

Dans l'environnement cloud actuel, les grandes organisations réglementées peuvent être confrontées à des risques à plusieurs niveaux pour la continuité de leurs activités : pannes techniques graves, évolution des paysages réglementaires tels que le règlement européen sur la résilience opérationnelle numérique (DORA) et le règlement général sur la protection des données (RGPD), et pressions macroéconomiques.
Ce guide fournit un plan pour une architecture de "veille souveraine" qui aide les organisations à relever ces défis. Dans cet exemple, l'application bancaire de détail principale s'exécute principalement sur Google Cloud pour exploiter l'échelle du cloud public et l'infrastructure mondiale. Simultanément, un environnement miroir synchronisé et quasi en temps réel est maintenu sur Cloud de Confiance by S3NS.
Si la connectivité cloud mondiale principale est interrompue, les organisations peuvent invoquer un protocole de basculement planifié. Tout le trafic de production en direct peut être redirigé vers Cloud de Confiance by S3NS, ce qui permet aux opérations bancaires de base de s'exécuter de manière isolée pour éviter toute perte de données et garantir un accès continu à la production.
Vous pouvez déployer cet exemple en suivant l'implémentation de référence associée avec Terraform, avec deux options de base de données compatibles avec PostgreSQL au choix, en fonction de vos besoins et préférences : AlloyDB Omni ou Cloud SQL. L'exemple se concentre sur la fédération d'identité et la synchronisation des données. Une configuration DNS et une configuration d'application supplémentaires sont requises pour un déploiement en production.
Audience cible
Bien que cet exemple utilise une application bancaire, cette solution est conçue pour les architectes cloud, les ingénieurs de plate-forme et les dirigeants de tous les secteurs réglementés. Elle s'adresse aux parties prenantes suivantes :
- Architectes principaux de la sécurité cloud / Responsables de la gestion des identités et des accès qui appliquent des identités fédérées et des politiques de sécurité au-delà des limites administratives à l'aide de la fédération des identités des employés et des fournisseurs d'identité, en veillant à ce que l'accès des utilisateurs persiste de manière transparente entre les univers sans identités dupliquées.
- Responsables SRE / Architectes de plate-forme qui configurent la réplication automatisée des bases de données entre les univers, configurent le service de transfert de stockage pour la synchronisation des éléments en arrière-plan et gèrent les modèles GitOps afin de garantir une parité complète de l'infrastructure.
- Directeurs des opérations de base qui surveillent l'état opérationnel mondial, suivent les objectifs de délai de récupération et les objectifs de point de récupération, et qui ont l'autorité ultime pour déclencher le basculement en cas de perturbation.
Fonctionnalités de base
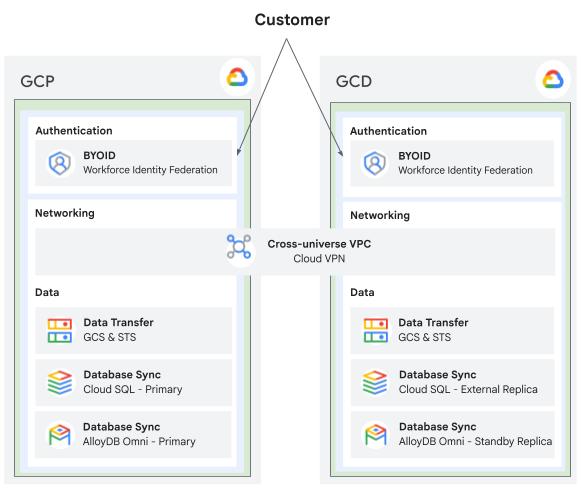
- Synchronisation des bases de données multi-univers : réplication des bases de données entre les univers en temps réel compatible avec Cloud SQL et AlloyDB Omni entre Google Cloud et Cloud de Confiance by S3NS.
- Parité de l'infrastructure et du stockage : les modèles de déploiement GitOps automatisés et les agents du service de transfert de stockage maintiennent des microservices bancaires conteneurisés et des éléments de bucket Cloud Storage identiques dans tous les environnements.
- Identité fédérée des employés : authentification unique et contrôle des accès basé sur les rôles dans des domaines administratifs indépendants à l'aide de la fédération des identités des employés et d'un fournisseur d'identité externe.
- Basculement déterministe de la base de données souveraine : la promotion de la base de données en une seule étape transforme l'instance dupliquée en lecture seule suren Cloud de Confiance by S3NS une instance principale autonome indépendante en cas de panne.
- Pont réseau sécurisé bidirectionnel : connectivité VPN haute disponibilité chiffrée et points de terminaison Private Service Connect reliant les clusters et les bases de données Google Kubernetes Engine (GKE) entre les univers.
Architecture
Cette architecture connecte un univers de production Google Cloud principal à un Cloud de Confiance by S3NS univers de secours à l'aide d'un pont VPN haute disponibilité chiffré. La solution synchronise en permanence les données et les microservices pour garantir l'absence de perte de données et une préparation immédiate au basculement.
Composants
| Composant | Technologies | Objectif |
|---|---|---|
| Microservices | GKE | Applications bancaires conteneurisées "Bank of Anthos" identiques s'exécutant dans les deux univers. |
| Base de données | AlloyDB Omni (fourni par Google Cloud) ou Cloud SQL |
Registre PostgreSQL hautes performances utilisant le streaming Write Ahead Log (WAL) pour la synchronisation des transactions entre les univers ou Base de données PostgreSQL gérée utilisant la réplication pglogical pour la mise en miroir du registre des transactions. |
| Stockage et synchronisation | Cloud Storage Service de transfert de stockage s'exécutant dans Google Cloud |
Dépôts de stockage d'objets sécurisés et agent de transfert en arrière-plan automatisé pour les éléments et les sauvegardes. |
| Mise en réseau | VPN haute disponibilité et Private Service Connect | Pont réseau chiffré entre les univers et points de terminaison sortants Private Service Connect. |
| Identité | Fédération des identités des employés et fournisseur d'identité externe | Intégration du fournisseur d'identité fédérée permettant une authentification unique unifiée entre les univers. |
| Orchestration | Terraform et Helm | Scripts de provisionnement d'infrastructure automatisés et packaging de chart Helm Kubernetes. |
Implémentation de référence
Une implémentation de référence de cette solution avec Terraform est fournie dans GitHub. Notez qu'elle est conçue uniquement comme une architecture de référence pour illustrer les capacités techniques et les principes de fédération entre les univers. Elle n'est pas auditée, renforcée ni sécurisée pour un déploiement en production. L'exemple d'application Bank of Anthos utilise des secrets de jetons Web JSON (JWT) par défaut, des mots de passe de démonstration fixes et des points de terminaison d'entrée publics pour faciliter les tests.
Pour connaître les prérequis et obtenir des instructions de déploiement, consultez Fédération multi-univers souveraine avec Bank of Anthos.