

בסביבת הענן של היום, ארגונים גדולים שפועלים בתחום מפוקח עלולים להתמודד עם סיכונים רב-שכבתיים להמשכיות העסקית: הפסקות חשמל טכניות חמורות, שינויים בנוף הרגולטורי כמו חוק ה-DORA (Digital Operational Resilience Act) והתקנות הכלליות להגנה על מידע (GDPR) של האיחוד האירופי, ולחצים מאקרו-כלכליים.
המדריך הזה מספק תוכנית לארכיטקטורה של 'המתנה ריבונית' שעוזרת לארגונים להתמודד עם האתגרים האלה. בדוגמה הזו, אפליקציית הליבה של בנקאות קמעונאית פועלת בעיקר ב-Google Cloud כדי לנצל את היתרונות של קנה מידה של ענן ציבורי ותשתית גלובלית. במקביל, סביבת שיקוף מסונכרנת כמעט בזמן אמת מתעדכנת ב- Cloud de Confiance by S3NS.
אם הקישוריות העיקרית לענן הגלובלי נקטעת, ארגונים יכולים להפעיל פרוטוקול מתוכנן למעבר לגיבוי. אפשר להפנות את כל התנועה של הפקת שידורים חיים אל Cloud de Confiance by S3NS, וכך לאפשר הפעלה של פעולות בנקאיות מרכזיות בבידוד כדי למנוע אובדן נתונים, ולהבטיח גישה רציפה להפקה.
אפשר לפרוס את הדוגמה הזו באמצעות הטמעה לדוגמה של Terraform, עם אפשרות לבחור בין שתי אפשרויות של מסדי נתונים שתואמים ל-PostgreSQL, בהתאם לצרכים ולהעדפות שלכם: AlloyDB Omni או Cloud SQL. הדוגמה מתמקדת באיחוד זהויות ובסנכרון נתונים. נדרשת הגדרה נוספת של DNS והגדרת אפליקציה לפריסה בסביבת ייצור.
משתמשי היעד
בדוגמה הזו נעשה שימוש באפליקציה בנקאית, אבל הפתרון הזה מיועד לאדריכלי ענן, למהנדסי פלטפורמות ולמנהלים בכירים בכל התעשיות המפוקחות. הוא מיועד לבעלי העניין הבאים:
- אדריכלים ראשיים של אבטחת ענן / ראשי מחלקות לניהול זהויות וגישה שאוכפים מדיניות אבטחה וזהויות מאוחדות בגבולות אדמיניסטרטיביים באמצעות איחוד שירותי אימות הזהויות של כוח העבודה וספקי זהויות, כדי להבטיח גישה רציפה של משתמשים בין יקומים ללא זהויות כפולות.
- מהנדסי SRE מובילים / אדריכלי פלטפורמה שמגדירים שכפול אוטומטי של מסדי נתונים בין יקומים, מגדירים את Storage Transfer Service לסנכרון נכסים ברקע ומתחזקים תבניות GitOps כדי להבטיח שוויון מלא בתשתית.
- מנהלים של פעולות ליבה שעוקבים אחרי התקינות התפעולית הגלובלית, עוקבים אחרי יעדי זמן ההתאוששות ויעדי נקודת ההתאוששות, ויש להם את הסמכות הסופית להפעיל את היתירות כשל בזמן שיבושים.
יכולות הליבה
- סנכרון מסדי נתונים בכמה יקומים: שכפול מסדי נתונים בזמן אמת בין יקומים שונים, עם תמיכה ב-Cloud SQL וב-AlloyDB Omni בין Google Cloud לבין Cloud de Confiance by S3NS.
- תשתית ואחסון זהים: תבניות פריסה אוטומטיות של GitOps וסוכנים של Storage Transfer Service שומרים על מיקרו-שירותים זהים של בנקאות בקונטיינרים ונכסי קטגוריות של Cloud Storage בסביבות שונות.
- זהויות מאוחדות של כוח עבודה: כניסה יחידה (SSO) ובקרת גישה מבוססת-תפקידים בדומיינים אדמיניסטרטיביים עצמאיים באמצעות איחוד שירותי אימות הזהויות של כוח העבודה וספק זהויות חיצוני.
- מעבר גיבוי אוטומטי דטרמיניסטי של מסד נתונים ריבוני: קידום מסד נתונים בשלב אחד מעביר את העותק המשוכפל לקריאה בלבד ב- Cloud de Confiance by S3NS למסד נתונים ראשי עצמאי במהלך הפסקה בשירות.
- גשר רשת מאובטח דו-כיווני: קישוריות מוצפנת של HA VPN ונקודות קצה של Private Service Connect שמקשרות בין מסדי נתונים ואשכולות של Google Kubernetes Engine (GKE) שחוצים יקומים.
ארכיטקטורה
בארכיטקטורה הזו, יקום ייצור ראשי של Google Cloud מחובר ל Cloud de Confiance by S3NS יקום המתנה באמצעות גשר HA VPN מוצפן. הפתרון מסנכרן נתונים ומיקרו-שירותים באופן רציף כדי להבטיח אפס אובדן נתונים ומוכנות מיידית ליתירות כשל.
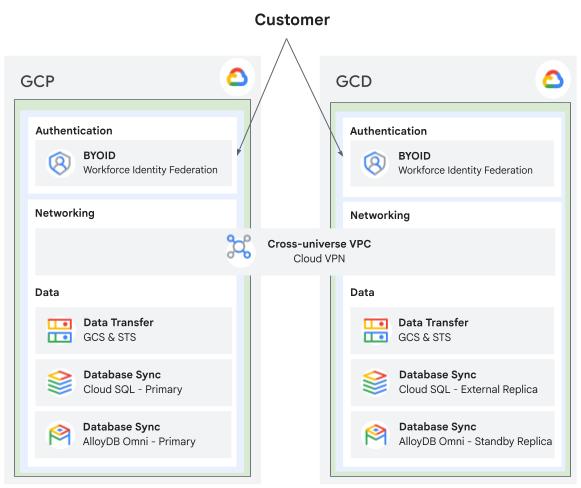
רכיבים
| רכיב | טכנולוגיה | מטרה |
|---|---|---|
| מיקרו-שירותים | GKE | אפליקציות בנקאות זהות בקונטיינרים של Bank of Anthos שפועלות בשני היקומים. |
| מסד נתונים | AlloyDB Omni (שמסופק על ידי Google Cloud) או Cloud SQL |
ספר חשבונות ב-PostgreSQL עם ביצועים גבוהים באמצעות סטרימינג של Write Ahead Log (WAL) לסינכרון טרנזקציות בין יקומים או מסד נתונים מנוהל ב-PostgreSQL באמצעות שכפול pglogical לשיקוף של ספר חשבונות של טרנזקציות. |
| אחסון וסנכרון | Cloud Storage Storage Transfer Service שפועל ב-Google Cloud |
מאגרי אחסון אובייקטים מאובטחים וסוכן העברה אוטומטי ברקע לנכסים ולגיבויים. |
| Networking | HA VPN ו-Private Service Connect | גשר רשת מוצפן בין יקומים ונקודות קצה יוצאות של Private Service Connect. |
| זהות | איחוד שירותי אימות הזהות של כוח עבודה וספק זהויות חיצוני | שילוב של ספק זהויות מאוחד שמאפשר כניסה יחידה (SSO) מאוחדת בכל היקומים. |
| Orchestration | Terraform ו-Helm | סקריפטים אוטומטיים להקצאת משאבי תשתית ואריזת תרשימי Helm של Kubernetes. |
הטמעה לדוגמה
ב-GitHub אפשר למצוא הטמעה לדוגמה של הפתרון הזה באמצעות Terraform. חשוב לזכור שהארכיטקטורה הזו נועדה לשמש כהפניה בלבד, כדי להדגים יכולות טכניות ועקרונות של פדרציה בין יקומים. הוא לא עובר ביקורת, לא מוקשח ולא מאובטח לפריסה בסביבת ייצור. אפליקציית הדוגמה Bank of Anthos משתמשת בסודות ברירת מחדל של אסימוני אינטרנט מסוג JSON (JWT), בסיסמאות קבועות להדגמה ובנקודות קצה ציבוריות של תעבורת נכנסת לצורך בדיקה.
מידע על הדרישות המוקדמות והוראות הפריסה זמין במאמר Sovereign Multi-Universe Federation with Bank of Anthos.