

Di lingkungan cloud saat ini, organisasi besar yang diatur dapat menghadapi risiko berlapis-lapis terhadap kelangsungan operasional: gangguan teknis yang parah, lanskap peraturan yang terus berubah seperti mandat Digital Operational Resilience Act (DORA) dan General Data Protection Regulation (GDPR) Uni Eropa, serta tekanan makroekonomi.
Panduan ini memberikan cetak biru untuk arsitektur "siaga berdaulat" yang membantu organisasi mengatasi tantangan tersebut. Dalam contoh ini, aplikasi perbankan retail inti berjalan terutama di Google Cloud untuk memanfaatkan skala cloud publik dan infrastruktur global. Pada saat yang sama, lingkungan mirror yang disinkronkan dan mendekati real-time dipertahankan di Cloud de Confiance by S3NS.
Jika konektivitas cloud global utama terputus, organisasi dapat memanggil protokol failover terencana. Semua traffic produksi live dapat dialihkan ke Cloud de Confiance by S3NS, sehingga memungkinkan operasi perbankan inti berjalan secara terpisah untuk menghindari kehilangan data, dan memastikan akses produksi yang berkelanjutan.
Anda dapat men-deploy contoh ini dengan mengikuti implementasi referensi yang disertakan dengan Terraform, dengan pilihan dua opsi database yang kompatibel dengan PostgreSQL, bergantung pada kebutuhan dan preferensi Anda: AlloyDB Omni atau Cloud SQL. Contoh ini berfokus pada federasi identitas dan sinkronisasi data. Penyiapan DNS dan konfigurasi aplikasi tambahan diperlukan untuk deployment produksi.
Audiens target
Meskipun contoh ini menggunakan aplikasi perbankan, solusi ini dirancang untuk arsitek cloud, engineer platform, dan pemimpin eksekutif di industri yang diatur. API ini melayani pemangku kepentingan berikut:
- Arsitek keamanan cloud utama / Kepala Pengelolaan Akses dan Identitas yang menerapkan kebijakan keamanan dan identitas gabungan di seluruh batas administratif menggunakan Workforce Identity Federation dan penyedia identitas, sehingga memastikan akses pengguna tetap lancar di antara semesta tanpa identitas duplikat.
- SRE Utama / Arsitek platform yang mengonfigurasi replikasi database lintas semesta otomatis, menyiapkan Storage Transfer Service untuk sinkronisasi aset di latar belakang, dan memelihara template GitOps untuk memastikan kesamaan infrastruktur yang lengkap.
- Direktur operasi inti yang memantau kesehatan operasional global, melacak Target Waktu Pemulihan dan Toleransi Durasi Kehilangan Data, serta memiliki otoritas tertinggi untuk memicu failover selama gangguan.
Kemampuan inti
- Sinkronisasi database multi-semesta: Replikasi database lintas semesta real-time yang mendukung Cloud SQL dan AlloyDB Omni antara Google Cloud dan Cloud de Confiance by S3NS.
- Paritas infrastruktur dan penyimpanan: Template deployment GitOps otomatis dan agen Storage Transfer Service mempertahankan aset bucket Cloud Storage dan mikroservice perbankan yang di-containerisasi secara identik di seluruh lingkungan.
- Identitas tenaga kerja gabungan: Single sign-on dan kontrol akses berbasis peran di seluruh domain administratif independen menggunakan Workforce Identity Federation dan penyedia identitas eksternal.
- Failover database berdaulat deterministik: Promosi database satu langkah mengubah replika hanya baca di Cloud de Confiance by S3NS menjadi primer mandiri independen selama pemadaman layanan.
- Jembatan jaringan aman dua arah: Konektivitas HA VPN terenkripsi dan endpoint Private Service Connect yang menghubungkan cluster dan database Google Kubernetes Engine (GKE) lintas semesta.
Arsitektur
Arsitektur ini menghubungkan semesta produksi Google Cloud utama dengan Cloud de Confiance by S3NS semesta siaga menggunakan jembatan VPN dengan ketersediaan tinggi (HA) yang dienkripsi. Solusi ini menyinkronkan data dan microservice secara berkelanjutan untuk memastikan tidak ada kehilangan data dan kesiapan failover langsung.
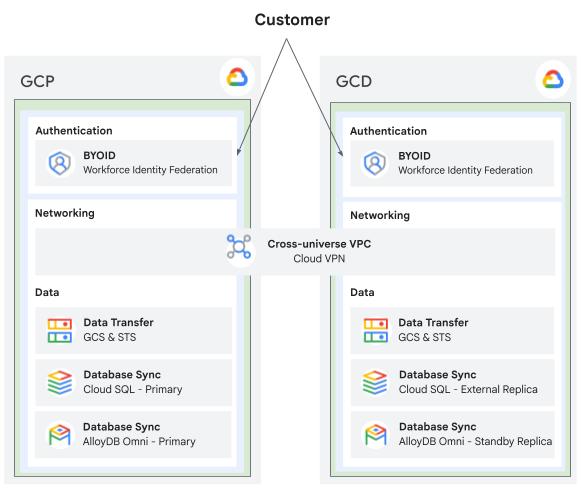
Komponen
| Komponen | Teknologi | Tujuan |
|---|---|---|
| Microservice | GKE | Aplikasi perbankan dalam container "Bank of Anthos" yang identik berjalan di dua semesta. |
| Database | AlloyDB Omni (disediakan oleh Google Cloud) atau Cloud SQL |
Buku besar PostgreSQL berperforma tinggi menggunakan streaming Write Ahead Log (WAL) untuk sinkronisasi transaksi lintas semesta atau Database PostgreSQL terkelola menggunakan replikasi pglogical untuk pencerminan buku besar transaksi. |
| Penyimpanan dan sinkronisasi | Cloud Storage Storage Transfer Service yang berjalan di Google Cloud |
Repositori penyimpanan objek yang aman dan agen transfer latar belakang otomatis untuk aset dan cadangan. |
| Jaringan | HA VPN dan Private Service Connect | Endpoint keluar Private Service Connect dan jembatan jaringan lintas semesta yang dienkripsi. |
| Identitas | Workforce Identity Federation dan penyedia identitas eksternal | Integrasi penyedia identitas gabungan yang memungkinkan single sign-on terpadu di seluruh semesta. |
| Orkestrasi | Terraform & Helm | Skrip penyediaan infrastruktur otomatis dan pengemasan diagram Helm Kubernetes. |
Penerapan referensi
Implementasi referensi solusi ini dengan Terraform disediakan di GitHub. Perhatikan bahwa arsitektur ini dirancang semata-mata sebagai arsitektur referensi untuk mendemonstrasikan kemampuan teknis dan prinsip federasi lintas semesta. Image ini tidak diaudit, di-hardening, atau diamankan untuk deployment produksi. Aplikasi contoh Bank of Anthos menggunakan secret Token Web JSON (JWT) default, sandi demonstrasi tetap, dan endpoint ingress publik untuk kemudahan pengujian.
Untuk mengetahui prasyarat dan petunjuk deployment, lihat Federasi Multi-Semesta Berdaulat dengan Bank of Anthos.