

Nell'ambiente cloud odierno, le grandi organizzazioni regolamentate possono affrontare rischi a più livelli per la continuità operativa: gravi interruzioni tecniche, evoluzione dei panorami normativi come gli obblighi del Regolamento sulla resilienza operativa digitale (DORA) dell'UE e del Regolamento generale sulla protezione dei dati (GDPR) e pressioni macroeconomiche.
Questa guida fornisce un progetto per un'architettura di "standby sovrano" che aiuta le organizzazioni ad affrontare queste sfide. In questo esempio, l'applicazione bancaria di base per la vendita al dettaglio viene eseguita principalmente su Google Cloud per sfruttare la scalabilità del cloud pubblico e l'infrastruttura globale. Allo stesso tempo, viene mantenuto un ambiente mirror sincronizzato e quasi in tempo reale su Cloud de Confiance by S3NS.
Se la connettività cloud globale principale viene interrotta, le organizzazioni possono richiamare un protocollo di failover pianificato. Tutto il traffico di produzione live può essere reindirizzato a Cloud de Confiance by S3NS, consentendo l'esecuzione delle operazioni bancarie di base in isolamento per evitare la perdita di dati e garantendo l'accesso continuo alla produzione
Puoi eseguire il deployment di questo esempio seguendo l'implementazione di riferimento di accompagnamento con Terraform, con una scelta di due opzioni di database compatibili con PostgreSQL a seconda delle tue esigenze e preferenze: AlloyDB Omni o Cloud SQL. L'esempio si concentra sulla federazione delle identità e sulla sincronizzazione dei dati. Per un deployment di produzione sono necessari una configurazione DNS aggiuntiva e una configurazione dell'applicazione.
Pubblico di destinazione
Sebbene questo esempio utilizzi un'app bancaria, questa soluzione è progettata per architetti cloud, ingegneri di piattaforma e dirigenti di qualsiasi settore regolamentato. Si rivolge ai seguenti stakeholder:
- Architetti della sicurezza cloud principali / responsabili di Identity and Access Management che applicano identità federate e norme di sicurezza tra i confini amministrativi utilizzando la federazione delle identità per la forza lavoro e i provider di identità, garantendo che l'accesso degli utenti persista senza problemi tra gli universi senza identità duplicate.
- SRE principali / architetti di piattaforma che configurano la replica automatizzata del database tra universi, configurano Storage Transfer Service per la sincronizzazione degli asset in background e gestiscono i modelli GitOps per garantire la parità completa dell'infrastruttura.
- Direttori delle operazioni principali che monitorano lo stato operativo globale, tengono traccia degli obiettivi di tempo di ripristino e degli obiettivi di punto di ripristino e hanno l'autorità finale per attivare il failover durante le interruzioni.
Funzionalità principali
- Sincronizzazione del database multi-universo: replica del database tra universi in tempo reale che supporta sia Cloud SQL sia AlloyDB Omni tra Google Cloud e Cloud de Confiance by S3NS.
- Parità di infrastruttura e spazio di archiviazione: i modelli di deployment GitOps automatizzati e gli agenti Storage Transfer Service mantengono identici i microservizi bancari containerizzati e gli asset dei bucket Cloud Storage tra gli ambienti.
- Identità della forza lavoro federata: Single Sign-On e controllo dell'accesso basato sui ruoli tra domini amministrativi indipendenti utilizzando la federazione delle identità per la forza lavoro e un provider di identità esterno.
- Failover del database sovrano deterministico: la promozione del database in un unico passaggio trasforma la replica di sola lettura in Cloud de Confiance by S3NS un'istanza principale autonoma indipendente durante un'interruzione.
- Bridge di rete sicuro bidirezionale: connettività VPN ad alta affidabilità criptata ed endpoint Private Service Connect che collegano cluster Google Kubernetes Engine (GKE) e database tra universi.
Architettura
Questa architettura collega un universo di produzione Google Cloud principale con un universo di Cloud de Confiance by S3NS standby utilizzando un bridge VPN ad alta disponibilità affidabilità criptato. La soluzione sincronizza continuamente i dati e i microservizi per garantire la perdita di dati zero e la preparazione immediata al failover.
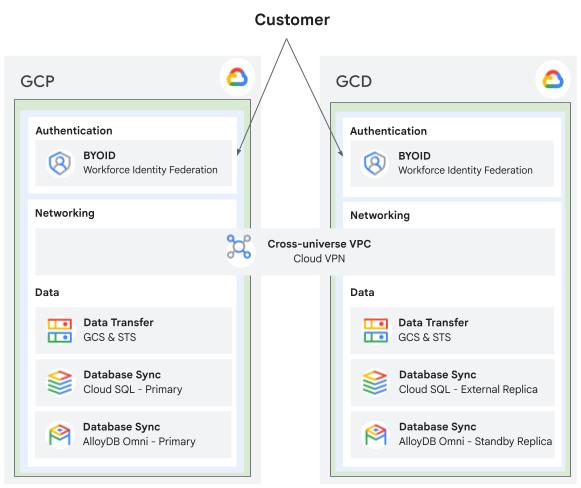
Componenti
| Componente | Tecnologia | Finalità |
|---|---|---|
| Microservizi | GKE | Applicazioni bancarie containerizzate "Bank of Anthos" identiche in esecuzione nei due universi. |
| Database | AlloyDB Omni (fornito da Google Cloud) o Cloud SQL |
Registro PostgreSQL ad alte prestazioni che utilizza lo streaming Write Ahead Log (WAL) per la sincronizzazione delle transazioni tra universi o Database PostgreSQL gestito che utilizza la replica pglogical per il mirroring del registro delle transazioni. |
| Spazio di archiviazione e sincronizzazione | Cloud Storage Storage Transfer Service in esecuzione su Google Cloud |
Repository di archiviazione di oggetti sicuri e agente di trasferimento in background automatizzato per asset e backup. |
| Networking | VPN ad alta affidabilità e Private Service Connect | Bridge di rete criptato tra universi ed endpoint in uscita Private Service Connect. |
| Identità | Federazione delle identità per la forza lavoro e un provider di identità esterno | Integrazione con i provider di identità federati che consente il Single Sign-On unificato tra gli universi. |
| Orchestrazione | Terraform e Helm | Script di provisioning dell'infrastruttura automatizzati e packaging del grafico Helm di Kubernetes. |
Implementazione di riferimento
In GitHub è disponibile un'implementazione di riferimento di questa soluzione con Terraform. Tieni presente che questa è progettata esclusivamente come architettura di riferimento per dimostrare le funzionalità tecniche e i principi di federazione tra universi. Non è sottoposta ad audit, rafforzata o protetta per il deployment di produzione. L'applicazione di esempio Bank of Anthos utilizza secret JSON Web Token (JWT) predefiniti, password di dimostrazione fisse ed endpoint di ingresso pubblici per facilitare i test.
Per i prerequisiti e le istruzioni di deployment, vedi Federazione sovrana multi-universo con Bank of Anthos.