

今日のクラウド環境では、規制の厳しい大規模な組織は、運用継続性に対する多層的なリスクに直面する可能性があります。たとえば、深刻な技術的な停止、EU デジタル運用レジリエンス法(DORA)や一般データ保護規則(GDPR)の義務などの規制環境の変化、マクロ経済の圧力などです。
このガイドでは、組織がこれらの課題に対処するのに役立つ「ソブリン スタンバイ」アーキテクチャのブループリントを提供します。この例では、コアの小売銀行アプリケーションは主に Google Cloud で実行され、パブリック クラウドのスケールとグローバル インフラストラクチャを活用します。同時に、同期されたほぼリアルタイムのミラー 環境が Cloud de Confiance by S3NSで維持されます。
プライマリ グローバル クラウド接続が切断された場合、組織は計画されたフェイルオーバー プロトコルを呼び出すことができます。すべてのライブ 本番環境トラフィックを Cloud de Confiance by S3NSに転送して、コア バンキング オペレーションを分離して実行し、データ損失を回避して、本番環境へのアクセスを継続できます。
この例をデプロイするには、付属のリファレンス 実装に沿って Terraform を使用します。ニーズと好みに応じて、 AlloyDB Omni または Cloud SQL の 2 つの PostgreSQL 互換データベース オプションを選択できます。この例では、ID 連携とデータ同期に重点を置いています。本番環境にデプロイするには、追加の DNS 設定とアプリケーション構成が必要です。
ターゲット オーディエンス
この例ではバンキング アプリを使用していますが、このソリューションは、規制対象の業界のクラウド アーキテクト、プラットフォーム エンジニア、エグゼクティブ リーダー向けに設計されています。次の関係者に役立ちます。
- Workforce Identity 連携と ID プロバイダを使用して、管理境界全体でフェデレーション ID とセキュリティ ポリシーを適用し、ID が重複することなく、ユニバース間でユーザー アクセスがシームレスに維持されるようにするクラウド セキュリティ アーキテクト / ID およびアクセス管理の責任者 。
- ユニバース間のデータベース レプリケーションを自動化し、バックグラウンド アセット同期用に Storage Transfer Service を設定し、インフラストラクチャの完全なパリティを確保するために GitOps テンプレートを維持するリード SRE / プラットフォーム アーキテクト 。
- グローバルな運用状況をモニタリングし、目標復旧時間と目標復旧時点を追跡し、中断時にフェイルオーバーをトリガーする最終的な権限を持つコア オペレーションのディレクター 。
中核となる機能
- マルチユニバース データベースの同期: Google Cloud と Cloud de Confiance by S3NSの間で Cloud SQL と AlloyDB Omni の両方をサポートする、リアルタイムのユニバース間 データベース レプリケーション 。
- インフラストラクチャとストレージのパリティ: 自動化された GitOps デプロイ テンプレート と Storage Transfer Service エージェントにより、環境全体で同一のコンテナ化されたバンキング マイクロサービスと Cloud Storage バケット アセットが維持されます。
- フェデレーション Workforce Identity: Workforce Identity 連携と外部 ID プロバイダを使用した、独立した管理ドメイン間でのシングル サインオンとロールベースのアクセス 制御。
- 決定論的なソブリン データベースのフェイルオーバー: 1 ステップのデータベース昇格 により、停止中に Cloud de Confiance by S3NS の読み取り専用レプリカが独立した スタンドアロン プライマリに移行します。
- 双方向の安全なネットワーク ブリッジ: 暗号化された HA VPN 接続と、ユニバース間の Google Kubernetes Engine(GKE)クラスタとデータベースをリンクする Private Service Connect エンドポイント。
アーキテクチャ
このアーキテクチャは、暗号化された HA VPN ブリッジを使用して、プライマリ Google Cloud 本番環境 ユニバースと Cloud de Confiance by S3NS スタンバイ ユニバースを接続します。このソリューションは、データとマイクロサービスを継続的に同期し、データ損失ゼロと即時フェイルオーバーの準備を確保します。
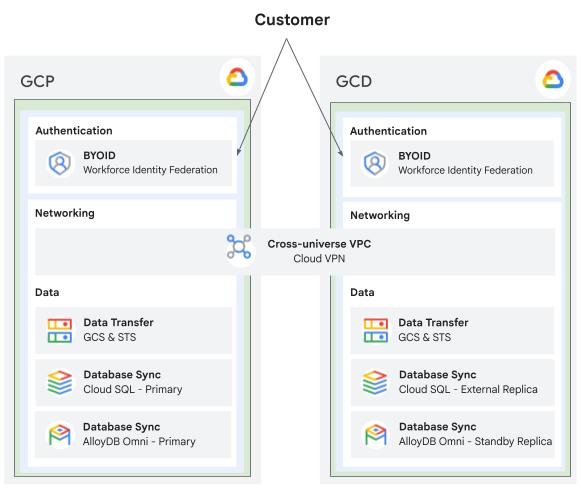
コンポーネント
| コンポーネント | テクノロジー | 目的 |
|---|---|---|
| マイクロサービス | GKE | 2 つのユニバースで実行される同一の「Bank of Anthos」コンテナ化されたバンキング アプリケーション。 |
| データベース | AlloyDB Omni(Google Cloud 提供)または Cloud SQL |
先行書き込みログ(WAL)ストリーミングを使用してユニバース間のトランザクション同期を行う高性能 PostgreSQL 台帳または pglogical レプリケーションを使用してトランザクション台帳をミラーリングするマネージド PostgreSQL データベース。 |
| ストレージと同期 | Cloud Storage Google Cloud で実行される Storage Transfer Service |
アセットとバックアップ用の安全なオブジェクト ストレージ リポジトリと自動バックグラウンド転送エージェント。 |
| ネットワーキング | HA VPN と Private Service Connect | 暗号化されたユニバース間ネットワーク ブリッジと Private Service Connect アウトバウンド エンドポイント。 |
| ID | Workforce Identity 連携と外部 ID プロバイダ | フェデレーション ID プロバイダとの統合により、ユニバース全体で統合されたシングル サインオンが可能になります。 |
| オーケストレーション | Terraform と Helm | 自動化されたインフラストラクチャ プロビジョニング スクリプトと Kubernetes Helm チャート パッケージ。 |
リファレンス実装
このソリューションのリファレンス実装(Terraform を使用)は GitHub で提供されています。これは、技術的な機能とユニバース間の連携の原則を示すリファレンス アーキテクチャとしてのみ設計されています。本番環境へのデプロイ用に監査、強化、保護されていません。Bank of Anthos サンプル アプリケーションでは、テストの便宜上、デフォルトの JSON ウェブトークン(JWT)シークレット、固定のデモ用パスワード、公開 Ingress エンドポイントを使用しています。
前提条件とデプロイ手順については、ソブリン マルチユニバース 連携と Bank of Anthos をご覧ください。