

このページでは、サポートされている Google API の Private Service Connect エンドポイントを使用して、リージョン エンドポイントとマルチリージョン エンドポイントにアクセスする方法の概要について説明します。
転送中のデータを特定のリージョンまたはマルチリージョンに確実に保持する場合は、リージョン エンドポイントまたはマルチリージョン エンドポイントの使用を検討してください。詳細については、Cloud de Confiance by S3NS API エンドポイントの概要をご覧ください。
他の Private Service Connect 構成については、Private Service Connect の概要をご覧ください。
機能と互換性
次の表は、Google API のリージョン エンドポイントへのアクセスに使用されるエンドポイントでサポートされている機能をまとめたものです。
| 構成 | 詳細 |
|---|---|
| コンシューマの構成(エンドポイント) | |
| グローバルなネットワーク到達性 | グローバル アクセスが有効な場合 |
| Cloud Interconnect のトラフィック | |
| Cloud VPN のトラフィック | |
| VPC ネットワーク ピアリングによるアクセス | |
| NCC を介した接続の伝播 | |
| DNS 構成 | DNS の手動構成 |
| IP バージョン | IPv4 または IPv6 |
| プロデューサー | |
| サポート対象のサービス | サポートされているリージョンの Google API |
仕様
- リージョン エンドポイントのパブリック ホスト名の形式は
SERVICE.REGION.rep.DOMAINです。 マルチリージョン エンドポイントのパブリック ホスト名の形式は
SERVICE.MULTI_REGION.rep.DOMAINです。Private Service Connect のエンドポイント構成でターゲット サービスを指定するには、パブリック ホスト名を使用することをおすすめします。
エンドポイントの作成時に指定するサブネットは通常のサブネットです。エンドポイントに割り当てられる IP アドレスは、リージョン内部 IP アドレスです。
デフォルトでは、エンドポイントと同じリージョンと VPC ネットワーク(または共有 VPC ネットワーク)にあるクライアントのみがエンドポイントにアクセスできます。エンドポイントを他のリージョンで利用可能にする方法については、グローバル アクセスをご覧ください。
共有 VPC ネットワークでこの構成を作成する方法については、共有 VPC をご覧ください。
アーキテクチャ
リージョン エンドポイントまたはマルチリージョン エンドポイントのターゲットを持つ Private Service Connect エンドポイントは、トラフィックをサービスに転送するため、Google によって作成されたサービス アタッチメントを参照します。
- リージョン エンドポイント: トラフィックは、Private Service Connect エンドポイントと同じリージョンにあるリージョン サービス エンドポイントに転送されます。
- マルチリージョン エンドポイント: Private Service Connect エンドポイントはリージョン(
us-central1などの特定のリージョンに作成)ですが、ターゲットはマルチリージョン(usなど)です。リージョン Private Service Connect エンドポイントからのトラフィックは、リージョン フロントエンドにロードバランスされます。リージョン フロントエンドは、マルチリージョン宛先に関連付けられたリージョンのいずれかに配置できます。
エンドポイントと同じリージョン内のクライアントは、エンドポイントにトラフィックを送信できます。同じリージョン内の接続ネットワークからエンドポイントにアクセスすることもできます。他のリージョンからエンドポイントにアクセスする場合は、グローバル アクセスを構成します。
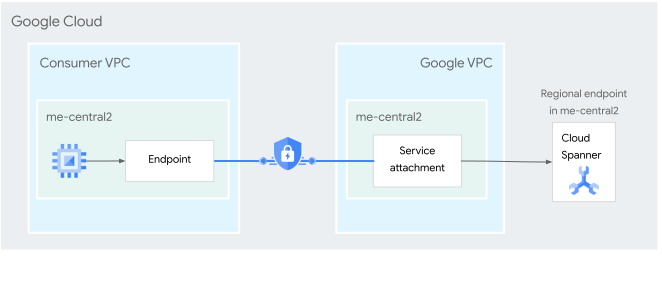
図 1.エンドポイントを使用すると、サービス ユーザーは、Google が管理するサービス アタッチメントを介して、ユーザーの VPC ネットワークからサポート対象の Google API のリージョン サービス エンドポイントにトラフィックを送信できます(クリックして拡大)。
グローバル アクセス
エンドポイントを作成するときに、グローバル アクセスを構成できます。グローバル アクセスを使用すると、他のリージョンのクライアントがエンドポイントにアクセスできるようになります。エンドポイントには、接続ネットワークからもアクセスできます。
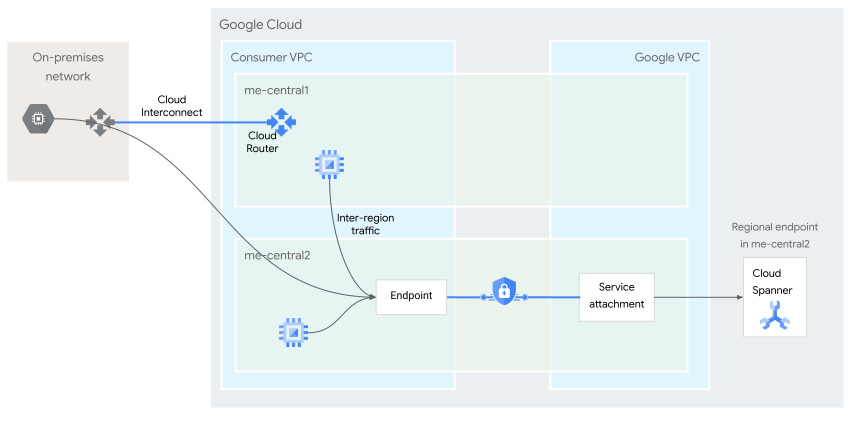
図 2.グローバル アクセスが有効になっているエンドポイントには、別のリージョンのクライアント(接続ネットワークのクライアントを含む)からアクセスできます(クリックして拡大)。
サポートされているリージョンとサービス
サポートされているリージョンとサービスの一覧については、リージョン サービス エンドポイントをご覧ください。
DNS の構成と解決
リージョン エンドポイントまたはマルチリージョン エンドポイントをターゲットとする Private Service Connect エンドポイントを作成する場合は、リクエストを送信するために限定公開 DNS ゾーンに DNS レコードを作成する必要があります。たとえば、storage.us-east1.rep.googleapis.com をターゲットとする Private Service Connect エンドポイントを作成する場合は、Private Service Connect エンドポイントの IP アドレスを参照するホスト名 storage.us-east1.rep.googleapis.com のプライベート DNS レコードを作成する必要があります。
クライアントが storage.us-east1.rep.googleapis.com をルックアップし、そのホスト名がプライベート DNS ゾーンに存在しない場合、クエリは Google のパブリック DNS サーバーに転送されます。一般公開 DNS サーバーは、Private Service Connect エンドポイントの内部 IP アドレスではなく、リージョン エンドポイントまたはマルチリージョン エンドポイントのパブリック IP アドレスを返します。
ハイブリッド ネットワークのクライアントから Private Service Connect エンドポイントにアクセスする場合は、ハイブリッド クライアントが Private Service Connect エンドポイントのホスト名を正しく解決できるように、追加の構成が必要になります。詳細については、ハイブリッド ネットワークからエンドポイントにアクセスするをご覧ください。
共有 VPC
サービス プロジェクト管理者は、共有 VPC ネットワークの IP アドレスを使用する Private Service Connect エンドポイントを共有 VPC サービス プロジェクトに作成できます。
一般に、転送ルールと対応するアドレス リソースは同じ Cloud de Confiance プロジェクトに作成することをおすすめします。同じプロジェクトを使用すると、プロジェクトが削除されたときに問題が発生するのを防ぐことができます。
サービス プロジェクトでエンドポイントを作成し、構成で予約済みの静的 IP アドレスを使用する場合は、サービス プロジェクトでアドレス リソースを使用または作成します。アドレス リソースは、ホスト プロジェクトのサブネット、またはサブネットが含まれている場合はサービス プロジェクトの IP アドレスを参照できます。
ホスト プロジェクトのアドレス リソースを使用してサービス プロジェクトにエンドポイントを作成することはおすすめしません。
サービス プロジェクトにエンドポイントを作成するには、gcloud CLI または API を使用する必要があります。この構成には追加の権限が必要です。
詳細については、共有 VPC サービス プロジェクトにリージョン Private Service Connect エンドポイントを作成するをご覧ください。
料金
詳細については、Virtual Private Cloud の料金をご覧ください。
割り当て
割り当てと上限でプロジェクトあたりのリージョンごとのリージョン エンドポイント数の割り当てをご覧ください。
- リージョンまたはマルチリージョン Google API にアクセスするための Private Service Connect エンドポイントを作成する。
- Private Service Connect の詳細を確認する。