

本页面概述了如何使用 Private Service Connect 端点访问受支持的 Google API 的区域端点和多区域端点。
如果您要确保传输中的数据保留在特定区域或多区域,请考虑使用区域端点或多区域端点。如需了解详情,请参阅 Cloud de Confiance by S3NS API 端点概览。
如需了解其他 Private Service Connect 配置,请参阅 Private Service Connect 概览。
功能和兼容性
下表总结了用于访问 Google API 区域端点的端点所支持的功能。
| 配置 | 详细信息 |
|---|---|
| 使用方配置(端点) | |
| 全球可达性 | 如果启用了全球访问权限 |
| Cloud Interconnect 流量 | |
| Cloud VPN 流量 | |
| 通过 VPC 网络对等互连进行访问 | |
| 通过 NCC 进行连接传播 | |
| DNS 配置 | 手动 DNS 配置 |
| IP 版本 | IPv4 或 IPv6 |
| 提供方 | |
| 支持的服务 | 支持的区域级 Google API |
规格
- 区域端点的公共主机名采用以下格式:
SERVICE.REGION.rep.DOMAIN。 多区域端点的公共主机名采用以下格式:
SERVICE.MULTI_REGION.rep.DOMAIN。我们建议您使用公共主机名在 Private Service Connect 端点配置中指定目标服务。
您在创建端点时指定的子网是常规子网。分配给端点的 IP 地址是区域内部 IP 地址。
默认情况下,端点只能由与端点位于同一区域和同一 VPC 网络(或共享 VPC 网络)的客户端访问。如需了解如何在其他区域提供端点,请参阅全球访问权限。
如需了解如何在共享 VPC 网络中创建此配置,请参阅共享 VPC。
架构
具有区域端点或多区域端点目标的 Private Service Connect 端点指向 Google 创建的服务连接,以便将流量导向服务。
- 区域端点:流量会路由到与 Private Service Connect 端点位于同一区域的区域服务端点。
- 多区域端点:Private Service Connect 端点是区域级端点(在特定区域中创建,例如
us-central1),但目标是多区域级目标(例如us)。来自区域级 Private Service Connect 端点的流量会进行负载均衡,并分配到区域级前端。区域前端可以位于与多区域目的地关联的任何区域中。
与端点位于同一区域的客户端可以将流量发送到该端点。此外,您还可以从同一区域中已连接的网络访问该端点。如果要从其他区域访问该端点,请配置全球访问权限。
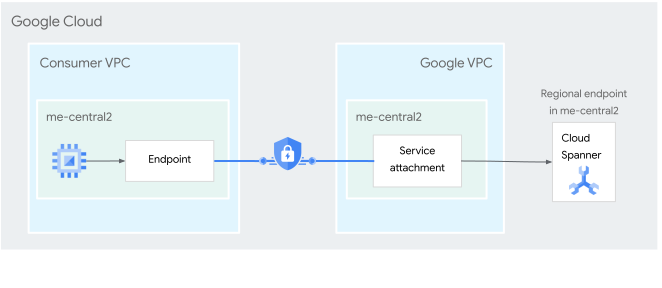
图 1. 端点允许服务使用方通过 Google 管理的服务连接,将流量从使用方的 VPC 网络发送到受支持的 Google API 的区域服务端点(点击可放大)。
全球访问权限
创建端点时,您可以配置全球访问权限。通过全球访问权限,其他区域的客户端可访问该端点。此外,该端点也可从连接的网络进行访问。
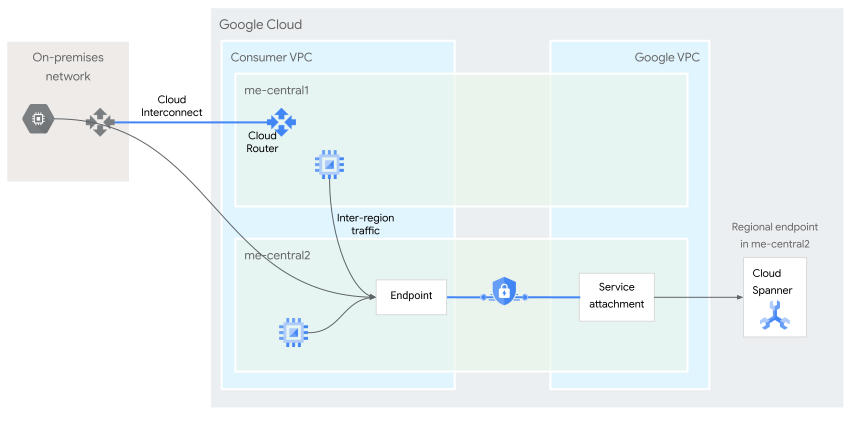
图 2. 启用了全球访问权限的端点可以由另一个区域的客户端访问,已连接的网络中的客户端同样也能访问该端点(点击可放大)。
支持的区域和服务
如需查看受支持的区域和服务列表,请参阅区域服务端点。
DNS 配置和解析
创建以区域或多区域端点为目标的 Private Service Connect 端点时,您必须在专用 DNS 区域中创建 DNS 记录,才能向该端点发送请求。例如,如果您创建了一个以 storage.us-east1.rep.googleapis.com 为目标的 Private Service Connect 端点,则必须为指向 Private Service Connect 端点 IP 地址的主机名 storage.us-east1.rep.googleapis.com 创建一条专用 DNS 记录。
如果客户端查找 storage.us-east1.rep.googleapis.com,但专用 DNS 区域中不存在该主机名,则查询会转发到 Google 的公共 DNS 服务器。公共 DNS 服务器会使用区域或多区域端点的公共 IP 地址(而非 Private Service Connect 端点 IP 地址的内部 IP 地址)进行响应。
如果您要从混合网络中的客户端访问 Private Service Connect 端点,则需要进行额外配置,以便混合客户端能够正确解析 Private Service Connect 端点的主机名。如需了解详情,请参阅从混合网络访问端点。
共享 VPC
Service Project Admin 可以在共享 VPC 服务项目中创建使用来自共享 VPC 网络的 IP 地址的 Private Service Connect 端点。
一般来说,我们建议您在同一 Cloud de Confiance 项目中创建转发规则及其对应的地址资源。使用同一项目有助于避免在删除项目时出现问题。
如果您要在服务项目中创建端点,并在配置中使用预留的静态 IP 地址,请在服务项目中使用或创建地址资源。地址资源可以引用宿主项目中的子网或服务项目(如果包含子网)中的 IP 地址。
我们不建议使用宿主项目中的地址资源在服务项目中创建端点。
您必须使用 gcloud CLI 或 API 在服务项目中创建端点,并且此配置需要额外权限。
如需了解详情,请参阅在共享 VPC 服务项目中创建区域级 Private Service Connect 端点。
价格
如需了解价格信息,请参阅虚拟私有云价格。
配额
请参阅配额和限制中的每个区域每个项目的区域级端点数配额。
- 创建 Private Service Connect 端点以访问区域性或多区域 Google API。
- 详细了解 Private Service Connect。