

Cette page explique comment Google Kubernetes Engine (GKE) utilise les extensions de service pour ajouter une logique personnalisée à Cloud Load Balancing.
Cette page est destinée aux administrateurs de comptes et d'identité GKE, ainsi qu'aux développeurs qui doivent configurer une logique de gestion du trafic personnalisée à l'aide des extensions de service.
Avant de lire cette page, assurez-vous de connaître les éléments suivants :
- Concepts de base de la mise en réseau GKE
- API GKE Gateway
- Contrôleurs GKE Gateway
- GKE GatewayClasses
- Présentation des extensions de service
Présentation
GKE utilise les extensions de service pour ajouter une logique personnalisée à Cloud Load Balancing. Vous pouvez utiliser les extensions de service pour des tâches telles que la répartition avancée du trafic, l'authentification personnalisée ou la journalisation des requêtes.
GKE Gateway Controller est compatible avec les extensions de service suivantes :
GCPRoutingExtension: cette extension ajoute une logique personnalisée à Cloud Load Balancing pour contrôler le routage du trafic.GCPTrafficExtension: cette extension insère une logique personnalisée dans Cloud Load Balancing pour modifier le trafic. Cette logique est appliquée au trafic une fois le service sélectionné. L'équilibreur de charge peut ajouter ou modifier les en-têtes et les charges utiles des requêtes et des réponses HTTP.GCPTrafficExtensionn'a aucune incidence sur la sélection ni sur les règles de sécurité des services.GCPEdgeExtension: cette extension vous permet d'influer sur la sélection du service de backend et sur les clés de cache Cloud CDN en modifiant les en-têtes de requête. Elle n'est compatible qu'avec les équilibreurs de charge gérés externes mondiaux.
Une extension est associée à une passerelle. Pour une passerelle à cluster unique, l'extension fait référence à une ressource Service, GCPWasmPlugin ou googleAPIServiceName. Pour une passerelle multicluster, l'extension fait référence à une ressource ServiceImport ou googleAPIServiceName.
Faire référence à une ressource
Serviceou à une ressourceServiceImport: dans ce modèle, vous déployez votre logique personnalisée en tant qu'application de backend distincte, exposée en tant que service Kubernetes. L'équilibreur de charge effectue un appel à ce service pour traiter le trafic. Cette approche est polyvalente et vous permet d'implémenter une logique de routage personnalisée ou de manipuler le trafic, par exemple en modifiant les en-têtes ou en inspectant la charge utile.Faire référence à une ressource
GCPWasmPlugin: pour les cas d'utilisation à hautes performances, vous pouvez injecter une logique personnalisée écrite par l'utilisateur directement dans le chemin de données de l'équilibreur de chargeCloud de Confiance by S3NS à l'aide d'un module WebAssembly (Wasm). Vous définissez une ressourceGCPWasmPluginqui pointe vers l'image de votre module Wasm dans Artifact Registry. Cette méthode n'est utilisée qu'avec les ressourcesGCPTrafficExtensionetGCPEdgeExtension, et un équilibreur de charge d'application externe global.Faire référence à un service d'API Google : vous pouvez également faire référence directement à un service d'API Google en utilisant le champ
googleAPIServiceNamedans unGCPTrafficExtension.
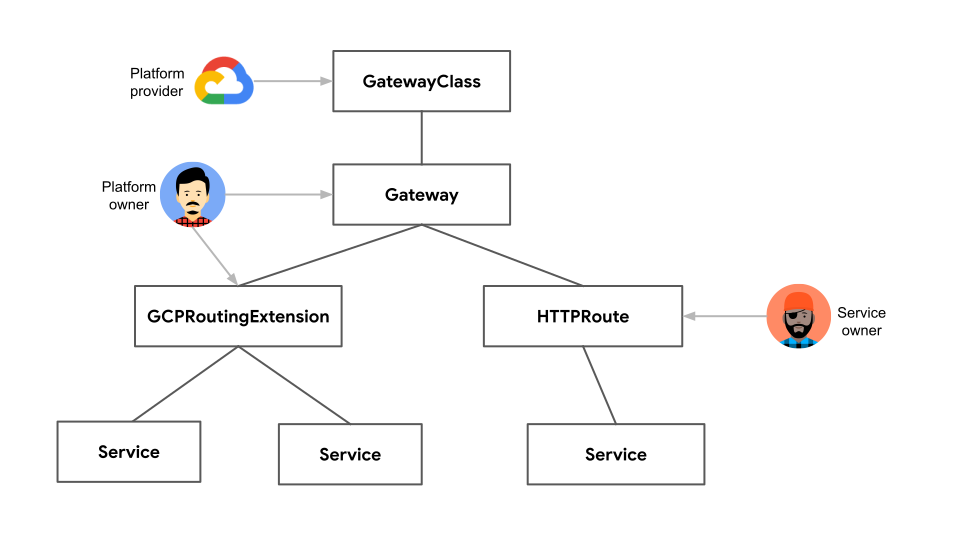
Dans le schéma suivant, la ressource GCPRoutingExtension est associée à une passerelle et fait référence à plusieurs services. L'extension contrôle le routage du trafic vers les Services.
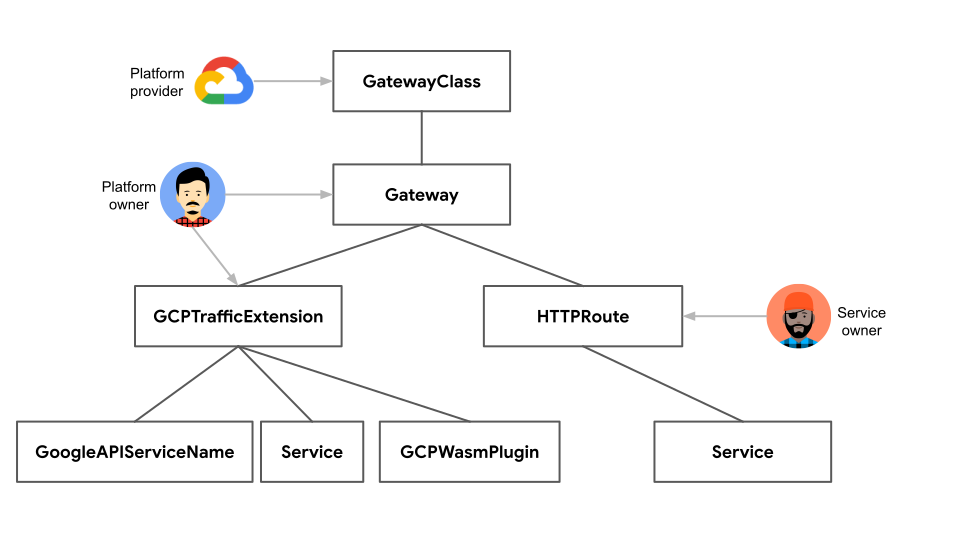
Dans le schéma suivant, la ressource GCPTrafficExtension est associée à une passerelle et fait référence à un service, à un GoogleAPIServiceName ou à un GCPWasmPlugin. L'extension modifie les en-têtes et les charges utiles des requêtes et des réponses.
Avant de commencer
Avant de commencer, effectuez les tâches suivantes :
- Activez l'API Google Kubernetes Engine. Activer l'API Google Kubernetes Engine
- Pour utiliser Google Cloud CLI pour cette tâche, installez puis initialisez gcloud CLI. Si vous avez déjà installé la gcloud CLI, obtenez la dernière version en exécutant la commande
gcloud components update. Il est possible que les versions antérieures de la gcloud CLI ne permettent pas d'exécuter les commandes de ce document.
Activez l'API Compute Engine, l'API Network Services et l'API Model Armor si nécessaire.
Accédez à Activer l'accès aux API et suivez les instructions.
Pour en savoir plus sur les tarifs des extensions de service Cloud de Confiance, consultez la page Tarifs.
Consultez les rôles et autorisations requis dans Contrôle des accès aux extensions de service.
Familiarisez-vous avec les quotas et les limites dans Quotas Service Extensions.
Si vous prévoyez d'utiliser des comparateurs CEL (Common Expression Language), consultez les attributs et opérateurs compatibles dans la documentation de référence sur le langage des comparateurs CEL.
Consultez les restrictions et limites applicables aux extensions de service.
Conditions requises pour le contrôleur GKE Gateway
- Votre cluster doit utiliser GKE version 1.33 ou ultérieure.
- Pour utiliser
GCPWasmPlugin, votre cluster doit utiliser GKE version 1.33.3 ou ultérieure. - Pour utiliser la ressource
ServiceImport, votre cluster doit utiliser GKE version 1.34.3 ou ultérieure. - Vous devez disposer d'une ressource Gateway configurée pour une passerelle multicluster interne. Cette ressource peut être un équilibreur de charge d'application externe global, un équilibreur de charge d'application interne interrégional, un équilibreur de charge d'application externe régional ou une passerelle d'équilibreur de charge d'application interne régional.
- L'API Gateway doit être activée sur votre cluster.
- Vous devez disposer d'une ressource Gateway configurée. Cette ressource peut être un équilibreur de charge d'application externe global, un équilibreur de charge d'application externe régional ou une passerelle d'équilibreur de charge d'application interne régional. Si vous utilisez une ressource
GCPWasmPlugin, vous ne devez déployer qu'une passerelle d'équilibreur de charge d'application externe global. - Vous devez avoir configuré une ressource HTTPRoute.
Restrictions et limitations
Le tableau suivant répertorie les restrictions associées à la configuration des extensions de service de passerelle dans GKE :
| Catégorie | Restrictions et limitations |
|---|---|
| Équilibreur de charge |
GCPRoutingExtension est compatible avec les équilibreurs de charge suivants :
GCPTrafficExtension est compatible avec les équilibreurs de charge suivants :
GCPEdgeExtension est exclusivement compatible avec l'équilibreur de charge géré externe global (classe de passerelle gke-l7-global-external-managed).
|
| Chaîne et spécification des extensions |
|
| Délai avant expiration |
|
| MatchCondition |
|
| En-tête |
|
| Métadonnées |
|
| Événement |
|
| RequestBodySendMode |
|
| ResponseBodySendMode |
|
| Références aux ressources |
|
GCPWasmPlugin |
|
googleAPIServiceName |
|
backendRef |
Lorsque vous faites référence à un Service qui utilise backendRef dans une Extension, vous devez respecter les conditions suivantes :
|
observabilityMode |
Le champ observabilityMode peut être défini sur Extension avec les limites suivantes :
|
Faire référence à un service
Dans les extensions de service, vous pouvez faire référence à un service qui héberge la logique personnalisée que vous souhaitez que l'équilibreur de charge exécute. Les passerelles ne disposent pas d'extensions de service par défaut.
Pour configurer les extensions de service GKE, procédez comme suit :
Déployez un service d'appel de backend : créez un service Kubernetes qui représente le service de backend pour l'exécution de la logique personnalisée. L'équilibreur de charge appelle ce service.
Configurer les extensions de service : utilisez l'extension appropriée en fonction de votre type d'équilibreur de charge.
GCPRoutingExtensionpour les passerelles régionales : utilisez cette extension pour les équilibreurs de charge d'application externes régionaux et les équilibreurs de charge d'application internes régionaux afin d'implémenter une logique de routage personnalisée dans la région.GCPTrafficExtensionpour les passerelles externes globales, externes régionales et internes : utilisez cette extension pour les équilibreurs de charge d'application externes globaux, les équilibreurs de charge d'application externes régionaux et les équilibreurs de charge d'application internes régionaux afin de manipuler le trafic (par exemple, en modifiant les en-têtes ou en inspectant la charge utile) sur différents types d'équilibreurs de charge.
Déployer un service d'appel de backend
Un service d'appel implémente une logique personnalisée pour les extensions de service de passerelle dans GKE. La passerelle appelle ces applications de backend, en fonction des configurations GCPTrafficExtension ou GCPRoutingExtension, pour modifier ou acheminer le trafic.
Vous déployez un service d'appel pour ajouter une logique personnalisée à votre passerelle. Ce service distinct gère le traitement personnalisé, comme la manipulation des en-têtes, les transformations de charge utile ou le routage du trafic.
Pour déployer un service pouvant servir d'appel pour votre passerelle, procédez comme suit :
(Facultatif) Créez un secret pour TLS : cette commande crée un secret Kubernetes de type TLS contenant votre certificat TLS et votre clé privée.
Pour créer le secret TLS pour votre service d'appel, remplacez les éléments suivants :
SECRET_NAME: nom secret de votre service d'appelpath-to-cert: chemins d'accès à votre certificatpath-to-key: chemins d'accès à votre clé
Pour vérifier que le secret a été ajouté, exécutez la commande suivante :
kubectl get secrets SECRET_NAMERemplacez
SECRET_NAMEpar le nom secret de votre service d'appel.La sortie devrait ressembler à ce qui suit :
NAME            TYPE                DATA   AGE
SECRET_NAME     kubernetes.io/tls   2      12s
Définissez les ressources de déploiement et de service.
Vous devez définir les éléments suivants :
- Déploiement : pour gérer les pods d'application qui contiennent la logique personnalisée de vos extensions de service.
- Service : pour exposer les pods d'application gérés par le déploiement en tant que service réseau.
Créez un exemple de fichier manifeste
extension-service-app.yamlcontenant des définitions de déploiement et de service :apiVersion: apps/v1 kind: Deployment metadata: name: extension-service-app spec: selector: matchLabels: app: store replicas: 1 template: metadata: labels: app: store spec: containers: - name: serviceextensions image: us-docker.pkg.dev/service-extensions-samples/callouts/python-example-basic:public-image-e42d951 ports: - containerPort: 8080 - containerPort: 443 volumeMounts: - name: certs mountPath: "/etc/certs/" readOnly: true env: - name: POD_NAME valueFrom: fieldRef: fieldPath: metadata.name - name: NAMESPACE valueFrom: fieldRef: fieldPath: metadata.namespace - name: TLS_SERVER_CERT_PATH value: "/etc/certs/path-to-cert" - name: TLS_SERVER_PRIVKEY value: "/etc/certs/path-to-key" resources: requests: cpu: 10m volumes: - name: certs secret: secretName: SECRET_NAME optional: false --- apiVersion: v1 kind: Service metadata: name: extension-service spec: ports: - port: 443 targetPort: 443 appProtocol: HTTP2 selector: app: storeRemplacez les éléments suivants :
POD_NAME: nom de votre pod.SECRET_NAME: nom secret de votre service d'appel.TLS_SERVER_CERT_PATH: chemin d'accès au certificat de serveur TLS dans le pod.TLS_SERVER_PRIVKEY: chemin d'accès à la clé privée du serveur TLS dans le pod.
Appliquez le fichier manifeste
extension-service-app.yaml:kubectl apply -f extension-service-app.yaml
Vérifiez votre configuration :
Vérifiez que l'application a bien été déployée :
kubectl get pod --selector app=storeUne fois l'application en cours d'exécution, le résultat ressemble à ce qui suit :
NAME                                     READY   STATUS    RESTARTS   AGE
extension-service-app-85f466bc9b-b5mf4   1/1     Running   0          7s
Vérifiez que le service a bien été déployé :
kubectl get service extension-serviceLe résultat ressemble à ce qui suit, qui montre un service pour chaque déploiement de magasin :
NAME                TYPE        CLUSTER-IP     EXTERNAL-IP   PORT(S)   AGE
extension-service   ClusterIP   34.118.225.9   <none>        443/TCP   2m40s
Configurer les extensions de service
Vous pouvez configurer un GCPRoutingExtension ou un GCPTrafficExtension pour personnaliser votre flux de trafic.
Configurer GCPRoutingExtension pour les passerelles régionales
Vous pouvez rediriger le trafic à l'aide d'un GCPRoutingExtension. Pour configurer un GCPRoutingExtension, mettez à jour l'HTTPRoute afin de spécifier les requêtes pour l'hôte service-extensions.com.
Mettez à jour HTTPRoute. Modifiez votre HTTPRoute pour inclure les noms d'hôte ou les chemins d'accès qui déclencheront l'extension de routage.
Enregistrez l'exemple de fichier manifeste suivant sous le nom
store-route.yaml:kind: HTTPRoute apiVersion: gateway.networking.k8s.io/v1 metadata: name: store spec: parentRefs: - kind: Gateway name:GATEWAY_NAME hostnames: - "store.example.com" - "service-extensions.example.com" rules: - backendRefs: - name: store-v1 port: 8080 - matches: - headers: - name: env value: canary backendRefs: - name: store-v2 port: 8080 - matches: - path: value: /de backendRefs: - name: store-german port: 8080Remplacez
GATEWAY_NAMEpar le nom de votre passerelle.Appliquez le fichier manifeste
store-route.yaml:kubectl apply -f store-route.yaml
Définissez le
GCPRoutingExtension.Enregistrez la configuration
GCPRoutingExtensiondans l'exemple de fichiergcp-routing-extension.yaml:kind: GCPRoutingExtension apiVersion: networking.gke.io/v1 metadata: name: my-gateway-extension namespace: default spec: targetRefs: - group: "gateway.networking.k8s.io" kind: Gateway name: GATEWAY_NAME extensionChains: - name: chain1 matchCondition: celExpressions: - celMatcher: request.path.contains("serviceextensions") extensions: - name: ext1 authority: "myext.com" timeout: 1s backendRef: group: "" kind: Service name: extension-service port: 443Remplacez
GATEWAY_NAMEpar le nom de votre passerelle.Appliquez l'exemple de fichier manifeste à votre cluster :
kubectl apply -f gcp-routing-extension.yaml
Vérifiez la configuration de
GCPRoutingExtensionet sa liaison à la passerelle.Vérifiez le déploiement
GCPRoutingExtension:kubectl describe gcproutingextension my-gateway-extensionLe résultat ressemble à ce qui suit :
Name:         my-gateway-extension
Namespace:    default
Labels:       <none>
Annotations:  <none>
API Version:  networking.gke.io/v1
Kind:         GCPRoutingExtension
Metadata:
  Creation Timestamp:  2025-03-02T17:12:30Z
  Generation:        1
  Resource Version:  31283253
  UID:               ec8efaa0-d8e7-4e1b-9fd4-0ae0ef3c74d0
Spec:
  Extension Chains:
    Extensions:
      Authority:    myext.com
      Backend Ref:
        Group:
        Kind: Service
        Name: extension-service
        Port: 443
      Name:       ext1
      Timeout:    1s
    Match Condition:
      Cel Expressions:
        Cel Matcher: request.path.contains("serviceextensions")
    Name:  chain1
  Target Refs:
    Group: gateway.networking.k8s.io
    Kind: Gateway
    Name: GATEWAY_NAME
Events:  <none>
Le résultat affiche les détails de
GCPRoutingExtension, qui est nommémy-gateway-extension, dans l'espace de noms par défaut. Le résultat affiche le champSpec, qui contient la définition du comportement de l'extension.Vérifiez la liaison de la passerelle :
Vérifiez que
GCPRoutingExtensionest lié à la passerelle. Cela peut prendre quelques minutes.kubectl describe gateway GATEWAY_NAMERemplacez
GATEWAY_NAMEpar le nom de votre passerelle.Le résultat ressemble à ce qui suit :
Name:         GATEWAY_NAME
Namespace:    default
Labels:       none
Annotations:  networking.gke.io/addresses: /projects/1234567890/regions/us-central1/addresses/test-hgbk-default-internal-http-5ypwen3x2gcr
              networking.gke.io/backend-services:
                /projects/1234567890/regions/us-central1/backendServices/test-hgbk-default-extension-service-443-rduk21fwhoj0, /projects/1234567890/re...
              networking.gke.io/firewalls: /projects/1234567890/global/firewalls/test-hgbk-l7-default-us-central1
              networking.gke.io/forwarding-rules: /projects/1234567890/regions/us-central1/forwardingRules/test-hgbk-default-internal-http-qn7dk9i9zm73
              networking.gke.io/health-checks:
                /projects/1234567890/regions/us-central1/healthChecks/test-hgbk-default-extension-service-443-rduk21fwhoj0, /projects/1234567890/regio...
              networking.gke.io/last-reconcile-time: 2025-03-02T17:15:02Z
              networking.gke.io/lb-route-extensions:
                /projects/1234567890/locations/us-central1/lbRouteExtensions/test-hgbk-default-internal-http-lwh0op4qorb0
              networking.gke.io/lb-traffic-extensions:
              networking.gke.io/ssl-certificates:
              networking.gke.io/target-http-proxies:
                /projects/1234567890/regions/us-central1/targetHttpProxies/test-hgbk-default-internal-http-2jzr7e3xclhj
              networking.gke.io/target-https-proxies:
              networking.gke.io/url-maps: /projects/1234567890/regions/us-central1/urlMaps/test-hgbk-default-internal-http-2jzr7e3xclhj
API Version:  gateway.networking.k8s.io/v1
Kind:         Gateway
Metadata:
  Creation Timestamp:  2025-03-02T16:37:50Z
  Finalizers:
  gateway.finalizer.networking.gke.io
  Generation:        1
  Resource Version:  31284863
  UID:               fd512611-bad2-438e-abfd-5619474fbf31
...
Le résultat affiche les annotations que GKE utilise pour stocker les liens entre la passerelle et les ressourcesCloud de Confiance sous-jacentes. L'annotation
networking.gke.io/lb-route-extensionsconfirme l'association de la passerelle àGCPRoutingExtension.Vérifiez l'état de l'extension en vous assurant que
GCPRoutingExtensionest à l'étatProgrammedavec le motifProgrammingSucceeded. L'exécution de cette commande peut prendre quelques minutes.kubectl describe gcproutingextension my-gateway-extensionLe résultat ressemble à ce qui suit :
Name:         my-gateway-extension
Namespace:    default
Labels:       <none>
Annotations:  <none>
API Version:  networking.gke.io/v1
Kind:         GCPRoutingExtension
Metadata:
  Creation Timestamp:  2025-03-02T17:12:30Z
  Generation:          1
  Resource Version:    31284378
  UID:                 ec8efaa0-d8e7-4e1b-9fd4-0ae0ef3c74d0
Spec:
  Extension Chains:
    Extensions:
      Authority:  myext.com
      Backend Ref:
        Group:
        Kind:   Service
        Name:   extension-service
        Port:   443
      Name:     ext1
      Timeout:  1s
    Match Condition:
      Cel Expressions:
        Cel Matcher:  request.path.contains("serviceextensions")
    Name:             chain1
  Target Refs:
    Group:  gateway.networking.k8s.io
    Kind:   Gateway
    Name:   GATEWAY_NAME
Status:
  Ancestors:
    Ancestor Ref:
      Group:      gateway.networking.k8s.io
      Kind:       Gateway
      Name:       GATEWAY_NAME
      Namespace:  default
    Conditions:
      Last Transition Time:  2025-03-02T17:14:15Z
      Message:
      Reason:                Accepted
      Status:                True
      Type:                  Accepted
      Last Transition Time:  2025-03-02T17:14:15Z
      Message:
      Reason:                ProgrammingSucceeded
      Status:                True
      Type:                  Programmed
    Controller Name:         networking.gke.io/gateway
Events:
  Type    Reason  Age                From                   Message
  ----    ------  ----               ----                   -------
  Normal  ADD     2m31s              sc-gateway-controller  default/my-gateway-extension
Normal  SYNC    51s (x2 over 98s)  sc-gateway-controller  Attachment of GCPRoutingExtension "default/my-gateway-extension" to AncestorRef {Group:       "gateway.networking.k8s.io",
Kind:        "Gateway",
Namespace:   "default",
Name:        GATEWAY_NAME,
SectionName: nil,
Port:        nil} was a success
  Normal  SYNC    23s           sc-gateway-controller  Reconciliation of GCPRoutingExtension "default/my-gateway-extension" to AncestorRef {Group:       "gateway.networking.k8s.io",
Kind:        "Gateway",
Namespace:   "default",
Name:        GATEWAY_NAME,
SectionName: nil,
Port:        nil} was a success
Le champ
Status.Conditionsaffiche une conditionProgrammedavecStatus: TrueetReason: ProgrammingSucceeded. Ces informations confirment que l'extension a bien été appliquée.
Envoyez du trafic vers votre application.
Une fois votre passerelle, votre route et votre application déployées dans votre cluster, vous pouvez transmettre du trafic à votre application.
Pour accéder à votre application, vous devez trouver l'adresse IP de votre passerelle.
Dans votre terminal, utilisez la commande suivante :
kubectl get gateways.gateway.networking.k8s.io GATEWAY_NAME -o=jsonpath="{.status.addresses[0].value}"Remplacez
GATEWAY_NAMEpar le nom de votre passerelle.Cette commande affiche l'adresse IP de la passerelle. Dans les commandes suivantes, remplacez
GATEWAY_IP_ADDRESSpar l'adresse IP de la sortie.Testez la mise à jour du chemin en accédant à la version
serviceextensionsdu service de magasin à l'adressestore.example.com/serviceextensions:curl http://store.example.com/serviceextensions --resolve store.example.com:80:GATEWAY_IP_ADDRESS -vLe résultat ressemble à ce qui suit :
{ "cluster_name": "gke1", "host_header": "service-extensions.com", "metadata": "store-v1", "pod_name": "store-v1-5d9554f847-cvxpd", "pod_name_emoji": "💇🏼♀️", "project_id": "gateway-demo", "timestamp": "2025-03-15T12:00:00", "zone": "us-central1-c" }
Configurer le GCPTrafficExtension
Vous pouvez utiliser un GCPTrafficExtension pour utiliser des fonctionnalités avancées de gestion du trafic dans votre environnement Cloud de Confiance . Vous pouvez configurer cette extension pour les équilibreurs de charge d'application externes globaux, les équilibreurs de charge d'application externes régionaux et les équilibreurs de charge d'application internes régionaux. Vous pouvez utiliser GCPTrafficExtension pour implémenter une logique de requête et de réponse HTTP personnalisée, un routage sophistiqué, des transformations et des règles de sécurité.
Mettez à jour HTTPRoute. Modifiez votre HTTPRoute pour inclure les noms d'hôte ou les chemins d'accès qui déclencheront l'extension de trafic.
Enregistrez l'exemple de fichier manifeste suivant sous le nom
store-route.yaml:kind: HTTPRoute apiVersion: gateway.networking.k8s.io/v1 metadata: name: store spec: parentRefs: - kind: Gateway name: GATEWAY_NAME hostnames: - "store.example.com" - "service-extensions.example.com" rules: - backendRefs: - name: store-v1 port: 8080 - matches: - headers: - name: env value: canary backendRefs: - name: store-v2 port: 8080 - matches: - path: value: /de backendRefs: - name: store-german port: 8080Remplacez
GATEWAY_NAMEpar le nom de votre passerelle, par exempleinternal-http,external-httpouglobal-external-http.Appliquez le fichier manifeste
store-route.yamlà votre cluster :kubectl apply -f store-route.yaml
Définissez le
GCPTrafficExtension.Enregistrez la configuration
GCPTrafficExtensiondans l'exemple de fichiergcp-traffic-extension.yaml:kind: GCPTrafficExtension apiVersion: networking.gke.io/v1 metadata: name: my-traffic-extension namespace: default spec: targetRefs: - group: "gateway.networking.k8s.io" kind: Gateway name: GATEWAY_NAME extensionChains: - name: chain1 matchCondition: celExpressions: - celMatcher: request.path.contains("serviceextensions") extensions: - name: ext1 authority: "myext.com" timeout: 1s backendRef: group: "" kind: Service name: extension-service port: 443 supportedEvents: - RequestHeaders - RequestBody - ResponseHeaders - ResponseBodyRemplacez
GATEWAY_NAMEpar le nom de votre passerelle, à savoirinternal-http,external-httpouglobal-external-http.Appliquez l'exemple de fichier manifeste à votre cluster :
kubectl apply -f gcp-traffic-extension.yaml
Vérifiez la configuration de
GCPTrafficExtensionet sa liaison à la passerelle.Vérifiez le déploiement
GCPTrafficExtension:kubectl describe gcptrafficextension my-traffic-extensionLe résultat ressemble à ce qui suit :
Name:         my-traffic-extension
Namespace:    default
Labels:       <none>
Annotations:  <none>
API Version:  networking.gke.io/v1
Kind:         GCPTrafficExtension
Metadata:
  Creation Timestamp:  2025-03-02T17:12:30Z
  Generation:        1
  Resource Version:  31283253
  UID:               ec8efaa0-d8e7-4e1b-9fd4-0ae0ef3c74d0
Spec:
  Extension Chains:
    Extensions:
      Authority:    myext.com
      Backend Ref:
        Group:
        Kind: Service
        Name: extension-service
        Port: 443
      Name:       ext1
      Timeout:    1s
    Match Condition:
      Cel Expressions:
        Cel Matcher: request.path.contains("serviceextensions")
    Name:  chain1
  Target Refs:
    Group: gateway.networking.k8s.io
    Kind: Gateway
    Name: GATEWAY_NAME
Events:  <none>
Le résultat affiche les détails de
GCPTrafficExtensionnommémy-traffic-extensiondans l'espace de noms par défaut. Il affiche le champSpec, qui contient la définition du comportement de l'extension.Vérifiez la liaison de la passerelle :
Vérifiez que
GCPTrafficExtensionest lié à la passerelle. L'exécution de cette commande peut prendre quelques minutes :kubectl describe gateway GATEWAY_NAMELe résultat ressemble à ce qui suit :
Name:         GATEWAY_NAME
Namespace:    default
Labels:       <none>
Annotations:  networking.gke.io/addresses: /projects/1234567890/regions/us-central1/addresses/test-hgbk-default-internal-http-5ypwen3x2gcr
              networking.gke.io/backend-services:
                /projects/1234567890/regions/us-central1/backendServices/test-hgbk-default-extension-service-443-rduk21fwhoj0, /projects/1234567890/re...
              networking.gke.io/firewalls: /projects/1234567890/global/firewalls/test-hgbk-l7-default-us-central1
              networking.gke.io/forwarding-rules: /projects/1234567890/regions/us-central1/forwardingRules/test-hgbk-default-internal-http-qn7dk9i9zm73
              networking.gke.io/health-checks:
                /projects/1234567890/regions/us-central1/healthChecks/test-hgbk-default-extension-service-443-rduk21fwhoj0, /projects/1234567890/regio...
              networking.gke.io/last-reconcile-time: 2025-03-02T17:15:02Z
              networking.gke.io/lb-traffic-extensions:
                /projects/1234567890/locations/us-central1/lbTrafficExtensions/test-hgbk-default-internal-http-lwh0op4qorb0
              networking.gke.io/ssl-certificates:
              networking.gke.io/target-http-proxies:
                /projects/1234567890/regions/us-central1/targetHttpProxies/test-hgbk-default-internal-http-2jzr7e3xclhj
              networking.gke.io/target-https-proxies:
              networking.gke.io/url-maps: /projects/1234567890/regions/us-central1/urlMaps/test-hgbk-default-internal-http-2jzr7e3xclhj
API Version:  gateway.networking.k8s.io/v1
Kind:         Gateway
Metadata:
  Creation Timestamp:  2025-03-02T16:37:50Z
  Finalizers:
    gateway.finalizer.networking.gke.io
  Generation:        1
  Resource Version:  31284863
  UID:               fd512611-bad2-438e-abfd-5619474fbf31
...
La sortie affiche les annotations que GKE utilise pour stocker les liens entre la passerelle et les ressources Cloud de Confiance sous-jacentes. L'annotation
networking.gke.io/lb-traffic-extensionsconfirme l'association.Vérifiez l'état de l'extension :
Pour vérifier l'état de l'extension de
GCPTrafficExtension, exécutez la commande suivante :kubectl describe gcptrafficextension my-traffic-extensionVérifiez que l'
GCPTrafficExtensionest à l'étatProgrammedpour la raisonProgrammingSucceeded. L'exécution de cette commande peut prendre quelques minutes.Le résultat de la ressource
GCPTrafficExtensionest semblable à ce qui suit :Name: my-traffic-extension Namespace: default Labels: <none> Annotations: <none> API Version: networking.gke.io/v1 Kind: GCPTrafficExtension Metadata: Creation Timestamp: 2025-03-02T17:12:30Z Generation: 1 Resource Version: 31284378 UID: ec8efaa0-d8e7-4e1b-9fd4-0ae0ef3c74d0 Spec: Extension Chains: Extensions: Authority: myext.com Backend Ref: Group: Kind: Service Name: extension-service Port: 443 Name: ext1 Timeout: 1s Match Condition: Cel Expressions: Cel Matcher: request.path.contains("serviceextensions") Name: chain1 Target Refs: Group: gateway.networking.k8s.io Kind: Gateway Name: GATEWAY_NAME Status: Ancestors: Ancestor Ref: Group: gateway.networking.k8s.io Kind: Gateway Name: GATEWAY_NAME Namespace: default Conditions: Last Transition Time: 2025-03-02T17:14:15Z Message: Reason: Accepted Status: True Type: Accepted Last Transition Time: 2025-03-02T17:14:15Z Message: Reason: ProgrammingSucceeded Status: True Type: Programmed Controller Name: networking.gke.io/gateway Events: Type Reason Age From Message ---- ------ ---- ---- ------- Normal ADD 2m31s sc-gateway-controller default/my-traffic-extension Normal SYNC 51s (x2 over 98s) sc-gateway-controller Attachment of GCPTrafficExtension "default/my-gateway-extension" to AncestorRef {Group: "gateway.networking.k8s.io", Kind: "Gateway", Namespace: "default", Name: GATEWAY_NAME, SectionName: nil, Port: nil} was a success Normal SYNC 23s sc-gateway-controller Reconciliation of GCPTrafficExtension "default/my-traffic-extension" to AncestorRef {Group: "gateway.networking.k8s.io", Kind: "Gateway", Namespace: "default", Name: GATEWAY_NAME, SectionName: nil, Port: nil} was a successLe champ
Status.Conditionsaffiche une conditionProgrammedavecStatus: TrueetReason: ProgrammingSucceeded. Ces informations confirment que l'extension a bien été appliquée.
Envoyez du trafic vers votre application.
Une fois votre passerelle, votre route et votre application déployées dans votre cluster, vous pouvez transmettre du trafic à votre application.
Pour accéder à votre application, vous devez trouver l'adresse IP de votre passerelle.
Dans votre terminal, utilisez la commande suivante :
kubectl get gateways.gateway.networking.k8s.io GATEWAY_NAME -o=jsonpath="{.status.addresses[0].value}"Remplacez
GATEWAY_NAMEpar le nom de votre passerelle.Cette commande affiche l'adresse IP de la passerelle. Dans les commandes suivantes, remplacez
GATEWAY_IP_ADDRESSpar l'adresse IP de la sortie.Testez la mise à jour du chemin en accédant à la version
serviceextensionsdu service de magasin à l'adressestore.example.com/serviceextensions:curl http://store.example.com/serviceextensions --resolve store.example.com:80:GATEWAY_IP_ADDRESS -vLe résultat ressemble à ce qui suit :
{ * Request completely sent off < HTTP/1.1 200 OK < server: Werkzeug/2.3.7 Python/3.11.3 < date: Sun, 02 Mar 2025 16:58:10 GMT < content-type: application/json < access-control-allow-origin: * < hello: service-extensions < via: 1.1 google < transfer-encoding: chunked }
Faire référence à une ressource GCPWasmPlugin
Vous pouvez injecter une logique personnalisée directement dans le chemin d'accès aux données de l'équilibreur de charge en utilisant un GCPWasmPlugin avec un GCPTrafficExtension ou un GCPEdgeExtension. Cette méthode vous permet de déployer des fonctionnalités personnalisées de gestion du trafic regroupées dans un module Wasm.
Pour configurer les extensions de service GKE, procédez comme suit :
Déployez un
GCPWasmPlugin: créez et déployez une définition de ressource personnalisée (CRD)GCPWasmPluginqui contient le code personnalisé de votre module Wasm. Vous pouvez utiliserGCPWasmPluginavecGCPTrafficExtensionouGCPEdgeExtensionpour la GatewayClassgke-l7-global-external-managed.Configurez les extensions de service : configurez l'une des extensions suivantes avec
GCPWasmPlugin:
Déployer un GCPWasmPlugin
GCPWasmPlugin vous permet d'injecter une logique personnalisée écrite par l'utilisateur directement dans le chemin d'accès aux données de l'équilibreur de charge Cloud de Confiance . La ressource GCPWasmPlugin pointe vers l'image du module Wasm dans Artifact Registry, qui est ensuite exécutée par l'équilibreur de charge.
Avant de continuer, assurez-vous d'avoir importé votre module Wasm dans un dépôt Artifact Registry. Pour en savoir plus, consultez Préparer le code du plug-in.
Pour déployer une ressource GCPWasmPlugin, procédez comme suit :
Enregistrez le manifeste suivant sous le nom
wasm-plugin.yaml:kind: GCPWasmPlugin apiVersion: networking.gke.io/v1 metadata: name: gcp-wasm-plugin spec: versions: - name: wasm-plugin-version description: "Test wasm plugin version" image: "us-docker.pkg.dev/service-extensions-samples/plugins/local-reply:main" weight: 1000000 logConfig: enabled: true # Configures the sampling rate of activity logs. # The value of the field must be in range [0, 1e6]. sampleRate: 1000000 # Specifies the lowest level of logs that are exported to Cloud Logging. minLogLevel: INFOVeuillez noter les points suivants :
spec.versions.name: le nom de la version doit être unique dans la ressourceGCPWasmPlugin. Vous pouvez lister jusqu'à 10 versions, mais une seule doit avoir une pondération non nulle.spec.versions.image: fait référence à l'image contenant le code du plug-in stocké dans Artifact Registry.spec.versions.weight: spécifie la pondération de la version du plug-in. La pondération doit être un nombre compris entre 0 et 1 000 000 (inclus).spec.logConfig: indique s'il faut activer Cloud Logging pour ce plug-in. Si la valeur n'est pas spécifiée, Cloud Logging est désactivé par défaut.spec.logConfig.sampleRate: configure le taux d'échantillonnage des journaux d'activité. Le taux doit être un nombre compris entre 0 et 1 000 000 (inclus). Si aucune valeur n'est spécifiée lorsque Cloud Logging est activé, la valeur par défaut est1,000,000(100% des requêtes sont enregistrées).spec.logConfig.minLogLevel: spécifie le niveau de journaux le plus bas qui est exporté vers Cloud Logging. Si la valeur n'est pas spécifiée lorsque Cloud Logging est activé, le champ est défini surINFOpar défaut.
Appliquez le fichier manifeste
wasm-plugin.yaml:kubectl apply -f wasm-plugin.yamlVérifiez que le plug-in a été déployé :
kubectl describe gcpwasmplugins.networking.gke.io gcp-wasm-pluginLe résultat ressemble à ce qui suit :
Name: gcp-wasm-plugin Namespace: default Labels: <none> Annotations: <none> API Version: networking.gke.io/v1 Kind: GCPWasmPlugin Metadata: Creation Timestamp: 2025-08-08T19:54:18Z Generation: 1 Resource Version: 44578 UID: 549a12c7-91d1-43ad-a406-d6157a799b79 Spec: Log Config: Enabled: true Min Log Level: INFO Sample Rate: 1000000 Versions: Description: Test wasm plugin version Image: us-docker.pkg.dev/service-extensions-samples/plugins/local-reply:main Name: wasm-plugin-version Weight: 1000000 Events: <none>
Configurer GCPTrafficExtension
Pour ajouter une logique personnalisée à votre équilibreur de charge d'application externe global, vous pouvez configurer un GCPTrafficExtension pour utiliser un GCPWasmPlugin. Vous pouvez utiliser une GCPTrafficExtension pour profiter des fonctionnalités avancées de gestion du trafic dans votre environnement Cloud de Confiance . Vous pouvez configurer cette extension sur les équilibreurs de charge d'application externes globaux.
Pour configurer un GCPTrafficExtension afin qu'il utilise un GCPWasmPlugin, procédez comme suit :
Définissez le
GCPTrafficExtension.Enregistrez la configuration
GCPTrafficExtensionsous le nomgcp-traffic-extension-with-plugin.yaml:kind: GCPTrafficExtension apiVersion: networking.gke.io/v1 metadata: name: gcp-traffic-extension-with-plugin namespace: default spec: targetRefs: - group: "gateway.networking.k8s.io" kind: Gateway name: GATEWAY_NAME extensionChains: - name: chain1 matchCondition: celExpressions: - celMatcher: request.path.contains("serviceextensions") extensions: - name: ext1 supportedEvents: - RequestHeaders - ResponseHeaders backendRef: group: "networking.gke.io" kind: GCPWasmPlugin name: gcp-wasm-pluginRemplacez
GATEWAY_NAMEpar le nom de votre passerelle, par exempleglobal-external-http.Appliquez l'exemple de fichier manifeste à votre cluster :
kubectl apply -f gcp-traffic-extension-with-plugin.yaml
Vérifiez la configuration de
GCPTrafficExtensionet sa liaison à la passerelle.Vérifiez le déploiement
GCPTrafficExtension:kubectl describe gcptrafficextensions.networking.gke.io gcp-traffic-extension-with-pluginLe résultat ressemble à ce qui suit :
Name: gcp-traffic-extension-with-plugin Namespace: default Labels: <none> Annotations: <none> API Version: networking.gke.io/v1 Kind: GCPTrafficExtension Metadata: Creation Timestamp: 2025-03-02T17:12:30Z Generation: 1 Resource Version: 31283253 UID: ec8efaa0-d8e7-4e1b-9fd4-0ae0ef3c74d0 Spec: Extension Chains: Extensions: Backend Ref: Group: networking.gke.io Kind: GCPWasmPlugin Name: gcp-wasm-plugin Name: ext1 Supported Events: RequestHeaders ResponseHeaders Match Condition: Cel Expressions: Cel Matcher: request.path.contains("serviceextensions") Name: chain1 Target Refs: Group: gateway.networking.k8s.io Kind: Gateway Name: GATEWAY_NAME Events: <none>Remplacez
GATEWAY_NAMEpar le nom de votre passerelle.Le résultat affiche les détails de
GCPTrafficExtensionnommégcp-traffic-extension-with-plugindans l'espace de noms par défaut. Il affiche le champSpec, qui contient la définition du comportement de l'extension.Vérifiez la liaison de la passerelle :
Vérifiez que
GCPTrafficExtensionest lié à la passerelle. L'exécution de cette commande peut prendre quelques minutes :kubectl describe gateway GATEWAY_NAMERemplacez
GATEWAY_NAMEpar le nom de votre passerelle.Le résultat ressemble à ce qui suit :
Name: GATEWAY_NAME Namespace: default Labels: <none> Annotations: networking.gke.io/addresses: /projects/922988411345/global/addresses/test-k18j-default-external-http-2jfqxrkgd0fm networking.gke.io/backend-services: /projects/922988411345/global/backendServices/test-k18j-default-gw-serve404-80-8zjp3d8cqfsu, /projects/922988411345/global/backendServices... networking.gke.io/certmap: store-example-com-map networking.gke.io/firewalls: /projects/922988411345/global/firewalls/test-k18j-l7-default-global networking.gke.io/forwarding-rules: /projects/922988411345/global/forwardingRules/test-k18j-default-external-http-wt1tl0cwi6zr networking.gke.io/health-checks: /projects/922988411345/global/healthChecks/test-k18j-default-gw-serve404-80-8zjp3d8cqfsu, /projects/922988411345/global/healthChecks/test-... networking.gke.io/last-reconcile-time: 2025-08-08T20:27:35Z networking.gke.io/lb-route-extensions: networking.gke.io/lb-traffic-extensions: projects/922988411345/locations/global/lbTrafficExtensions/test-k18j-default-external-http-0tdum40yts35 networking.gke.io/ssl-certificates: networking.gke.io/target-http-proxies: networking.gke.io/target-https-proxies: /projects/922988411345/global/targetHttpsProxies/test-k18j-default-external-http-jy9mc97xb5yh networking.gke.io/url-maps: /projects/922988411345/global/urlMaps/test-k18j-default-external-http-jy9mc97xb5yh networking.gke.io/wasm-plugin-versions: projects/922988411345/locations/global/wasmPlugins/test-k18j-default-gcp-wasm-plugin-itle20jj9nyk/versions/test-k18j-wasm-plugin-version-i... networking.gke.io/wasm-plugins: projects/922988411345/locations/global/wasmPlugins/test-k18j-default-gcp-wasm-plugin-itle20jj9nyk API Version: gateway.networking.k8s.io/v1 Kind: Gateway Metadata: Creation Timestamp: 2025-03-02T16:37:50Z Finalizers: gateway.finalizer.networking.gke.io Generation: 1 Resource Version: 31284863 UID: fd512611-bad2-438e-abfd-5619474fbf31 Spec: Gateway Class Name: gke-l7-global-external-managed Listeners: Allowed Routes: Namespaces: From: Same Name: https Port: 443 Protocol: HTTPS ...Le résultat affiche les annotations que GKE utilise pour stocker les liens entre la passerelle et les ressources Cloud de Confiancesous-jacentes. Les annotations
networking.gke.io/lb-traffic-extensions,networking.gke.io/wasm-plugin-versionsetnetworking.gke.io/wasm-pluginsconfirment la liaison.Vérifiez l'état de l'extension :
Vérifiez que l'
GCPTrafficExtensionest à l'étatProgrammedpour la raisonProgrammingSucceeded. L'exécution de cette commande peut prendre quelques minutes.kubectl describe gcptrafficextensions.networking.gke.io gcp-traffic-extension-with-pluginLe résultat ressemble à ce qui suit :
Name: gcp-traffic-extension-with-plugin Namespace: default Labels: <none> Annotations: <none> API Version: networking.gke.io/v1 Kind: GCPTrafficExtension Metadata: Creation Timestamp: 2025-08-08T20:08:09Z Generation: 1 Resource Version: 56528 UID: 1389f790-9663-45ca-ac4e-a2c082f43359 Spec: Extension Chains: Extensions: Backend Ref: Group: networking.gke.io Kind: GCPWasmPlugin Name: gcp-wasm-plugin Name: ext1 Supported Events: RequestHeaders ResponseHeaders Match Condition: Cel Expressions: Cel Matcher: request.path.contains("serviceextensions") Name: chain1 Target Refs: Group: gateway.networking.k8s.io Kind: Gateway Name: external-http Status: Ancestors: Ancestor Ref: Group: gateway.networking.k8s.io Kind: Gateway Name: external-http Namespace: default Conditions: Last Transition Time: 2025-08-08T20:16:13Z Message: Observed Generation: 1 Reason: Accepted Status: True Type: Accepted Last Transition Time: 2025-08-08T20:16:13Z Message: Observed Generation: 1 Reason: ResolvedRefs Status: True Type: ResolvedRefs Last Transition Time: 2025-08-08T20:16:13Z Message: Observed Generation: 1 Reason: ProgrammingSucceeded Status: True Type: Programmed Controller Name: networking.gke.io/gateway Events: Type Reason Age From Message ---- ------ ---- ---- ------- Normal ADD 19m sc-gateway-controller default/gcp-traffic-extension-with-plugin Normal SYNC 3m25s (x4 over 11m) sc-gateway-controller Attachment of GCPTrafficExtension "default/gcp-traffic-extension-with-plugin" to AncestorRef {Group: "gateway.networking.k8s.io", Kind: "Gateway", Namespace: "default", Name: "external-http", SectionName: nil, Port: nil} was a success Normal SYNC 3m25s (x4 over 11m) sc-gateway-controller All the object references were able to be resolved for GCPTrafficExtension "default/gcp-traffic-extension-with-plugin" bound to AncestorRef {Group: "gateway.networking.k8s.io", Kind: "Gateway", Namespace: "default", Name: "external-http", SectionName: nil, Port: nil} Normal SYNC 3m25s (x4 over 11m) sc-gateway-controller Programming of GCPTrafficExtension "default/gcp-traffic-extension-with-plugin" to AncestorRef {Group: "gateway.networking.k8s.io", Kind: "Gateway", Namespace: "default", Name: "external-http", SectionName: nil, Port: nil} was a successVérifiez l'état du plug-in.
Vérifiez que la ressource
GCPWasmPlugina l'étatProgrammedavec la raisonProgrammingSucceeded. L'exécution de cette commande peut prendre quelques minutes.kubectl describe gcpwasmplugins.networking.gke.io gcp-wasm-pluginLe résultat ressemble à ce qui suit :
Name: gcp-wasm-plugin Namespace: default Labels: <none> Annotations: <none> API Version: networking.gke.io/v1 Kind: GCPWasmPlugin Metadata: Creation Timestamp: 2025-08-08T19:54:18Z Generation: 1 Resource Version: 44578 UID: 549a12c7-91d1-43ad-a406-d6157a799b79 Spec: Log Config: Enabled: true Min Log Level: INFO Sample Rate: 1000000 Versions: Description: Test wasm plugin version Image: us-docker.pkg.dev/service-extensions-samples/plugins/local-reply:main Name: wasm-plugin-version Weight: 1000000 Status: Ancestors: Ancestor Ref: Group: gateway.networking.k8s.io Kind: Gateway Name: external-http Namespace: default Conditions: Last Transition Time: 2025-08-08T19:59:06Z Message: Observed Generation: 1 Reason: Accepted Status: True Type: Accepted Last Transition Time: 2025-08-08T19:59:06Z Message: Observed Generation: 1 Reason: ResolvedRefs Status: True Type: ResolvedRefs Last Transition Time: 2025-08-08T19:59:06Z Message: Observed Generation: 1 Reason: ProgrammingSucceeded Status: True Type: Programmed Controller Name: networking.gke.io/gateway Events: Type Reason Age From Message ---- ------ ---- ---- ------- Normal ADD 31m sc-gateway-controller default/gcp-wasm-plugin Normal SYNC 2m1s (x7 over 26m) sc-gateway-controller Attachment of WasmPlugin "default/gcp-wasm-plugin" to AncestorRef {Group: "gateway.networking.k8s.io", Kind: "Gateway", Namespace: "default", Name: "external-http", SectionName: nil, Port: nil} was a success Normal SYNC 2m1s (x7 over 26m) sc-gateway-controller All the object references were able to be resolved for WasmPlugin "default/gcp-wasm-plugin" bound to AncestorRef {Group: "gateway.networking.k8s.io", Kind: "Gateway", Namespace: "default", Name: "external-http", SectionName: nil, Port: nil} Normal SYNC 2m1s (x7 over 26m) sc-gateway-controller Programming of WasmPlugin "default/gcp-wasm-plugin" to AncestorRef {Group: "gateway.networking.k8s.io", Kind: "Gateway", Namespace: "default", Name: "external-http", SectionName: nil, Port: nil} was a success
Envoyez du trafic vers votre application.
Une fois votre passerelle, votre route et votre application déployées dans votre cluster, vous pouvez transmettre du trafic à votre application.
Pour accéder à votre application, vous devez trouver l'adresse IP de votre passerelle.
Dans votre terminal, utilisez la commande suivante :
kubectl get gateways.gateway.networking.k8s.io GATEWAY_NAME -o=jsonpath="{.status.addresses[0].value}"Remplacez
GATEWAY_NAMEpar le nom de votre passerelle.Cette commande affiche l'adresse IP de la passerelle. Dans les commandes suivantes, remplacez
GATEWAY_IP_ADDRESSpar l'adresse IP de la sortie.Testez la mise à jour du chemin en accédant à la version
serviceextensionsdu service de magasin à l'adressestore.example.com/serviceextensions:curl https://store.example.com/serviceextensions --resolve store.example.com:443:GATEWAY_IP_ADDRESS --cacert cacert.pem -vLe résultat renvoie
Hello World.
Configurer GCPEdgeExtension avec GCPWasmPlugin
Pour ajouter une logique personnalisée à votre équilibreur de charge d'application externe global à l'aide d'un module WebAssembly (Wasm), configurez un GCPEdgeExtension qui fait référence à GCPWasmPlugin.
Enregistrez le manifeste
GCPEdgeExtensionsuivant sous le nomgcp-edge-extension-with-plugin.yaml:kind: GCPEdgeExtension apiVersion: networking.gke.io/v1 metadata: name: gcp-edge-extension-with-plugin namespace: default spec: targetRefs: - group: "gateway.networking.k8s.io" kind: Gateway name: GATEWAY_NAME extensionChains: - name: chain1 matchCondition: celExpressions: - celMatcher: request.path.startsWith("/serviceextensions") extensions: - name: ext1 supportedEvents: - RequestHeaders backendRef: group: "networking.gke.io" kind: GCPWasmPlugin name: gcp-wasm-pluginRemplacez
GATEWAY_NAMEpar le nom de votre passerelle.Appliquez le fichier manifeste à votre cluster :
kubectl apply -f gcp-edge-extension-with-plugin.yamlVérifiez la configuration de
GCPEdgeExtensionet sa liaison à la passerelle :Vérifiez l'état de l'extension :
Pour vérifier l'état de l'extension de
GCPEdgeExtension, exécutez la commande suivante :kubectl describe gcpedgeextensions.networking.gke.io gcp-edge-extension-with-pluginVérifiez que l'
GCPEdgeExtensionest à l'étatProgrammedpour la raisonProgrammingSucceeded. L'exécution de cette commande peut prendre quelques minutes.Vérifiez la liaison de la passerelle :
Exécutez la commande suivante :
kubectl describe gateway GATEWAY_NAMERemplacez
GATEWAY_NAMEpar le nom de votre passerelle.Vérifiez que
GCPEdgeExtensionest lié à la passerelle. L'exécution de cette commande peut prendre quelques minutes. Le résultat inclut l'annotationnetworking.gke.io/lb-edge-extensions, qui confirme le lien entre la passerelle et l'extension Edge.
Envoyer du trafic vers l'extension
Après avoir déployé votre passerelle et GCPEdgeExtension, testez la logique de routage en envoyant du trafic vers votre application.
Pour accéder à votre application, obtenez l'adresse IP de votre passerelle :
kubectl get gateways.gateway.networking.k8s.io external-http -o=jsonpath="{.status.addresses[0].value}"Le résultat correspond à l'adresse IP de la passerelle. Dans les commandes suivantes, remplacez
GATEWAY_IP_ADDRESSpar l'adresse IP issue du résultat.Envoyez une requête à l'URL de base :
curl http://store.example.com --resolve store.example.com:80:GATEWAY_IP_ADDRESS -vLa passerelle achemine la requête vers le service par défaut, tel que
store-v1.Envoyez une requête au chemin d'accès spécifié dans votre celMatcher, tel que
/serviceextensions:curl http://store.example.com/serviceextensions --resolve store.example.com:80:GATEWAY_IP_ADDRESS -vL'extension déclenche le plug-in Wasm, qui achemine la requête vers le service secondaire, tel que
store-v2.
Gérer la ressource GCPWasmPlugin
Vous pouvez mettre à jour le CRD GCPWasmPlugin et surveiller le plug-in.
Mettre à jour le GCPWasmPlugin
Pour mettre à jour une ressource GCPWasmPlugin, procédez comme suit :
Apportez la modification dans votre fichier manifeste
GCPWasmPluginet suivez les étapes décrites dans Déployer unGCPWasmPlugin.Par exemple, pour avoir deux versions du plug-in, dont une qui diffuse du trafic et l'autre non, mettez à jour votre fichier
wasm-plugin.yamlcomme suit :kind: GCPWasmPlugin apiVersion: networking.gke.io/v1 metadata: name: gcp-wasm-plugin spec: versions: - name: wasm-plugin-version-v1 description: "Serving Wasm Plugin version" image: "us-docker.pkg.dev/service-extensions-samples/plugins/local-reply:main" weight: 1000000 - name: wasm-plugin-version-v2 description: "Non serving Wasm Plugin version" image: "us-docker.pkg.dev/service-extensions-samples/plugins/local-reply:main" weight: 0 logConfig: enabled: true sampleRate: 1000000 minLogLevel: INFODans cet exemple, les conditions suivantes s'appliquent :
wasm-plugin-version-v1a uneweightde1000000, ce qui signifie qu'il diffuse tout le trafic.wasm-plugin-version-v2a unweightde0, ce qui signifie qu'il ne diffuse aucun trafic.
Pour vous assurer que la passerelle est à jour, exécutez la commande suivante. L'exécution de cette commande peut prendre quelques minutes :
kubectl describe gateway GATEWAY_NAMERemplacez
GATEWAY_NAMEpar le nom de votre passerelle.
Surveiller GCPWasmPlugin
Pour afficher les métriques de GCPWasmPlugin dans la console Cloud de Confiance , consultez Surveillance du point de vue des plug-ins.
Lorsque vous atteignez l'étape du guide où vous devez sélectionner une valeur dans la liste Filtre de version du plug-in, recherchez le format prefix−WASM_PLUGIN_VERSION_NAME_FROM_FILE−suffix, où WASM_PLUGIN_VERSION_NAME_FROM_FILE est le nom de version spécifique que vous avez défini dans votre fichier de configuration GCPWasmPlugin.
Résoudre les problèmes liés aux extensions de trafic sur les passerelles
Cette section fournit des conseils de dépannage pour configurer les extensions de trafic sur les passerelles.
Passerelle introuvable
L'erreur suivante indique que la ressource Gateway spécifiée dans le champ targetRefs de la ressource GCPTrafficExtension, GCPRoutingExtension ou GCPEdgeExtension n'existe pas :
error: failed to create resource: GCPTrafficExtension.networking.gke.io "my-traffic-extension" is invalid: spec.gatewayRef: gateway "my-gateway" not found in namespace "default"
Pour résoudre ce problème, assurez-vous que la ressource Gateway spécifiée dans le champ targetRefs de la ressource GCPTrafficExtension ou GCPRoutingExtension existe dans l'espace de noms spécifié.
Service ou port de service introuvable
L'erreur suivante indique que le service ou le port de service spécifiés dans le champ backendRef de la ressource GCPTrafficExtension ou GCPRoutingExtension n'existent pas :
error: failed to create resource: GCPTrafficExtension.networking.gke.io "my-traffic-extension" is invalid: spec.service: service "callout-service" not found in namespace "default"
Pour résoudre ce problème, assurez-vous que le service et le port de service spécifiés dans le champ backendRef de la ressource GCPTrafficExtension ou GCPRoutingExtension existent dans l'espace de noms spécifié.
Aucun point de terminaison réseau dans le NEG
L'erreur suivante indique qu'aucun point de terminaison réseau du NEG n'est associé au service spécifié dans le champ backendRef de la ressource GCPTrafficExtension ou GCPRoutingExtension :
error: failed to create resource: GCPTrafficExtension.networking.gke.io "my-traffic-extension" is invalid: spec.service: no network endpoints found for service "callout-service"
Pour résoudre ce problème, assurez-vous que le service spécifié dans le champ backendRef de la ressource GCPTrafficExtension ou GCPRoutingExtension comporte des points de terminaison réseau.
Aucune réponse ou réponse avec une erreur lors de l'envoi de la demande
Si vous ne recevez pas de réponse ou si vous recevez une réponse contenant une erreur lorsque vous envoyez une requête, cela peut indiquer que le service d'appel ne fonctionne pas correctement.
Pour résoudre ce problème, vérifiez si les journaux du service d'appel contiennent des erreurs.
Code d'erreur 404 dans la charge utile JSON
L'erreur suivante indique que le service d'appel est introuvable ou ne répond pas à la requête :
{
"error": {
"code": 404,
"message": "Requested entity was not found.",
"status": "NOT_FOUND"
}
}
Pour résoudre ce problème, assurez-vous que le service d'appel est en cours d'exécution, qu'il écoute sur le bon port et qu'il est correctement configuré dans la ressource GCPTrafficExtension ou GCPRoutingExtension.
Code d'erreur 500 dans la charge utile JSON
L'erreur suivante indique que le service d'appel rencontre une erreur interne du serveur :
{
"error": {
"code": 500,
"message": "Internal server error.",
"status": "INTERNAL"
}
}
Pour résoudre ce problème, consultez les journaux du service d'appel afin d'identifier la cause de l'erreur de serveur interne.
GCPWasmPlugin n'existe pas
L'erreur suivante indique que la ressource GCPWasmPlugin n'existe pas dans votre projet pour votre GCPTrafficExtension ou GCPEdgeExtension :
Status:
Ancestors:
Ancestor Ref:
Group: gateway.networking.k8s.io
Kind: Gateway
Name: external-http
Namespace: default
Conditions:
Last Transition Time: 2025-03-06T16:27:57Z
Message:
Reason: Accepted
Status:
True
Type: Accepted
Last Transition Time: 2025-03-06T16:27:57Z
Message: error cause: invalid-wasm-plugin: GCPWasmPlugin default/my-wasm-plugin in GCPTrafficExtension default/my-gateway-plugin-extension does not exist
Reason: GCPWasmPluginNotFound
Status: False
Type: ResolvedRefs
Controller Name: networking.gke.io/gateway
Pour résoudre ce problème, créez un GCPWasmPlugin correspondant dans le projet Cloud de Confiance ou associez une extension à un GCPWasmPlugin existant.
Étapes suivantes
- En savoir plus sur la passerelle GKE Inference
- Découvrez comment diffuser un LLM avec GKE Inference Gateway.
- Découvrez comment afficher les métriques d'observabilité.