

Managed Service for Apache Spark Granular IAM הוא פיצ'ר שמאפשר להעניק הרשאות ברמת האשכול, המשימות, הפעולות, תבנית תהליך העבודה או מדיניות ההתאמה האוטומטית לעומס.
לדוגמה, אתם יכולים לתת למשתמש אחד את התפקיד "צפייה באשכול", שמאפשר לו לראות אשכול בפרויקט, ולתת למשתמש אחר את התפקיד "עריכת משימות", שמאפשר לו לעדכן, לבטל ולראות את המשימה. כדי להבין אילו פקודות ספציפיות של Google Cloud CLI מופעלות על ידי כל תפקיד IAM פרטני ב-Managed Service for Apache Spark, קראו את המאמר פקודות SDK שמופעלות על ידי IAM פרטני.
תפקידים והרשאות מפורטים ב-IAM ל-Managed Service for Apache Spark
ב-Managed Service for Apache Spark Granular IAM אפשר להגדיר את התפקידים הבאים עם ההרשאות הבאות במשאבים של Managed Service for Apache Spark.
תפקידים באשכול
| תפקיד | הרשאות |
|---|---|
| צפייה | dataproc.clusters.get |
| עריכה | dataproc.clusters.get dataproc.clusters.list dataproc.clusters.delete dataproc.clusters.update dataproc.clusters.use dataproc.clusters.start dataproc.clusters.stop |
| בעלים | dataproc.clusters.get dataproc.clusters.list dataproc.clusters.delete dataproc.clusters.update dataproc.clusters.use dataproc.clusters.start dataproc.clusters.stop dataproc.clusters.setIamPolicy dataproc.clusters.getIamPolicy |
תפקידים שיש בהם משרות
| תפקיד | הרשאות |
|---|---|
| צפייה | dataproc.jobs.get |
| עריכה | dataproc.jobs.get dataproc.jobs.cancel dataproc.jobs.delete dataproc.jobs.update |
| בעלים | dataproc.jobs.get dataproc.jobs.cancel dataproc.jobs.delete dataproc.jobs.update dataproc.jobs.setIamPolicy dataproc.jobs.getIamPolicy |
תפקידים תפעוליים
| תפקיד | הרשאות |
|---|---|
| צפייה | dataproc.operations.get |
| עריכה | dataproc.jobs.get dataproc.operations.cancel dataproc.operations.delete |
| בעלים | dataproc.jobs.get dataproc.operations.cancel dataproc.operations.delete dataproc.operations.setIamPolicy dataproc.operations.getIamPolicy |
תפקידים בתבניות של תהליכי עבודה
| תפקיד | הרשאות |
|---|---|
| צפייה | dataproc.workflowTemplates.get |
| עריכה | dataproc.workflowTemplates.get dataproc.workflowTemplates.delete dataproc.workflowTemplates.update |
| בעלים | dataproc.workflowTemplates.get dataproc.workflowTemplates.delete dataproc.workflowTemplates.update dataproc.workflowTemplates.setIamPolicy dataproc.workflowTemplates.getIamPolicy |
תפקידים שקשורים למדיניות התאמה לעומס (autoscaling)
| תפקיד | הרשאות |
|---|---|
| צפייה | dataproc.autoscalingPolicies.get |
| עריכה | dataproc.autoscalingPolicies.get dataproc.autoscalingPolicies.use dataproc.autoscalingPolicies.delete dataproc.autoscalingPolicies.update |
| בעלים | dataproc.autoscalingPolicies.get dataproc.autoscalingPolicies.use dataproc.autoscalingPolicies.delete dataproc.autoscalingPolicies.update dataproc.autoscalingPolicies.setIamPolicy dataproc.autoscalingPolicies.getIamPolicy |
שימוש ב-IAM ברמת פירוט גבוהה ב-Managed Service for Apache Spark
בקטע הזה מוסבר איך להשתמש ב-IAM ברמת פירוט גבוהה ב-Managed Service for Apache Spark כדי להקצות תפקידים למשתמשים במשאב קיים של Managed Service for Apache Spark. למידע נוסף על עדכון והסרה של תפקידים בניהול הזהויות והרשאות הגישה (IAM), קראו את המאמר ניהול הגישה לפרויקטים, לתיקיות ולארגונים.
פקודת gcloud
- משיגים את מדיניות ה-IAM של המשאב וכותבים אותה בקובץ JSON (הערך של resource-type יכול להיות "clusters" או "jobs" או "operations" או "workflow-templates" או "autoscaling-policies"):
gcloud dataproc resource-type get-iam-policy  resource-id \
    --region=region \
    --format=json > iam.json
- התוכן של קובץ ה-JSON ייראה בערך כך:
{ "bindings": [ { "role": "roles/editor", "members": [ "user:mike@example.com", "group:admins@example.com", "domain:google.com", "serviceAccount:my-other-app@appspot.s3ns-system.iam.gserviceaccount.com" ] } ], "etag": "string" } - בכלי לעריכת טקסט, מוסיפים אובייקט קישור חדש למערך הקישורים שמגדיר את המשתמשים ואת תפקיד הגישה למשאבים של אותם משתמשים. לדוגמה, כדי לתת את התפקיד Viewer (
roles/viewer) למשתמשsean@example.com, צריך לשנות את הדוגמה הקודמת ולהוסיף אובייקט קישור חדש (מוצג במודגש בדוגמה הבאה). הערה: חשוב להחזיר את הערךetagשקיבלתם מ-gcloud dataproc resource-type get-iam-policy. למידע נוסף על etag{ "bindings": [ { "role": "roles/editor", "members": [ "user:mike@example.com", "group:admins@example.com", "domain:google.com", "serviceAccount:my-other-app@appspot.s3ns-system.iam.gserviceaccount.com" ] }, { "role": "roles/viewer", "members": [ "user:sean@example.com" ] } ], "etag": "value-from-get-iam-policy" } - מריצים את הפקודה הבאה כדי לעדכן את המדיניות של האשכול עם מערך הקישורים החדש (resource-type יכול להיות "clusters" או "jobs" או "operations" או "workflow-templates" או "autoscaling-policies"):
gcloud dataproc resource-type set-iam-policy resource-name \
    --region=region \
    --format=json iam.json
- הפקודה מפיקה את המדיניות המעודכנת:
{
  "bindings": [
    {
      "role": "roles/editor",
      "members": [
        "user:mike@example.com",
        "group:admins@example.com",
        "domain:google.com",
        "serviceAccount:my-other-app@appspot.s3ns-system.iam.gserviceaccount.com"
      ]
    },
    {
      "role": "roles/viewer",
      "members": [
        "user:sean@example.com"
      ]
    }
  ],
  "etag": "string"
}
API בארכיטקטורת REST
- שולחים בקשת resource-type ("clusters" or "jobs" or "operations" or "workflowTemplates" or "autoscalingPolicies") getIamPolicy כדי לקבל את מדיניות ה-IAM של המשאב.
דוגמה ל-getIamPolicy באשכול:
GET https://dataproc.googleapis.com/v1/projects/projectName/regions/region/clusters/clusterName:getIamPolicy
- התוכן של קובץ ה-JSON ייראה בערך כך:
{ "bindings": [ { "role": "roles/editor", "members": [ "user:mike@example.com", "group:admins@example.com", "domain:google.com", "serviceAccount:my-other-app@appspot.s3ns-system.iam.gserviceaccount.com" ] } ], "etag": "string" } - באמצעות כלי לעריכת טקסט, יוצרים את אובייקט המדיניות הבא ב-JSON כדי לכלול את מערך הקישורים שקיבלתם מהשירות Managed Service for Apache Spark. חשוב להחזיר את הערך של "etag" שקיבלתם בתגובה של getIamPolicy (ראו את המסמכים של etag).
עכשיו מוסיפים אובייקט קישור חדש למערך הקישורים שמגדיר את המשתמשים ואת תפקיד הגישה לאשכול של אותם משתמשים. לדוגמה, כדי לתת את התפקיד Viewer (
roles/viewer) למשתמשsean@example.com, צריך לשנות את הדוגמה שלמעלה ולהוסיף אובייקט קישור חדש (מוצג במודגש למטה).{ "policy": { "version": "", "bindings": [ { "role": "roles/editor", "members": [ "user:mike@example.com", "group:admins@example.com", "domain:google.com", "serviceAccount:my-other-app@appspot.s3ns-system.iam.gserviceaccount.com" ] }, { "role": "roles/viewer", "members": [ "user:sean@example.com" ] } ], "etag": "value-from-getIamPolicy" } } - מגדירים את המדיניות המעודכנת במשאב באמצעות שליחת בקשת
setIamPolicy.Cluster setIamPolicy Example:
POST https://dataproc.googleapis.com/v1/projects/projectName/regions/region/clusters/clusterName:setIamPolicy Request body
{ "policy": { "version": "", "bindings": [ { "role": "roles/editor", "members": [ "user:mike@example.com", "group:admins@example.com", "domain:google.com", "serviceAccount:my-other-app@appspot.s3ns-system.iam.gserviceaccount.com" ] }, { "role": "roles/viewer", "members": [ "user:sean@example.com" ] } ], "etag": "value-from-getIamPolicy" } } - התוכן של תגובת ה-JSON ייראה בערך כך:
תגובה
{
  "bindings": [
    {
      "role": "roles/editor",
      "members": [
        "user:mike@example.com",
        "group:admins@example.com",
        "domain:google.com",
        "serviceAccount:my-other-app@appspot.s3ns-system.iam.gserviceaccount.com"
      ]
    },
    {
      "role": "roles/viewer",
      "members": [
        "user:sean@example.com"
      ]
    }
  ],
  "etag": "string"
}
המסוף
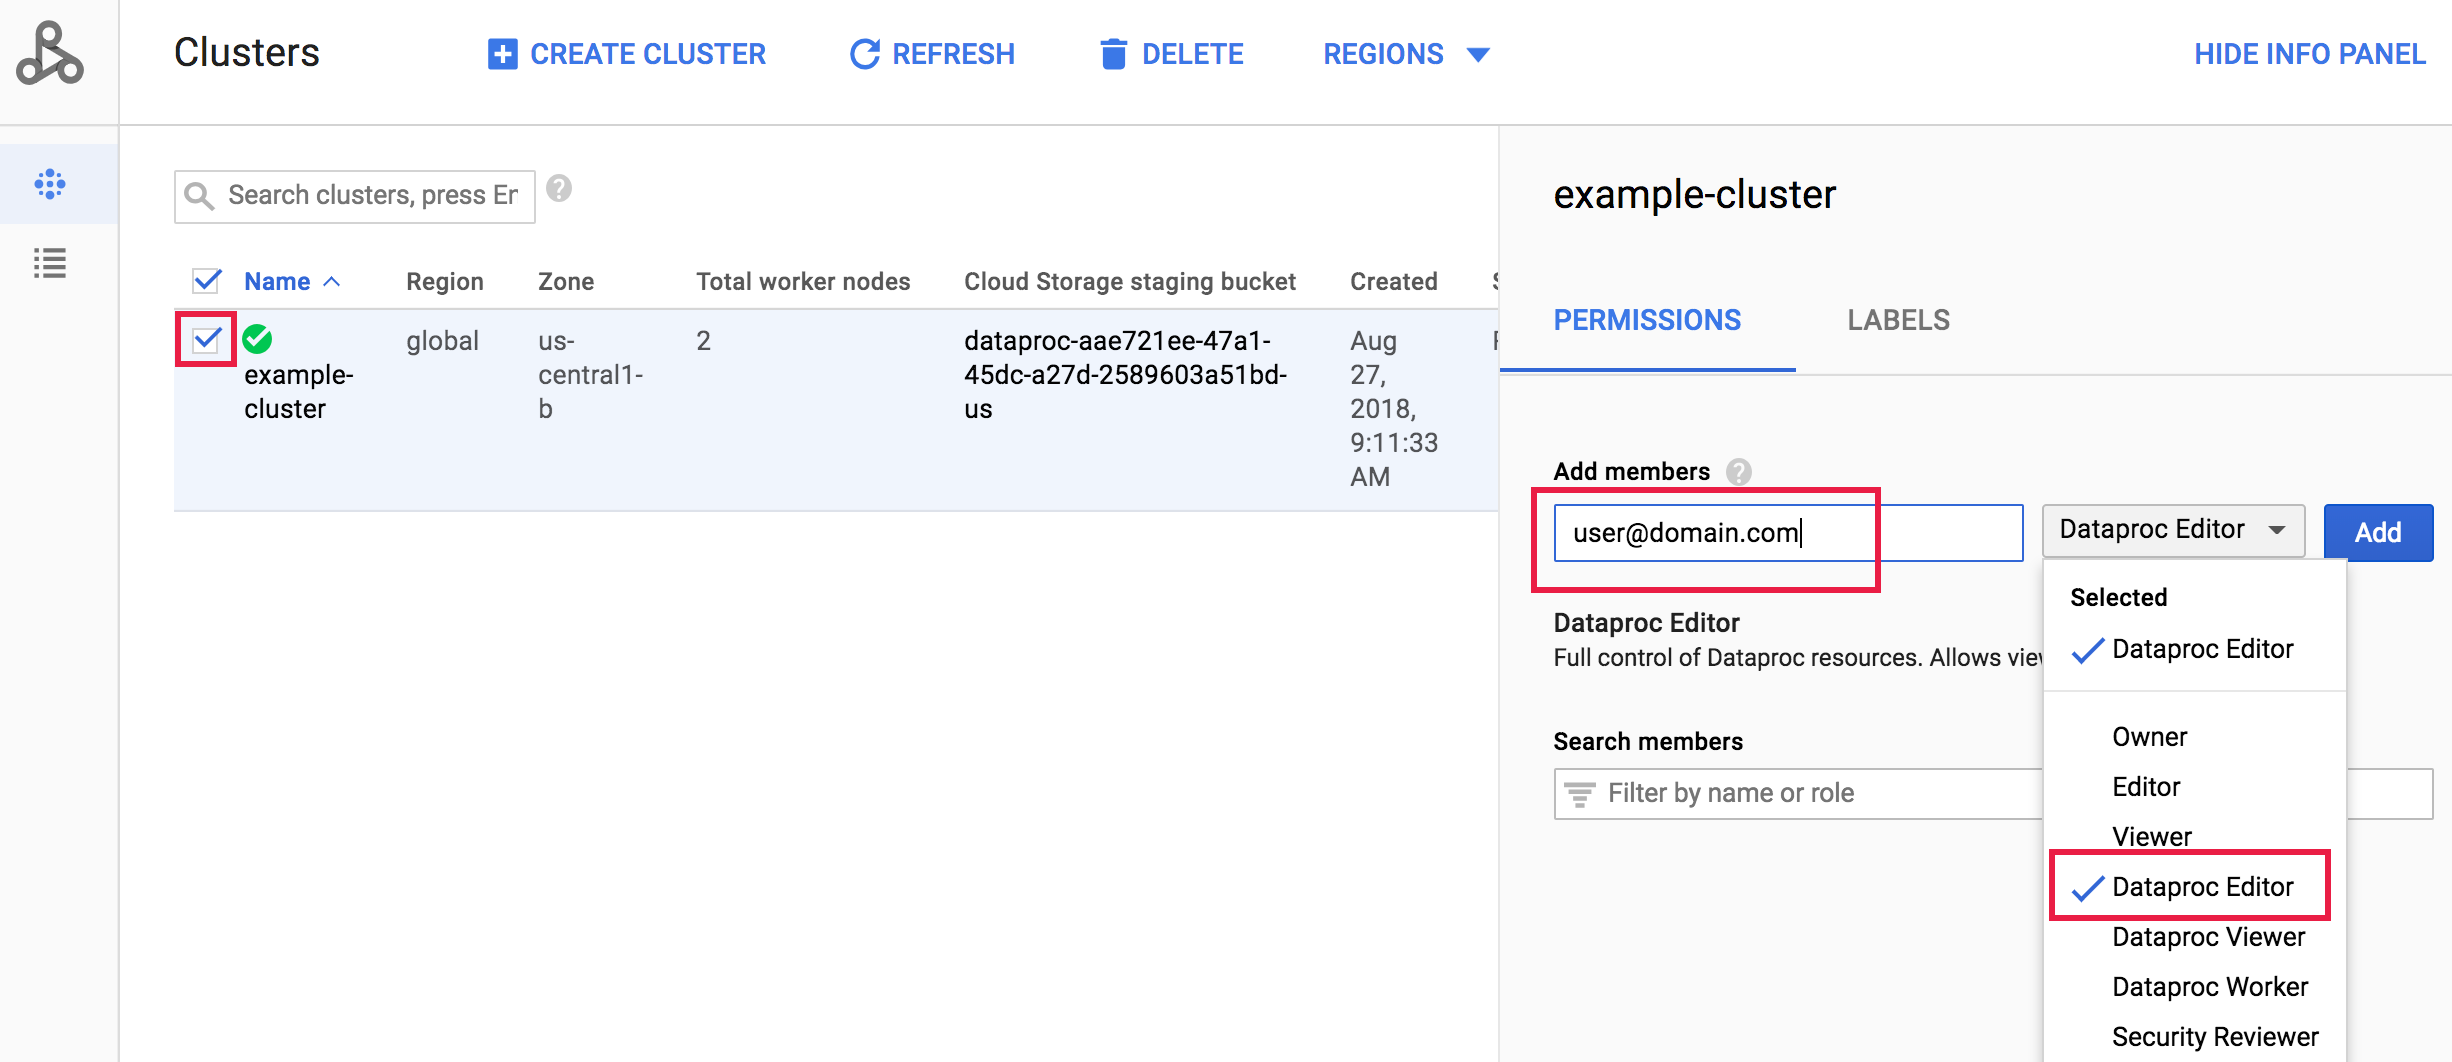
נכנסים לדף Managed Service for Apache Spark Clusters במסוף Cloud de Confiance ולוחצים על התיבה שמימין לשם האשכול כדי לפתוח את החלונית Permissions/Labels (אם החלונית לא מוצגת, לוחצים על SHOW INFO PANEL בפינה השמאלית העליונה של הדף). בכרטיסייה Permissions, בוחרים את התפקיד של Managed Service for Apache Spark, מוסיפים כתובת אחת או יותר של חשבון בתיבה Add principals ולוחצים על Add.
פקודות SDK שמופעלות על ידי IAM ברמת פירוט גבוהה
בקטע הזה מתוארות פקודות gcloud dataproc שמופעלות במשאבים של Managed Service for Apache Spark על ידי כל תפקיד IAM פרטני.
אשכולות
| תפקיד IAM | פקודה |
|---|---|
| צפייה | gcloud dataproc clusters describe cluster-name |
| עריכה | gcloud dataproc clusters describe cluster-namegcloud dataproc clusters listgcloud dataproc clusters delete cluster-namegcloud dataproc clusters diagnose cluster-namegcloud dataproc clusters update cluster-namegcloud beta dataproc clusters start cluster-namegcloud beta dataproc clusters stop cluster-name |
| בעלים | gcloud dataproc clusters describe cluster-namegcloud dataproc clusters listgcloud dataproc clusters delete cluster-namegcloud dataproc clusters diagnose cluster-namegcloud dataproc clusters update cluster-namegcloud beta dataproc clusters start cluster-namegcloud beta dataproc clusters stop cluster-namegcloud dataproc clusters get-iam-policy cluster-namegcloud dataproc clusters set-iam-policy cluster-name |
תעסוקה
| תפקיד IAM | פקודה |
|---|---|
| צפייה | gcloud dataproc jobs describe job-id |
| עריכה | gcloud dataproc jobs delete job-idgcloud dataproc jobs describe job-idgcloud dataproc jobs kill job-idgcloud dataproc jobs update job-idgcloud dataproc jobs wait job-id |
| בעלים | gcloud dataproc jobs delete job-idgcloud dataproc jobs describe job-idgcloud dataproc jobs kill job-idgcloud dataproc jobs update job-idgcloud dataproc jobs wait job-idgcloud dataproc jobs get-iam-policy job-idgcloud dataproc jobs set-iam-policy job-id |
תפעול
| תפקיד IAM | פקודה |
|---|---|
| צפייה | gcloud dataproc operations describe operation-id |
| עריכה | gcloud dataproc operations delete operation-idgcloud dataproc operations describe operation-idgcloud dataproc operations cancel operation-id |
| בעלים | gcloud dataproc operations delete operation-idgcloud dataproc operations describe operation-idgcloud dataproc operations cancel operation-idgcloud dataproc operations get-iam-policy operation-idgcloud dataproc operations set-iam-policy operation-id |
תבניות של תהליכי עבודה
| תפקיד IAM | פקודה |
|---|---|
| צפייה | gcloud dataproc workflow-templates describe template-id |
| עריכה | gcloud dataproc workflow-templates delete template-idgcloud dataproc workflow-templates describe template-idgcloud dataproc workflow-templates remove-job template-idgcloud dataproc workflow-templates run template-id |
| בעלים | gcloud dataproc workflow-templates delete template-idgcloud dataproc workflow-templates describe template-idgcloud dataproc workflow-templates remove-job template-idgcloud dataproc workflow-templates run template-idgcloud dataproc workflow-templates get-iam-policy template-idgcloud dataproc workflow-templates set-iam-policy template-id |
כללי מדיניות להתאמה אוטומטית לעומס (Autoscaling)
| תפקיד IAM | פקודה |
|---|---|
| צפייה | gcloud dataproc autoscaling-policies describe policy-id |
| עריכה | gcloud dataproc autoscaling-policies delete policy-idgcloud dataproc autoscaling-policies describe policy-idgcloud dataproc autoscaling-policies update policy-idgcloud dataproc clusters create cluster-name --autoscaling-policy policy-id |
| בעלים | gcloud dataproc autoscaling-policies delete policy-idgcloud dataproc autoscaling-policies describe policy-idgcloud dataproc autoscaling-policies update policy-idgcloud dataproc clusters create cluster-name --autoscaling-policy policy-idgcloud dataproc autoscaling-policies get-iam-policy policy-idgcloud dataproc autoscaling-policies set-iam-policy policy-id |
שליחת משימות באמצעות IAM פרטני
כדי לאפשר לחשבון משתמש (משתמש, קבוצה או חשבון שירות) לשלוח משימות לאשכול מסוים באמצעות Managed Service for Apache Spark Granular IAM, בנוסף להקצאת תפקיד עריכה למשתמש באשכול, צריך להגדיר הרשאות נוספות ברמת הפרויקט. כדי לאפשר לחשבון משתמש לשלוח משימות באשכול מסוים של Managed Service for Apache Spark:
- יוצרים קטגוריה של Cloud Storage שהאשכול יכול להשתמש בה כדי להתחבר ל-Cloud Storage.
- מוסיפים את חשבון המשתמש למדיניות ברמת הקטגוריה, ובוחרים את התפקיד "צפייה באובייקט אחסון" לחשבון המשתמש (ראו
roles/storage.objectViewer), שכולל את ההרשאות הבאות:storage.objects.getstorage.objects.list
- כשיוצרים את האשכול, מעבירים את שם הקטגוריה שיצרתם לאשכול באמצעות הפרמטר
--bucket(ראוgcloud dataproc clusters create --bucket). - אחרי שיוצרים את האשכול, מגדירים בו מדיניות שנותנת לחשבון המשתמש תפקיד של עריכה או בעלות (ראו שימוש ב-IAM ברמת פירוט גבוהה ב-Managed Service for Apache Spark).
- יוצרים תפקיד בהתאמה אישית ב-IAM עם ההרשאות הבאות:
dataproc.jobs.createdataproc.jobs.get
- בוחרים או מוסיפים את חשבון המשתמש בדף IAM במסוף Cloud de Confiance , ואז בוחרים את התפקיד בהתאמה אישית כדי להחיל אותו על חשבון המשתמש.