

La topologia per una disponibilità del 99,9% è adatta per applicazioni non critiche che possono tollerare un certo tempo di inattività. Ad esempio, la tua organizzazione potrebbe eseguire caricamenti collettivi per i quali la tempistica dell'operazione non è fondamentale. Se non è disponibile una connessione, l'operazione continua quando la connettività viene ripristinata.
Per la terminologia di Cloud Interconnect utilizzata in questa pagina, consulta Termini chiave.
Per informazioni sulla creazione di connessioni Cloud Interconnect ridondanti con capacità sufficiente in uno scenario di failover, consulta Best practice.
Requisiti
Di seguito sono riportati i requisiti per ottenere una disponibilità del 99,9%.
Devi configurare almeno due connessioni Dedicated Interconnect, distribuite strategicamente tra una coppia di combinazioni di facility e domini di disponibilità edge all'interno di una singola area metropolitana:
Identifica le combinazioni di strutture e domini di disponibilità perimetrale:
Se l'area metropolitana ha una singola struttura, la coppia di combinazioni di struttura e dominio di disponibilità perimetrale è costituita dai due domini di disponibilità perimetrale nella singola struttura di quell'area metropolitana (ad esempio,
bos-zone1-219ebos-zone2-219).Se l'area metropolitana ha due o più strutture, una coppia valida di combinazioni di strutture e domini di disponibilità perimetrali è costituita dalla zona 1 in una struttura e dalla zona 2 in una struttura diversa dell'area metropolitana (ad esempio,
atl-zone1-3725eatl-zone2-940).
Utilizza entrambe le combinazioni di facility e dominio di disponibilità perimetrale: all'interno dell'area metropolitana, almeno una connessione di interconnessione deve trovarsi in una combinazione di facility e dominio di disponibilità perimetrale e almeno una connessione di interconnessione deve trovarsi nell'altra combinazione della coppia.
I seguenti requisiti si applicano a ogni rete VPC in cui crei collegamenti VLAN che dipendono dalle connessioni Cloud Interconnect.
Collegamenti VLAN: devi configurare almeno due collegamenti VLAN, tutti in un'unica regione. Ogni collegamento VLAN deve dipendere da una connessione di interconnessione univoca. Insieme, i collegamenti VLAN devono utilizzare tutte le connessioni di interconnessione configurate.
Router Cloud: devi utilizzare almeno un router Cloud nella regione in cui sono configurati i collegamenti VLAN. L'utilizzo di più di un router Cloud non aggiunge affidabilità né modifica lo SLA, perché i router Cloud distribuiscono automaticamente le sessioni BGP dei collegamenti VLAN tra due attività software BGP, in base al dominio di disponibilità perimetrale della connessione di interconnessione da cui dipende ogni collegamento VLAN.
Modalità di routing dinamico: la rete VPC può utilizzare la modalità di routing dinamico regionale o globale.
Requisiti per il router on-premise e l'annuncio di route
Consulta la documentazione dei router on-premise per scoprire come configurarli per uno SLA del 99,9%. Potresti dover connettere un router fisico univoco a ogni connessione di interconnessione.
I router on-premise devono annunciare gli stessi prefissi nelle sessioni BGP di ogni collegamento VLAN. Puoi utilizzare diverse metriche BGP (come MED) per raggiungere i tuoi obiettivi di connettività. Per saperne di più su come le attività BGP del router Cloud, il control plane delle route dinamiche e il control plane della rete VPC creano route dinamiche dai prefissi ricevuti, consulta Route apprese nella documentazione del router Cloud.
Topologia di esempio
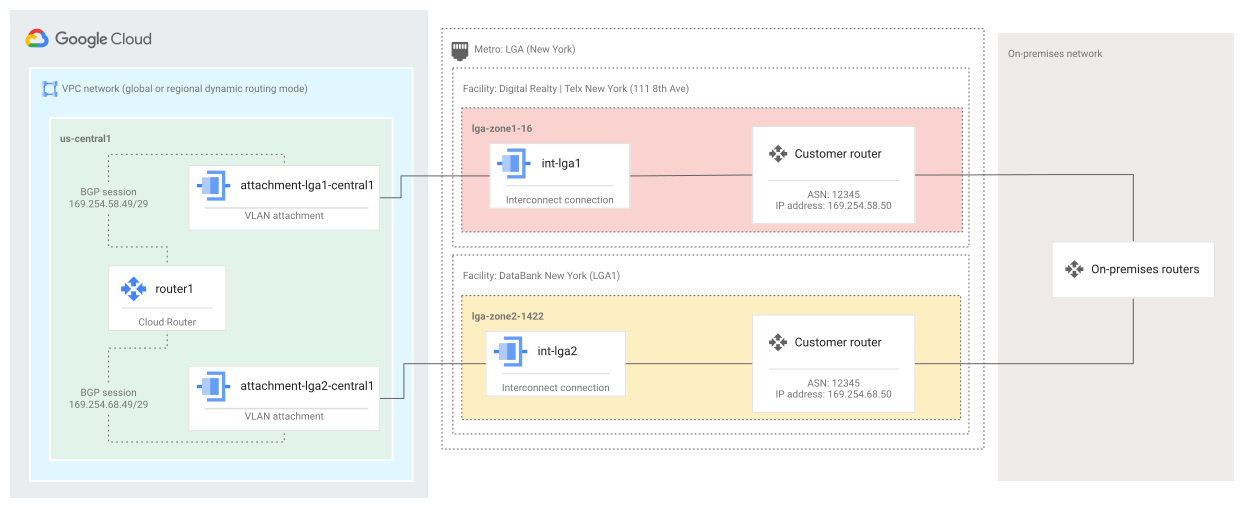
La seguente topologia di esempio soddisfa la disponibilità del 99,9% con due connessioni Cloud Interconnect nelle seguenti combinazioni di strutture e domini di disponibilità perimetrale:
lga-zone1-16lga-zone2-1422
Due collegamenti VLAN, che utilizzano collettivamente entrambe le connessioni di interconnessione, si trovano nella regione us-central1 di una singola rete VPC.
Configura i percorsi preferiti
I collegamenti VLAN Dedicated Interconnect dipendono dai router Cloud per apprendere i prefissi dai router peer remoti (ad esempio, i router in una rete on-premise). La modalità di routing dinamico e la modalità di selezione del percorso migliore della rete VPC che contiene i router Cloud controllano quali hop successivi vengono considerati e come vengono elaborati gli attributi BGP per produrre route dinamiche. Le route dinamiche in una rete VPC definiscono i percorsi dalla rete VPC a una rete connessa (ad esempio una rete on-premise). Per saperne di più, consulta Route apprese nella documentazione del router Cloud.
Per creare percorsi dalla rete connessa alla rete VPC, configura gli annunci BGP del router Cloud. Puoi configurare gli annunci su ogni sessione BGP singolarmente o definire annunci predefiniti per il router Cloud. Questi annunci possono includere intervalli di subnet, prefissi personalizzati o una combinazione di intervalli di subnet e prefissi personalizzati. Per saperne di più, consulta Route annunciate nella documentazione di router Cloud.
Crea una topologia con disponibilità del 99,9%
Le sezioni seguenti illustrano i passaggi per creare questa topologia.
Per creare una topologia su misura per te, sostituisci i valori di input di esempio con i tuoi. Ad esempio, sostituisci il nome della rete vpc1 con il nome della tua rete VPC.
Ordina connessioni Cloud Interconnect
Ordina connessioni duplicate utilizzando la console Cloud de Confiance o Google Cloud CLI.
Console
Nella console Cloud de Confiance , vai alla scheda Connessioni fisiche di Cloud Interconnect.
Fai clic su Configura connessione fisica.
Nel campo SLA previsto, seleziona l'opzione SLA necessaria per il tuo deployment, quindi fai clic su Avanti.
Nella sezione delle funzionalità della porta, seleziona la capacità e l'area metropolitana per la tua connessione:
- Capacità: utilizza la capacità predefinita (10 Gb/s).
- Area metropolitana: seleziona
New York.
Specifica i dettagli della connessione Cloud Interconnect:
- Nome: inserisci
int-lga1. - Descrizione: inserisci
Example Cloud Interconnect connection in LGA ZONE1. - Struttura di colocation: scegli
Digital Realty | Telx New York (111 8th Ave), che è il nome PeeringDB della localitàlga-zone1-16.
- Nome: inserisci
Fai clic su Avanti.
Specifica i dettagli della connessione Cloud Interconnect ridondante:
- Nome: inserisci
int-lga2. - Descrizione: inserisci
Example Cloud Interconnect connection in LGA ZONE2. - Struttura di colocation: scegli
zColo New York - 60 Hudson St, che è il nome PeeringDB per la localitàlga-zone2-1422.
- Nome: inserisci
Fai clic su Avanti.
Specifica i tuoi dati di contatto:
- Nome dell'azienda: inserisci
The Customer. Questo nome viene utilizzato nella LDA-CFA come parte autorizzata a richiedere una connessione Cloud Interconnect. - Contatto tecnico: inserisci
customer@customer.com. Non è necessario inserire il tuo indirizzo, perché sei incluso in tutte le notifiche.
- Nome dell'azienda: inserisci
Fai clic su Avanti.
Rivedi l'ordine. Verifica che i dettagli delle connessioni Cloud Interconnect e i dati di contatto siano corretti. Se è tutto corretto, fai clic su Effettua l'ordine. In caso contrario, torna indietro e modifica i dettagli della connessione.
Nella pagina di conferma dell'ordine, esamina i passaggi successivi e fai clic su Fine.
gcloud
Ordina due connessioni Cloud Interconnect con i nomi
int-lga1eint-lga2:gcloud compute interconnects create int-lga1 \ --customer-name "The Customer" \ --description "Example Cloud Interconnect connection in LGA ZONE1" \ --interconnect-type DEDICATED \ --link-type ETHERNET_10G_LR \ --location lga-zone1-16 \ --requested-link-count 1 \ --noc-contact-email customer@customer.com
gcloud compute interconnects create int-lga2 \
  --customer-name "The Customer" \
  --description "Example Cloud Interconnect connection in LGA ZONE2" \
  --interconnect-type DEDICATED \
  --link-type ETHERNET_10G_LR \
  --location lga-zone2-1422 \
  --requested-link-count 1 \
  --noc-contact-email customer@customer.com
Dopo aver ordinato le connessioni Cloud Interconnect, Google ti invia un'email di conferma e alloca le porte per te. Al termine dell'allocazione, Google genera i LOA-CFA per le tue connessioni e te li invia via email. Tutte le email automatiche vengono inviate al contatto del NOC e alla persona che ha ordinato le connessioni.
Puoi utilizzare le connessioni Cloud Interconnect solo dopo che sono state sottoposte a provisioning e testate. Per saperne di più sul processo di provisioning, consulta la panoramica del provisioning.
Crea un router Cloud
Per creare un router Cloud, segui le istruzioni riportate in questa sezione.
Assicurati che il router Cloud annunci gli stessi prefissi su tutti i link, possibilmente con priorità diverse.
Console
Nella console Cloud de Confiance , vai alla pagina Crea un router Cloud.
Specifica i dettagli del router Cloud:
- Nome: inserisci
router1come nome del router Cloud. - Rete: seleziona
vpc1, ovvero il nome della rete a cui si estende la rete on-premise. - Regione: seleziona
us-central1, ovvero la regione in cui il router Cloud annuncia tutte le subnet, come mostrato nella topologia di esempio. - ASN Google: inserisci
64513, ovvero l'ASN del router Cloud di esempio.
- Nome: inserisci
In Route, seleziona Annuncia tutte le subnet visibili al router Cloud (valore predefinito), quindi fai clic su Crea.
gcloud
Crea un router Cloud nella rete
vpc1nella regioneus-central1; utilizza l'ASN64513:gcloud compute routers create router1 \ --asn 64513 \ --network vpc1 \ --region us-central1
Devi verificare che sia il router Cloud sia i router on-premise siano configurati correttamente per annunciare gli stessi prefissi per la rispettiva direzione su ogni collegamento. Dopo aver configurato il router Cloud, controlla lo stato del router seguendo le istruzioni riportate in Ottieni lo stato del router Cloud.
Crea collegamenti VLAN
Quando le connessioni Cloud Interconnect sono pronte per l'uso (nello stato ACTIVE), crea collegamenti VLAN per connetterle al router Cloud. Crea collegamenti duplicati, uno per ogni connessione.
Nell'esempio, int-lga1 e int-lga2 sono connessi a router1.
Console
Nella console Cloud de Confiance , vai alla scheda Collegamenti VLAN.
Fai clic su Aggiungi collegamento VLAN.
Seleziona In questo progetto.
Seleziona la connessione Cloud Interconnect
int-lga1, quindi fai clic su Continua.Seleziona Aggiungi collegamento VLAN:
- Nome: inserisci
attachment-lga1-central1. - Router: seleziona il router Cloud
router1.
- Nome: inserisci
Fai clic su Crea. La creazione del collegamento richiede alcuni istanti.
Per il collegamento, per aggiungere una sessione BGP a
router1, fai clic su Configura. Il collegamento VLAN ha già compilato gli indirizzi IP BGP di Google e del peer.Registra gli indirizzi IP, gli ASN e il tag VLAN per ogni collegamento. Queste informazioni sono necessarie per configurare il router on-premise.
Per aggiungere la sessione BGP, fai clic su Salva configurazione. Le sessioni BGP sono inattive finché non configuri BGP sul router on-premise.
Crea un altro collegamento denominato
attachment-lga2-central1per la connessioneint-lga2. Utilizzarouter1per il router Cloud del collegamento.
gcloud
Crea due collegamenti, uno per la connessione Cloud Interconnect
int-lga1e il router Cloudrouter1e un altro per la connessioneint-lga2erouter1:gcloud compute interconnects attachments dedicated create attachment-lga1-central1 \ --interconnect int-lga1 \ --router router1
gcloud compute interconnects attachments dedicated create attachment-lga2-central1 \
   --interconnect int-lga2 \
   --router router1
Descrivi il collegamento
attachment-lga1-central1per recuperare le risorse allocate, ad esempio l'ID VLAN e gli indirizzi di peering BGP; utilizza questi valori per configurare il router Cloud e il router on-premise:gcloud compute interconnects attachments describe attachment-lga1-central1 \ --region us-central1
Il comando precedente restituisce le seguenti informazioni:
cloudRouterIpAddress: 169.254.58.49/29
creationTimestamp: '2017-08-15T08:34:11.137-07:00'
customerRouterIpAddress: 169.254.58.50/29
id: '5630382895290821276'
interconnect:
https://www.googleapis.com/compute/v1/projects/customer-project/global/interconnects/int-lga1
kind: compute#interconnectAttachment
name: attachment-lga1-central1
operationalStatus: ACTIVE
privateInterconnectInfo:
  tag8021q: 1000
region: https://www.googleapis.com/compute/v1/projects/customer-project/regions/us-central1
router: https://www.googleapis.com/compute/v1/projects/customer-project/regions/us-central1/routers/router1
selfLink: https://www.googleapis.com/compute/v1/projects/customer-project/regions/us-central1/interconnectAttachments/attachment-lga1-central1
Registra i seguenti valori:
- tag8021q: specifica l'ID VLAN, ovvero
1000. L'ID VLAN identifica il traffico che attraversa questo collegamento. Utilizza questo valore per configurare una subinterfaccia VLAN con tag sul router on-premise. - cloudRouterIpAddress: l'indirizzo IP del router Cloud, ovvero
169.254.58.49/29. Assegna questo indirizzo a un'interfaccia del router Cloud e specificalo come vicino BGP sul router on-premise. - customerRouterIpAddress: l'indirizzo IP del router del cliente, ovvero
169.254.58.50/29. Sul router Cloud, specifica questo indirizzo come indirizzo peer BGP nell'interfaccia a cui è assegnato l'indirizzo IP del router Cloud. Assegna questo indirizzo alla sottointerfaccia VLAN sul router on-premise.
- tag8021q: specifica l'ID VLAN, ovvero
Sul router Cloud
router1, aggiungi un'interfaccia per il collegamentoattachment-lga1-central1:gcloud compute routers add-interface router1 \ --interface-name router1-1 \ --interconnect-attachment attachment-lga1-central1 \ --ip-address 169.254.58.49 \ --mask-length 29 \ --region us-central1
Aggiungi un peer BGP all'interfaccia. Per questo esempio, l'ASN on-premise è
12345:gcloud compute routers add-bgp-peer router1 \ --interface router1-1 \ --peer-name central1 \ --peer-ip-address 169.254.58.50 \ --peer-asn 12345 \ --region us-central1
Descrivi il collegamento
attachment-lga2-central1, quindi configura un'altra sessione BGP sul router Cloudrouter1.
Configura router on-premise
Per configurare i router on-premise, utilizza le informazioni dei collegamenti VLAN. L'esempio seguente è un estratto della configurazione di un router Juniper. Utilizza l'esempio come punto di partenza per configurare i tuoi router. Per saperne di più, consulta Configurazione dei router on-premise.
interface ae20 {
  flexible-vlan-tagging;
  native-vlan-id 1;
  aggregated-ether-options {
    lacp {
      active;
     }
   }
  unit 1000 {
    vlan-id 1000;
    family inet {
      address 169.254.58.50/29;
    }
  }
}

protocols bgp {
  group google {
    type external;
    multihop {
      ttl 4;
    }
    hold-time 60;
    peer-as 64513;
    local-as 12345;
    local-address 169.254.58.50;
    neighbor 169.254.58.49 {
      ...
    }
  }
}
Passaggi successivi
Per scoprire di più su ciascuno di questi passaggi, consulta la panoramica del provisioning di Dedicated Interconnect.
Per risolvere i problemi comuni che potresti riscontrare durante l'utilizzo di Cloud Interconnect, consulta la pagina Risoluzione dei problemi.