

סקירה כללית של מדיניות מסלולי BGP
המדריך הזה מספק סקירה כללית על מדיניות המסלולים של Cloud Router Border Gateway Protocol (BGP).
בעזרת כללי מדיניות של נתיבי BGP אפשר להגדיר כללים לסינון נתיבי BGP או לשנות מאפיינים של נתיבי BGP. אפשר להחיל מדיניות של נתיבי BGP על נתיבים שנלמדו ועל נתיבים שפורסמו. משתמשים ב-Common Expression Language (CEL) כדי להגדיר את מדיניות מסלולי ה-BGP שרוצים להחיל על מסלולי ה-BGP.
אתם יכולים להחיל מדיניות של מסלולי BGP על מסלולים שנלמדו או על מסלולים שפורסמו ב-Cloud Router עבור סשנים של BGP. מדיניות ניתוב BGP נפרדת מניתוב על סמך מדיניות, שמוחל על רשתות של ענן וירטואלי פרטי (VPC) על ידי הקצאת מסלול לנקודת הקפיצה הבאה שמבוסס על כתובת מקור לכל דוגמה, שלא בהכרח מבוססת על כתובת יעד. מידע נוסף מופיע במאמר בנושא ניתוב מבוסס-מדיניות.
מומלץ להשתמש במדיניות של נתיבי BGP בסביבת בדיקה כדי לוודא שההגדרה שלכם תקינה לפני שמעבירים אותה לסביבת הייצור.
מהי מדיניות מסלולי BGP?
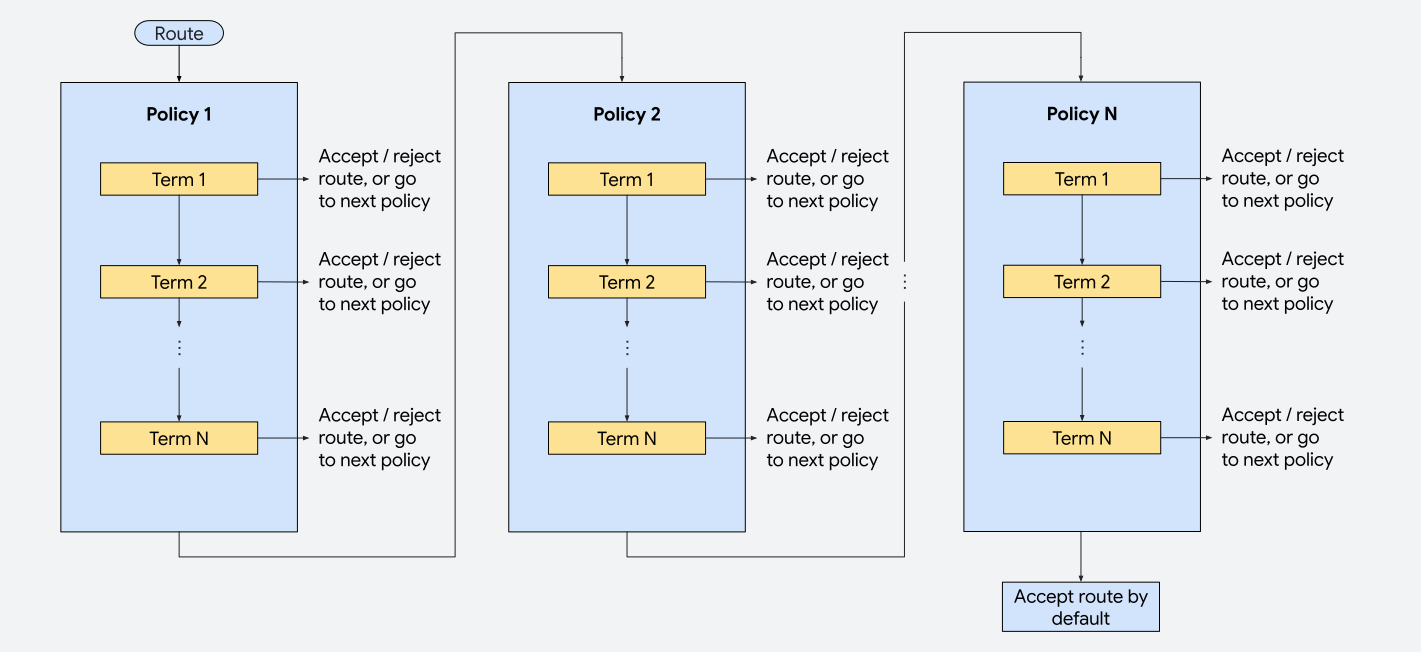
מדיניות ניתוב BGP מוגדרת כרשימה מסודרת של תנאים. כל מונח מוערך לפי הסדר שאתם מציינים, והוא כולל גם תנאי וגם פעולה תואמת למקרה שבו מסלול תואם למונח הזה. אפשר להחיל מדיניות מסלול BGP מסוים רק בכיוון אחד, או נכנס למסלולים שנלמדו, או יוצא למסלולים שפורסמו, אבל לא בשני הכיוונים בו-זמנית. עם זאת, אפשר להחיל מדיניות ניתוב של BGP על כמה עמיתי BGP ב-Cloud Router.
אפשר ליצור קבוצות עם שמות למדיניות של נתיבי BGP לקהילות או לקידומות BGP (גרסת Preview). אפשר להפנות לכל קבוצה עם שם מכל מספר של כללי מדיניות שמוגדרים באותו Cloud Router. קבוצות בעלות שם הן ייחודיות לכל Cloud Router, והן משמשות לקיבוץ ביטויים מסוג אחד, כדי שאפשר יהיה לנהל אותם או להתייחס אליהם כישות אחת.
תרחישים לדוגמה לשימוש במדיניות מסלולי BGP
אפשר להשתמש במדיניות של נתיבי BGP כדי לקבוע אילו נתיבי BGP יתקבלו, יידחו או ישונו לפני שהנתיבים האלה יפורסמו לעמיתי BGP אחרים או יובאו לטבלת הניתוב של ה-VPC.
אלה כמה תרחישים לדוגמה לשימוש במדיניות ניתוב BGP:
שינוי נתיב ה-BGP המועדף ביותר: אפשר להשתמש במדיניות של נתיבי BGP כדי לשנות את נתיב ה-BGP המועדף ביותר. זה שימושי כדי להשפיע על הנתיב שבו תעבורת הנתונים עוברת ברשת. לדוגמה, אפשר להשתמש במדיניות של נתיבי BGP כדי לוודא שנתיבי BGP מנקודת קצה מסוימת מקבלים עדיפות על פני נתיבי BGP אחרים, על ידי שינוי הערך של מאפיין ה-MED של BGP.
סינון של מסלולי BGP לא רצויים: אפשר להשתמש במדיניות של מסלולי BGP כדי לסנן מסלולים שנלמדו ולא רצויים, או כדי להימנע מפרסום של מסלולים מסוימים לעמיתי BGP. האפשרות הזו שימושית למניעת לולאות ניתוב או מסלולים ששולחים תנועה דרך נתיבים לא רצויים. לדוגמה, אפשר להשתמש במדיניות של נתיבי BGP כדי לסנן קידומות בתוך תת-רשת.
עמידה ביעדים של ניהול תנועה: אפשר להשתמש במדיניות של נתיבי BGP כדי לעמוד ביעדים ספציפיים של ניהול תנועה. כדי להשפיע על חלוקת התנועה, מוסיפים ערך אחד או יותר לתחילת הנתיב של AS-PATH. לדוגמה, עבור קידומת
192.168.2.0/24, Cloud Router לומד את הקידומת משני עמיתים, אבל לומד ערכים שונים של AS-PATH מכל עמית. לכן,peer1עשוי לספק ערך AS-PATH של[1010]ו-peer2עשוי לספק ערך AS-PATH של[2020]. בעזרת מדיניות מסלולי BGP, אפשר להוסיף ערך אחד או יותר לתחילת הערך AS-PATH.
איך מוחלים כללי מדיניות של נתיבי BGP
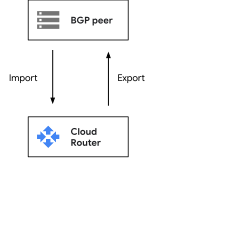
מחילים מדיניות של נתיבי BGP על הגדרות BGP ב-Cloud Router. לכל עמית BGP מוחלת מדיניות ייבוא וייצוא של אפס נתיבים או יותר. מדיניות ייבוא נתיבים חלה על נתיבים שנלמדו, ומדיניות ייצוא נתיבים חלה על נתיבים שפורסמו.
בתרשים הבא מוצגות מדיניות ייבוא מסלולים לגבי מסלולים שנלמדו ומדיניות ייצוא מסלולים לגבי מסלולים שפורסמו:
בקטע הבא מתוארים הכללים הכלליים ש-Cloud Router פועל לפיהם כשהוא מחיל מדיניות של נתיבי BGP:
הערכת מדיניות המסלולים של BGP מתבצעת לפי הסדר שבו הם מופיעים ברשימה.
התנאים בכל מדיניות של מסלול BGP מוערכים לפי סדר העדיפות שצוין.
התנאים יכולים לשנות מסלולי BGP. מונח עוקב יכול לשנות נתיב BGP שנוצר על ידי מונח קודם.
ההערכה מסתיימת כשמסלול BGP מתקבל או נדחה. מסלולי BGP מתקבלים אם כל המדיניות והתנאים נבדקים והמסלול לא נפסל.
תנאים לא נבדקים פעמיים עבור מסלול בהפעלה יחידה של מדיניות מסלולי BGP.
הערכה של מדיניות מסלולי BGP מוגדרת כברירת מחדל כהערכה שמאפשרת גישה במקרה של כשל. במילים אחרות, מסלולים שלא נפסלו באופן מפורש מתקבלים במהלך הערכה של מדיניות מסלולי BGP. אי אפשר לשנות את ההתנהגות הזו ישירות, אבל אפשר ליצור מדיניות מסוג drop all (השמטה של הכול) ולהחיל אותה על ה-peering האחרון. כך למעשה יוצרים מדיניות מסוג fail closed (סגירה במקרה של כשל) של נתיב BGP.
בתרשים הבא מוצג תהליך ההערכה של קבוצת מדיניות שחלה על מסלול:
קהילות BGP ו-Cloud Router
ערך קהילה הוא שדה של 32 ביט שמחולק לשני חלקים של 16 ביט. באופן קונבנציונלי, 16 הביטים הראשונים של הערך מקודדים את מספר המערכת האוטונומית (AS) של הרשת שממנה הקהילה נוצרה, אבל Cloud Router לא אוכף את המוסכמה הזו. 16 הביטים השני של הערך מקודדים מספר ייחודי שהוקצה על ידי מערכת AS המקורית.
מדיניות ניתוב BGP יכולה להתאים ולפעול על מאפיינים סטנדרטיים של קהילות BGP. אי אפשר להתאים או לשנות את מאפייני הקהילות המורחבות באמצעות כללי מדיניות של נתיבי BGP.
תהליך בחירת הנתיב ב-Cloud Router לא משתמש במאפיין קהילות BGP בקידומות. לדוגמה, הוא לא מכבד את קהילות ה-BGP NO_EXPORT או NO_ADVERTISE.
אחרי שמייבאים מדיניות של נתיבי BGP, Cloud Router משמיט קהילות BGP מנתיבים שנלמדו, כלומר Cloud Router לא מפרסם מחדש קהילות – במילים אחרות, Cloud Router מתייחס לקהילות כאל מאפיין לא טרנזיטיבי. אפשר להשתמש בקהילות BGP רק כדי להשפיע על מדיניות התאמה של תעבורה נכנסת ב-Cloud Router. אתם יכולים להוסיף, להסיר או להחליף קהילות BGP בנתיבים שפורסמו כדי להשפיע על הפעולות של נתב העמיתים.
מכיוון ש-Cloud Router לא מזהה קהילות מוכרות, צריך להשתמש בערכים מילוליים לקהילות מוכרות של BGP, כמו 65535:65281 ל-NO_EXPORT או 65535:65282 ל-NO_ADVERTISE.
הקשרים בין משאבי מדיניות מסלולי BGP
כל Cloud Router שומר על רשימה משלו של עמיתי BGP, מדיניות מסלולי BGP וקבוצות בעלות שם של BGP (גרסת Preview). עמיתי BGP ששייכים למשאב Cloud Router יכולים להפנות לכללי מדיניות של נתיבי BGP לפי שם, אם כללי המדיניות האלה מוגדרים ב-Cloud Router. באופן דומה, כללי המדיניות של נתיבי BGP ששייכים למשאב Cloud Router יכולים להפנות לקבוצות בעלות שם של BGP לפי שם, אם הקבוצות האלה מוגדרות ב-Cloud Router.
אתם יכולים ליצור, לשנות ולמחוק כללי מדיניות של נתיבי BGP כל עוד קיים Cloud Router ראשי.
אינטראקציות עם תכונות אחרות של Cloud Router
בקטעים הבאים מוסבר איך מדיניות ניתוב BGP פועלת עם תכונות אחרות של Cloud Router.
- מסלולים מפורסמים בהתאמה אישית
- מדיניות ייצוא של מסלולי BGP יכולה להשליך או לשנות מסלולים מותאמים אישית שפורסמו לפני שהם מפורסמים לעמיתי BGP. אי אפשר להתאים או לשנות מסלולים שנלמדו בהתאמה אישית באמצעות מדיניות מסלולי BGP.
- מגבלות על קידומות
המגבלה של קידומות ש-Cloud Router מקבל מנקודת קצה עמיתה היא 5,000. אם נתב עמית מפרסם יותר מ-5,000 קידומות, Cloud Router מאפס את סשן ה-BGP.
מגבלת הקידומת חלה על נתיבים שנלמדו לפני שמדיניות נתיבי BGP מוחלת, ולכן השימוש במדיניות נתיבי BGP לא משנה את ההתנהגות הזו.
- תת-רשתות
מדיניות ייצוא של נתיבי BGP יכולה לסנן או לשנות תת-רשתות של ענן וירטואלי פרטי לפני שהן מפורסמות לעמיתי BGP.
- מסלולי תחבורה ציבורית
מדיניות מסלולי BGP יכולה לשנות מסלולי מעבר.
Cloud Router לא פועל לפי ההתנהגות של קהילות BGP
NO_EXPORTו-NO_ADVERTISED.