

Fehlerbehebung: BGP-Routen und Routenauswahl
In diesem Leitfaden wird beschrieben, wie Sie Probleme mit Cloud Router beheben, die sich auf BGP-Routen beziehen, einschließlich Routenauswahl, Routenweitergabe und Routenmesswerte.
Weitere Informationen zur Fehlerbehebung finden Sie hier:
IPv6-BGP-Sitzung wurde eingerichtet, tauscht aber keine IPv4-Routen aus
Prüfen Sie, ob der VLAN-Anhang oder das HA VPN-Gateway den erforderlichen Stack-Typ
IPV4_IPV6hat. Wenn der Stack-Typ für den VLAN-Anhang falsch ist, ändern Sie den VLAN-Anhang. Erstellen Sie für ein HA VPN-Gateway das HA VPN-Gateway und seine Tunnel neu.Prüfen Sie, ob Ihr Cloud Router ordnungsgemäß konfiguriert ist. Führen Sie folgenden Befehl aus:
gcloud compute routers describe ROUTER-NAMEPrüfen Sie in der Ausgabe die folgenden Werte:
bgpPeers.enableIpv4isttruebgpPeers.ipv4NexthopAddressundbgpPeers.peerIpv4NexthopAddresssind vorhanden
Einige lokale IPv4- oder IPv6-Präfixe sind nicht erreichbar
Wenn Sie Trafficverlust, Ping-Fehler oder andere Probleme haben, wenn Sie versuchen, lokale IPv4- oder IPv6-Ziele zu erreichen, die sich in Präfixen befinden, die vom Cloud Router erkannt wurden, gibt es eine Vielzahl möglicher Ursachen.
Nach inaktiven benutzerdefinierten erkannten Routen suchen
Wenn Sie ein lokales Ziel über eine konfigurierte benutzerdefinierte gelernte Route nicht erreichen können, gehen Sie so vor:
- Prüfen Sie, ob die Route in der BGP-Sitzung ordnungsgemäß konfiguriert ist.
- Prüfen Sie, ob die BGP-Sitzung aktiv ist.
- Prüfen Sie, ob der lokale Router einige erkannte Routen filtert.
Weitere Informationen finden Sie unter Status von benutzerdefinierten erkannten Routen prüfen.
Nach gefilterten erkannten Routen suchen
Führen Sie folgenden Befehl aus, um festzustellen, ob eine Route gefiltert wurde:
gcloud compute routers get-status ROUTER_NAME \
    --region=REGION
Ersetzen Sie Folgendes:
ROUTER_NAME: Der Name Ihres Cloud Routers.REGION: die Region, in der sich Ihr Cloud Router befindet.
Die Ausgabe sieht etwa so aus: Suchen Sie nach routeStatus mit dem Wert active:
kind: compute#routerStatusResponse
result:
  bestRoutesForRouter:
  - asPaths:
    - asLists:
      - 65200
      pathSegmentType: AS_SEQUENCE
    creationTimestamp: '2024-03-22T13:57:15.533-07:00'
    destRange: 10.128.0.0/20
    kind: compute#route
    network: https://www.googleapis.com/compute/v1/projects/PROJECT/global/networks/VPC_NAME
    nextHopIp: 169.254.73.246
    nextHopVpnTunnel: https://www.googleapis.com/compute/v1/projects/PROJECT/regions/REGION/vpnTunnels/VPN_NAME
    priority: 100
    routeStatus: ACTIVE
    routeType: BGP
  bgpPeerStatus:
  - advertisedRoutes:
    - destRange: 10.128.0.0/20
      kind: compute#route
      network: https://www.googleapis.com/compute/v1/projects/PROJECT/global/networks/aneta-vpc
      nextHopIp: 169.254.73.245
      nextHopVpnTunnel: https://www.googleapis.com/compute/v1/projects/PROJECT/regions/REGION/vpnTunnels/VPN_NAME
      priority: 100
      routeType: BGP
    enableIpv6: false
    ipAddress: 169.254.73.245
    linkedVpnTunnel: https://www.googleapis.com/compute/v1/projects/PROJECT/regions/REGION/vpnTunnels/VPN_NAME
    md5AuthEnabled: false
    name: aneta-bgp
    numLearnedRoutes: 1
    peerIpAddress: 169.254.73.246
    state: Established
    status: UP
    uptime: 10 hours, 11 minutes, 0 seconds
    uptimeSeconds: '36660'
  network: https://www.googleapis.com/compute/v1/projects/PROJECT/global/networks/VPC_NAME
Der Wert bestRoutesForRouter.routeStatus zeigt ACTIVE für eine aktive Route und DROPPED für eine gefilterte Route an.
Kontingente und Limits prüfen
Stellen Sie sicher, dass Ihre Cloud Router die Kontingente für erkannte Routen nicht überschritten haben. Wenn Sie die Anzahl der erkannten Routen für einen Cloud Router ansehen möchten, rufen Sie dessen Status auf.
Informationen zu den Kontingenten, zugehörigen Logeinträgen und Messwerten sowie zum Beheben von Problemen finden Sie in der folgenden Tabelle.
| Thema | Anleitung |
|---|---|
| Kontingente | Weitere Informationen finden Sie unter Cloud Router-Kontingente und im Beispiel zu erkannten Routen. |
| Logs | Wenn die Routennutzung 75% eines der beiden Kontingente erreicht, protokolliert Cloud Router eine Warnung. Wird eines der beiden Kontingente überschritten, wird ein Fehler protokolliert und alle verworfenen Routen werden aufgeführt. Diese Ereignisse werden in Cloud Logging unter router.googleapis.com/route_quota_events angezeigt. Informationen zu den Logs finden Sie in der Cloud Router-Dokumentation unter Logbuch für Ereignisse zum Routenkontingent. |
| Messwerte | Anhand der folgenden Messwerte können Sie sich außerdem über Ihr aktuelles Kontingent und die Nutzung informieren. Diese Messwerte werden mit dem Präfix
Diese Messwerte sind über die überwachte Ressource |
| Fehlerbehebung | Sie können Folgendes unternehmen, um Probleme mit dem Routenkontingent zu beheben. In Fällen, in denen die Anzahl der Routen das verfügbare Kontingent stark überschreitet, sollten Sie so vorgehen:
|
Ermittelte Routen (Routen aus einem lokalen Netzwerk) werden nicht auf andere VPC-Netzwerke übertragen.
Ein einzelner Cloud-Router kann Routen, die von einem BGP-Peer erkannt wurden, anderen BGP-Peers nicht noch einmal anbieten, auch nicht Cloud Routern in anderen VPC-Netzwerken.
In der folgenden Hub-and-Spoke-Topologie unterstützt Cloud Router beispielsweise kein Route Advertisement zwischen mehreren VPC-Netzwerken.
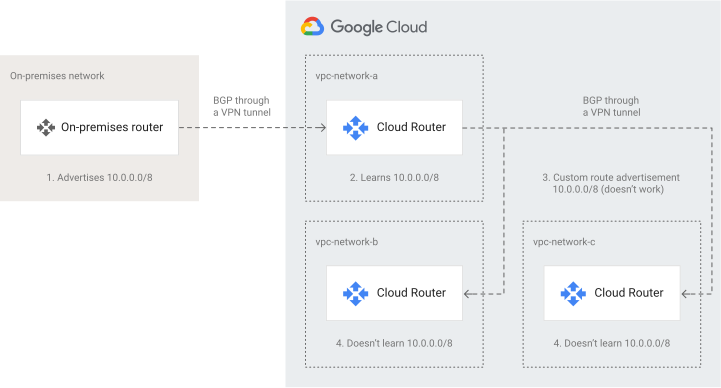
In diesem Fall gibt es keine iBGP-Sitzung zwischen Cloud Routern, die dasselbe VPC-Netzwerk verwenden, und Cloud Router bewirbt nur VPC-Subnetze und benutzerdefinierte konfigurierte Routen. Cloud Router bewirbt keine dynamischen Routen aus dem VPC-Netzwerk.
Empfehlungen zu Netzwerktopologien in Cloud de Confiancefinden Sie unter Best Practices und Referenzarchitekturen für das VPC-Design.
Zum Erstellen und Verwalten von Hub-and-Spoke-Topologien in Cloud de Confiancekönnen Sie das Network Connectivity Center verwenden.
IPv6-Traffic wird nicht weitergeleitet
Wenn Sie Probleme beim Herstellen einer Verbindung zu IPv6-Hosts haben, gehen Sie so vor:
Prüfen Sie, ob IPv4-Routen ordnungsgemäß beworben werden. Wenn Sie zuerst IPv4-Traffic prüfen, können Sie allgemeine Netzwerkprobleme ausschließen. Wenn keine IPv4-Routen beworben werden, führen Sie die in diesem Dokument aufgeführten allgemeinen Verfahren zur Fehlerbehebung aus.
Prüfen Sie die Firewallregeln, um sicherzustellen, dass Sie IPv6-Traffic zwischen Ihrem VPC-Netzwerk und Ihrem lokalen Netzwerk zulassen.
Prüfen Sie, ob Sie Ihr verfügbares Kontingent für erkannte Routen überschritten haben. Wenn Sie Ihr Kontingent für erkannte Routen überschritten haben, werden IPv6-Präfixe vor IPv4-Präfixen gelöscht. Siehe Kontingente und Limits prüfen.
Prüfen Sie, ob alle Komponenten, die eine IPv6-Konfiguration erfordern, korrekt konfiguriert wurden.
Das VPC-Subnetz ist für die Verwendung des Stack-Typs
IPV4_IPV6konfiguriert.Im VPC-Subnetz ist
--ipv6-access-typeaufINTERNALfestgelegt.Die Compute Engine-VMs im Subnetz sind mit IPv6-Adressen konfiguriert.
Das HA VPN-Gateway oder der VLAN-Anhang für Dedicated Interconnect ist für die Verwendung des Stack-Typs
IPV4_IPV6konfiguriert.Die BGP-Sitzung ist für die Weitergabe von IPv6-Routen aktiviert und der nächste Hop ist eine IPv6-Adresse.
Informationen zum Aufrufen des Status und der Routen von Cloud Router finden Sie unter Status und Routen von Cloud Router ansehen.
Informationen zum Konfigurieren der BGP-Sitzung finden Sie unter BGP-Sitzungskonfiguration ansehen.
Cloud Router gibt keine ICMPv6-Ping-Antworten zurück
ICMPv6 ping wird für BGP-Adressen von Cloud Router nicht unterstützt. Verwenden Sie ICMPv4 ping, um die Ebene-3-Verbindung für Cloud Router-BGP-Adressen zu testen.
Nächste Schritte
Weitere Informationen zur Verwendung von Cloud Logging für das Monitoring von Cloud Router finden Sie unter Logs und Messwerte ansehen.
Weitere Unterstützung finden Sie unter Support erhalten.
Weitere Informationen zum BGP-Sitzungsstatus finden Sie unter BGP-Sitzungsstatus.
Informationen zu Diagnosemeldungen und Sitzungsstatus im Zusammenhang mit der BFD (Bidirectional Forwarding Detection) finden Sie unter BFD-Diagnosemeldungen und Sitzungsstatus.
Bei Problemen bei der Verwendung von Cloud Router mit Router-Appliance können Sie die Dokumentation zu Network Connectivity Center unter Fehlerbehebung für Router-Appliance zurate ziehen.