

אם אתם אדמינים של מדיניות ארגונית, אתם יכולים ליצור אילוץ של מדיניות ארגונית שמגביל את כתובות ה-IP שהמשתמשים יכולים לציין עבור שער VPN של עמיתים. כמשתמשי Cloud VPN, אתם מציינים לפחות כתובת IP אחת לשער VPN של עמיתים כשאתם יוצרים מנהרת Cloud VPN. הגבלת כתובות ה-IP שהמשתמשים יכולים לציין עבור שער VPN של עמית היא אסטרטגיה למניעת יצירה של מנהרות VPN לא מורשות.
הגבלות המדיניות חלות על כל מנהרות Cloud VPN בפרויקט, בתיקייה או בארגון ספציפיים, גם על VPN קלאסי וגם על HA VPN.
כתובות ה-IP של שערים מקבילים הן כתובות ה-IP של שערי VPN מקומיים או של שערי Cloud VPN אחרים.
כדי לשלוט ברשימת כתובות ה-IP של עמיתים שמשתמשים יכולים לציין כשהם יוצרים מנהרות Cloud VPN, משתמשים באילוץ מנהל המשאבים constraints/compute.restrictVpnPeerIPs.
דוגמה לאילוץ של מדיניות הארגון
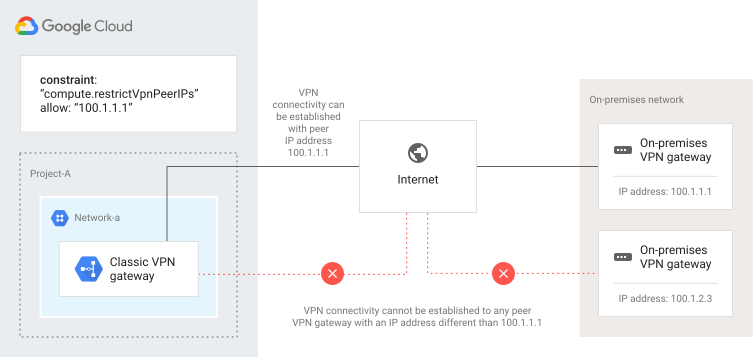
בדוגמה הבאה, אדמין של מדיניות הארגון יוצר אילוץ של מדיניות הארגון שמגדיר את כתובת ה-IPv4 המותרת של שער ה-VPN של העמיתים וכתובת IPv6 אחת.
לאילוץ הזה יש רשימת היתרים שכוללת כתובת IPv4 אחת, 100.1.1.1, וכתובת IPv6 אחת, 2001:db8::2d9:51:0:0.
אדמינים של רשת בפרויקט יכולים ליצור רק מנהרות Cloud VPN שמתחברים לכתובת IPv4 של שער הרשת השכנה 100.1.1.1 או לכתובת IPv6 2001:db8::2d9:51:0:0. ההגבלה אוסרת על יצירת מנהרות Cloud VPN לכתובות IP שונות של שערי עמיתים.
לתשומת ליבכם
האילוץ של מדיניות הארגון שמגביל את כתובות ה-IP של שערים עמיתים חל רק על מנהרות חדשות של Cloud VPN. ההגבלה אוסרת על יצירת מנהרות Cloud VPN אחרי שההגבלה מוחלת. מידע נוסף זמין במאמר הסבר על ההיררכיה של מנהל המשאבים.
אפשר להחיל את האילוץ הזה על מנהרות VPN קלאסי או על מנהרות HA VPN.
אפשר לציין כמה רשומות של
allowedValuesאו כמה רשומות שלdeniedValuesבמדיניות נתונה, אבל אי אפשר להשתמש ברשומות שלallowedValuesושלdeniedValuesיחד באותה מדיניות.אתם, או אדמין רשת עם ההרשאות המתאימות, צריכים לנהל ולתחזק את מחזור החיים והשלמות של מנהרות ה-VPN.
החלת אילוץ של מדיניות הארגון
כדי ליצור מדיניות ארגון ולשייך אותה לארגון, לתיקייה או לפרויקט, משתמשים בדוגמאות שמפורטות בקטעים הבאים ופועלים לפי השלבים במאמר שימוש באילוצים.
ההרשאות הנדרשות
כדי להגדיר אילוצי כתובות IP של עמיתים ברמת הארגון או הפרויקט, קודם צריך לקבל את התפקיד אדמין מדיניות הארגון (roles/orgpolicy.policyAdmin) בארגון.
הגבלת הקישוריות מכתובות IP ספציפיות של עמיתים
כדי לאפשר רק כתובות IP ספציפיות של רשתות VPN שכנות לעבור דרך מנהרת Cloud VPN, מבצעים את השלבים הבאים:
מריצים את הפקודה הבאה כדי למצוא את מזהה הארגון:
gcloud organizations list
פלט הפקודה אמור להיראות כמו בדוגמה הבאה:
DISPLAY NAME             ID
example-organization     29252605212
יוצרים קובץ JSON שמגדיר את המדיניות, כמו בדוגמה הבאה:
 {
   "constraint": "constraints/compute.restrictVpnPeerIPs",
   "listPolicy": {
     "allowedValues": [
       "100.1.1.1",
       "2001:db8::2d9:51:0:0"
     ],
   }
 }
מגדירים את מדיניות הארגון באמצעות הפקודה
gcloudשל מנהל המשאביםset-policy, מעבירים את קובץ ה-JSON ומשתמשים ב-ORGANIZATION_IDשמצאתם בשלב הקודם.
הגבלת הקישוריות מכל כתובת IP של עמית
כדי לאסור את היצירה של מנהרות Cloud VPN, פועלים לפי השלבים באילוץ לדוגמה הזה:
מאתרים את מזהה הארגון או את המזהה של הצומת בהיררכיית המשאבים שרוצים להגדיר בה מדיניות.
יוצרים קובץ JSON כמו בדוגמה הבאה:
{
  "constraint": "constraints/compute.restrictVpnPeerIPs",
  "listPolicy": {
    "allValues": "DENY"
  }
}
מעבירים את קובץ ה-JSON על ידי הרצת אותה פקודה שבה משתמשים כדי להגביל כתובות IP ספציפיות של עמיתים.
המאמרים הבאים
- כדי להשתמש בתרחישים של זמינות גבוהה וקצב העברה גבוה או בתרחישים של כמה רשתות משנה, אפשר לעיין במאמר בנושא הגדרות מתקדמות.
- כדי לפתור בעיות נפוצות שאתם עשויים להיתקל בהן במהלך השימוש ב-Cloud VPN, אפשר לעיין במאמר בנושא פתרון בעיות.