

תגים הם צמדי מפתח/ערך שאפשר לצרף למשאבים ב-Cloud de Confiance by S3NS כדי להוסיף להם הערות ולאכוף מדיניות באופן מותנה. האכיפה המותנית הזו מאפשרת לכם לשלוט בצורה פרטנית במשאבים בהיררכיית המשאבים ב- Cloud de Confiance by S3NS .
היררכיית המשאבים של Cloud de Confianceמארגנת את המשאבים במבנה עץ כדי לעזור לכם לנהל אותם בקנה מידה נרחב. עם זאת, ההיררכיה הזו כוללת רק כמה מאפיינים עסקיים, כולל מבנה הארגון, אזורים, סוגי עומסי עבודה ומרכזי עלות. תגים מספקים את הגמישות לשלב כמה מאפיינים עסקיים יחד בהיררכיה.
תגים ותוויות
תוויות הן דרך נפרדת ליצור הערות למשאבים. בטבלה הבאה מפורטים חלק מההבדלים בין תגים לתוויות:
| תגים | תוויות | |
|---|---|---|
| מבנה המשאבים | מפתחות של תגים, ערכים של תגים וקישורי תגים הם כולם משאבים נפרדים | לא משאב בפני עצמו, אלא מטא-נתונים של משאבים |
| הגדרה | מוגדרת ברמת הארגון או הפרויקט | מוגדרת על ידי כל משאב |
| בקרת גישה | כדי לנהל ולצרף תגים, צריך תפקידים של ניהול זהויות והרשאות גישה (IAM). | כדי להוסיף תוויות צריך תפקידי IAM, שמשתנים בהתאם למשאב השירות |
| דרישות מוקדמות לצירוף קבצים | כדי לצרף תג למשאב, צריך להגדיר את מפתח התג ואת ערך התג | אין דרישות מוקדמות לצירוף קבצים |
| ירושה | קישורי התגים עוברים בירושה לצאצאים של המשאב בהיררכיית Cloud de Confiance by S3NS | לא עובר בירושה לצאצאים של המשאב |
| דרישות לגבי מחיקה | אי אפשר למחוק תגים אם יש להם קישורים קיימים. | אפשר להסיר אותם ממשאב בכל שלב |
| דרישות בנוגע לשמות | דרישות לגבי ערכי תגים ומפתחות תגים | דרישות לגבי תוויות |
| אורך השם של צמד מפתח/ערך | עד 256 תווים | עד 63 תווים |
| תמיכה במדיניות הרשאה ודחייה | אפשר להפנות לתגים באמצעות תנאים של מדיניות הרשאות ותנאים של מדיניות דחייה | אין תמיכה במדיניות הרשאה ודחייה |
| תמיכה במדיניות הארגון | אילוצים מותנים של מדיניות הארגון יכולים להפנות לתגים במשאבים מסוימים. | אין תמיכה במדיניות הארגון |
| שילוב עם חיוב ב-Cloud | לבצע החזרים כספיים, ביקורות וניתוחים אחרים של הקצאת עלויות, ולייצא את נתוני העלויות של החיוב ב-Cloud ל-BigQuery. | סינון משאבים לפי תווית בחיוב ב-Cloud, ייצוא נתוני החיוב ב-Cloud ל-BigQuery |
איך יוצרים תוויות ומנהלים אותן?
תגים סמנטיים
תג סמנטי הוא צמד מפתח/ערך שמספק מטא-נתונים משמעותיים למשאבים, עם סמנטיקה חזקה וסטנדרטית שמבוססת על מוסכמות של OpenTelemetry (OTel).
אתם יכולים להשתמש בתגים סמנטיים עם משאבים של App Hub. כשמגדירים מאפיינים בשירותים ובעומסי עבודה ב-App Hub, המערכת משכפלת אותם באופן אוטומטי כתגיות סמנטיות של המערכת לקריאה בלבד במשאבים הבסיסיים הישירים.
תגים סמנטיים של המערכת הם לקריאה בלבד. אי אפשר לערוך או להסיר את תגי המערכת האלה ישירות באמצעות Tags API או מסוף Cloud de Confiance . ניהול התגים מתבצע במרכז הפרסום באפליקציות.
תגים סמנטיים משוכפלים של App Hub
אם אתם משתמשים ב-App Hub, המאפיינים Environment ו-Criticality שמוגדרים בשירותים או בעומסי העבודה שלכם משוכפלים באופן אוטומטי כתגי סמנטיקה של המערכת לקריאה בלבד, במרחב השמות הייעודי google:AppHub.
תגי המערכת הנתמכים כוללים:
-
google:AppHub/environment: ערכים שנגזרים מ-App Hub, לדוגמהPRODUCTIONאוSTAGING. -
google:AppHub/criticality: ערכים שנגזרים מ-App Hub, לדוגמהMISSION_CRITICALאוHIGH.
הצגת ההקשר של App Hub כתגי מערכת מבטיחה ששירותים במורד הזרם, כמו מסוף Cloud de Confiance , צורכים מטא-נתונים מוסמכים כדי לאכוף מדיניות אבטחה ומשילות, בלי הסיכונים שקשורים להגדרה ידנית.
איך צופים בתגים סמנטיים ומנהלים אותם
הקטלוג הסמנטי
בקטלוג הסמנטי יש רשימה של הסמנטיקות הזמינות והמיפוי שלהן למאפיינים שמגובים ב-OpenTelemetry (OTel). אפשר לעיין בקטלוג במסוף Cloud de Confiance או לראות פרטים באמצעות ממשקי API.
למידע נוסף על הגישה לקטלוג, ראו הצגת הקטלוג הסמנטי.
| מקש הסמנטיקה | מפתח המאפיין של OTel | ערך סמנטיקה | ערך המאפיין של OTel |
|---|---|---|---|
ENVIRONMENT |
deployment.environment.name |
PRODUCTION |
production |
STAGING |
staging |
||
TEST |
test |
||
DEVELOPMENT |
development |
||
CRITICALITY |
service.criticality |
MISSION_CRITICAL |
critical |
HIGH |
high |
||
MEDIUM |
medium |
||
LOW |
low |
המגבלות של תגים סמנטיים
לתגים סמנטיים יש את המגבלות הבאות:
- קישורים בהתאמה אישית: אי אפשר לקשר ישירות תגים סמנטיים של
ENVIRONMENTאוCRITICALITYלמשאבים או לצמתים של מנהל המשאבים (פרויקטים, תיקיות או ארגונים) באמצעות Tags API. - סמנטיקה בהגדרת המשתמש: אי אפשר להפוך תגים קיימים לתגים סמנטיים.
- משאבים ישירים בלבד: הסנכרון חל רק על משאבים ישירים שרשומים ב-App Hub. הוא לא מופץ למשאבים בתצוגת עץ או למשאבים עקיפים בתוך שירות או עומס עבודה (לדוגמה, מכונות וירטואליות נפרדות ב-MIG).
יצירת תגים
התגים בנויים כצמד מפתח/ערך. אפשר ליצור משאב של מפתח תג במשאבים של הארגון או הפרויקט, וערכי התגים הם משאבים שמצורפים למפתח. לדוגמה, מפתח תג environment עם הערכים production ו-development.
ניהול תגים
אדמינים יכולים לשלוט בשימוש בתגים על ידי הגבלת המשתמשים שיכולים ליצור, לעדכן, למחוק ולצרף תגים למשאבים. הם יכולים לבחור תג ספציפי כדי לבצע בו שינויים, כמו להוסיף או להסיר ערכים ולעדכן את התיאור. כך תוכלו לשלוט בתגים בצורה מדויקת.
לתגים יכול להיות תיאור שמוצג כשמאחזרים מידע על התג. התיאור עוזר למשתמשים שמצרפים את התג למשאב להבין את מטרת התג.
בפרויקט הורה או בארגון, כל מפתח תג צריך להיות ייחודי. כך אפשר לוודא שכל ערך של תג, כשהוא מקושר למשאב, יוצר התאמה ייחודית עם מפתח התג שלו.
כללי מדיניות ותגים
אתם יכולים להשתמש בתגים ובתנאי IAM ביחד כדי:
אחרי שיוצרים ערך תג, אפשר לקשר אותו למשאבים. אחר כך תוכלו ליצור כללי מדיניות של IAM עם תנאים שמזהים משאבים לפי מפתח התג שמקושר למשאב. למידע נוסף על השימוש בתגים ובתנאי IAM, קראו את המאמר תגים וגישה מותנית.
ההשפעה של שינויים בתגים
אם אתם משתמשים בתגים כדי להעניק או לדחות גישה באופן מותנה, או כדי להגדיר את היקף מדיניות הארגון, קישור או ביטול קישור של תג למשאב יכולים לשנות את ההשפעה של כללי המדיניות האלה.
לדוגמה, נניח שיש לכם קבוצה של מפתחים שצריכים לנהל מכונות של Compute Engine, אבל רק את אלה שמשמשות לפיתוח:
- הגדרות התגים: יש לכם מפתח תג
123456789012/envעם הערכיםdevו-prod. - גישה מותנית: אתם מקצים לקבוצת המפתחים את התפקיד Compute Instance Admin (
roles/compute.instanceAdmin). אתם מוסיפים תנאי לקישור התפקיד שמאפשר גישה רק אם למשאב יש את התגenv: dev. - ההשפעות של השינויים:
- קישור תגים: אתם מצרפים את התג
env: devלמכונה. עכשיו קישור התפקיד המותנה נותן למפתחים גישה לניהול המכונה. - ביטול הקישור של התגים: בהמשך, אותו מופע מקודם לסביבת הייצור.
אתם מבטלים את הקישור של התג
env: devומקשרים את התגenv: prod. קישור התפקיד המותנה לא מעניק יותר למפתחים גישה לניהול המכונה הזו.
- קישור תגים: אתם מצרפים את התג
באופן כללי, שינויים בתגים נכנסים לתוקף תוך 2 דקות. עם זאת, יכול להיות שיחלפו עד 7 דקות עד שהשינויים ייכנסו לתוקף בכל המערכת. עיכוב ההפצה הזה משפיע על המהירות שבה הגישה ניתנת או מבוטלת, או על המהירות שבה מדיניות הארגון נכנסת לתוקף אחרי קישור או ביטול קישור של תג.
אכיפת תגי חובה באמצעות מדיניות הארגון
אפשר לאכוף תגי חובה על משאבים באמצעות מדיניות ארגונית בהתאמה אישית. כשאתם אוכפים תגי חובה, אתם יכולים ליצור רק משאבים שתואמים למדיניות התיוג של הארגון. כלומר, המשאבים מקושרים לערכי התגים של מפתחות תגי החובה שצוינו במדיניות. מידע נוסף זמין במאמר הגדרת אילוץ בהתאמה אישית לאכיפת תגים.
אפשר לאכוף תגי חובה בסוגי המשאבים הבאים:
- פרויקטים ותיקיות במנהל המשאבים
- מכונות של Filestore
- משאבי אשכול וגיבוי של AlloyDB ל-PostgreSQL
- תהליך עבודה ב-Workflows
- משאבי Compute Engine:
- מכונות
- דיסקים
- שערי VPN חיצוניים
- שערי VPN
- שערי VPN לטירגוט
- מנהרות VPN
- חיבורים
- צירופים ל-Interconnect
- שירותים לקצה העורפי
- שירותים לקצה עורפי אזורי
- קטגוריות קצה עורפי
- משאבי VPC:
- רשתות
- רשתות משנה
- כללי חומת אש
- מסלולים
תגים שעוברים בירושה
כשערך תג מצורף למשאב, כברירת מחדל כל הצאצאים של המשאב יורשים את אותו ערך תג. אתם יכולים לשנות את הערך של תג שעבר בירושה במשאב צאצא. כדי לשנות ערך תג שעבר בירושה, צריך לקשר ערך תג אחר למשאב הצאצא. ערך התג השונה חייב להשתמש באותו מפתח תג כמו ערך התג שעבר בירושה.
לדוגמה, נניח שהוספתם את התג environment: development לתיקייה, ויש לה שתי תיקיות צאצא בשמות team-a ו-team-b.
אפשר גם להחיל תג אחר, environment: test, על התיקייה team-b. כתוצאה מכך, פרויקטים ומשאבים אחרים בתיקייה team-a יורשים את התג environment: development, ופרויקטים ומשאבים אחרים בתיקייה team-b יורשים את התג environment: test:
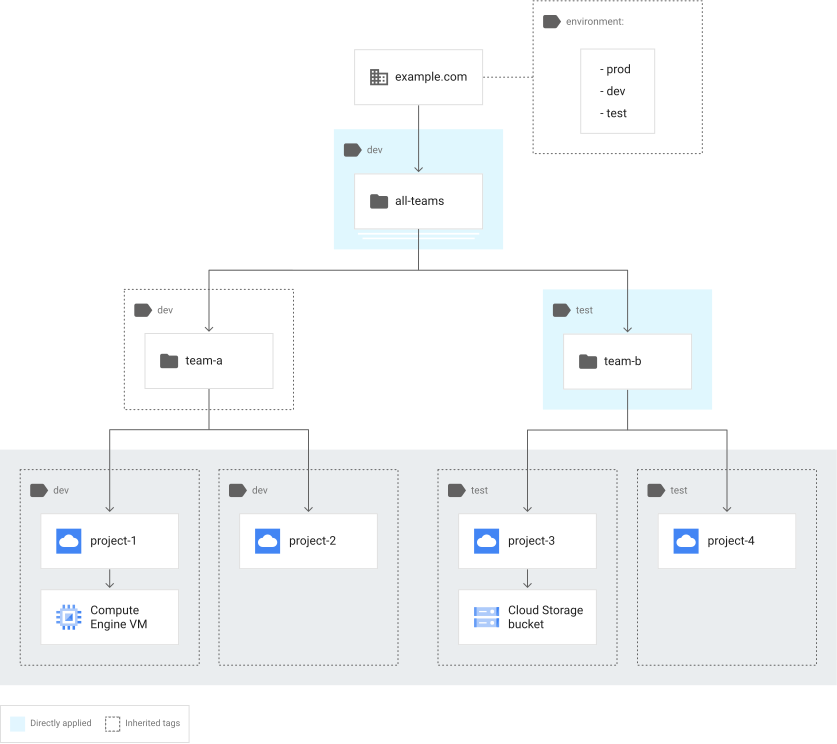
אם מסירים את התג environment: test מהתיקייה team-b, התיקייה והמשאבים שלה יורשים את התג environment: development.
כל התגים שמצורפים למשאב וגם עוברים אליו בירושה נקראים ביחד התגים בפועל. התגים שחלים בפועל על משאב הם שילוב של התגים שמצורפים אליו ישירות, ושל כל התגים שמצורפים לכל ישויות האב של המשאב לאורך ההיררכיה.
כשמשתמשים בתגים עם תנאי IAM, מומלץ ליצור ערך ברירת מחדל בטוח לכל מפתח תג שמשמש את תנאי ה-IAM. כדי להחיל את ערך ברירת המחדל הבטוח של התג, צריך לקשר את ערך התג לארגון, כך שכל המשאבים בארגון יירשו אותו. כדי לשנות את ערך התג, צריך לשנות באופן מפורש את הקישורים שעברו בירושה במשאבים הרלוונטיים.
לדוגמה, נניח שיש לכם תנאי IAM שתלוי בערך התג on של מפתח התג enforcement, ולמפתח התג יש גם את ערך התג off. מקשרים את ערך התג enforcement: off לארגון כדי ליצור ברירת מחדל בטוחה, שכל המשאבים בארגון יורשים.
לקשר את ערך התג enforcement: on רק למשאבים נבחרים בארגון.
אחר כך תוכלו לכתוב כללי מדיניות שמתייחסים למפתח התג enforcement, עם תנאים שמשפיעים על משאב אם הוא enforcement: on או enforcement: off, ומקרה בטוח אם הוא enforcement: default. אם מפתח התג enforcement יוסר אי פעם ממשאב, המשאב יוכל לרשת את ערך התג של enforcement ממשאב ההורה שלו. אם לאף משאב הורה אין את מפתח התג enforcement, המשאב יורש את הערך enforcement: default ממשאב הארגון.
שימוש בתג ברירת מחדל בטוח יכול לעזור, אבל כדי למנוע התנהגויות לא מכוונות, מומלץ לבדוק את התגים ואת כללי המדיניות עם התנאים לפני שמעבירים את המשאבים או מסירים תגים.
מחיקת מפתחות וערכים של תגים
כדי למחוק ערך של תג, צריך למחוק את כל הקישורים למשאבים שמשתמשים בערך של התג.
הגנה על ערכי תגים מפני מחיקה
כדי ליצור שכבת הגנה נוספת לערכי התגים, אתם יכולים לצרף החזקת תג לערך של תג. השהיית תג, כמו קישור תג, מונעת ממשתמש למחוק את ערך התג.
בחלק מהמשאבים נוצרת באופן אוטומטי החזקת תג בכל ערך תג שמצורף למשאב. כדי למחוק את ערך התג, צריך להסיר את ההחזקה של התג.
המאמרים הבאים
- למידע נוסף על השימוש בתגים, קראו את המאמר יצירה וניהול של תגים.
- איך מנהלים תגים של משאבים ב-Compute Engine
- סקירה כללית על גבולות ויכולות ניהול
- למידע על שימוש בתגים מאובטחים למדיניות חומת אש, קראו את המאמר יצירה וניהול של תגים מאובטחים.