

Nesta página, você encontra uma visão geral das opções de configuração para serviços do Cloud Run. Essas configurações são listadas na ordem em que aparecem no consoleCloud de Confiance ao implantar um novo serviço.
Depois de especificar a opção de implantação, o nome do serviço e a região, você verá as seguintes configurações descritas nesta página. Algumas configurações exigem permissões adicionais ou ativação de APIs, e outras configurações vão aparecer na interface da Web se você selecionar o GitHub ou o Functions como opção de implantação.
Configurar configurações no nível do serviço
Configure as configurações no nível do serviço, como autenticação, faturamento, escalonamento de serviço e entrada.
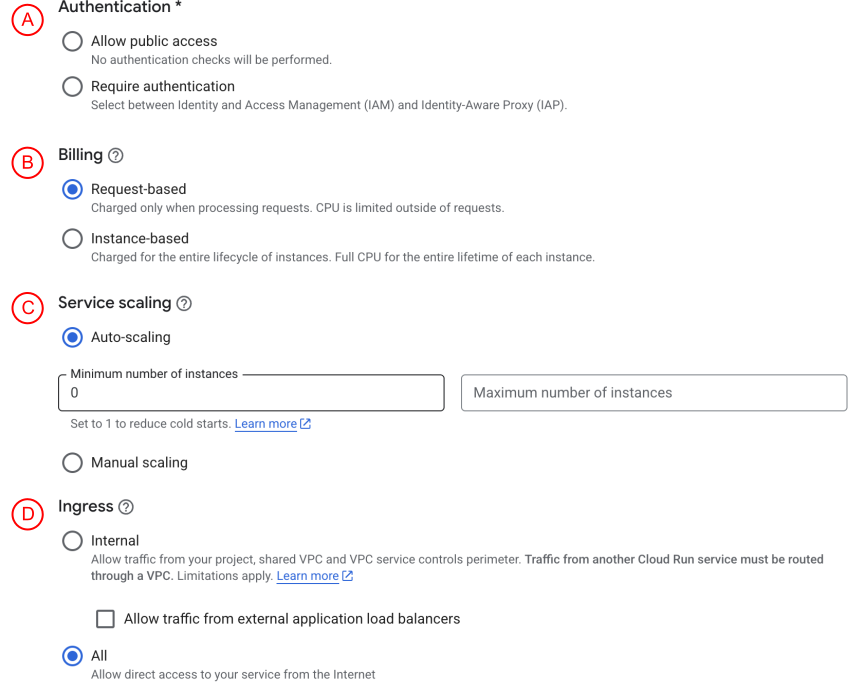
A tabela a seguir explica os recursos desta seção:
| Seção | Recurso | Descrição |
|---|---|---|
| A | Autenticação | Todos os serviços do Cloud Run são implantados de modo privado por padrão, o que significa que eles não podem ser acessados sem fornecer credenciais de autenticação na solicitação. Você pode permitir o acesso público (não autenticado). |
| B | Faturamento | Use as configurações de faturamento para controlar como você recebe cobranças, seja por solicitação e somente quando a instância processa uma solicitação, ou durante todo o ciclo de vida da instância. |
| C | Escalonamento de serviços | É possível definir o serviço para escalonamento automático ou manual, dependendo do nível de controle necessário sobre o comportamento de escalonamento. Ao usar o escalonamento automático, cada revisão do Cloud Run é escalonada automaticamente para o número de instâncias necessárias para lidar com todas as solicitações recebidas, eventos ou utilização da CPU. É possível controlar quantas instâncias o serviço do Cloud Run cria para atender a solicitações definindo instâncias máximas e instâncias mínimas. É possível evitar a inicialização a frio do aplicativo e reduzir a latência dele definindo um número mínimo de instâncias. Definir um número máximo de instâncias pode ajudar a restringir custos e proteger contra níveis de solicitação anormalmente altos. Com o escalonamento manual, é possível definir uma contagem de instâncias específica, independente do tráfego ou da utilização, sem precisar fazer uma nova implantação. Por padrão, o Cloud Run faz escalonamento automático para um número máximo especificado ou padrão de instâncias. No entanto, em alguns casos de uso, talvez seja necessário definir um número específico de instâncias. |
| D | Entrada | Use as configurações de entrada para restringir o acesso à rede ao serviço do Cloud Run. |
Contêiner
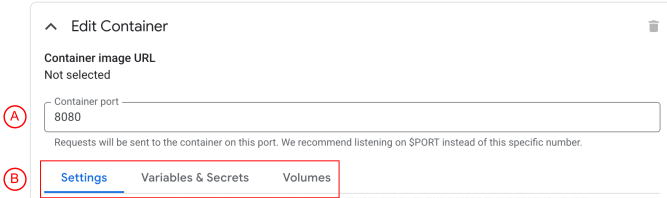
É possível configurar o contêiner especificando a porta, as configurações, as variáveis e os secrets, além das montagens de volume.
| Seção | Recurso | Descrição |
|---|---|---|
| A | Porta do contêiner | Especifique a porta para onde você quer enviar as solicitações. O valor padrão é 8080. Para os serviços do Cloud Run, o Cloud Run injeta a variável de ambiente PORT no contêiner. Se você implantar vários contêineres em um serviço, esse será o contêiner de entrada. Consulte Configurar a porta do contêiner para um serviço. |
| B | Configurações do contêiner | Você pode configurar ainda mais o contêiner nas guias "Configurações", "Variáveis e secrets" e "Volumes". Esses recursos são explicados nas seções a seguir. |
Configurações
Personalize seu serviço configurando o contêiner, a capacidade e as verificações de integridade.
Configurar contêineres para serviços
Configure o ponto de entrada e os argumentos para serviços se quiser substituir os padrões da imagem.
Capacidade
É possível controlar a quantidade de memória e CPU que um serviço pode usar.
Verificações de integridade
O Cloud Run permite configurar dois tipos de sondagens de verificação de integridade. Uma das sondagens determina quando os contêineres estão prontos para aceitar tráfego, e a outra determina se é necessário reiniciar o contêiner. Saiba mais sobre as verificações de integridade de contêineres.
Também é possível configurar tempos limite, concorrência máxima, ambiente de execução, escalonamento de revisão, aumento de CPU na inicialização ou se conectar a uma instância do Cloud SQL.
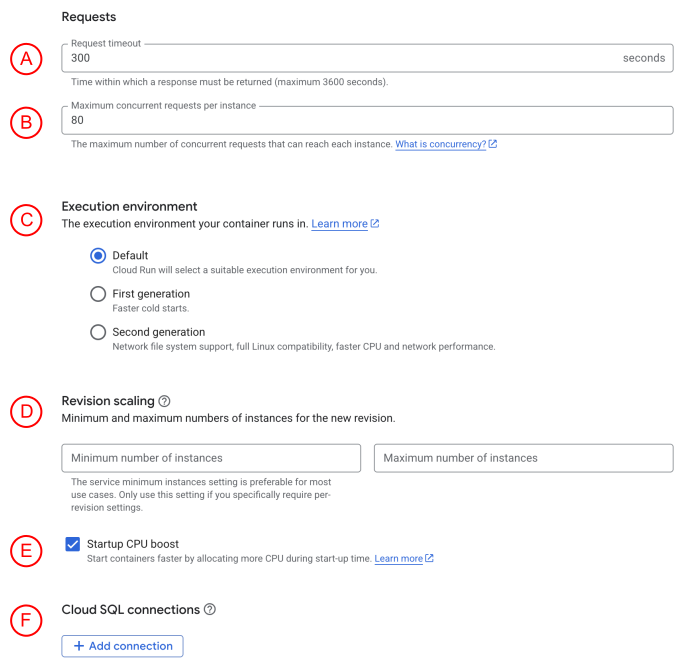
A tabela a seguir explica os recursos desta seção:
| Seção | Recurso | Descrição |
|---|---|---|
| A | Tempo limite | É possível definir um tempo limite de solicitação do Cloud Run que especifica o tempo em que uma resposta precisa ser retornada. |
| B | Máximo de simultaneidade | É possível configurar o máximo de solicitações simultâneas por instância para especificar o número máximo de solicitações que podem ser processadas simultaneamente por uma determinada instância. É possível aumentar esse valor para até 1.000. |
| C | Ambiente de execução | O Cloud Run tem dois ambientes de execução. Saiba mais sobre as diferenças entre os dois ambientes de execução e como escolher qual usar. |
| D | Escalonamento de revisão | Qualquer mudança na configuração leva à criação de uma nova revisão. Por padrão, as revisões do Cloud Run são configuradas para escalonar verticalmente até um máximo de 100 instâncias. Se você precisar mudar o número padrão de instâncias de contêiner que são mantidas em modo de espera e prontas para receber solicitações, defina o número máximo de instâncias e o número mínimo de instâncias no nível da revisão. |
| E | Otimização da CPU de inicialização | A otimização da CPU de inicialização para revisões fornece mais CPU durante o tempo de inicialização da instância e por 10 segundos após o início da instância. |
| F | Conexões do Cloud SQL | Conecte-se a uma instância do Cloud SQL de um serviço em execução no Cloud Run. |
Variáveis e secrets
Configure variáveis de ambiente e secrets para gerenciar seu serviço com segurança.
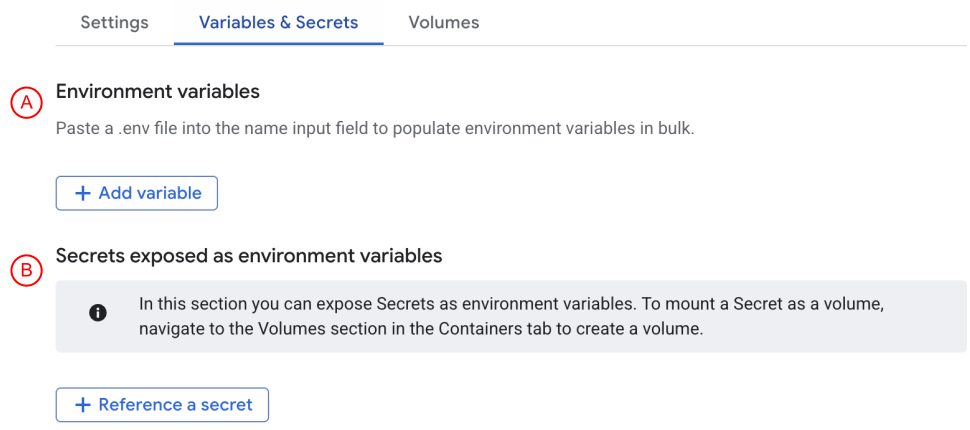
A tabela a seguir explica os recursos desta seção:
| Seção | Recurso | Descrição |
|---|---|---|
| A | Variáveis de ambiente | É possível criar pares de chave-valor para usar com seu serviço do Cloud Run. Consulte Configurar variáveis de ambiente para serviços para saber mais. |
| B | Secrets | Use o Secret Manager com o Cloud Run para armazenar chaves de API, senhas e outras informações sensíveis com segurança. Consulte Configurar secrets para saber mais. |
Montagens de volumes
Configure montagens de volumes para seu serviço.
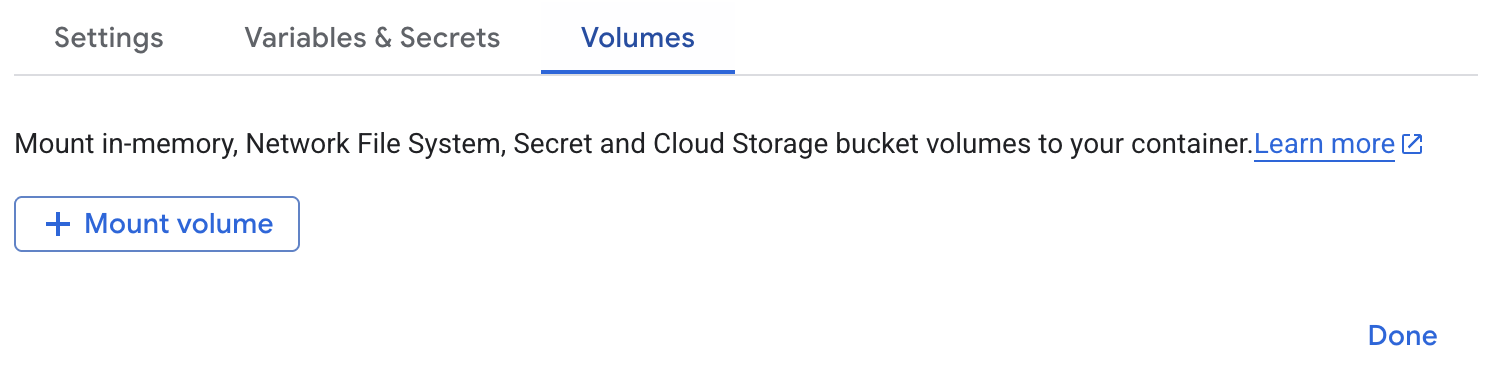
Com as montagens de volume do Cloud Run, é possível acessar dados compartilhados armazenados em um sistema de arquivos local, como um bucket de armazenamento ou conteúdo de um servidor de arquivos, do seu contêiner. É possível montar um bucket do Cloud Storage, um compartilhamento NFS, como uma instância do Filestore, um sistema de arquivos na memória fornecido pelo Cloud Run ou um sistema de arquivos de rede CIFS/SMB.
Rede
Conecte-se a outros serviços do Cloud de Confiance usando HTTP/2, divisão de tráfego, uma rede VPC ou malha de serviço.
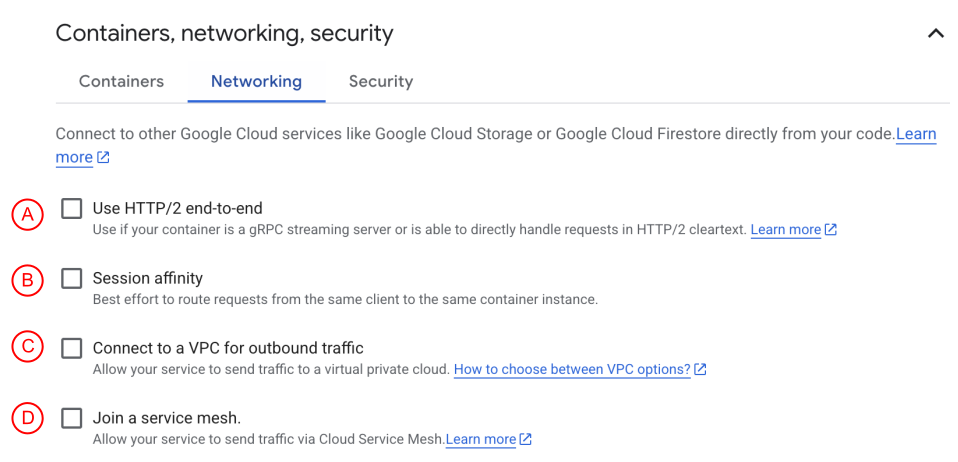
A tabela a seguir explica os recursos desta seção:
| Seção | Recurso | Descrição |
|---|---|---|
| A | Usar HTTP/2 para serviços | Configure o serviço para usar HTTP/2 de ponta a ponta, o que impede que o Cloud Run faça downgrade das solicitações para HTTP/1. |
| B | afinidade da sessão | Toda vez que você implanta ou reimplanta um serviço, uma revisão do serviço do Cloud Run é criada automaticamente. Consulte Afinidade da sessão e divisão de tráfego para mais detalhes. |
| C | Conectar-se a uma VPC | Ative seu serviço do Cloud Run para enviar tráfego a uma rede VPC usando a saída de VPC direta. Consulte Opções de VPC. |
| D | Malha de serviço | Com o Cloud Service Mesh, é possível ativar recursos avançados de gerenciamento de tráfego da malha, como divisão de tráfego ponderada e balanceamento de carga global, além de políticas de observabilidade e segurança para o tráfego de um serviço do Cloud Run para outro. |
Segurança
Configure a conta de serviço, a autorização binária ou as chaves de criptografia para seu serviço.
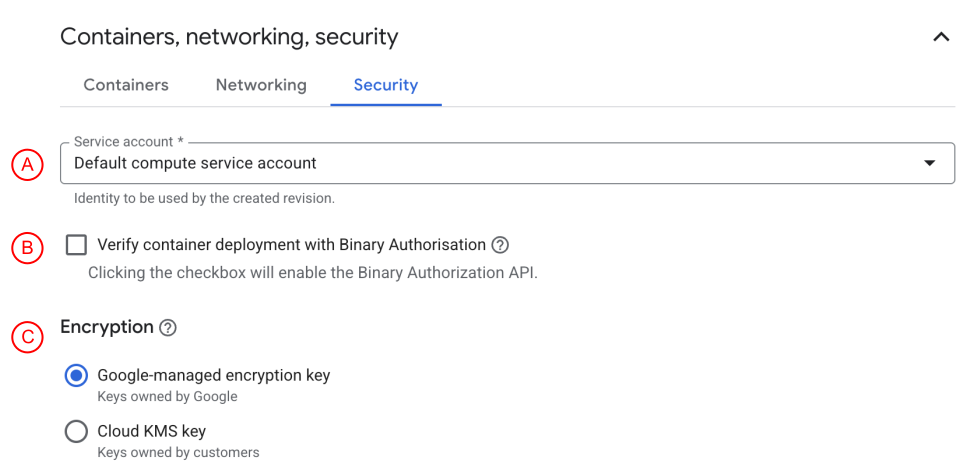
A tabela a seguir explica os recursos desta seção:
| Seção | Recurso | Descrição |
|---|---|---|
| A | Conta de serviço | A identidade do serviço do Cloud Run é a conta de serviço usada como a conta autenticada para acessar as APIs Cloud de Confiance by S3NS do contêiner da instância do Cloud Run. Recomendamos que você crie uma conta de serviço e determine o conjunto mínimo de permissões que ela precisa para acessar recursos específicos do Cloud de Confiance by S3NS . |
| B | Autorização binária | A autorização binária é um controle de segurança do ambiente de implantação que garante que apenas imagens de contêiner confiáveis sejam implantadas nos recursos do Cloud Run. |
| C | Criptografia | Se você quiser controlar suas chaves de criptografia, use as chaves de criptografia gerenciadas pelo cliente. |
Pós-implantação
Depois que o serviço for implantado, você poderá continuar configurando outras configurações.
Rótulos
Os rótulos do Cloud Run são pares de chave-valor que podem ser aplicados a serviços, revisões e funções do Cloud Run. Os rótulos ajudam a organizar os recursos do Cloud Run e gerenciar custos em escala com a granularidade necessária.
Os rótulos definidos anteriormente para as funções do Cloud Run usando comandos gcloud functions ou a API Cloud Functions v2 são propagados para o Cloud Run quando você implanta as funções no Cloud Run.
Serviços de tag
Tags são pares de chave-valor que podem ser aplicados aos recursos para controle de acesso detalhado usando o console do Cloud Run.
Os administradores de tags criam tags para recursos no Cloud de Confiance by S3NS no nível da organização ou do projeto. As tags fornecem uma maneira de permitir ou negar políticas condicionalmente se um recurso tiver uma tag específica. Para saber mais, consulte Serviços de tag.