

התכונה "חברות מבוססת-תיקיות" ב-VPC Service Controls מאפשרת להגדיר גבולות גזרה לשירות עם Cloud de Confiance by S3NS תיקיות כחברות. התכונה הזו עוזרת לכם לאבטח היררכיית תיקיות שלמה באמצעות הגדרת היקף אחת, וכך מפחיתה את התקורה הניהולית של ניהול ההיקף בקנה מידה נרחב.
במאמר הזה נסביר איך פועלת התמיכה בתיקיות בתוך גבולות ההגנה, ונעסוק בנושאים הבאים:
מושגי ליבה, התנהגויות ויתרונות של שימוש בתיקיות בתוך גבולות הגנה.
אינטראקציות בין חברות שמבוססת על תיקיות, משאבים בתצוגת עץ וכללים של היררכיית משאבים, כמו קדימות של ירושה והערכה.
איך מחפשים את גבולות האבטחה שהוגדרו לפרויקטים ולתיקיות.
שיטות מומלצות ומגבלות ידועות בשימוש בתכונה הזו.
מידע על חברות של תיקיות במתחמי אבטחה
Cloud de Confiance by S3NS תיקייה יכולה להכיל כמה פרויקטים, תיקיות אחרות או שילוב של השניים. אפשר להוסיף פרויקטים ספציפיים בתיקייה לגבולות גזרה לשירות, אבל מומלץ להוסיף את תיקיית ההורה במקום זאת. כשמציינים תיקייה כמשאב מוגן בזמן יצירת גבולות גזרה, VPC Service Controls כולל את כל המשאבים שבתוך התיקייה, כמו פרויקטים ותיקיות בת.
כשמוסיפים פרויקטים לתיקייה שהגדרתם בהיקף, VPC Service Controls מוסיף את הפרויקטים האלה באופן אוטומטי לאותו היקף. אין צורך לעדכן את הגדרת ההיקף כדי לכלול את הפרויקטים האלה. באופן דומה, כשמסירים פרויקטים מהתיקייה, VPC Service Controls מסיר באופן אוטומטי את הפרויקטים האלה מהיקף האבטחה.
תיקיות בתוך תיקיות וירושה
ב-VPC Service Controls, כל המשאבים בתיקייה שהגדרתם ב-perimeter מוגבלים, כולל תיקיות בתצוגת עץ והמשאבים שלהן. כשמוסיפים תיקייה להיקף, VPC Service Controls מגביל באופן אוטומטי את כל הפרויקטים בתיקייה הזו ובתיקיות המשנה שלה.
סדר העדיפויות בהערכת החברות במשאב
אפשר להגן על משאב Cloud de Confiance באמצעות גבולות גזרה רגילים לשירות אחד במצב אכיפה, ובאמצעות גבולות גזרה רגילים לשירות אחד במצב פרימטר לבדיקות. אם משאב או תיקיות ההורה שלו משויכים לכמה מתחמי אבטחה, השיוך ברמה הנמוכה ביותר בהיררכיית המשאבים קובע את מתחם האבטחה בפועל.
ב-VPC Service Controls, סדר הקדימויות נקבע בנפרד למצב אכיפה ולמצב פרימטר לבדיקות:
- עדיפות של מצב אכיפה: גבולות הגזרה האפקטיביים במצב אכיפה נקבעים לפי המשאב הנמוך ביותר בהיררכיה (הפרויקט עצמו או תיקיית האב הקרובה ביותר שלו) שמוקצה באופן מפורש לגבולות גזרה במצב אכיפה.
- עדיפות של מצב פרימטר לבדיקות: גבולות הגזרה לבדיקות בפועל נקבעים לפי המשאב הנמוך ביותר בהיררכיה שמוקצה באופן מפורש לגבולות גזרה לבדיקות, או שעובר בירושה באופן משתמע ממשאב שנאכף ומוקצה באופן מפורש.
הגדרת גבולות גזרה לבדיקות בפרויקט או בתיקיית משנה לא משביתה או מבטלת גבולות גזרה במצב אכיפה שהוגדרו בתיקיית אב.
דוגמאות לקדימות
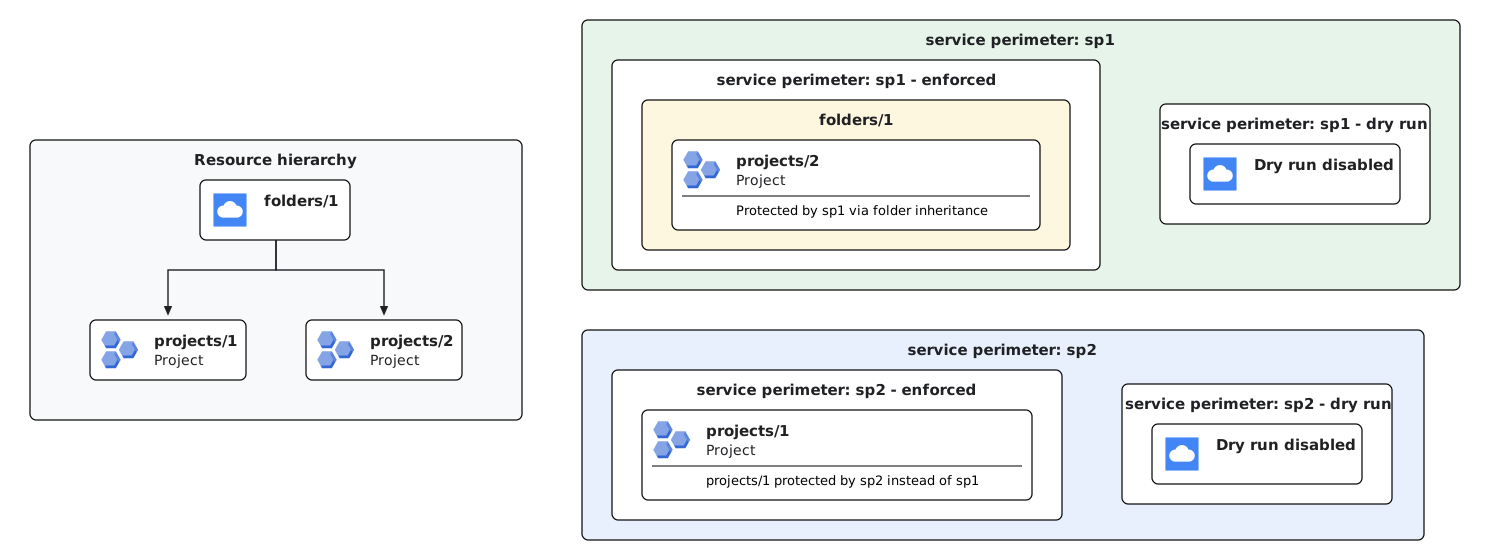
דוגמה 1 (שינוי ישיר של פרויקט במצב אכיפה): אם מגדירים תיקיית הורה (
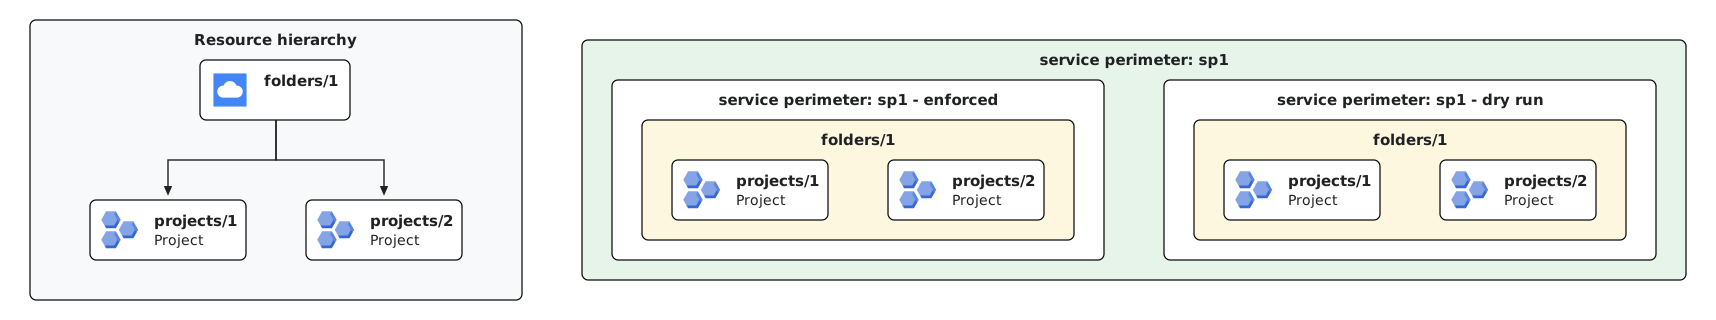
folders/1) בגבולות גזרה במצב אכיפה (sp1) ומגדירים במפורש פרויקט בתוך התיקייה הזו (projects/1) בגבולות גזרה אחרים במצב אכיפה (sp2), הפרויקטprojects/1מוגן על ידיsp2. הקצאת הפרויקט הישירה מקבלת עדיפות על פני ההעברה בירושה מהתיקייה. כל שאר הפרויקטים ב-folders/1(כמוprojects/2) עדיין מוגנים על ידיsp1באמצעות ירושה של תיקיות.דוגמה 2 (ירושה של תיקייה במצב פרימטר לבדיקות): כשמגדירים תיקייה (
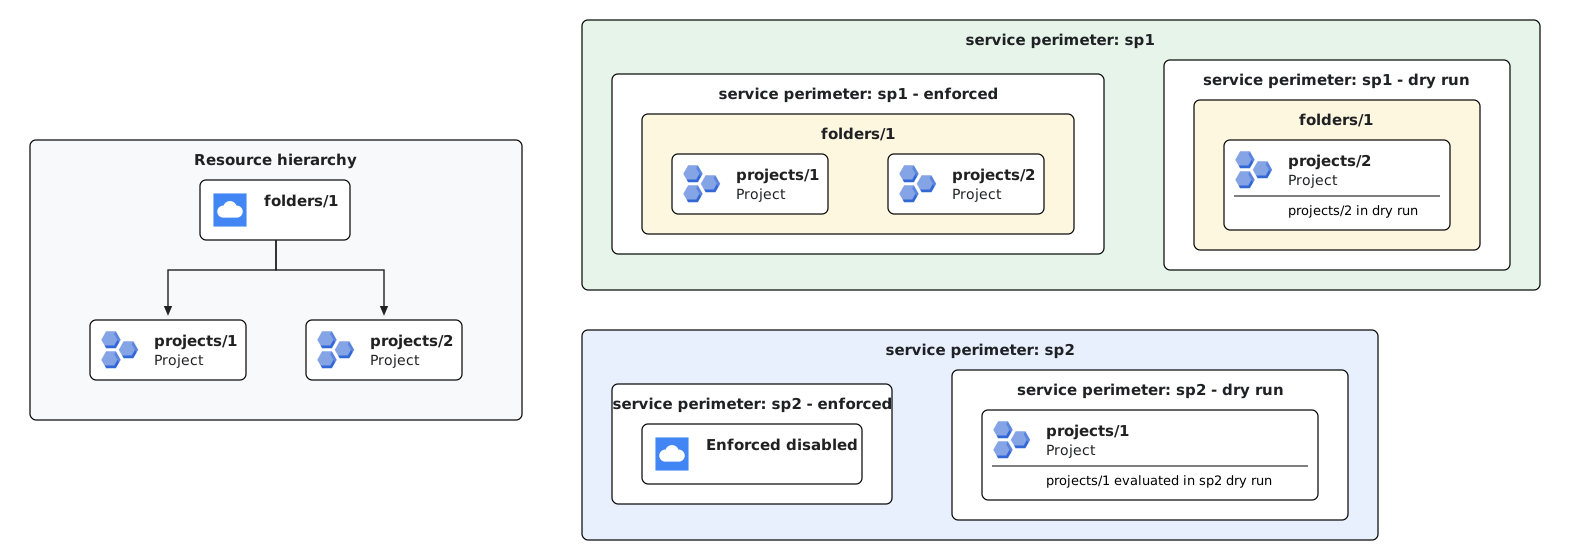
folders/1) בגבולות גזרה לשירות במצב פרימטר לבדיקות, כל הפרויקטים בתיקייה הזו (projects/1ו-projects/2) יורשים את ההגדרה של גבולות הגזרה לבדיקות (sp1), אלא אם משביתים אותה באופן מפורש. הירושה של מצב פרימטר לבדיקות פועלת באופן זהה לירושה של מצב אכיפה, אלא אם משאב בתצוגת עץ מוגדר באופן מפורש עם גבולות גזרה שונים לבדיקות.דוגמה 3 (הערכה בלתי תלויה של גבולות גזרה שנאכפים וגבולות גזרה לבדיקות): ב-VPC Service Controls, גבולות הגזרה שנאכפים וגבולות הגזרה לבדיקות נבדקים בנפרד. אם מגדירים תיקיית הורה (
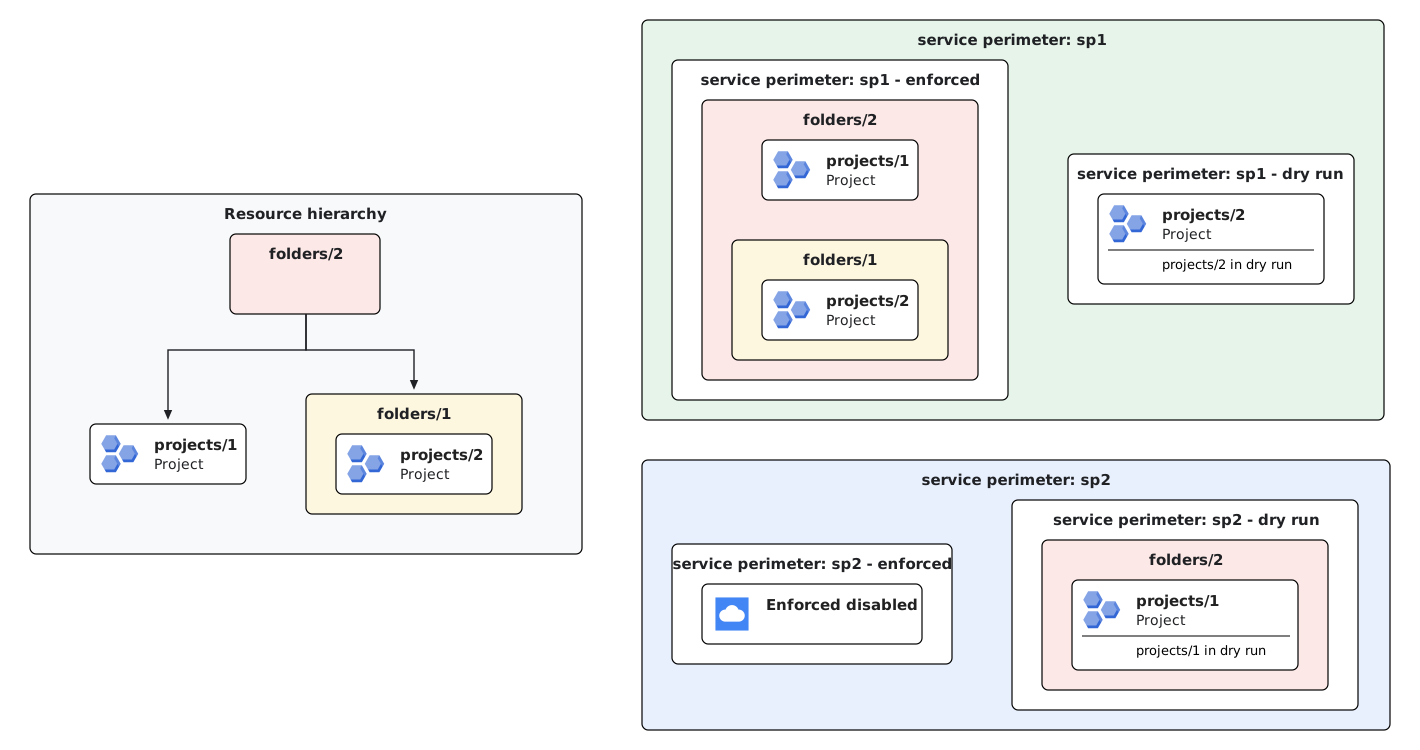
folders/1) בגבולות גזרה במצב אכיפה (sp1) ומקצים במפורש פרויקט בתוך התיקייה הזו (projects/1) לגבולות גזרה לבדיקות (sp2), הפרויקטprojects/1נשאר מוגן על ידיsp1במצב אכיפה, ובמקביל נבדק במצב פרימטר לבדיקות על ידיsp2. הקצאת פרויקט לגבולות גזרה לבדיקות לא מבטלת או משביתה את גבולות הגזרה במצב אכיפה של תיקיית ההורה.דוגמה 4 (היררכיית תיקיות בכמה רמות וקדימות של תיקיות משנה): בהיררכיית תיקיות בכמה רמות, VPC Service Controls מעריך את הקדימות בכל רמה בהיררכיה. אם תיקיית אב (
folders/2) מוגדרת בגבולות גזרה במצב אכיפה (sp1), כל הפרויקטים שכלולים בה (projects/1ו-projects/2) יורשים את האכיפה שלsp1. כשמקצים גבולות גזרה לבדיקות ברמות שונות – למשל, הקצאת ישות אםfolders/2לגבולות הגזרה לבדיקותsp2והקצאת פרויקטprojects/2(בתת-תיקייהfolders/1) לגבולות הגזרה לבדיקותsp1– כל פרויקט יורש את הגדרות הרצת הבדיקה מישות האם הקרובה ביותר. כתוצאה מכך,projects/1נבדק במסגרת הרצת בדיקה שלsp2, אבלprojects/2נבדק במסגרת הרצת בדיקה שלsp1.
חיפוש של גבולות יעילים שהוגדרו
משאבים יכולים לרשת הגנה על גבולות הגזרה מתיקיות אב, ולכן אפשר להשתמש ב-LookupConfiguredServicePerimeter כדי לזהות אילו גבולות גזרה לשירות מגינים על פרויקט או על תיקייה.
ה-API מחזיר את התוצאות הבאות:
-
servicePerimeter: השם המלא של גבולות הגזרה בפועל במצב אכיפה. -
servicePerimeterDryRun: השם המלא של גבולות הגזרה בפועל לבדיקות. -
restrictedResource: המשאב הספציפי (פרויקט או תיקייה) שאליו מצורפים ישירות גבולות הגזרה במצב אכיפה. -
restrictedResourceDryRun: המשאב הספציפי שאליו מצורפים ישירות גבולות הגזרה לבדיקות.
למידע נוסף, קראו את המאמר חיפוש היקפים מוגדרים.
החרגת פרויקטים מהיקפים
כדי להחריג פרויקט מגבולות גזרה ברמת התיקייה, צריך להקצות את הפרויקט הזה באופן מפורש לגבולות גזרה נפרדים שלא מגבילים שירותים כלשהם ומאפשרים את כל תנועת הנתונים הנכנסת והיוצאת. מכיוון שהגדרות מפורשות של פרויקטים מקבלות קדימות על פני הגדרות של מתחמי אבטחה ברמת התיקייה, הפרויקט מוחרג ממתחם האבטחה של התיקייה.
איך מעדכנים את גבולות הגזרה לשירות
כללי מדיניות ברמת ההיקף
גבולות גזרה לשירות בתוך מדיניות מוגדרת מגבילים רק את המשאבים שקיימים בהיקף של אותה מדיניות. כדי שתיקייה תיכלל כחברה בהיקף מוגדר, מדיניות הגישה צריכה להיות מוגדרת בתיקייה הזו או באב קדמון של התיקייה (כמו תיקיית הורה או הארגון).
שיטות מומלצות
כשמנהלים סביבות עבודה שמבוססות על תיקיות, כדאי להשתמש בשיטות המומלצות הבאות.
העברה בטוחה של פרויקטים להיקפי תיקיות
כשעוברים מחברויות מפורשות בפרויקט לחברויות שמבוססות על תיקיות, צריך לפעול לפי השלבים הבאים כדי למנוע הפרעות לא מכוונות באכיפת גבולות ההגנה:
- מוסיפים את תיקיית היעד הראשית לגבולות גזרה לשירות.
- מעבירים את הפרויקטים לתיקיית ההורה הזו בהיררכיית המשאבים.
- חשוב לשמור את רשומות הפרויקט המפורשות בהגדרות של היקף האבטחה עד שההפצה של היררכיית המשאבים תסתיים בכל המערכות. בדרך כלל ההפצה נמשכת כמה דקות, אבל במקרים מסוימים היא יכולה להימשך יותר זמן.
- מסירים את הגדרות הפרויקט המפורשות מההיקף. הפרויקטים נשארים מוגנים באמצעות ירושה מהתיקייה.
העברות בהיררכיה
העברה של תיקיות או פרויקטים משנה את ההגנה בפועל על גבולות האבטחה שלהם. כדי למנוע דחיות גישה לא צפויות, תאמו את כל השינויים בהיררכיה עם האדמין של מנהל המשאבים.
אם אתם מעבירים פרויקטים שהגדרתם במתחם לתיקייה אחרת ומוסיפים את התיקייה הזו לאותו מתחם, שמרו על הגדרות החברות המפורשות הקיימות של הפרויקט במתחם עד להשלמת ההפצה של היררכיית המשאבים. בדרך כלל ההפצה נמשכת כמה דקות, אבל לפעמים היא נמשכת יותר זמן. תקופת ההמתנה הזו עוזרת למנוע בעיות לא צפויות באכיפת ההיקף כשמסירים את הגדרות הפרויקט המפורשות מההיקף.
מגבלות
אין תמיכה בחברות מבוססת-תיקיות בגבולות גזרה מגושרים. גבולות גזרה מגושרים מקבלים רק משאבים של פרויקטים.
ב-VPC Service Controls אין תמיכה במשאבי API ברמת התיקייה.
אין תמיכה בחברות בתיקיות לממשקי API שאינם שלCloud de Confiance ולסביבות שמוגדרות באמצעות
allowed_service_patterns. כדי לאפשר גישה לתבניות השירות האלה, צריך להוסיף באופן מפורש להיקף את הפרויקטים או את רשתות ה-VPC שמהם מגיעה הבקשה, ולא לרשת אותם דרך תיקייה.