

VPC Service Controls のフォルダベースのメンバーシップ機能を使用すると、 Cloud de Confiance by S3NS フォルダをメンバーとしてサービス境界を定義できます。この機能を使用すると、1 つの境界構成でフォルダ階層全体を保護できるため、大規模な境界管理の管理オーバーヘッドを削減できます。
このドキュメントでは、境界でのフォルダ サポートの仕組みについて説明します。
境界でフォルダを使用する際の基本コンセプト、動作、メリット。
フォルダベースのメンバーシップ、ネストされたリソース、リソース階層ルール(継承や評価の優先順位など)間の相互作用。
プロジェクトとフォルダに構成された境界を検索する方法。
この機能を使用する際のベスト プラクティスと既知の制限事項。
境界内のフォルダ メンバーシップについて
Cloud de Confiance by S3NS フォルダには、複数のプロジェクト、他のフォルダ、またはその両方を格納できます。フォルダ内の個々のプロジェクトをサービス境界に追加することもできますが、代わりに親フォルダを追加することをおすすめします。境界を作成するときに、保護対象リソースとしてフォルダを指定すると、VPC Service Controls には、プロジェクトやネストされたフォルダなど、そのフォルダ内のすべてのリソースが含まれます。
境界で構成したフォルダにプロジェクトを追加すると、VPC Service Controls によって、それらのプロジェクトが同じ境界に自動的に追加されます。これらのプロジェクトを含めるように境界構成を更新する必要はありません。同様に、フォルダからプロジェクトを削除すると、VPC Service Controls はそれらのプロジェクトを境界から自動的に削除します。
ネストされたフォルダと継承
VPC Service Controls は、境界で構成したフォルダ内のすべてのリソース(ネストされたフォルダとそのリソースなど)を制限します。フォルダを境界に追加すると、VPC Service Controls はそのフォルダとそのサブフォルダ内のすべてのプロジェクトを自動的に制限します。
リソース メンバーシップ評価の優先順位
Cloud de Confiance リソースは、自動適用モードの 1 つの標準サービス境界と、ドライラン モードの 1 つの標準サービス境界でのみ保護できます。リソースまたはその親フォルダが複数の境界に関連付けられている場合、リソース階層の最下位の関連付けによって有効な境界が決まります。
VPC Service Controls は、自動適用モードとドライラン モードの優先順位を個別に評価します。
- 自動適用モードの優先順位: 有効な自動適用境界は、自動適用境界に明示的に割り当てられている階層内の最下位リソース(プロジェクト自体または最も近い祖先フォルダ)によって決まります。
- ドライラン モードの優先度: 有効なドライラン境界は、ドライラン境界に明示的に割り当てられた階層内の最下位リソース、または明示的に割り当てられた適用リソースから暗黙的に継承された最下位リソースによって決定されます。
プロジェクトまたはサブフォルダにドライラン境界を構成しても、祖先フォルダに構成された自動適用境界は無効化またはオーバーライドされません。
優先順位の例
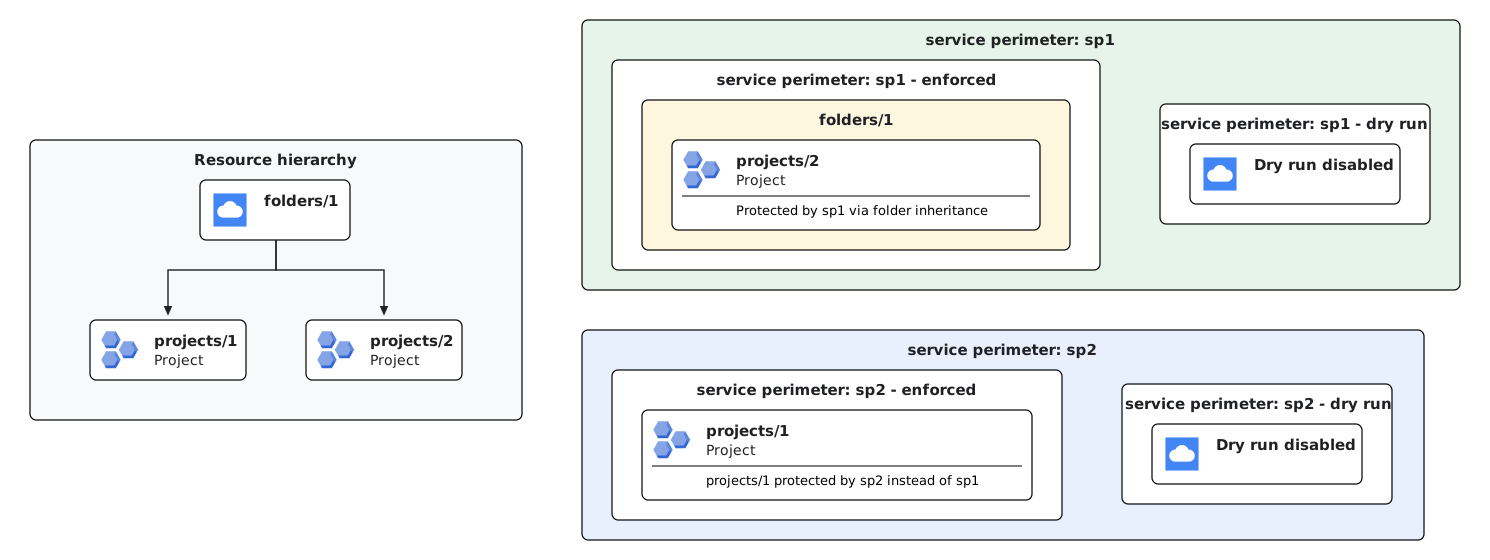
例 1(自動適用モードでの直接プロジェクト オーバーライド): 自動適用境界(
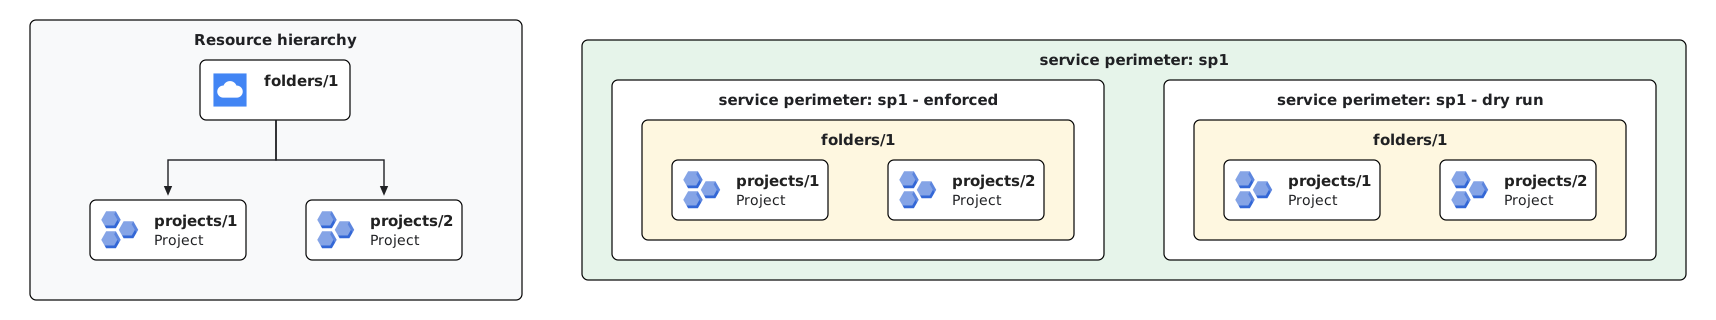
sp1)で親フォルダ(folders/1)を構成し、別の自動適用境界(sp2)でそのフォルダ内のプロジェクト(projects/1)を明示的に構成すると、projects/1はsp2によって保護されます。直接のプロジェクト割り当ては、フォルダの継承よりも優先されます。folders/1内の他のすべてのプロジェクト(projects/2など)は、フォルダの継承によってsp1で保護されたままになります。例 2(ドライラン モードでのフォルダの継承): ドライラン モードのサービス境界でフォルダ(
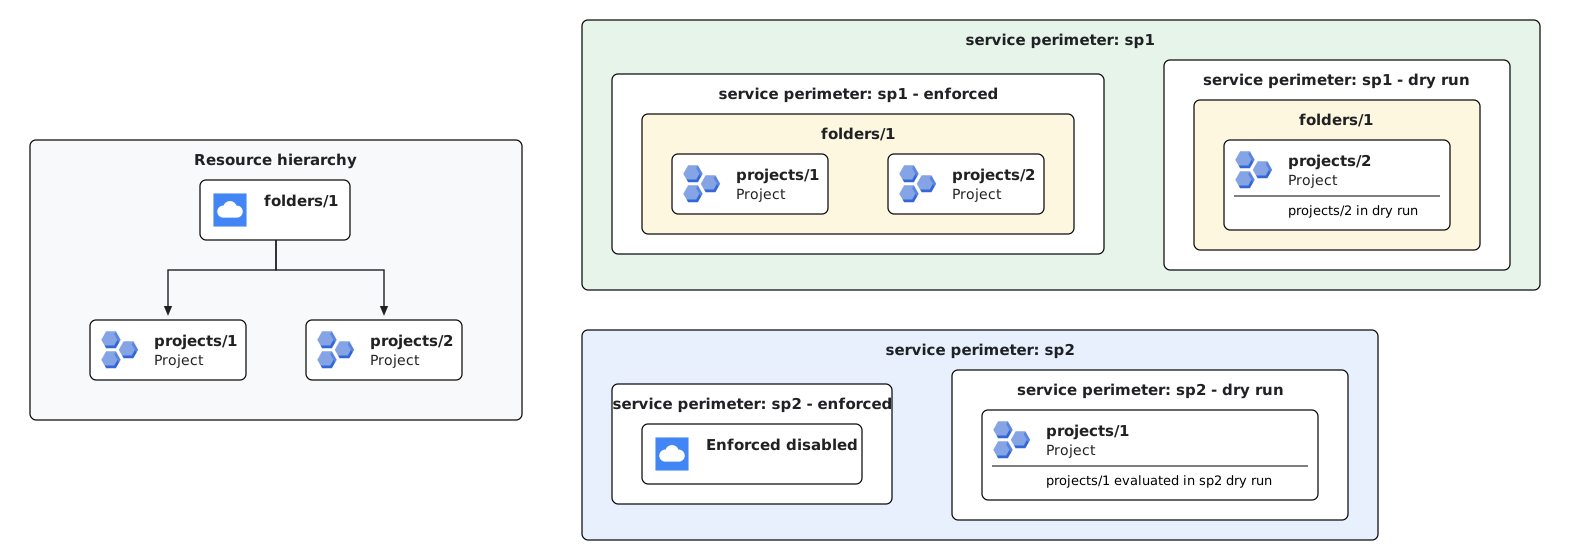
folders/1)を構成すると、そのフォルダ内のすべてのプロジェクト(projects/1とprojects/2)は、明示的に無効にしない限り、ドライラン境界構成(sp1)を継承します。ドライランの継承は、ネストされたリソースが別のドライラン境界で明示的に構成されていない限り、自動適用モードの継承と同じように動作します。例 3(自動適用境界とドライラン境界の独立した評価): VPC Service Controls は、自動適用関連付けとドライラン関連付けを個別に評価します。自動適用境界(
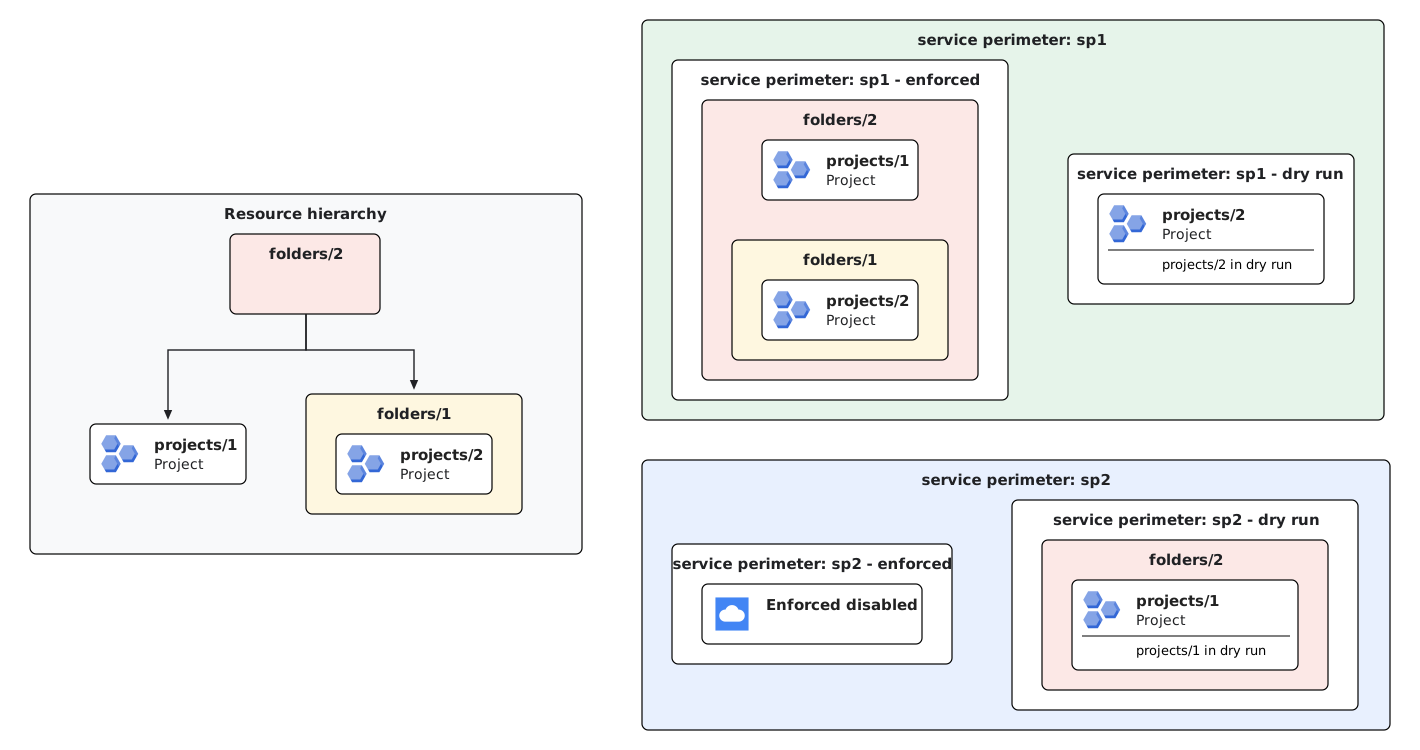
sp1)で親フォルダ(folders/1)を構成し、そのフォルダ内のプロジェクト(projects/1)をドライラン境界(sp2)に明示的に割り当てると、projects/1は自動適用モードでsp1によって保護されたまま、sp2によってドライラン モードで評価されます。プロジェクトをドライラン境界に割り当てても、親フォルダの自動適用境界がオーバーライドされたり、無効になったりすることはありません。例 4(マルチレベルのフォルダ階層とサブフォルダの優先順位): マルチレベルのフォルダ階層では、VPC Service Controls は階層の各レベルで優先順位を評価します。祖先フォルダ(
folders/2)が自動適用境界(sp1)で構成されている場合、含まれるすべてのプロジェクト(projects/1とprojects/2)はsp1の適用を継承します。ドライラン境界が異なるレベルで割り当てられている場合(祖先folders/2をドライラン境界sp2に割り当て、プロジェクトprojects/2(サブフォルダfolders/1内)をドライラン境界sp1に割り当てるなど)、各プロジェクトは最も近い祖先からドライラン構成を継承します。その結果、projects/1はsp2ドライランで評価されますが、projects/2はsp1ドライランで評価されます。
有効な構成済み境界を検索する
リソースは祖先フォルダから境界保護を継承できるため、LookupConfiguredServicePerimeter メソッドを使用して、プロジェクトまたはフォルダを保護するサービス境界を特定できます。
API は以下を返します。
servicePerimeter: 有効な自動適用境界の完全修飾名。servicePerimeterDryRun: 有効なドライラン境界の完全修飾名。restrictedResource: 自動適用境界が直接接続されている特定のリソース(プロジェクトまたはフォルダ)。restrictedResourceDryRun: ドライラン境界が直接接続されている特定のリソース。
詳細については、構成済みの境界を検索するをご覧ください。
境界からのプロジェクトの除外
フォルダレベルの境界からプロジェクトを除外するには、サービスを制限せず、すべての内向きトラフィックと外向きトラフィックを許可する別の境界にそのプロジェクトを明示的に割り当てます。明示的なプロジェクト構成はフォルダレベルの境界よりも優先されるため、プロジェクトはフォルダ境界から除外されます。
境界の更新については、サービス境界を更新するをご覧ください。
スコープ指定されたポリシー
スコープ指定されたポリシー内のサービス境界は、そのポリシーのスコープ内に存在するリソースのみを制限します。フォルダをスコープ付き境界のメンバーとして含めるには、アクセス ポリシーのスコープをそのフォルダまたはそのフォルダの祖先(親フォルダや組織など)に設定する必要があります。
ベスト プラクティス
フォルダベースの境界を管理する際は、次のベスト プラクティスを確認してください。
プロジェクトをフォルダ境界に安全に移行する
明示的なプロジェクト メンバーシップからフォルダベースのメンバーシップに移行する場合は、次の手順に沿って、意図しない境界の適用の中断を防ぎます。
- ターゲットの親フォルダをサービス境界に追加します。
- リソース階層内のその親フォルダにプロジェクトを移動します。
- リソース階層の伝播がすべてのシステムで完了するまで、境界構成に明示的なプロジェクト エントリを保持します。通常、反映には数分かかりますが、場合によってはそれ以上かかることもあります。
- 境界から明示的なプロジェクト構成を削除します。プロジェクトはフォルダの継承によって保護されたままになります。
階層の移動
フォルダやプロジェクトを移動すると、有効な境界保護が変更されます。予期しないアクセス拒否を防ぐため、すべての階層の移動を Resource Manager 管理者と調整してください。
境界で構成したプロジェクトを別のフォルダに移動し、そのフォルダを同じ境界に追加する場合は、リソース階層の伝播が完了するまで、境界内の既存の明示的なプロジェクト メンバーシップ構成を保持します。通常、反映には数分かかりますが、それ以上かかる場合もあります。この待機期間により、境界から明示的なプロジェクト構成を削除するときに、予期しない境界の適用に関する問題を回避できます。
制限事項
フォルダベースのメンバーシップは、境界ブリッジではサポートされていません。境界ブリッジは、プロジェクト リソースのみを受け入れます。
VPC Service Controls は、フォルダレベルの API リソースをサポートしていません。
Cloud de Confiance 以外の API と
allowed_service_patternsで構成された境界では、フォルダ メンバーシップはサポートされていません。これらのサービス パターンへのアクセスを許可するには、フォルダを介して継承するのではなく、送信元のプロジェクトまたは VPC ネットワークを境界に明示的に追加する必要があります。
次のステップ
- サービス境界でフォルダを構成する
- VPC Service Controls の詳細を確認する。
- サービス境界の詳細を確認する。
- サービス境界の設計と構築の詳細を確認する。