

O recurso de associação com base em pastas no VPC Service Controls permite definir perímetros de serviço com pastas do Cloud de Confiance by S3NS como membros. Ao ajudar você a proteger uma hierarquia de pastas inteira com uma única configuração de perímetro, esse recurso reduz a sobrecarga administrativa do gerenciamento de perímetro em grande escala.
Neste documento, explicamos como funciona o suporte a pastas em perímetros e abordamos o seguinte:
Conceitos básicos, comportamentos e benefícios do uso de pastas em perímetros.
Interações entre associação baseada em pastas, recursos aninhados e regras de hierarquia de recursos, como herança e precedência de avaliação.
Como procurar perímetros configurados para projetos e pastas.
Práticas recomendadas e limitações conhecidas para usar esse recurso.
Sobre a associação de pastas em perímetros
Uma Cloud de Confiance by S3NS pasta pode conter vários projetos, outras pastas ou uma combinação de ambos. Embora seja possível adicionar projetos individuais de uma pasta a um perímetro de serviço, recomendamos que você adicione a pasta pai. Quando você especifica uma pasta como um recurso protegido ao criar um perímetro, o VPC Service Controls inclui todos os recursos dentro dessa pasta, como projetos e pastas aninhadas.
Quando você adiciona projetos a uma pasta que configurou em um perímetro, o VPC Service Controls adiciona automaticamente esses projetos ao mesmo perímetro. Não é necessário atualizar a configuração do perímetro para incluir esses projetos. Da mesma forma, quando você remove projetos da pasta, o VPC Service Controls os remove automaticamente do perímetro.
Pastas aninhadas e herança
O VPC Service Controls restringe todos os recursos em uma pasta que você configurou em um perímetro, como pastas aninhadas e os recursos delas. Quando você adiciona uma pasta a um perímetro, o VPC Service Controls restringe automaticamente todos os projetos nessa pasta e nas subpastas dela.
Precedência de avaliação de associação de recursos
Um recurso do Cloud de Confiance pode ser protegido por apenas um perímetro de serviço normal no modo restrito e um no modo de teste. Se um recurso ou as pastas pai dele estiverem associados a vários perímetros, a associação de nível mais baixo na hierarquia de recursos vai determinar o perímetro efetivo.
O VPC Service Controls avalia a precedência de maneira independente para o modo restrito e o modo de teste:
- Precedência do modo restrito: o perímetro restrito efetivo é determinado pelo recurso mais baixo na hierarquia (o próprio projeto ou a pasta ancestral mais próxima) que é explicitamente atribuído a um perímetro restrito.
- Precedência do modo de teste: o perímetro do modo de teste efetivo é determinado pelo recurso mais baixo na hierarquia que é explicitamente atribuído a um perímetro do modo de teste ou implicitamente herdado de um recurso aplicado explicitamente atribuído.
Configurar um perímetro do modo de teste para um projeto ou uma subpasta não desativa nem substitui um perímetro restrito configurado em uma pasta ancestral.
Exemplos de precedência
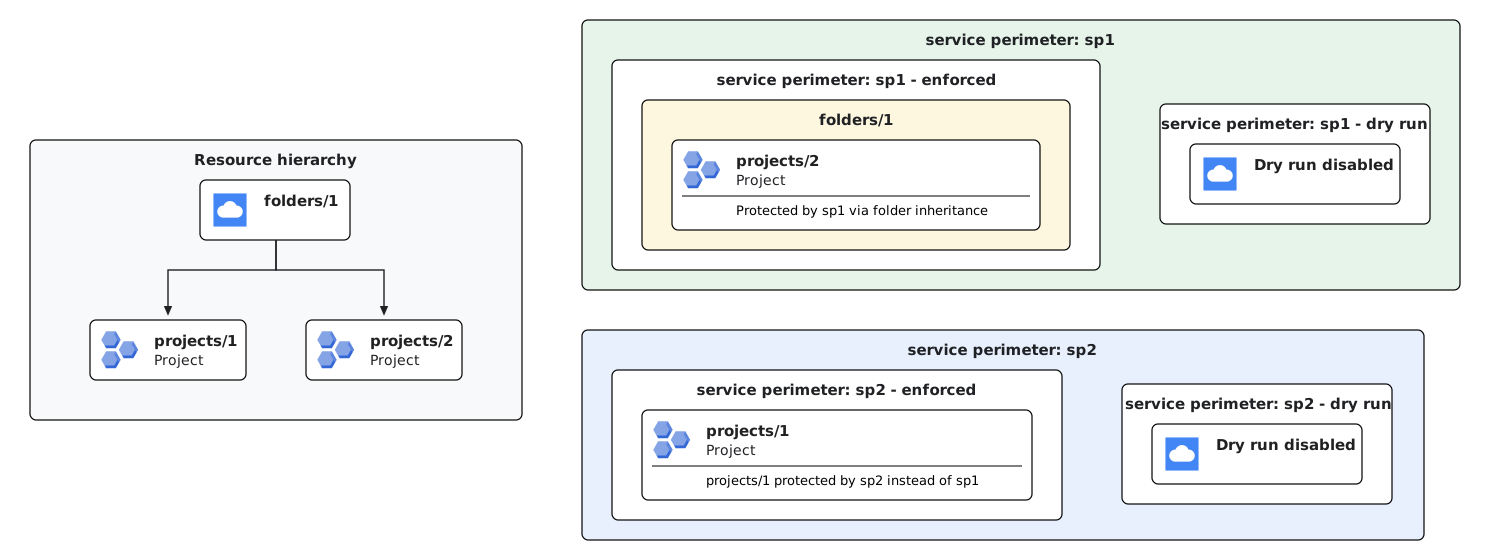
Exemplo 1 (substituição direta do projeto no modo restrito): se você configurar uma pasta pai (
folders/1) em um perímetro restrito (sp1) e configurar explicitamente um projeto dentro dessa pasta (projects/1) em um perímetro restrito diferente (sp2),projects/1será protegido porsp2. A atribuição direta do projeto tem precedência sobre a herança de pastas. Todos os outros projetos emfolders/1(comoprojects/2) permanecem protegidos porsp1pela herança de pastas.Exemplo 2 (herança de pasta no modo de teste): quando você configura uma pasta (
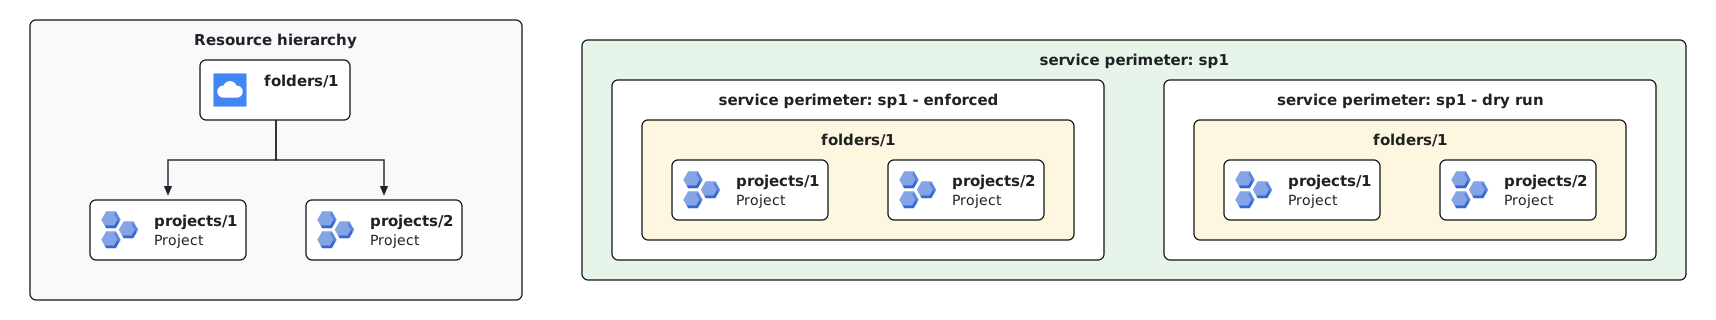
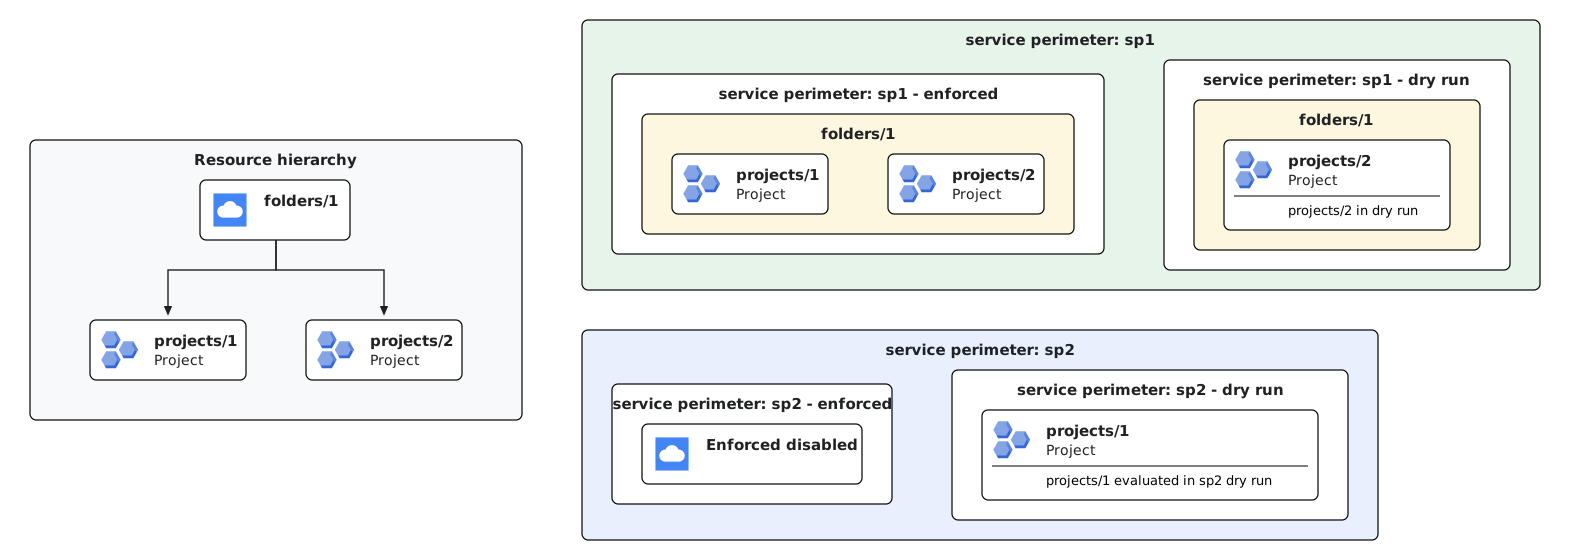
folders/1) em um perímetro de serviço no modo de teste, todos os projetos dentro dessa pasta (projects/1eprojects/2) herdam a configuração do perímetro do modo de teste (sp1), a menos que sejam explicitamente desativados. A herança do modo de teste se comporta de maneira idêntica à herança do modo restrito, a menos que um recurso aninhado seja explicitamente configurado com um perímetro do modo de teste diferente.Exemplo 3 (avaliação independente de perímetros de aplicação obrigatória e de teste): o VPC Service Controls avalia as associações de aplicação obrigatória e de teste de forma independente. Se você configurar uma pasta mãe (
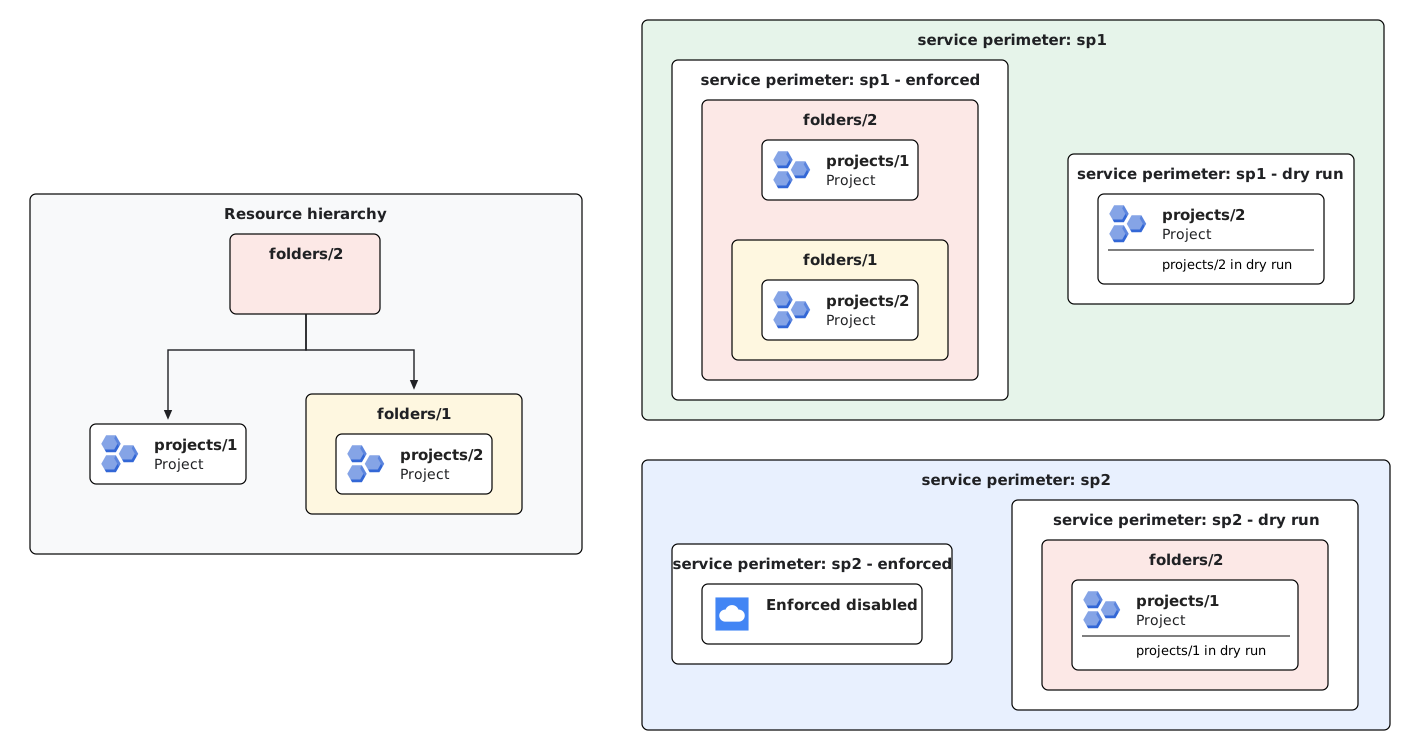
folders/1) em um perímetro restrito (sp1) e atribuir explicitamente um projeto dentro dessa pasta (projects/1) a um perímetro do modo de teste (sp2),projects/1vai permanecer protegido porsp1no modo restrito e, ao mesmo tempo, será avaliado no modo de teste porsp2. Atribuir um projeto a um perímetro do modo de teste não substitui nem desativa o perímetro restrito da pasta pai.Exemplo 4 (hierarquia de pastas de vários níveis e precedência de subpastas): em uma hierarquia de pastas de vários níveis, o VPC Service Controls avalia a precedência em cada nível da hierarquia. Se uma pasta ancestral (
folders/2) estiver configurada em um perímetro restrito (sp1), todos os projetos contidos (projects/1eprojects/2) herdarão a restrição desp1. Quando os perímetros do modo de teste são atribuídos em níveis diferentes, como atribuir o ancestralfolders/2ao perímetro do modo de testesp2e o projetoprojects/2(na subpastafolders/1) ao perímetro do modo de testesp1, cada projeto herda a configuração do modo de teste do ancestral mais próximo. Como resultado,projects/1é avaliado na simulação desp2, masprojects/2é avaliado na simulação desp1.
Consultar perímetros configurados em vigor
Como os recursos podem herdar a proteção de perímetro de pastas ancestrais, use o método LookupConfiguredServicePerimeter para identificar quais perímetros de serviço protegem um projeto ou uma pasta.
A API retorna o seguinte:
servicePerimeter: o nome totalmente qualificado do perímetro restrito em vigor.servicePerimeterDryRun: o nome totalmente qualificado do perímetro de modo de teste em vigor.restrictedResource: o recurso específico (projeto ou pasta) em que o perímetro restrito está diretamente anexado.restrictedResourceDryRun: o recurso específico em que o perímetro do modo de teste está diretamente anexado.
Para mais informações, consulte Pesquisa rápida de perímetros configurados.
Exclusão de projetos de perímetros
Para excluir um projeto de um perímetro no nível da pasta, atribua explicitamente esse projeto a um perímetro separado que não restrinja nenhum serviço e permita todo o tráfego de entrada e saída. Como as configurações explícitas do projeto têm precedência sobre os perímetros no nível da pasta, o projeto é excluído do perímetro da pasta.
Para saber como atualizar perímetros, consulte Atualizar um perímetro de serviço.
Políticas com escopo
Os perímetros de serviço em uma política com escopo restringem apenas os recursos que existem no escopo dessa política. Para que uma pasta seja incluída como membro em um perímetro com escopo, a política de acesso precisa ter o escopo definido nessa pasta ou em um ancestral dela (como uma pasta pai ou a organização).
Práticas recomendadas
Confira as práticas recomendadas a seguir ao gerenciar perímetros baseados em pastas.
Migração segura de projetos para perímetros de pasta
Ao fazer a transição de associações explícitas de projetos para associações baseadas em pastas, siga estas etapas para evitar interrupções não intencionais na aplicação do perímetro:
- Adicione a pasta pai de destino ao perímetro de serviço.
- Mova os projetos para essa pasta mãe na hierarquia de recursos.
- Mantenha as entradas explícitas do projeto na configuração do perímetro até que a propagação da hierarquia de recursos seja concluída em todos os sistemas. A propagação geralmente leva alguns minutos, mas, em alguns casos, pode demorar mais.
- Remova as configurações explícitas do projeto do perímetro. Os projetos permanecem protegidos pela herança de pastas.
Movimentações na hierarquia
Mover pastas ou projetos altera a proteção de perímetro efetiva deles. Para evitar negações de acesso inesperadas, coordene todas as mudanças de hierarquia com o administrador do Resource Manager.
Se você mover projetos configurados em um perímetro para outra pasta e adicionar essa pasta ao mesmo perímetro, mantenha as configurações explícitas de associação de projeto no perímetro até que a propagação da hierarquia de recursos seja concluída. A propagação geralmente leva alguns minutos, mas pode demorar mais. Esse período de espera ajuda a evitar problemas inesperados de aplicação de restrições do perímetro quando você remove as configurações explícitas do projeto do perímetro.
Limitações
A associação baseada em pastas não é compatível com pontes de perímetro. As pontes de perímetro só aceitam recursos de projeto.
O VPC Service Controls não é compatível com recursos de API no nível da pasta.
A associação de pastas não é compatível com APIs que não sejam doCloud de Confiance e perímetros configurados com
allowed_service_patterns. Para permitir o acesso a esses padrões de serviço, os projetos ou as redes VPC de origem precisam ser adicionados explicitamente ao perímetro, em vez de herdados por uma pasta.
A seguir
- Configurar pastas em perímetros de serviço
- Saiba mais sobre o VPC Service Controls.
- Saiba mais sobre os perímetros de serviço.
- Saiba mais sobre como projetar e arquitetar perímetros de serviço.