

借助 VPC Service Controls 中的基于文件夹的成员资格功能,您可以定义以 Cloud de Confiance by S3NS 文件夹作为成员的服务边界。此功能可帮助您通过单个边界配置保护整个文件夹层次结构,从而减少大规模边界管理的管理开销。
本文档介绍了边界中的文件夹支持的工作原理,并涵盖以下内容:
在边界中使用文件夹的核心概念、行为和优势。
基于文件夹的成员资格、嵌套资源和资源层次结构规则(例如继承和评估优先级)之间的交互。
如何查找为项目和文件夹配置的边界。
使用此功能的最佳实践和已知限制。
关于边界中的文件夹成员资格
一个Cloud de Confiance by S3NS 文件夹可以包含多个项目、其他文件夹或两者的组合。虽然您可以将文件夹中的单个项目添加到服务边界,但我们建议您改为添加父级文件夹。如果您在创建边界时将文件夹指定为受保护的资源,则 VPC Service Controls 会包含该文件夹中的所有资源,例如项目和嵌套文件夹。
当您将项目添加到已在边界中配置的文件夹时,VPC Service Controls 会自动将这些项目添加到同一边界。您无需更新边界配置来添加这些项目。 同样,当您从文件夹中移除项目时,VPC Service Controls 会自动从边界中移除这些项目。
嵌套文件夹和沿用
VPC Service Controls 会限制您在边界中配置的文件夹内的所有资源,例如嵌套文件夹及其资源。将文件夹添加到边界后,VPC Service Controls 会自动限制该文件夹及其子文件夹中的所有项目。
资源成员资格评估优先级
一个 Cloud de Confiance 资源只能由一个实施模式下的常规服务边界和一个试运行模式下的常规服务边界保护。如果资源或其父级文件夹与多个边界相关联,则资源层次结构中最低级别的关联决定了有效边界。
VPC Service Controls 会独立评估实施模式和试运行模式的优先级:
- 实施模式优先级:有效的实施边界由层次结构中明确分配给实施边界的最低资源(项目本身或其最近的祖先文件夹)决定。
- 试运行模式优先级:有效的试运行边界由层次结构中明确分配给试运行边界或从明确分配的强制执行资源隐式继承的最低资源决定。
为项目或子文件夹配置试运行边界不会停用或覆盖在祖先文件夹上配置的实施边界。
优先级示例
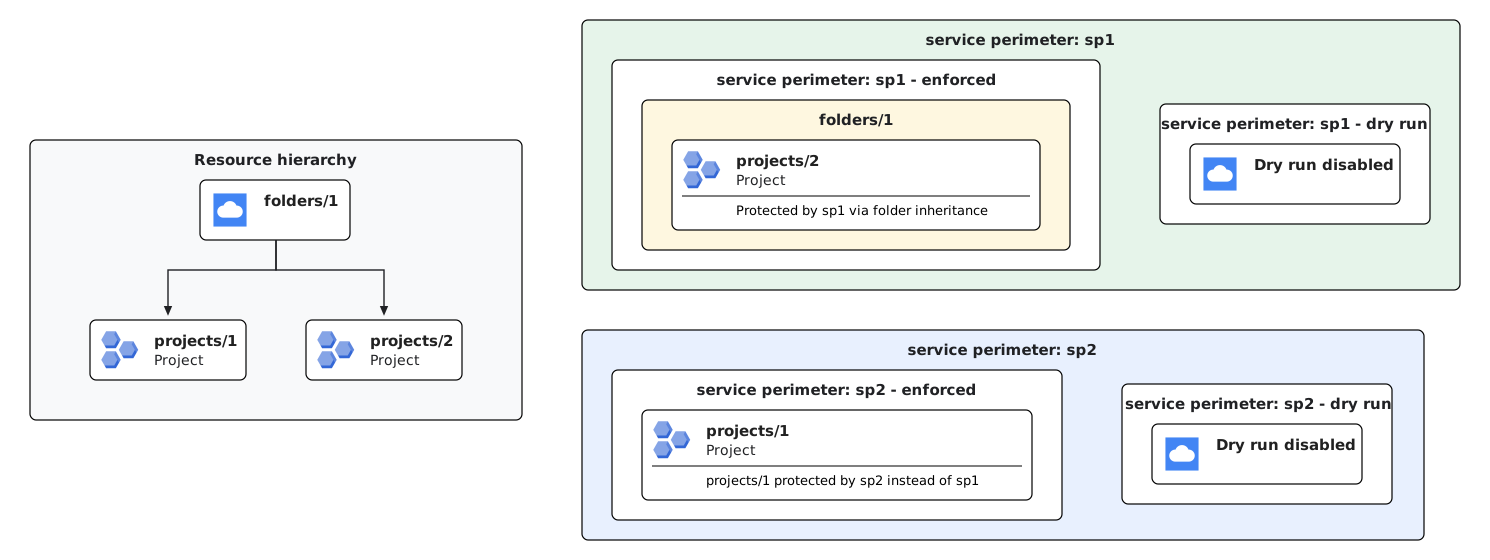
示例 1(在实施模式下直接覆盖项目):如果您在实施边界 (
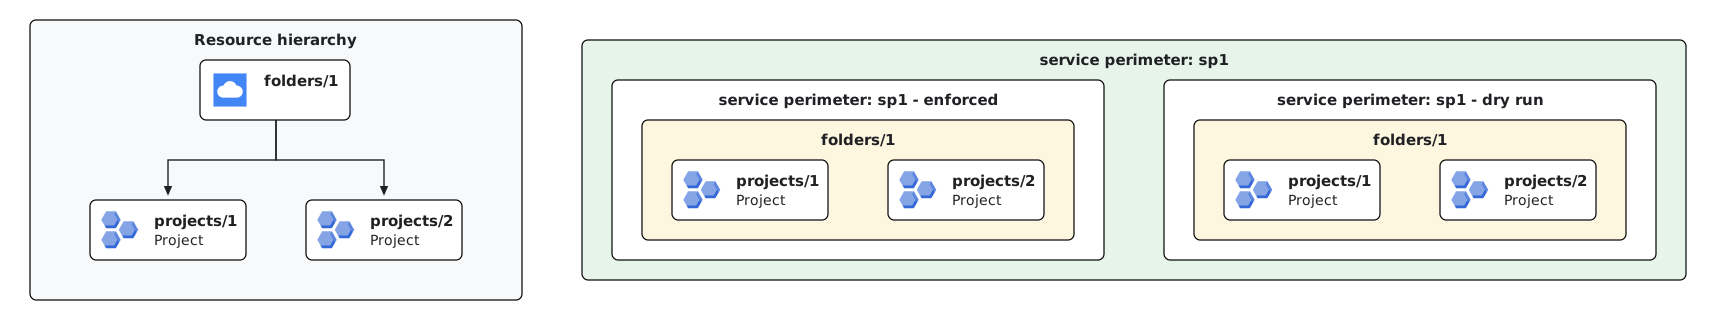
sp1) 中配置父级文件夹 (folders/1),并在其他实施边界 (sp2) 中明确配置该文件夹中的项目 (projects/1),则projects/1受sp2保护。直接项目分配优先于文件夹继承。folders/1中的所有其他项目(例如projects/2)仍通过文件夹继承受到sp1的保护。示例 2(试运行模式下的文件夹继承):当您在试运行模式下配置服务边界中的文件夹 (
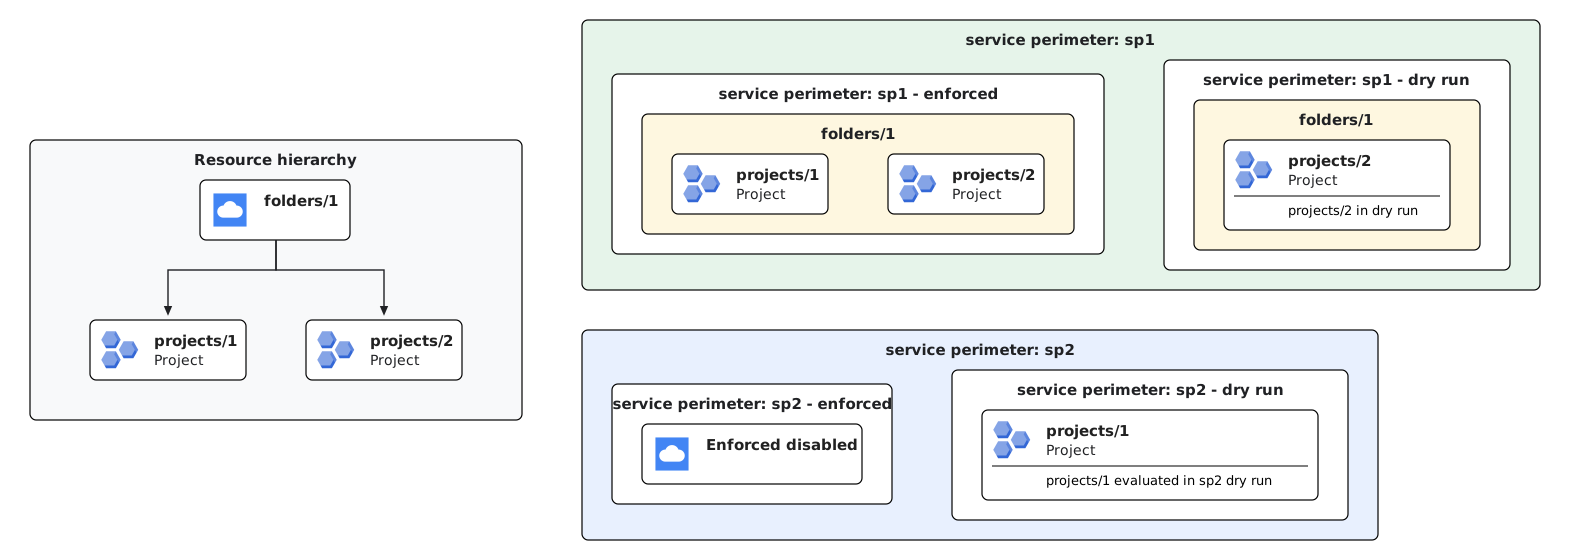
folders/1) 时,该文件夹中的所有项目(projects/1和projects/2)都会继承试运行边界配置 (sp1),除非明确停用。试运行继承的行为与实施模式继承的行为相同,除非为嵌套资源明确配置了不同的试运行边界。示例 3(独立评估强制执行的边界和试运行边界):VPC Service Controls 会独立评估强制执行的关联和试运行关联。如果您在实施边界 (
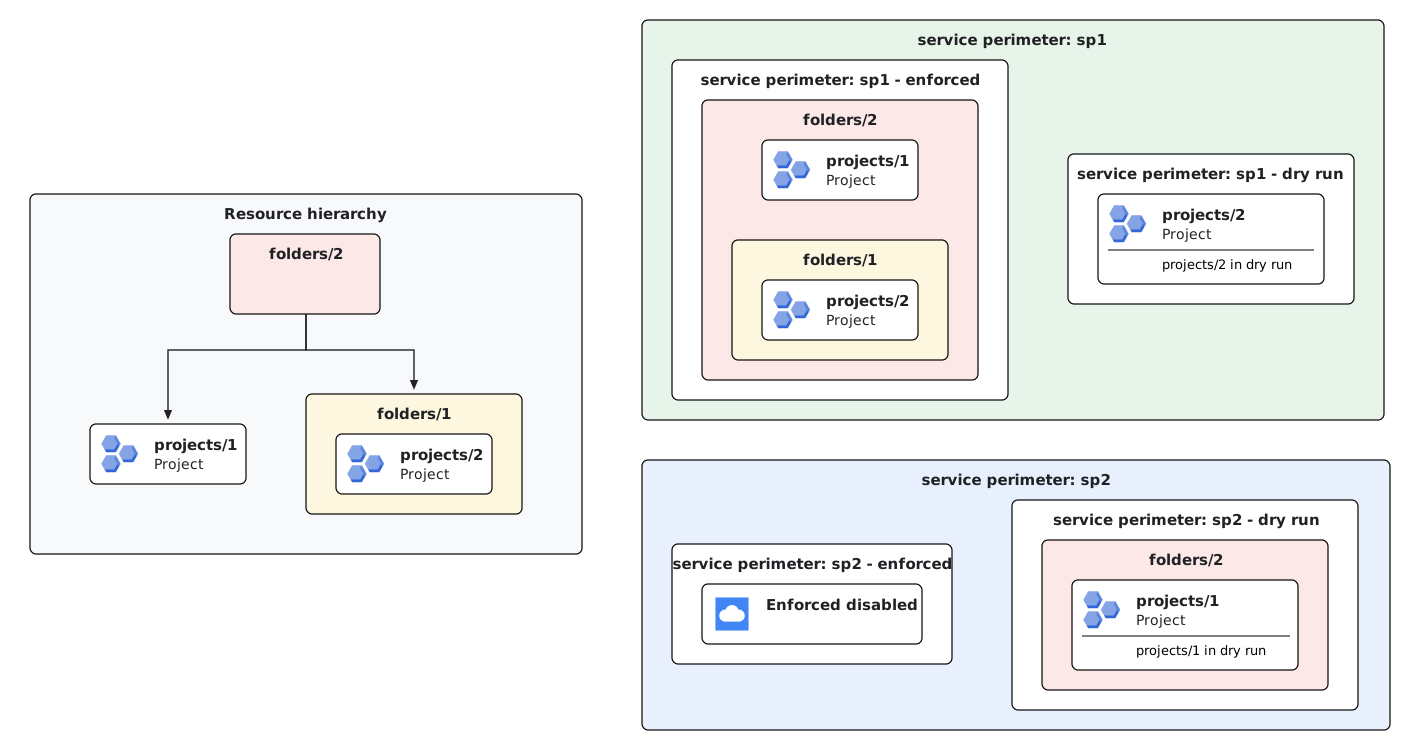
sp1) 中配置父级文件夹 (folders/1),并将该文件夹中的项目 (projects/1) 明确分配给试运行边界 (sp2),则projects/1会继续在实施模式下受sp1保护,同时在试运行模式下由sp2进行评估。将项目分配给试运行边界不会覆盖或停用父级文件夹的实施边界。示例 4(多级文件夹层次结构和子文件夹优先级):在多级文件夹层次结构中,VPC Service Controls 会评估层次结构中每个级别的优先级。如果祖先文件夹 (
folders/2) 在实施边界 (sp1) 中配置,则所有包含的项目(projects/1和projects/2)都会继承sp1强制执行。在不同级别分配试运行边界时(例如,将祖先实体folders/2分配给试运行边界sp2,将项目projects/2[位于子文件夹folders/1中] 分配给试运行边界sp1),每个项目都会从其最近的祖先实体继承试运行配置。因此,projects/1在sp2试运行下进行评估,但projects/2在sp1试运行下进行评估。
查找已配置的有效边界
由于资源可以从祖先文件夹继承边界保护,因此您可以使用 LookupConfiguredServicePerimeter 方法来确定哪些服务边界保护项目或文件夹。
API 会返回以下内容:
servicePerimeter:有效强制执行边界的完全限定名称。servicePerimeterDryRun:有效试运行边界的完全限定名称。restrictedResource:直接附加了实施边界的具体资源(项目或文件夹)。restrictedResourceDryRun:直接附加试运行边界的特定资源。
如需了解详情,请参阅查找已配置的边界。
从边界中排除项目
如需从文件夹级边界中排除某个项目,请将该项目明确分配给一个单独的边界,该边界不限制任何服务,并允许所有入站和出站流量。由于显式项目配置优先于文件夹级边界,因此该项目会从文件夹边界中排除。
如需了解如何更新边界,请参阅更新服务边界。
范围限定的政策
限定范围的政策中的服务边界仅限制该政策范围内存在的资源。如需将文件夹作为成员包含在限定范围的边界中,访问权限政策必须限定在该文件夹或该文件夹的祖先实体(例如父文件夹或组织)中。
最佳做法
管理基于文件夹的边界时,请查看以下最佳实践。
将项目安全迁移到文件夹边界
从显式项目成员资格转换为基于文件夹的成员资格时,请按照以下步骤操作,以帮助防止意外的边界强制执行中断:
- 将目标父级文件夹添加到服务边界。
- 在资源层次结构中,将项目移至该父级文件夹下。
- 在资源层次结构传播在所有系统中完成之前,请在边界配置中保留显式项目条目。传播通常需要几分钟时间,但在某些情况下可能需要更长时间。
- 从边界中移除显式项目配置。这些项目仍通过文件夹继承受到保护。
层次结构移动
移动文件夹或项目会更改其有效边界保护。为防止意外拒绝访问,请与 Resource Manager 管理员协调所有层次结构移动。
如果您将已在边界中配置的项目移至另一个文件夹,并将该文件夹添加到同一边界,请在边界中保留现有的显式项目成员资格配置,直到资源层次结构传播完成。传播通常需要几分钟,但可能需要更长时间。此等待期有助于防止在您从边界中移除显式项目配置时出现意外的边界强制执行问题。
限制
边界桥接不支持基于文件夹的成员资格。边界网桥仅接受项目资源。
VPC Service Controls 不支持文件夹级 API 资源。
非Cloud de Confiance API 和配置了
allowed_service_patterns的边界不支持文件夹成员资格。如需允许访问这些服务模式,必须将发起项目或 VPC 网络明确添加到边界,而不是通过文件夹继承。
后续步骤
- 在服务边界中配置文件夹
- 详细了解 VPC Service Controls。
- 详细了解服务边界。
- 详细了解如何设计和构建服务边界。