

גישה פרטית ל-Google מאפשרת קישוריות פרטית למארחים ברשת VPC או ברשת מקומית שמשתמשת בכתובות IP פרטיות כדי לגשת לממשקי Google APIs ולשירותים של Google. אתם יכולים להרחיב את גבולות הגזרה לשירות של ענן וירטואלי פרטי (VPC) למארחים ברשתות האלה כדי לשלוט בגישה למשאבים מוגנים.
למארחים ברשת VPC צריכה להיות רק כתובת IP פרטית (לא כתובת IP ציבורית), והם צריכים להיות בתת-רשת שמופעלת בה גישה פרטית ל-Google.
כדי שמארחים מקומיים יוכלו לגשת לשירותי Google API מוגבלים, בקשות ל-Google API צריכות להישלח דרך רשת VPC, באמצעות מנהרת Cloud VPN או חיבור Cloud Interconnect.
בשני המקרים, מומלץ לשלוח את כל הבקשות לשירותים ולממשקי Google APIs לטווחים של כתובות IP וירטואליות (VIP) עבור restricted.s3nsapis.fr. טווחי כתובות ה-IP לא מוכרזים באינטרנט. התנועה שנשלחת ל-VIP נשארת רק ברשת של Cloud de Confiance.
אם אתם צריכים גישה לשירותים ול-Google APIs שלא נתמכים על ידי VPC Service Controls, מומלץ להשתמש ב-private.s3nsapis.frאו בנקודת קצה (endpoint) של Private Service Connect עם חבילת all-apis, בשילוב עם דפוסי שירות של VPC Service Controls.
תבניות שירות מאפשרות לכם לשלוט באילו ממשקי API לא נתמכים אפשר לגשת בנתיב ה-VIP הפרטי, וכך לצמצם את הסיכונים לזליגת נתונים. שימוש ב-private.s3nsapis.fr
ללא דפוסי שירות עלול לאפשר גישה לשירותים שלא עומדים בדרישות של VPC Service Controls, ועלול להוביל לסיכונים של זליגת נתונים.
אם אתם לא צריכים גישה לממשקי API שלא נתמכים, מומלץ להשתמש ב-restricted.s3nsapis.fr. שימוש ב-restricted.s3nsapis.fr חוסם גישה לממשקי API ולשירותים של Google שלא נתמכים על ידי VPC Service Controls.
מידע נוסף על כתובות ה-IP הווירטואליות private.s3nsapis.fr ו-restricted.s3nsapis.fr זמין במאמר הגדרת גישה פרטית ל-Google.
טווחי כתובות IP עבור restricted.s3nsapis.fr
יש שני טווחי כתובות IP שמשויכים לדומיין restricted.s3nsapis.fr:
- טווח IPv4:
177.222.88.4/30 - טווח IPv6:
2a13:7500:8302:1::/64
למידע על שימוש בטווח IPv6 כדי לגשת ל-Google APIs, אפשר לעיין במאמר בנושא תמיכה ב-IPv6.
דוגמה לרשת VPC
בדוגמה הבאה, גבולות הגזרה לשירות מכילים שני פרויקטים: פרויקט אחד עם רשת VPC מורשית ופרויקט אחר עם משאב Cloud Storage מוגן. ברשת ה-VPC, המכונות הווירטואליות צריכות להיות ברשת משנה שבה מופעלת גישה פרטית ל-Google, והן צריכות גישה רק לשירותים מוגבלים של הענן הווירטואלי הפרטי. שאילתות לממשקי Google API ולשירותים של Google ממכונות וירטואליות ברשת VPC המורשית מופנות לכתובת restricted.googleapis.com ויכולות לגשת למשאב המוגן.
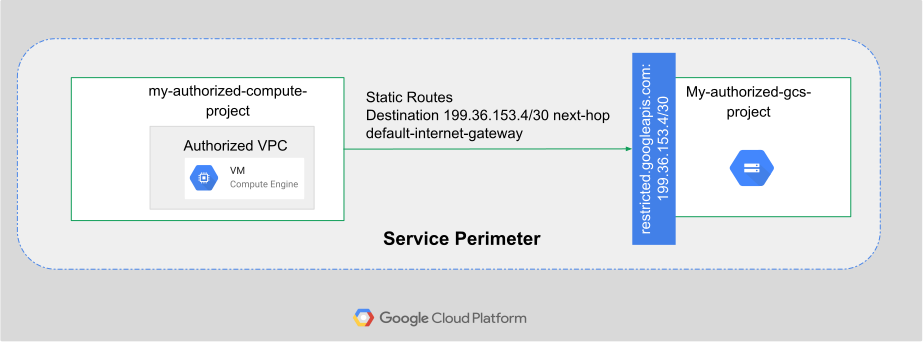
- ה-DNS הוגדר ברשת ה-VPC למיפוי בקשות
*.googleapis.comל-restricted.googleapis.com, שמתבצעת רזולוציה ל-199.36.153.4/30. - נוסף מסלול סטטי מותאם אישית לרשת ה-VPC שמפנה תנועה עם היעד
199.36.153.4/30אלdefault-internet-gatewayכאל הצעד הבא. למרות שמשתמשים ב-default-internet-gatewayכצעד הבא למעבר, התעבורה מנותבת באופן פרטי דרך הרשת של Google אל ה-API או השירות המתאימים. - רשת ה-VPC קיבלה הרשאה לגשת אל
My-authorized-gcs-projectכי שני הפרויקטים נמצאים באותו היקף שירות.
דוגמה לרשת מקומית
אפשר להשתמש בניתוב סטטי, פשוט על ידי הגדרת נתיב סטטי בנתב המקומי, או על ידי פרסום טווח הכתובות של Google API המוגבל באמצעות פרוטוקול BGP מ-Cloud Router.
כדי להשתמש בגישה פרטית ל-Google עבור מארחים מקומיים עם ענן וירטואלי פרטי, צריך להגדיר קישוריות פרטית למארחים מקומיים ואז להגדיר את ה-VPC. מגדירים גבולות גזרה לשירות לפרויקט שמכיל את רשת ה-VPC שמחוברת לרשת המקומית.
בתרחיש הבא, אפשר לגשת לקטגוריות האחסון בפרויקט sensitive-buckets רק ממכונות וירטואליות בפרויקט main-project ומאפליקציות מקומיות מקושרות. מארחים מקומיים יכולים לגשת לקטגוריות אחסון בפרויקט sensitive-buckets כי תעבורת נתונים עוברת דרך רשת VPC שנמצאת באותו גבולות גזרה לשירות כמו sensitive-buckets.
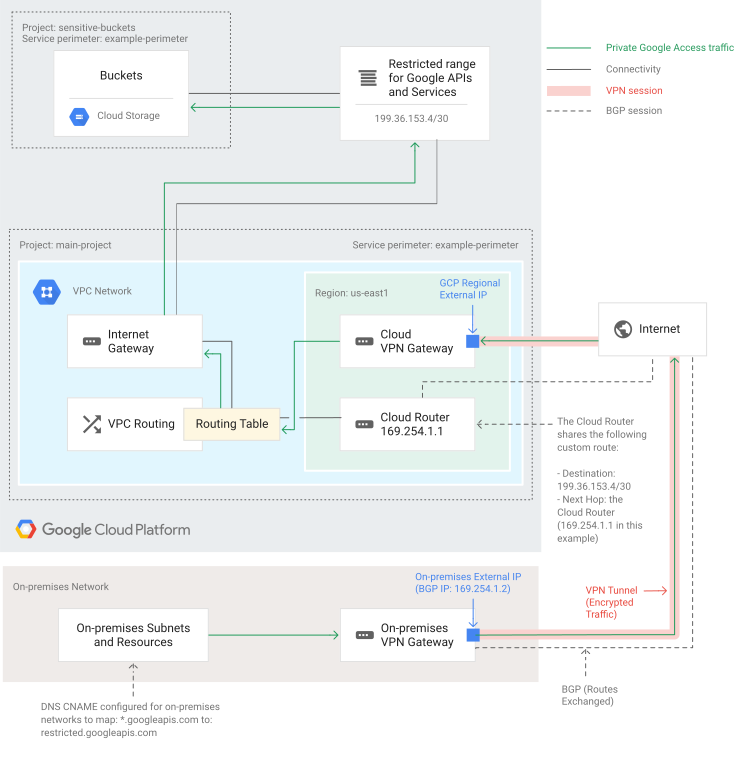
- המיפוי של בקשות
*.googleapis.comל-restricted.s3nsapis.frבהגדרת ה-DNS המקומית, ו-restricted.s3nsapis.frנפתר ל-199.36.153.4/30. - ה-Cloud Router הוגדר לפרסם את טווח כתובות ה-IP
199.36.153.4/30דרך מנהרת ה-VPN. התעבורה שמיועדת לממשקי Google API מנותבת דרך המנהרה לרשת ה-VPC. - נוסף מסלול סטטי מותאם אישית לרשת ה-VPC שמפנה תנועה עם יעד
199.36.153.4/30אלdefault-internet-gatewayכאל הצעד הבא. למרות שמשתמשים ב-default-internet-gatewayכצעד הבא למעבר, התעבורה מנותבת באופן פרטי דרך הרשת של Google אל ה-API או השירות המתאימים. - הרשת ב-VPC קיבלה הרשאה לגשת לפרויקטים
sensitive-buckets, ולמארחים מקומיים יש את אותה גישה. - מארחים מקומיים לא יכולים לגשת למשאבים אחרים שנמצאים מחוץ לגבולות השירות.
הפרויקט שמתחבר לרשת המקומית צריך להיות גורם בגבולות גזרה לשירות כדי לגשת למשאבים מוגבלים. גישה מקומית פועלת גם אם הפרויקטים הרלוונטיים מחוברים באמצעות גשר היקפי.
המאמרים הבאים
- כדי להגדיר קישוריות פרטית, אפשר לעיין במאמר בנושא הגדרת קישוריות פרטית.
- כדי ללמוד איך להגדיר קישוריות פרטית ולשמור על האבטחה של Agent Gateway בתוך גבול גזרה לשירות, כדאי לעבור על ה-Codelab בנושא פריסת סוכן ו-Agent Gateway באמצעות VPC.