

הגדרת גבול גזרה לשירות באמצעות VPC Service Controls
כך מגדירים גבולות גזרה לשירות באמצעות VPC Service Controls במסוף Cloud de Confiance .
לפני שמתחילים
-
In the Cloud de Confiance console, on the project selector page, select or create a Cloud de Confiance project.
Roles required to select or create a project
- Select a project: Selecting a project doesn't require a specific IAM role—you can select any project that you've been granted a role on.
-
Create a project: To create a project, you need the Project Creator role
(
roles/resourcemanager.projectCreator), which contains theresourcemanager.projects.createpermission. Learn how to grant roles.
-
If you're using an existing project for this guide, verify that you have the permissions required to complete this guide. If you created a new project, then you already have the required permissions.
-
Verify that billing is enabled for your Cloud de Confiance project.
Enable the Access Context Manager API.
Roles required to enable APIs
To enable APIs, you need the
serviceusage.services.enablepermission. If you created the project, then you likely already have this permission through the Owner role (roles/owner). Otherwise, you can get this permission through the Service Usage Admin role (roles/serviceusage.serviceUsageAdmin). Learn how to grant roles.
התפקידים הנדרשים
כדי לקבל את ההרשאות שנדרשות להשלמת המדריך הזה להתחלה מהירה, צריך לבקש מהאדמין להקצות לכם את תפקיד ה-IAM Access Context Manager Editor (roles/accesscontextmanager.policyEditor) בארגון.
כדי לקרוא הסבר על מתן תפקידים, ראו איך מנהלים את הגישה ברמת הפרויקט, התיקייה והארגון.
זהו תפקיד שמוגדר מראש וכולל את ההרשאות שנדרשות כדי להשלים את המדריך למתחילים הזה. כדי לראות בדיוק אילו הרשאות נדרשות, אפשר להרחיב את הקטע ההרשאות הנדרשות:
ההרשאות הנדרשות
כדי להשלים את המדריך למתחילים הזה, נדרשות ההרשאות הבאות:
-
accesscontextmanager.accessLevels.list -
accesscontextmanager.policies.create -
accesscontextmanager.servicePerimeters.create
יכול להיות שתקבלו את ההרשאות האלה באמצעות תפקידים בהתאמה אישית או תפקידים מוגדרים מראש אחרים.
הגדרת היקף אבטחה של VPC Service Controls
בקטעים הבאים תצטרכו לציין את פרטי גבולות הגזרה, להוסיף פרויקטים ושירותים להגנה וליצור את גבולות הגזרה.
הוספת פרטים על גבולות הגזרה של VPC Service Controls
נכנסים לדף VPC Service Controls במסוף Cloud de Confiance .
כדי ליצור גבולות גזרה חדשים באמצעות מדיניות הגישה שמוגדרת כברירת מחדל, בוחרים את הארגון בתפריט לבחירת פרויקט.
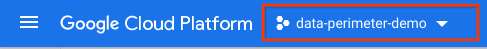
אם לארגון שלכם אין מדיניות גישה, פועלים לפי השלבים הבאים:
בדף VPC Service Controls, לוחצים על Manage policies (ניהול מדיניות).
בדף Manage VPC Service Controls (ניהול VPC Service Controls), לוחצים על Create (יצירה).
בדף Create access policy (יצירת מדיניות גישה), בשדה Access policy title (שם מדיניות הגישה), מזינים
access_policy_1.לוחצים על יצירת מדיניות גישה.
בדף VPC Service Controls, לוחצים על New perimeter.
בדף Create a service perimeter, בשדה Title, מזינים
perimeter_storage_services.בקטעים Perimeter type ו-Enforcement mode, משאירים את הבחירות שמוגדרות כברירת מחדל.
לוחצים על Continue.
הוספת פרויקטים לגבולות גזרה
כדי להוסיף פרויקטים להיקף, לוחצים על הוספת פרויקטים.
בחלונית Add Projects, בוחרים את הפרויקטים שרוצים להוסיף לגבולות הגזרה ולוחצים על Add selected projects.
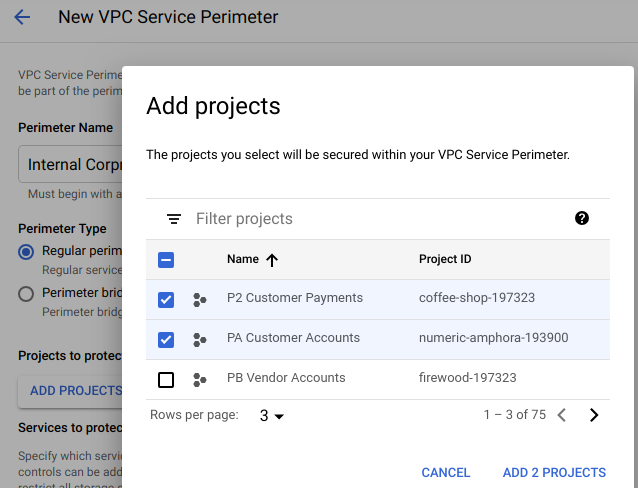
לוחצים על Continue.
אבטחת השירותים BigQuery ו-Cloud Storage בתוך אזור האבטחה
בחלונית Restricted services (שירותים מוגבלים), לוחצים על Add services (הוספת שירותים).
בחלונית Add services, מסמנים את תיבות הסימון של BigQuery ו-Cloud Storage APIs.
כדי לאתר את השירותים, אפשר להשתמש בשאילתת הסינון.
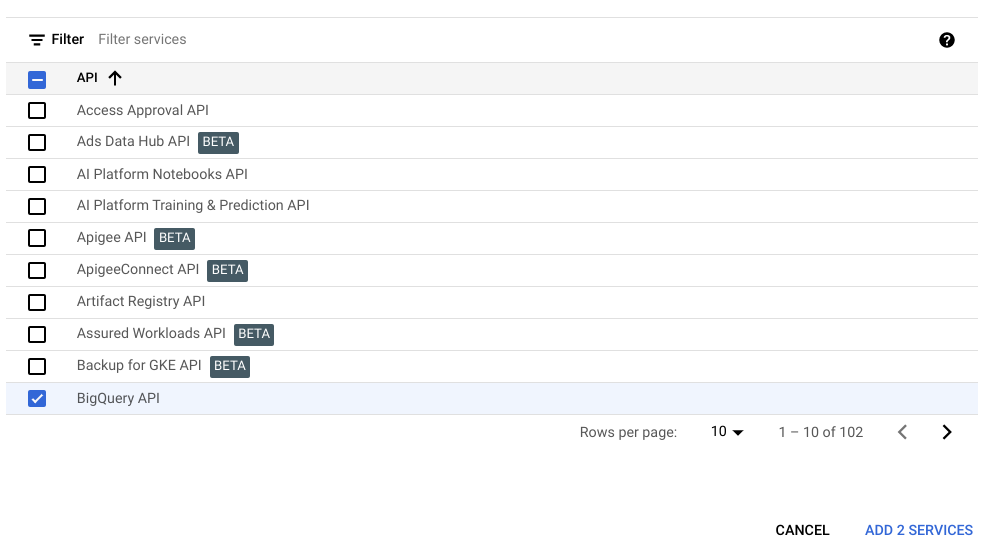
לוחצים על הוספת השירותים שנבחרו.
לוחצים על יצירה.
יצרתם גבול גזרה! גבולות הגזרה שלכם יופיעו בדף VPC Service Controls. יכול להיות שיחלפו עד 30 דקות עד שההיקף יתעדכן וייכנס לתוקף. אחרי שהשינויים יתעדכנו, הגישה לשירותים BigQuery ו-Cloud Storage תוגבל לפרויקטים שהוספתם להיקף.
בנוסף, יכול להיות שלא תהיה גישה חלקית או מלאה לממשק המסוף של שירותי BigQuery ו-Cloud Storage שהגנתם עליהם באמצעות ההיקף. Cloud de Confiance
הסרת המשאבים
כדי לא לצבור חיובים לחשבון Cloud de Confiance על המשאבים שבהם השתמשתם בדף הזה, פועלים לפי השלבים הבאים:
נכנסים לדף VPC Service Controls במסוף Cloud de Confiance .
בדף VPC Service Controls, בשורה שמתאימה לגבול הגזרה שיצרתם, לוחצים על Delete.
בתיבת הדו-שיח, לוחצים על מחיקה כדי לאשר שרוצים למחוק את הגדרת ההיקף.