

Managed Agents API ב-Agent Platform מאפשר לכם ליצור סוכנים אוטונומיים מנוהלים באמצעות קריאה ל-API אחת. כל סוכן מופעל באמצעות רתמת Antigravity בסביבת ארגז חול שבה הוא מסיק מסקנות, מתכנן, משתמש בסקילים אג'נטיים, מריץ קוד, מחפש באינטרנט וקורא וכותב קבצים.
ארכיטקטורת המערכת
Managed Agents API בפלטפורמת הסוכנים משתמש בשני ממשקים מרכזיים:
| API | תיאור |
|---|---|
| Agents API | מישור הבקרה לניהול סוכנים. אפשר להשתמש בו כדי ליצור סוכנים מהגדרות ולהגדיר את סביבות ההפעלה שלהם, כולל צירוף מקורות נתונים חיצוניים והגדרת רשימות היתרים של הרשת. המערכת מחילה את ההגדרות האלה על סביבת ההפעלה של ארגז החול של הסוכן. כדי לחבר מקורות נתונים וכלים חיצוניים, צריך לבצע אימות. המגבלות מפורטות במאמר אבטחה ושיטות מומלצות. |
| Interactions API | זהו מישור הנתונים, שמשמש כממשק העיקרי לתקשורת עם הסוכנים שנפרסו ולביצוע פעולות לגביהם בזמן הריצה. הוא מתחבר לסוכן שנוצר באמצעות Agents API. |
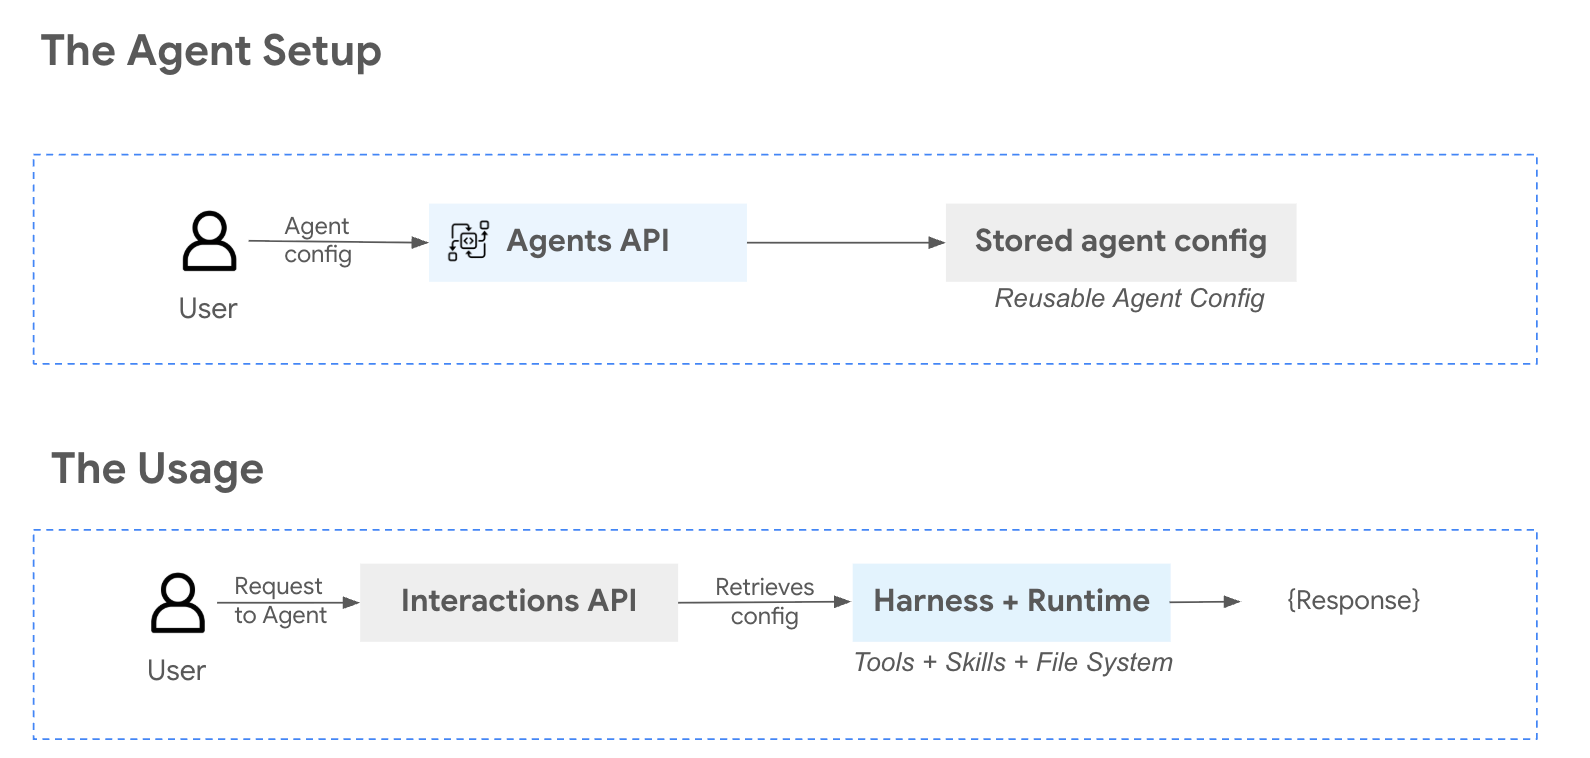
כדי לשפר את האבטחה, כל סוכן פועל בסביבת ארגז חול מבודדת. כשמבצעים התאמה אישית של הסביבה באמצעות מקורות חיצוניים, כמו Cloud Storage, המערכת טוענת את הקבצים האלה ישירות למערכת הקבצים של הקונטיינר על פי דרישה, והסוכן יכול לכתוב את התוצאות בחזרה ל-Cloud Storage. מידע נוסף מופיע במאמרי העזרה בנושא ניהול סוכנים API בסביבת ארגז החול של Agent Platform.
אבטחה ושיטות מומלצות
כברירת מחדל, כל סוכן מבצע פעולות בסביבת ארגז חול ללא גישה למערכות חיצוניות, לרשתות או לפרטי כניסה. הסוכן יכול ליצור אינטראקציה רק עם הקבצים, החבילות והנתונים בתוך ארגז החול שלו.
כלומר, כברירת מחדל, לסוכן אין אפשרות לבצע קריאות לרשת, לגשת למסדי נתונים או להגיע לתשתית הייצור שלכם.
כל קישוריות מעבר לארגז החול חייבת להיות מוגדרת באופן מפורש על ידכם, המפתחים. מידע נוסף מופיע במאמר בנושא הגדרת גישה לרשת.
גישה לרשת
מומלץ להפעיל את האפשרות הזו רק אם תרחיש השימוש שלכם מחייב זאת, ולהגביל את הגישה ככל האפשר.
כשמפעילים גישה לרשת בסביבה, הסוכן יכול לגשת לממשקי API חיצוניים, לשכפל מאגרי מקור ציבוריים ולהוריד חבילות. לפני שמפעילים גישה לרשת, כדאי לקחת בחשבון את הנקודות הבאות:
- הימנעו מחשיפה של נקודות קצה רגישות. אל תפנו את הנציג לשירותים פנימיים, ללוחות בקרה של אדמינים או למסדי נתונים, אלא אם בדקתם את הסיכונים ואתם מוכנים לעקוב אחרי הפעילות של הנציג.
- בדיקת פעולות של סוכנים כשהגישה לרשת מופעלת, חשוב לעקוב אחרי האינטראקציות של הסוכן – במיוחד במהלך הפיתוח הראשוני – כדי לוודא שהוא ניגש רק למשאבים שרציתם.
שיטות מומלצות לשימוש באמצעי אימות
אם תהליך העבודה שלכם מחייב את הסוכן לבצע אימות בשירותים חיצוניים, כמו שרתי MCP, אתם אחראים להקצאה ולתחום של פרטי הכניסה האלה. כדי להפחית את הסיכון, חשוב להקפיד על ההנחיות הבאות:
- שימוש בהרשאות מינימליות. יוצרים חשבונות שירות או מפתחות API עם ההרשאות שהנציג צריך בלבד. אל תעבירו פרטי כניסה עם גישה רחבה או גישת אדמין.
- מומלץ להשתמש באסימונים לטווח קצר. כשאפשר, כדאי להשתמש באישורים או באסימונים מוגבלים בזמן שתוקף התפוגה שלהם קצר, במקום במפתחות API עם תוקף ארוך.
- אל תעבירו פרטי כניסה שאתם לא רוצים שהסוכן ישתמש בהם. הסוכן עשוי להשתמש בכל פרטי כניסה שיש לו גישה אליהם כדי להשלים את המשימה שהגדרתם לו. חשוב לספק רק פרטי כניסה שאתם מוכנים לתת להם גישה מלאה.
- עדכון של פרטי הכניסה על בסיס קבוע. צריך להתייחס לפרטי הכניסה שמשותפים עם הסוכן באותו אופן שבו מתייחסים לפרטי כניסה שנוצרו באופן אוטומטי – להחליף אותם בלוח זמנים קבוע.
חיבור כלים חיצוניים וממשקי API
ממשק ה-API של הסוכנים תומך בחיבור של כלים וממשקי API חיצוניים (כמו שרתי MCP) כדי להרחיב את היכולות של הסוכן. כשעושים את זה:
- חשוב לבדוק בקפידה את המקורות של הכלי. מומלץ לקשר רק כלים ממקורות מהימנים. כלי זדוני או כלי שנכתב בצורה לא טובה עלול לחשוף נתונים או לבצע פעולות לא מכוונות.
- הגדרת היקף ההרשאות של הכלי הגדירו את הכלים עם ההרשאות המינימליות שנדרשות לתרחיש לדוגמה. אם כלי תומך במצב קריאה בלבד, צריך להשתמש בו אלא אם נדרשת גישת כתיבה.
- קודם מבצעים בדיקה בבידוד. לפני שמקשרים כלי למקור נתונים של נתוני ייצור, צריך לבדוק אותו באמצעות נתונים לדוגמה או נתונים סינתטיים כדי לוודא שהסוכן משתמש בו כמו שציפיתם.
פיקוח אנושי
סוכנים יכולים להסיק מסקנות, לתכנן ולבצע תהליכי עבודה מרובי-שלבים ברמה גבוהה של אוטונומיה. היכולת הזו היא עוצמתית, אבל היא גם מחייבת פיקוח מתאים – במיוחד על משימות שמשנות נתונים או יוצרות אינטראקציה עם מערכות חיצוניות.
תמיד צריך לבדוק תוצאות קריטיות – כמו קוד שנוצר, טרנספורמציות של נתונים או שינויים בהגדרות – לפני שמבצעים פריסה.
תמיכה ומשוב
כדי לקבל תמיכה ולשלוח משוב על Managed Agents API בפלטפורמת הסוכנים, אפשר לשלוח אימייל לקבוצת הדיון הציבורית בכתובת managed-agents-in-agent-platform@google.com.
המאמרים הבאים
יצירה וניהול של סוכנים
במאמר הזה מוסבר איך ליצור, לעדכן, להציג, לקבל ולמחוק סוכנים באמצעות API בארכיטקטורת REST.
Managed Agents API בסביבת ארגז החול של Agent Platform
מידע על קונטיינר ארגז החול המבודד, על ההרשאות ועל החבילות או הכלים שמותקנים מראש.
הערכת נציגים
במאמר הזה נסביר איך להעריך סוכנים שנבנו באמצעות Managed Agents API באמצעות GenAI Evaluation Service.