

Gemini Enterprise Agent Platform fournit une suite complète de fonctionnalités pour l'ensemble du cycle de vie du développement agentique. Elle aide les développeurs d'agents et les entreprises à créer, faire évoluer, gérer et optimiser leurs applications agentiques.
La gouvernance fournit le framework permettant de découvrir, de sécuriser et d'auditer les agents d'IA et leur infrastructure sous-jacente à grande échelle. À mesure que les organisations déploient des workflows agentiques complexes, la suite de fonctionnalités Govern sert de centre de commande centralisé pour les administrateurs et les équipes de sécurité afin de maintenir la supervision.
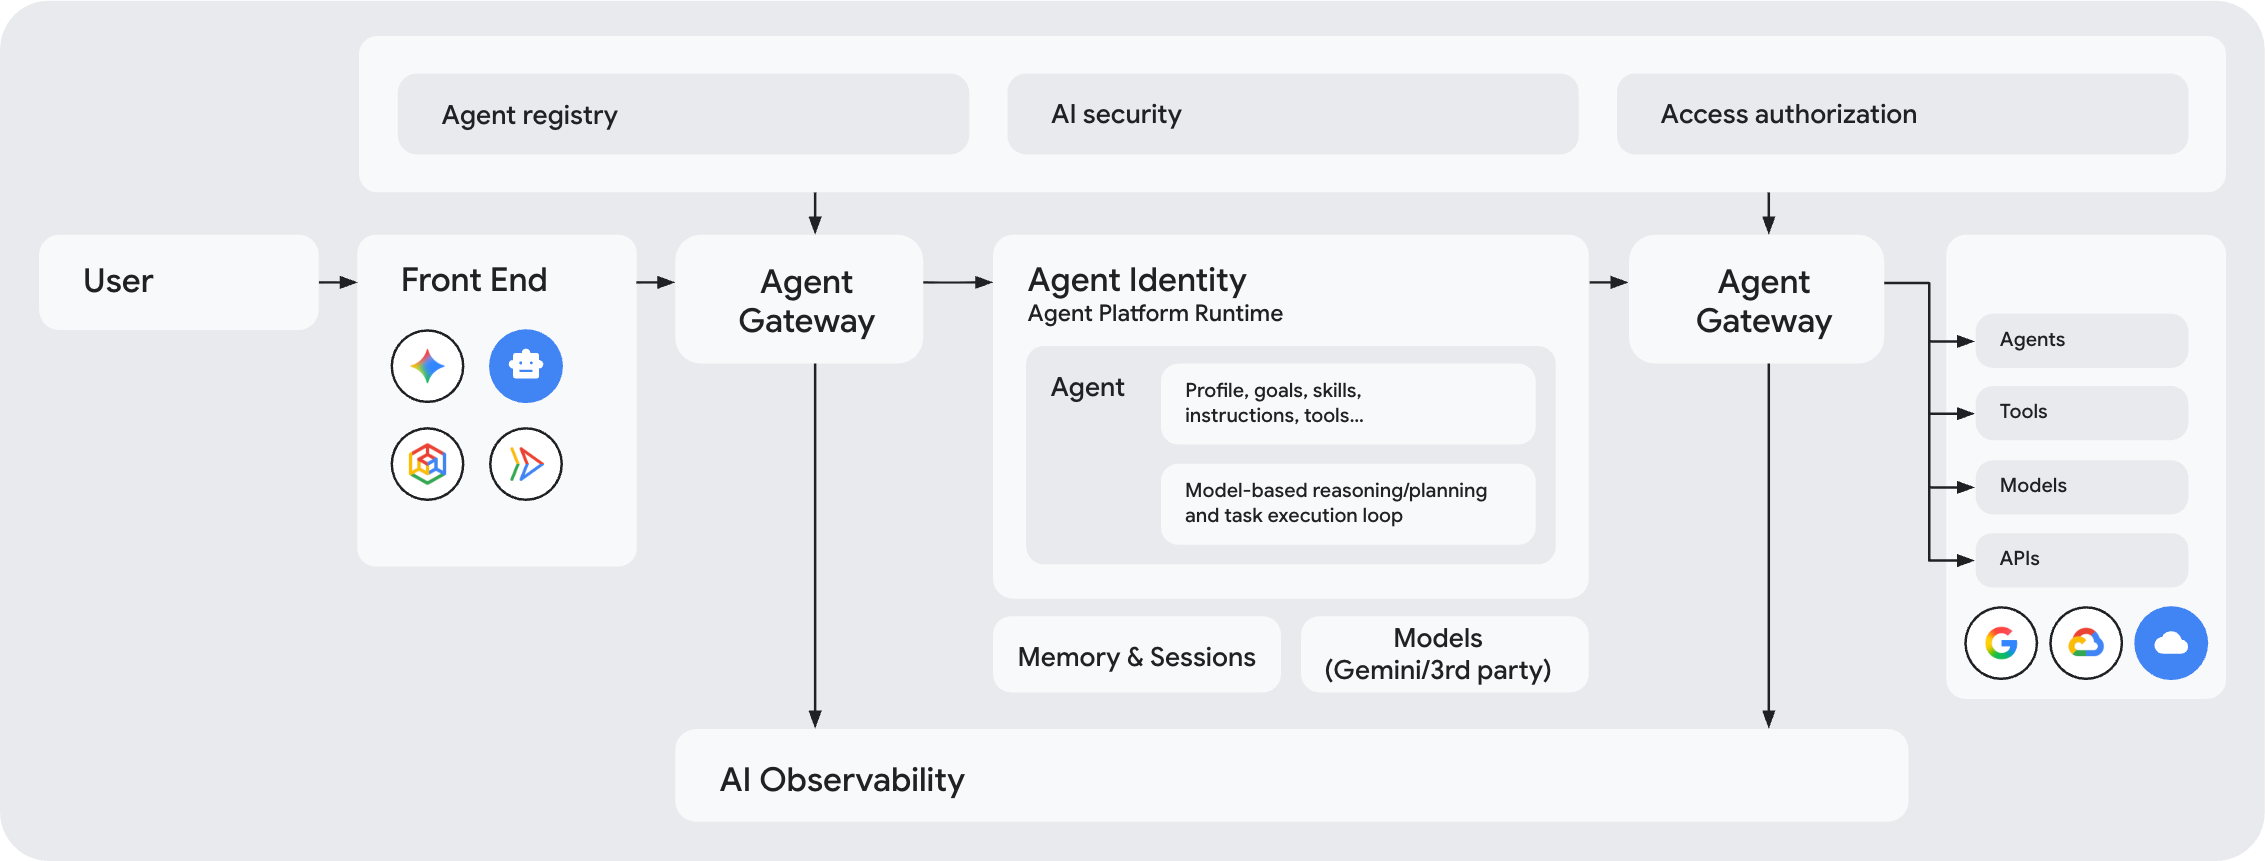
Composants de gouvernance principaux
Les composants suivants de l'Agent Platform fonctionnent ensemble pour fournir une architecture de gouvernance unifiée :
Identité de l'agent (qui a envoyé la demande) : Attribue un ID unique et sécurisé (un ID SPIFFE) à chaque agent. Cette identité sert de signature numérique à l'agent pour l'authentification, le contrôle des accès et l'audit.
Les identités des agents sont sécurisées par défaut avec l'accès contextuel, qui applique l'authentification cryptographique de bout en bout à l'aide de mTLS et de DPoP.
Registre des agents (quelles destinations sont approuvées ?) : Il sert d'annuaire central pour tous les agents, outils, serveurs MCP (Model Context Protocol) et points de terminaison approuvés (tels que les API Cloud de Confiance essentielles) de votre organisation. Agent Gateway utilise ce répertoire pour vérifier les autorisations avant d'autoriser les connexions.
Règles (quelles actions sont autorisées ?) : Vous permet d'implémenter des ensembles complets de règles de sécurité et de gouvernance agentiques qui contrôlent les agents pouvant accéder à des ressources spécifiques et le contenu autorisé à transiter :
- Stratégies d'accès unifiées IAM : règles d'accès qui associent l'identité d'un agent à des outils et des points de terminaison approuvés dans Agent Registry. Par défaut, toutes les connexions sont bloquées, sauf si une stratégie IAM explicite accorde l'accès.
- Model Armor : filtres de sécurité du contenu associés aux passerelles. Model Armor analyse les requêtes utilisateur et les réponses des outils en temps réel pour bloquer les attaques par injection de prompt, les fuites de données sensibles et les contenus nuisibles.
- Règles de gouvernance sémantique : règles rédigées en langage clair qui contrôlent la façon dont les agents utilisent les outils. Elles appliquent des règles métier au moment de l'exécution pour empêcher les agents d'effectuer des actions non souhaitées, comme exécuter des combinaisons d'outils non sécurisées.
- Moteurs d'autorisation personnalisés : extensions d'autorisation personnalisées qui vous permettent de déléguer les décisions d'autorisation à des systèmes tiers à l'aide des Service Extensions.
En interne, tous ces types de règles sont appliqués à l'aide de règles d'autorisation gérées par le biais des extensions de service.
Agent Gateway (Où les règles sont-elles appliquées ?) : Il sert de point d'entrée et de sortie principal pour le trafic réseau entre les clients et les agents, et entre les agents et n'importe quel autre point. Il gère les connexions chiffrées (mTLS), traduit les protocoles (tels que MCP, REST et gRPC) et applique des vérifications des règles à l'ensemble du trafic. Pour en savoir plus, consultez Comment Agent Gateway applique les règles.
Observabilité des agents : Agent Gateway génère des données de télémétrie d'observabilité pour toutes les interactions des agents au niveau du réseau et les exporte vers l'observabilité des agents afin de vous fournir une compréhension complète des actions des agents.
Ordre de configuration recommandé
Pour que le déploiement se déroule sans problème, nous vous recommandons de suivre cette séquence lorsque vous configurez un environnement Agent Platform régi :
Provisionner des identités d'agent : provisionnez des identités de charge de travail (ID SPIFFE) pour vos agents. Pour obtenir des instructions, consultez Identités de l'agent.
Enregistrez les destinations dans Agent Registry : enregistrez les outils, les serveurs MCP, les points de terminaison et les agents cibles dans Agent Registry. Pour obtenir des instructions, consultez Agent Registry.
Configurer les règles IAM : définissez des règles d'accès IAM qui accordent aux identités d'agent (ID SPIFFE) l'accès aux API de plate-forme essentielles et à vos destinations enregistrées. Pour obtenir des instructions, consultez Configurer des stratégies d'accès IAM.
Configurer des modèles Model Armor : configurez des modèles de sécurité du contenu pour inspecter les charges utiles des prompts et les réponses des outils afin de détecter les injections de prompts, le jailbreaking et les fuites de données sensibles. Pour obtenir des instructions, consultez Configurer Model Armor.
Configurer des règles de gouvernance sémantique : définissez des contraintes en langage naturel qui régissent l'utilisation des outils et empêchent les combinaisons d'outils non sécurisées au moment de l'exécution. Pour obtenir des instructions, consultez Configurer des règles de gouvernance sémantique.
Déployez Agent Gateway et surveillez le trafic : déployez Agent Gateway pour commencer à intercepter le trafic. Si vous avez activé l'un des mécanismes de contrôle des accès en mode audit, vérifiez les journaux dans Cloud Logging pour confirmer que l'accès est évalué comme prévu avant de passer à une application active de vos règles. Pour obtenir des instructions, consultez Configurer Agent Gateway.
Agent Registry, sécurité et partage
Agent Registry
Agent Registry est un catalogue centralisé qui vous permet de stocker, de découvrir et de gouverner des serveurs, des outils et des agents IA dans Google Cloud.
Identité de l'agent
L'identité de l'agent permet aux agents de s'authentifier de manière sécurisée auprès des ressources cloud, des points de terminaison et d'autres agents, en agissant en leur nom propre ou pour le compte de l'utilisateur final.
Afficher les relations d'agence
Affichez les relations et les flux de trafic en temps réel pour tous les agents et serveurs MCP connus d'Agent Registry.
Règles
Configurer les règles de gouvernance sémantique
Les règles de gouvernance sémantique ajoutent une couche de sécurité supplémentaire pour s'assurer que les actions de l'agent correspondent à l'intention utilisateur et aux contraintes de l'organisation.
Agent Gateway
Acheminer le trafic Agent Runtime via Agent Gateway
Découvrez comment acheminer le trafic Agent Runtime via Agent Gateway pour une connectivité sécurisée et régie.
Atelier de programmation : Gouverner les charges de travail agentiques avec Agent Platform
Découvrez comment régir les charges de travail agentiques avec Agent Gateway sur Gemini Enterprise Agent Platform.
Atelier de programmation : Sortie Agent Gateway d'Agent Runtime vers les serveurs Google MCP
Découvrez la gouvernance de sortie Agent Gateway pour les agents d'IA accédant aux serveurs MCP (Model Context Protocol) Google Cloud.
Atelier de programmation : Sortie Agent Gateway d'Agent Runtime vers des serveurs MCP externes
Découvrez la gouvernance de sortie Agent Gateway pour les agents d'IA accédant à des serveurs MCP externes.
Atelier de programmation : sortie Agent Gateway d'Agent Runtime vers les réseaux VPC
Découvrez la gouvernance de sortie de l'Agent Gateway pour les agents d'IA accédant à des destinations dans un réseau VPC.
Atelier de programmation : Gouvernance d'Agent Gateway avec Agent Runtime multi-projets
Découvrez la gouvernance Agent Gateway pour les agents Agent Runtime multiprojets.
Atelier de programmation : sortie Agent Gateway de Gemini Enterprise vers des serveurs MCP personnalisés
Découvrez comment configurer la gouvernance de sortie de la passerelle d'agent privée pour Gemini Enterprise.
Déléguer l'autorisation pour Agent Gateway
Découvrez comment déléguer l'autorisation pour Agent Gateway à IAP, Model Armor ou votre propre service d'autorisation personnalisé.
Résoudre les problèmes liés à Agent Gateway
Découvrez comment résoudre les problèmes de connectivité de l'Agent Gateway.
Router le trafic Gemini Enterprise via Agent Gateway
Découvrez comment acheminer le trafic Gemini Enterprise via Agent Gateway.
Sécurité
Atelier de programmation : Sécuriser les applications d'IA agentiques multicloud
Découvrez comment sécuriser vos applications agentiques dans l'atelier de programmation "Sécuriser les applications d'IA agentiques cross-cloud".
Livre blanc : Créer des systèmes multi-agents sécurisés sur Google Cloud
Découvrez comment créer des architectures multi-agents sécurisées sur Gemini Enterprise Agent Platform de Google Cloud.
Configurer Model Armor sur une passerelle
Découvrez comment configurer Model Armor sur une passerelle.