

Gemini Enterprise Agent Platform מספקת חבילה מלאה של יכולות לכל מחזור החיים של פיתוח סוכנים, כדי לעזור למפתחי סוכנים ולארגונים ליצור, להרחיב, לנהל ולבצע אופטימיזציה של אפליקציות אג'נטיות.
הניהול מספק את המסגרת לחיפוש, לאבטחה ולביקורת של סוכני AI והתשתית הבסיסית שלהם בהיקף נרחב. כשהארגונים פורסים תהליכי עבודה מורכבים של AI אקטיבי, חבילת היכולות Govern משמשת כמרכז בקרה מרכזי לאדמינים ולצוותי אבטחה, כדי לשמור על פיקוח.
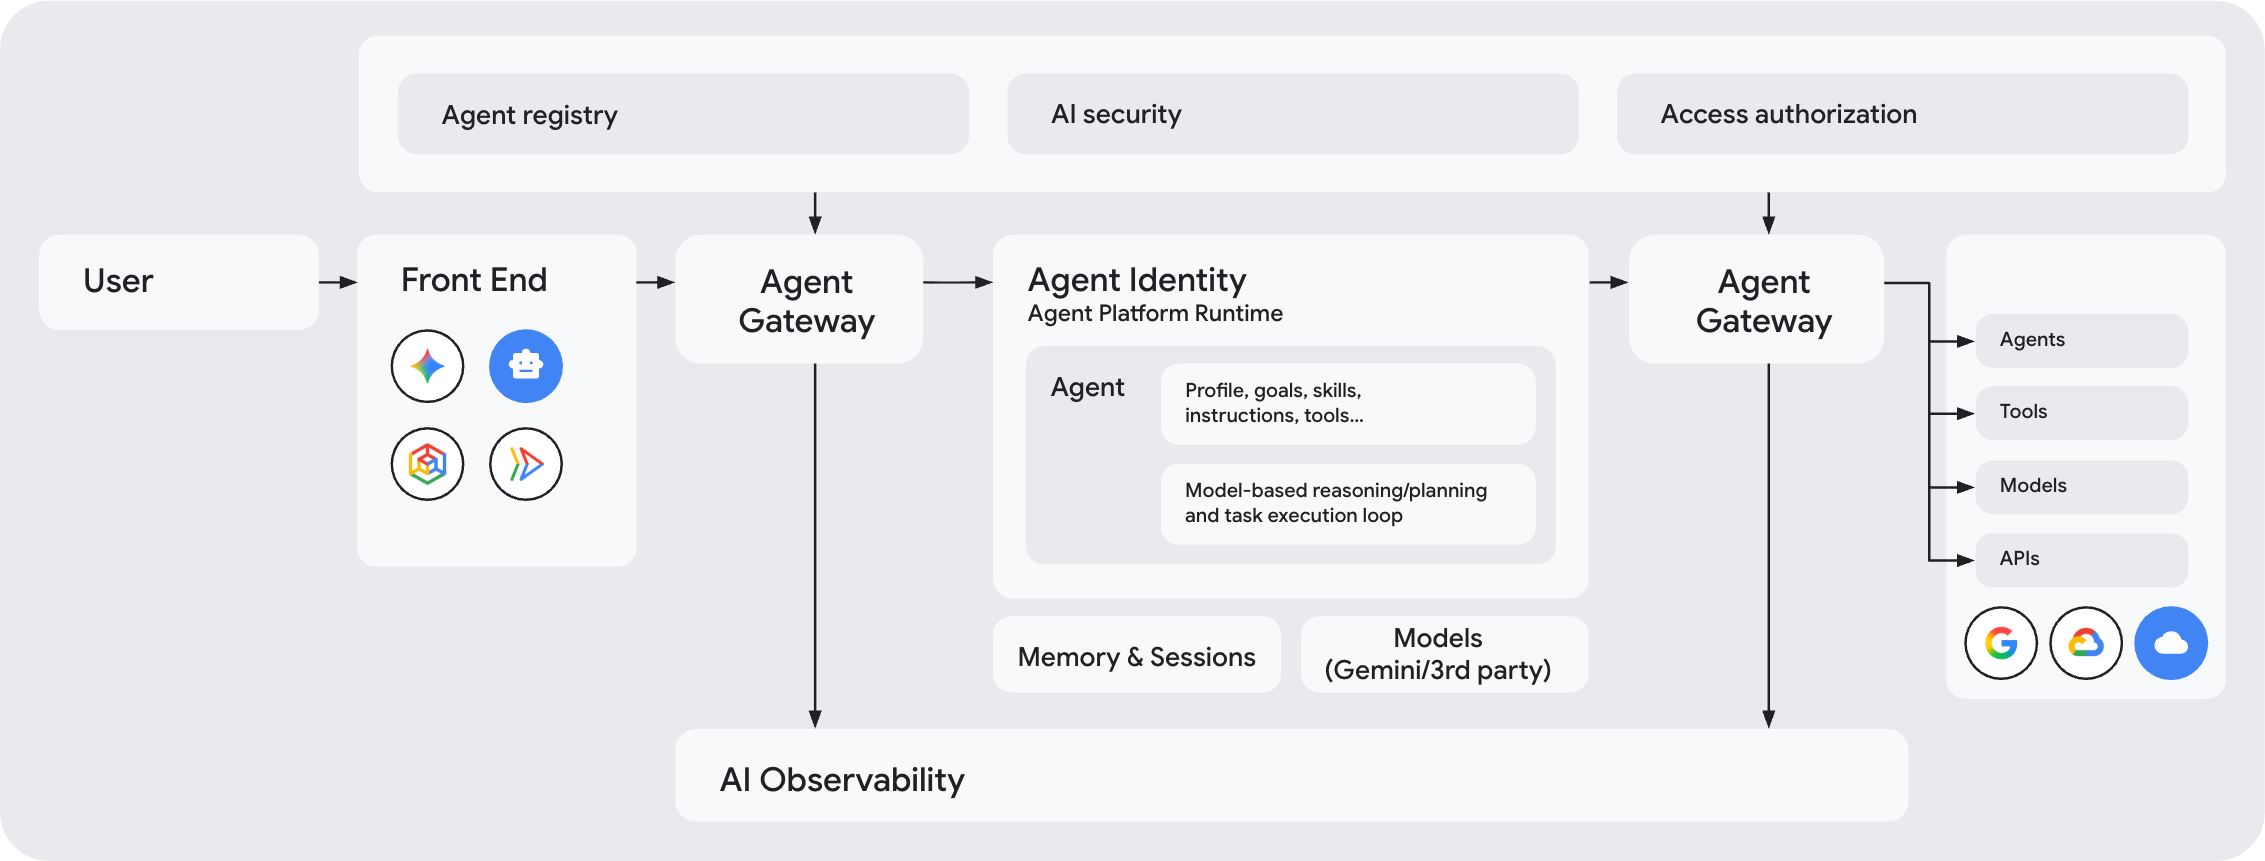
רכיבי הליבה של ניהול הנתונים
הרכיבים הבאים של Agent Platform פועלים יחד כדי לספק ארכיטקטורה מאוחדת של ניהול:
זהות הסוכן (מי שלח את הבקשה?): הקצאת מזהה ייחודי ומאובטח (מזהה SPIFFE) לכל סוכן. הזהות הזו משמשת כחתימה דיגיטלית של הסוכן לצורך אימות, בקרת גישה וביקורת.
זהויות הסוכנים מאובטחות כברירת מחדל באמצעות בקרת גישה מבוססת-הקשר, שמחייבת אימות קריפטוגרפי מקצה לקצה באמצעות mTLS ו-DPoP.
Agent Registry (What destinations are approved?): משמש כספרייה מרכזית לכל הסוכנים, הכלים, השרתים של Model Context Protocol (MCP) ונקודות הקצה (כמו ממשקי API חיוניים Cloud de Confiance ) שאושרו בארגון. Agent Gateway משתמש בספרייה הזו כדי לבדוק הרשאות לפני שהוא מאפשר חיבורים.
כללי מדיניות (אילו פעולות מותרות?): מאפשרת לכם להטמיע קבוצות עשירות של כללי מדיניות בנושא אבטחה וניהול מבוססי-סוכנים, שקובעים לאילו סוכנים יש גישה למשאבים ספציפיים ואילו תכנים מותרים למעבר:
- כללי מדיניות מאוחדים של IAM לגישה: כללי גישה שמקשרים את הזהות של סוכן לכלים ולנקודות קצה שאושרו ב-Agent Registry. כברירת מחדל, כל החיבורים חסומים, אלא אם מדיניות IAM מעניקה גישה באופן מפורש.
- הגנה מוגברת על המודל: מסנני אבטחת תוכן שמצורפים לשערי גישה. הגנה מוגברת על המודל סורק את ההנחיות של המשתמשים ואת התשובות של כלי Gemini בזמן אמת כדי לחסום מתקפות של החדרה פרומפטים, דליפות של מידע אישי רגיש ותוכן פוגעני.
- מדיניות לניהול סמנטי: כללים שכתובים בשפה פשוטה וקובעים איך סוכנים משתמשים בכלים. הם אוכפים כללים עסקיים בזמן הריצה כדי למנוע מסוכנים לבצע פעולות לא מכוונות, כמו הפעלת שילובים לא בטוחים של כלים.
- מנועי הרשאה בהתאמה אישית: תוספי הרשאה בהתאמה אישית שמאפשרים להעביר החלטות הרשאה למערכות של צד שלישי באמצעות Service Extensions.
באופן פנימי, כל סוגי המדיניות האלה נאכפים באמצעות מדיניות הרשאות גישה שמנוהלת דרך Service Extensions.
שער הסוכן (איפה נאכפת המדיניות?): הוא משמש כנקודת הכניסה והיציאה העיקרית לתעבורת רשת בין לקוחות לסוכנים, ובין סוכנים לכל מקום. הוא מנהל חיבורים מוצפנים (mTLS), מתרגם פרוטוקולים (כמו MCP, REST ו-gRPC) ומחיל בדיקות מדיניות על כל התנועה. מידע נוסף זמין במאמר בנושא איך Agent Gateway אוכף מדיניות.
Agent Observability: שער הסוכן יוצר טלמטריה של יכולת התצפית לכל האינטראקציות של הסוכן בשכבת הרשת ומייצא אותה אל Agent Observability כדי לספק לכם הבנה מקיפה של פעולות הסוכן.
סדר ההגדרה המומלץ
כדי להבטיח תהליך Deployment (פריסה) חלק, מומלץ לפעול לפי הרצף הבא כשמגדירים סביבה מנוהלת של Agent Platform:
הקצאת זהויות לסוכנים: הקצאת זהויות של עומסי עבודה (מזהי SPIFFE) לסוכנים. הוראות מפורטות מופיעות במאמר בנושא זהויות של סוכנים.
רישום יעדים ב-Agent Registry: רישום של כלי יעד, שרתי MCP, נקודות קצה וסוכנים ב-Agent Registry. הוראות מפורטות מופיעות במאמר בנושא Agent Registry.
הגדרת כללי מדיניות של IAM: הגדרה של כללי מדיניות של IAM לגישה, שמעניקים לזהויות של סוכנים (מזהי SPIFFE) גישה לממשקי API חיוניים של הפלטפורמה וליעדים הרשומים שלכם. הוראות מפורטות זמינות במאמר הגדרת מדיניות גישה ב-IAM.
הגדרת תבניות של הגנה מוגברת על המודל: הגדרת תבניות של אבטחת תוכן כדי לבדוק את המטען הייעודי למודל של פרומפטים ואת התשובות של כלי ההנחיה כדי לזהות החדרה של פרומפטים, פריצות ודליפות של מידע אישי רגיש. הוראות מפורטות מופיעות במאמר הגנה מוגברת על המודל.
הגדרה של מדיניות סמנטית לניהול גישה: הגדרה של אילוצים בשפה טבעית שמווסתים את השימוש בכלי ומונעים שילובים לא בטוחים של כלים בזמן הריצה. הוראות מופיעות במאמר הגדרת מדיניות של Semantic Governance.
פריסת Agent Gateway ומעקב אחרי תעבורת הנתונים: פורסים את Agent Gateway כדי להתחיל ליירט את תעבורת הנתונים. אם הפעלתם אחד ממנגנוני בקרת הגישה במצב ביקורת, כדאי לבדוק את היומנים ב-Cloud Logging כדי לוודא שהגישה מוערכת כמו שציפיתם, לפני שמעבירים את כללי המדיניות למצב אכיפה פעיל. הוראות מפורטות מופיעות במאמר הגדרת Agent Gateway.
Agent Registry, safety, and sharing
Agent Registry
Agent Registry הוא קטלוג מרכזי שמאפשר לכם לאחסן, לגלות ולנהל שרתים, כלים וסוכני AI ב-Google Cloud.
Agent Identity
זהות הסוכן מאפשרת לסוכנים לעבור אימות מאובטח למשאבי ענן, לנקודות קצה ולסוכנים אחרים, כשהם פועלים בשם עצמם או בשם משתמש הקצה.
הצגת קשרים עם סוכנים
הצגת קשרים וזרימות תנועה בזמן אמת בין כל הסוכנים ושרתי ה-MCP שמוכרים ל-Agent Registry.
מדיניות
הגדרת מדיניות פיקוח בשפה טבעית
כללי מדיניות של ניהול סמנטי מוסיפים שכבת אבטחה נוספת כדי לוודא שהפעולות של הסוכן תואמות לכוונת המשתמש ולמגבלות הארגוניות.
Agent Gateway
העברת תנועה של Agent Runtime דרך Agent Gateway
כאן מוסבר איך להפנות תנועה של Agent Runtime דרך Agent Gateway כדי ליצור קישוריות מאובטחת ומבוקרת.
Codelab: Govern agentic workloads with Agent Platform
איך שולטים בעומסי עבודה אקטיביים באמצעות Agent Gateway ב-Gemini Enterprise Agent Platform.
Codelab: Agent Gateway egress from Agent Runtime to Google MCP servers
מידע על ניהול יציאה (egress) של Agent Gateway לסוכני AI שגולשים בשרתים של Model Context Protocol (MCP) ב-Google Cloud.
Codelab: Agent Gateway egress from Agent Runtime to external MCP servers
מידע על ניהול יציאה (egress) של Agent Gateway לסוכני AI שמתחברים לשרתי MCP חיצוניים.
Codelab: Agent Gateway egress from Agent Runtime to VPC networks
מידע על ניהול יציאה של Agent Gateway לסוכני AI שמתחברים ליעדים ברשת VPC.
Codelab: Agent Gateway governance with cross-project Agent Runtime
מידע על ניהול של Agent Gateway לסוכני Agent Runtime חוצי-פרויקטים.
שיעור Codelab: תעבורת נתונים יוצאת של Agent Gateway מ-Gemini Enterprise לשרתי MCP בהתאמה אישית
מידע על הגדרת ניהול יציאה פרטית של Agent Gateway ל-Gemini Enterprise
הענקת הרשאה ל-Agent Gateway
כאן מוסבר איך להאציל הרשאה ל-Agent Gateway ל-IAP, להגנה מוגברת על המודל או לשירות הרשאות מותאם אישית משלכם.
העברת התנועה של Gemini Enterprise דרך Agent Gateway
איך מעבירים תנועה של Gemini Enterprise דרך Agent Gateway
אבטחה
Codelab: Secure cross-cloud agentic AI applications
ב-Codelab בנושא אבטחת אפליקציות AI אקטיביות חוצות-ענן אפשר ללמוד איך לאבטח את האפליקציות האקטיביות.
סקירה טכנית: פיתוח מערכות מאובטחות עם כמה סוכנים ב-Google Cloud
כאן תוכלו ללמוד איך ליצור ארכיטקטורות מאובטחות של כמה סוכנים ב-Gemini Enterprise Agent Platform של Google Cloud.