

Gemini Enterprise Agent Platform menyediakan rangkaian lengkap kemampuan untuk siklus proses pengembangan agen yang lengkap, guna membantu developer agen dan perusahaan Membangun, Menskalakan, Mengatur, dan Mengoptimalkan aplikasi agen mereka.
Tata kelola menyediakan framework untuk menemukan, mengamankan, dan mengaudit agen AI serta infrastruktur dasarnya dalam skala besar. Saat organisasi men-deploy alur kerja agen yang kompleks, rangkaian kemampuan Govern berfungsi sebagai pusat perintah terpusat bagi administrator dan tim keamanan untuk mempertahankan pengawasan.
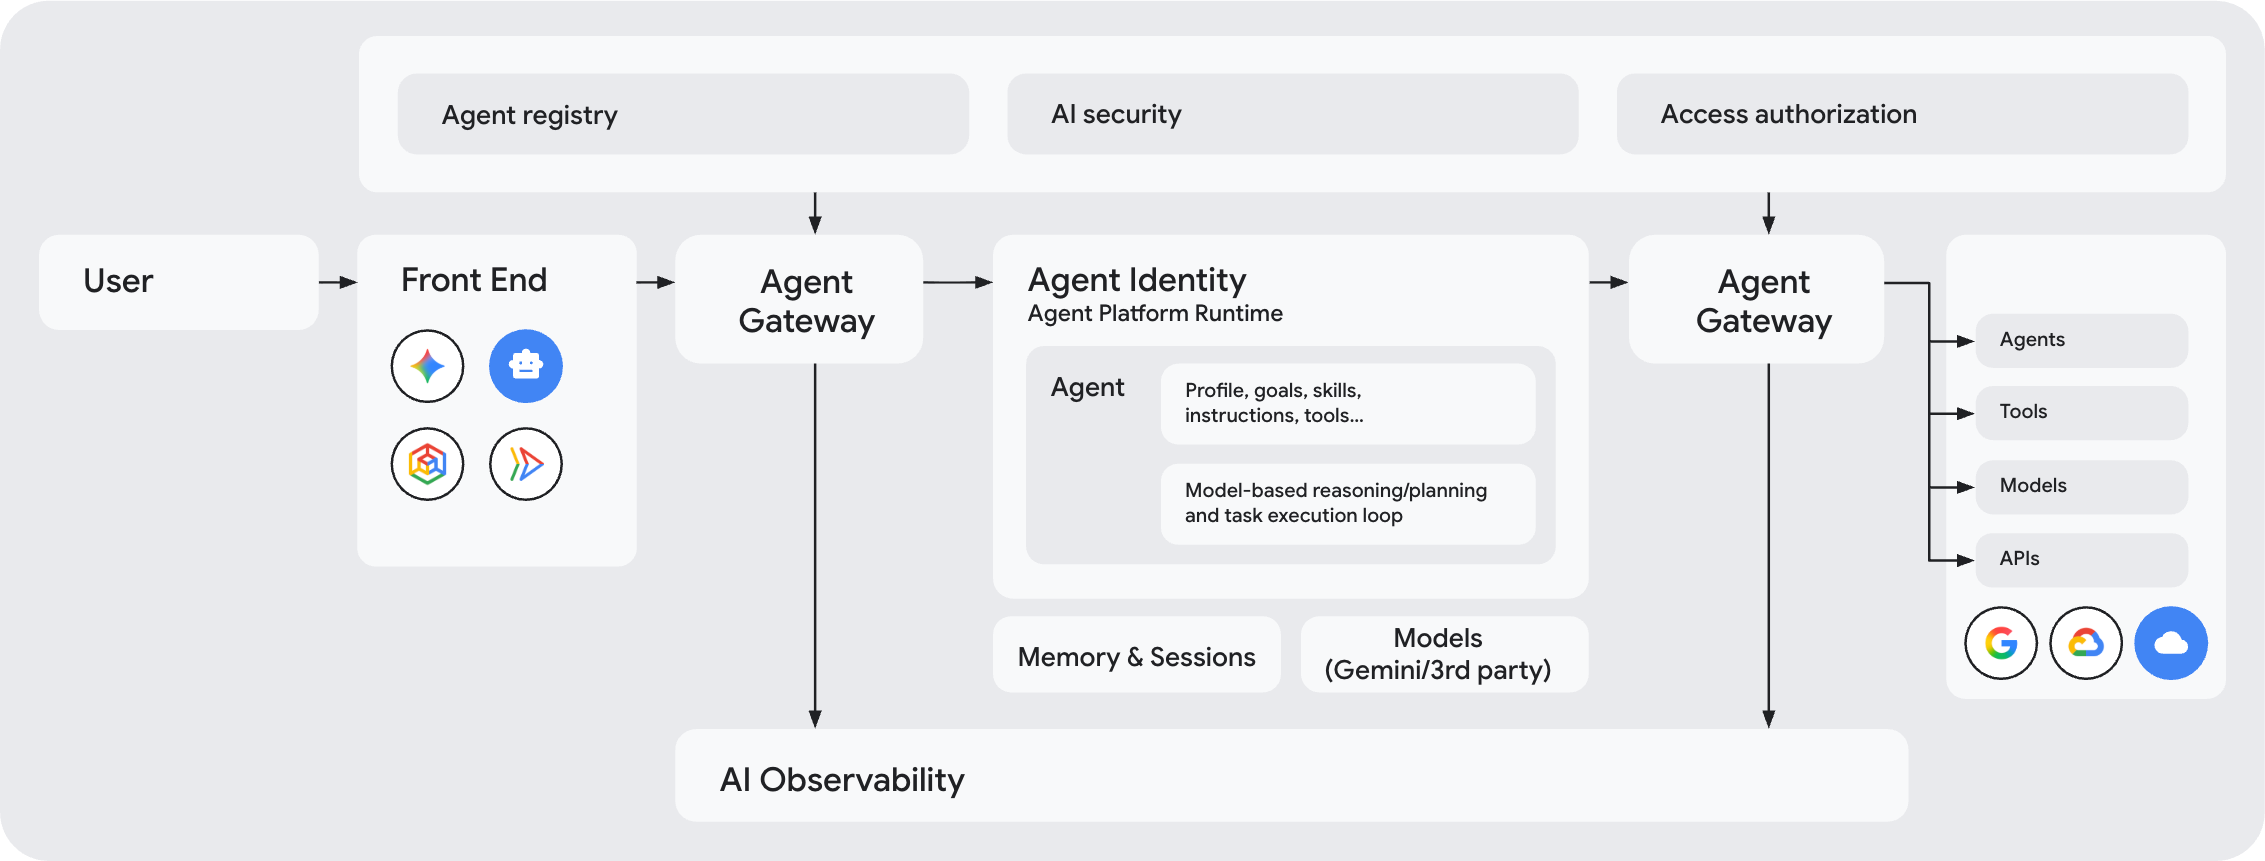
Komponen tata kelola inti
Komponen Platform Agen berikut bekerja sama untuk menyediakan arsitektur tata kelola terpadu:
Identitas Agen (Siapa yang membuat permintaan?): Menetapkan ID unik dan aman (ID SPIFFE) ke setiap agen. Identitas ini berfungsi sebagai tanda tangan digital agen untuk autentikasi, kontrol akses, dan audit.
Identitas agen diamankan secara default dengan Akses Kontekstual yang menerapkan autentikasi kriptografi end-to-end menggunakan mTLS dan DPoP.
Agent Registry (Tujuan mana yang disetujui?): Bertindak sebagai direktori pusat untuk semua agen, alat, server Model Context Protocol (MCP), dan endpoint (seperti API penting Cloud de Confiance ) yang disetujui di organisasi Anda. Agent Gateway menggunakan direktori ini untuk memeriksa izin sebelum mengizinkan koneksi.
Kebijakan (Tindakan apa yang diizinkan?): Memungkinkan Anda menerapkan serangkaian kebijakan tata kelola dan keamanan agentik yang kaya untuk mengontrol agen mana yang dapat mengakses resource tertentu dan konten apa yang diizinkan untuk diteruskan:
- Kebijakan Akses Terpadu IAM: Aturan akses yang menautkan identitas agen ke alat dan endpoint yang disetujui di Agent Registry. Secara default, semua koneksi diblokir kecuali jika kebijakan IAM eksplisit memberikan akses.
- Model Armor: Filter keamanan konten yang terlampir pada gateway. Model Armor memindai perintah pengguna dan respons alat secara real time untuk memblokir serangan injeksi perintah, kebocoran data sensitif, dan konten berbahaya.
- Kebijakan Tata Kelola Semantik: Aturan yang ditulis dalam bahasa sederhana yang mengontrol cara agen menggunakan alat. Mereka menerapkan aturan bisnis saat runtime untuk mencegah agen melakukan tindakan yang tidak diinginkan, seperti menjalankan kombinasi alat yang tidak aman.
- Mesin otorisasi kustom engines: Ekstensi otorisasi kustom yang memungkinkan Anda mendelegasikan keputusan otorisasi ke sistem pihak ketiga menggunakan Service Extensions.
Secara internal, semua jenis kebijakan ini diterapkan menggunakan kebijakan otorisasi yang dikelola melalui Service Extensions.
Agent Gateway (Di mana kebijakan diterapkan?): Berfungsi sebagai titik masuk dan keluar utama untuk lalu lintas jaringan antara klien-ke-agen, dan agen-ke-mana saja. Proxy ini mengelola koneksi terenkripsi (mTLS), menerjemahkan protokol (seperti MCP, REST, dan gRPC), serta menerapkan pemeriksaan kebijakan ke semua traffic. Untuk mempelajari lebih lanjut, lihat Cara Agent Gateway menerapkan kebijakan.
Kemampuan Observasi Agen: Agent Gateway menghasilkan telemetri kemampuan observasi untuk semua interaksi agen di lapisan jaringan dan mengekspornya ke Kemampuan Observasi Agen untuk memberi Anda pemahaman yang komprehensif tentang tindakan agen.
Urutan konfigurasi yang direkomendasikan
Untuk memastikan proses deployment yang lancar, sebaiknya ikuti urutan ini saat menyiapkan lingkungan Platform Agen yang diatur:
Menyediakan Identitas Agen: Menyediakan workload identity (ID SPIFFE) untuk agen Anda. Untuk mengetahui petunjuknya, lihat Identitas agen.
Mendaftarkan tujuan di Agent Registry: Daftarkan alat, server MCP, endpoint, dan agen target di Agent Registry. Untuk mengetahui petunjuknya, lihat Agent Registry.
Konfigurasi kebijakan IAM: Tentukan kebijakan akses IAM yang memberikan akses identitas agen (ID SPIFFE) ke API platform penting dan tujuan terdaftar Anda. Untuk mengetahui petunjuknya, lihat Mengonfigurasi kebijakan akses IAM.
Mengonfigurasi template Model Armor: Siapkan template keamanan konten untuk memeriksa payload perintah dan respons alat terkait injeksi perintah, jailbreak, dan kebocoran data sensitif. Untuk mengetahui petunjuknya, lihat Mengonfigurasi Model Armor.
Mengonfigurasi kebijakan Tata Kelola Semantik: Tentukan batasan bahasa alami yang mengatur penggunaan alat dan mencegah kombinasi alat yang tidak aman saat runtime. Untuk mengetahui petunjuknya, lihat Mengonfigurasi kebijakan Tata Kelola Semantik.
Men-deploy Agent Gateway dan memantau traffic: Deploy Agent Gateway untuk mulai mencegat traffic. Jika Anda mengaktifkan salah satu mekanisme kontrol akses dalam mode audit, periksa log di Cloud Logging untuk mengonfirmasi bahwa akses sedang dievaluasi seperti yang diharapkan sebelum mengubah kebijakan Anda ke postur penerapan aktif. Untuk mengetahui petunjuknya, lihat Menyiapkan Agent Gateway.
Agent Registry, keamanan, dan berbagi
Agent Registry
Agent Registry adalah katalog terpusat yang memungkinkan Anda menyimpan, menemukan, dan mengatur server, alat, dan agen AI di Google Cloud.
Identitas Agen
Identitas agen memungkinkan agen mengautentikasi secara aman ke resource cloud, endpoint, dan agen lain, dengan bertindak sebagai dirinya sendiri atau atas nama pengguna akhir.
Melihat hubungan agen
Melihat hubungan dan alur traffic real-time di semua agen dan server MCP yang diketahui oleh Agent Registry.
Kebijakan
Mengonfigurasi kebijakan tata kelola semantik
Kebijakan Tata Kelola Semantik menambahkan lapisan keamanan tambahan untuk memastikan tindakan agen sesuai dengan niat pengguna dan batasan organisasi.
Agent Gateway
Merutekan traffic Agent Runtime melalui Agent Gateway
Pelajari cara merutekan traffic Agent Runtime melalui Agent Gateway untuk konektivitas yang aman dan diatur.
Codelab: Mengatur beban kerja agentic dengan Agent Platform
Pelajari cara mengelola beban kerja agentic dengan Agent Gateway di Gemini Enterprise Agent Platform.
Codelab: Egress Agent Gateway dari Agent Runtime ke server MCP Google
Pelajari tata kelola keluar Agent Gateway untuk agen AI yang mengakses server Model Context Protocol (MCP) Google Cloud.
Codelab: Egress Agent Gateway dari Agent Runtime ke server MCP eksternal
Pelajari tata kelola keluar Agent Gateway untuk agen AI yang mengakses server MCP eksternal.
Codelab: Egress Agent Gateway dari Agent Runtime ke jaringan VPC
Pelajari tata kelola traffic keluar Agent Gateway untuk agen AI yang mengakses tujuan dalam jaringan VPC.
Codelab: Tata kelola Agent Gateway dengan Agent Runtime lintas project
Pelajari tata kelola Agent Gateway untuk agen Agent Runtime lintas project.
Codelab: Egress Agent Gateway dari Gemini Enterprise ke server MCP kustom
Pelajari cara menyiapkan tata kelola keluar Agent Gateway pribadi untuk Gemini Enterprise.
Mendelegasikan otorisasi untuk Agent Gateway
Pelajari cara mendelegasikan otorisasi untuk Agent Gateway ke IAP, Model Armor, atau layanan otorisasi kustom Anda sendiri.
Memecahkan masalah Agent Gateway
Pelajari cara memecahkan masalah konektivitas Agent Gateway.
Merutekan traffic Gemini Enterprise melalui Agent Gateway
Pelajari cara merutekan traffic Gemini Enterprise melalui Agent Gateway.
Keamanan
Codelab: Mengamankan aplikasi AI agentik lintas cloud
Pelajari cara mengamankan aplikasi agentic Anda di codelab Mengamankan Aplikasi AI Agentic Lintas Cloud.
Laporan resmi: Membangun sistem multi-agen yang aman di Google Cloud
Pelajari cara membangun arsitektur multi-agen yang aman di Gemini Enterprise Agent Platform Google Cloud.