

Para aplicar límites de confianza entre usuarios humanos, cargas de trabajo autónomas y herramientas externas sin depender de la identidad temporal como cuenta de servicio, la identidad del agente usa un framework de delegación de tres identidades. Este framework separa y coordina tres contextos de identidad distintos en tu entorno:
- Identidad del usuario: Es la identidad del usuario final que inicia la acción, autenticada a través de OAuth 2.0 estándar o OpenID Connect (OIDC) con Google Identity o un proveedor de identidad (IdP) de personal federado.
- Identidad del agente: Es la identidad de SPIFFE única y certificada criptográficamente del agente implementado y el certificado X.509 aprovisionado automáticamente, que representa al agente que actúa bajo su propia autoridad.
- Identidad delegada: Es el contexto de autoridad combinado cuando el agente actúa en nombre del usuario humano que inicia la acción con credenciales de OAuth de 3 segmentos (3LO) con alcance intermediadas por el administrador de autenticación de Agent Identity.
En el siguiente diagrama, se ilustra cómo interactúan la identidad del usuario, la identidad del agente y la identidad delegada en los límites de confianza de entrada, entorno de ejecución y salida:
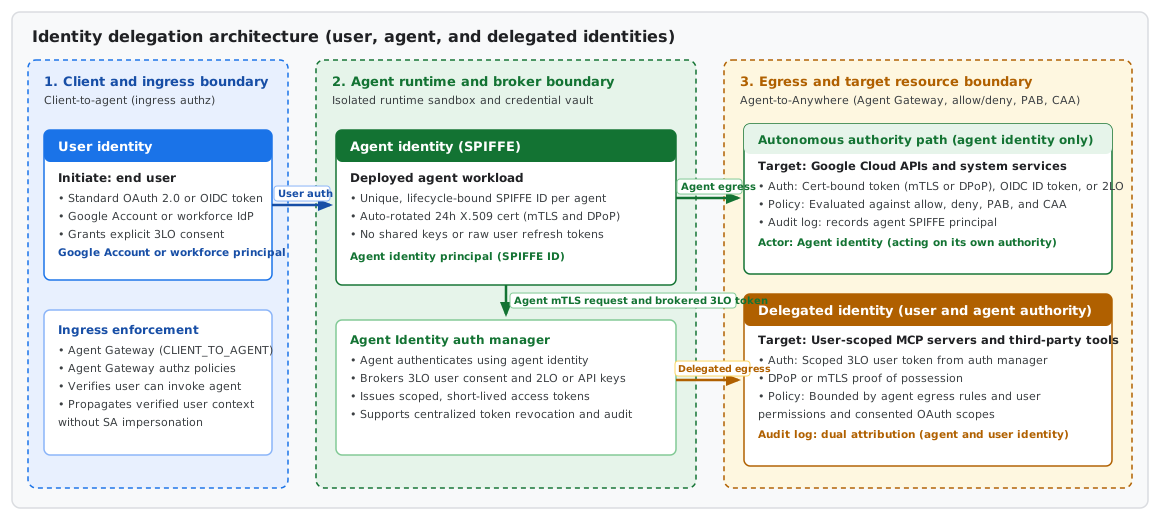
En esta arquitectura, la identidad del usuario establece el contexto del emisor durante la entrada, la identidad del agente autentica la carga de trabajo dentro del límite del entorno de ejecución y la identidad delegada combina ambas autoridades cuando el agente accede a los servicios downstream en nombre del usuario.
Cómo se propagan las identidades a través de los límites de confianza
A medida que una solicitud se mueve por estos límites de confianza, la plataforma evalúa y propaga cada capa de identidad:
- Límite de entrada de cliente a agente (identidad del usuario): El usuario humano
se autentica en la aplicación cliente con un token de OAuth 2.0 o de OIDC.
Cuando el tráfico ingresa a través de Agent Gateway (en
modo de entrada
CLIENT_TO_AGENT), las políticas de autorización adjuntas a Agent Gateway verifican la identidad del usuario para confirmar que está autorizado a invocar al agente de destino y reenviar el contexto del usuario verificado al entorno de ejecución. - Agent Runtime y agente de credenciales (Agent Identity): Dentro del entorno de ejecución aislado, el agente opera con su propia identidad de agente de SPIFFE con un certificado X.509 de 24 horas que se rota automáticamente. Cuando el agente necesita credenciales para las herramientas downstream, se autentica en el administrador de autenticación de Agent Identity con su identidad de agente.
- Ruta de salida autónoma (identidad del agente): Cuando el agente llama a las APIs de Cloud de Confiance o a los extremos de máquina a máquina con su propia autoridad, se autentica con tokens vinculados a certificados aplicados por TLS mutua (mTLS) y demostración de prueba de posesión (DPoP), tokens de ID de OIDC o credenciales de OAuth de 2 niveles (2LO) del administrador de autenticación. Las políticas de permiso y denegación de IAM, las políticas de límite de acceso de la entidad (PAB) y las políticas de acceso adaptado al contexto evalúan la solicitud de forma estricta en función de la identidad del agente.
- Ruta de salida delegada por el usuario (identidad delegada): Cuando el agente llama a servidores del Protocolo de contexto del modelo (MCP) con alcance de usuario o APIs de terceros en nombre del usuario humano, el administrador de autenticación intermedia un token de usuario de 3LO con consentimiento que representa la identidad delegada. Las llamadas salientes se rigen por las políticas de salida del agente y los permisos del usuario que delega, así como los permisos de OAuth otorgados. Los registros de auditoría registran tanto la identidad del agente como la del usuario.
Comparación de capas de identidad
En la siguiente tabla, se resume cómo las tres capas de identidad rigen el acceso y la auditabilidad:
| Capa de identidad | Tipo de principal y credencial | Límite de confianza y aplicación de políticas | Atribución de registros de auditoría |
|---|---|---|---|
| Identidad del usuario | Usuario final que inicia la acción (Cuenta de Google o principal de identidad de personal) autenticado con un token de OAuth 2.0 o de OIDC. | De cliente a agente (entrada): Las políticas de autorización de Agent Gateway verifican si el usuario puede invocar al agente y comenzar una sesión. | Registra la identidad del usuario humano como el emisor que invoca el extremo del agente. |
| Identidad del agente | Carga de trabajo del agente autónomo (principal de identidad del agente) autenticada con un certificado SPIFFE X.509 (mTLS y DPoP), un token de ID de OIDC, una credencial de 2LO o una clave de API del administrador de autenticación. | De agente a cualquier lugar (salida): Las políticas de permisos, denegación, límite de acceso de la entidad y acceso adaptado al contexto de IAM aplican qué recursos, proveedores de autenticación y extremos externos de Cloud de Confiance puede alcanzar el agente con su propia autoridad. | Registra la principal de SPIFFE única del agente como la identidad que actúa. |
| Identidad delegada | Identidad del agente que actúa en nombre del usuario humano que otorga el consentimiento (Cuenta de Google o principal de identidad de personal) con un token de acceso de 3LO con alcance intermediado por el administrador de autenticación de Agent Identity. | De agente a cualquier lugar (salida): Aplica la intersección de privilegios mínimos: la llamada debe satisfacer las políticas de administración de salida del agente, los permisos del usuario que delega y los permisos de OAuth otorgados. | Registra la atribución doble, lo que captura la identidad de SPIFFE del agente y el usuario humano que delega. |