

Cloud de Confiance by S3NS bietet zwei Einschränkungen für Organisationsrichtlinien, um die CMEK-Nutzung in einer Organisation zu gewährleisten:
constraints/gcp.restrictNonCmekServiceswird verwendet, um CMEK-Schutz zu erzwingen.constraints/gcp.restrictCmekCryptoKeyProjectswird verwendet, um einzuschränken, welche Cloud KMS-Schlüssel für den CMEK-Schutz verwendet werden.
CMEK-Organisationsrichtlinien gelten nur für neu erstellte Ressourcen in unterstützten Cloud de Confiance -Diensten.
Erforderliche Rollen
Bitten Sie Ihren Administrator, jedem Nutzer in Ihrer Organisation die IAM-Rolle Organization Policy Viewer (roles/orgpolicy.policyViewer) zuzuweisen, damit jeder Nutzer die erforderlichen Berechtigungen hat, um beim Erstellen von Ressourcen Organisationsrichtlinien zu prüfen.
Weitere Informationen zum Zuweisen von Rollen finden Sie unter Zugriff auf Projekte, Ordner und Organisationen verwalten.
Diese vordefinierte Rolle enthält die Berechtigungen, die zum Prüfen von Organisationsrichtlinien beim Erstellen von Ressourcen erforderlich sind. Maximieren Sie den Abschnitt Erforderliche Berechtigungen, um die notwendigen Berechtigungen anzuzeigen:
Erforderliche Berechtigungen
Die folgenden Berechtigungen sind erforderlich, um Organisationsrichtlinien beim Erstellen von Ressourcen zu prüfen:
-
So rufen Sie die vollständigen Details der Organisationsrichtlinie auf:
orgpolicy.policy.get -
So prüfen Sie die Organisationsrichtlinie beim Erstellen von Ressourcen:
orgpolicy.policies.check
Ihr Administrator kann jedem Nutzer diese Berechtigungen möglicherweise auch mit benutzerdefinierten Rollen oder anderen vordefinierten Rollen erteilen.
Wenn Organisationsrichtlinien aktiv sind, ist die Berechtigung orgpolicy.policies.check für Nutzer der Cloud de Confiance Console erforderlich, die Ressourcen erstellen, die durch CMEK-Schlüssel geschützt sind. Nutzer ohne diese Berechtigung können CMEK-geschützte Ressourcen mit der Cloud de Confiance Console erstellen, aber sie können einen CMEK-Schlüssel auswählen, der durch die Einschränkung restrictCmekCryptoKeyProjects nicht zulässig ist. Wenn ein Schlüssel ausgewählt wird, der diese Einschränkung nicht erfüllt, schlägt die Ressourcenerstellung schließlich fehl.
CMEK-Schutz verlangen
Wenn Sie CMEK-Schutz für Ihre Organisation erzwingen möchten, konfigurieren Sie die Organisationsrichtlinie constraints/gcp.restrictNonCmekServices.
Als Listeneinschränkung sind die zulässigen Werte für diese Einschränkung Cloud de Confiance by S3NS-Dienstnamen (z. B. bigquery.googleapis.com). Verwenden Sie diese Einschränkung, indem Sie eine Liste von Cloud de Confiance by S3NS -Dienstnamen angeben und die Einschränkung auf Ablehnen setzen. Diese Konfiguration blockiert die Erstellung von Ressourcen in diesen Diensten, wenn die Ressource nicht durch CMEK geschützt ist. Anfragen zum Erstellen einer Ressource im Dienst sind also ohne Angabe eines Cloud KMS-Schlüssels nicht erfolgreich. Außerdem wird durch diese Einschränkung verhindert, dass der CMEK-Schutz von Ressourcen in diesen Diensten entfernt wird. Diese Einschränkung kann nur auf unterstützte Dienste angewendet werden.
Verwendung von Cloud KMS-Schlüsseln für CMEK einschränken
Wenn Sie einschränken möchten, welche Cloud KMS-Schlüssel für den CMEK-Schutz verwendet werden, konfigurieren Sie die Einschränkung constraints/gcp.restrictCmekCryptoKeyProjects.
Als Listeneinschränkung werden die Werte für die Ressourcenhierarchie akzeptiert (z. B. projects/PROJECT_ID, under:folders/FOLDER_ID und under:organizations/ORGANIZATION_ID). Verwenden Sie diese Einschränkung, indem Sie eine Liste von Ressourcenhierarchie-Indikatoren konfigurieren und die Einschränkung auf Zulassen setzen. Durch diese Konfiguration werden unterstützte Dienste so eingeschränkt, dass CMEK-Schlüssel nur aus den aufgeführten Projekten, Ordnern und Organisationen ausgewählt werden können.
Anfragen zum Erstellen von CMEK-geschützten Ressourcen in konfigurierten Diensten sind ohne einen Cloud KMS-Schlüssel aus einer der zulässigen Ressourcen nicht erfolgreich. Wenn diese Einschränkung konfiguriert ist, gilt sie für alle unterstützten Dienste.
Unterstützte Dienste
| Dienst | Einschränkungswert, wenn CMEK erforderlich ist |
|---|---|
| Cloud Storage | storage.googleapis.com |
Ausnahmen von der Erzwingung nach Ressourcentyp
Einschränkungen für CMEK-Organisationsrichtlinien werden erzwungen, wenn eine neue Ressource erstellt oder der Cloud KMS-Schlüssel für eine vorhandene Ressource geändert wird (sofern unterstützt). Im Allgemeinen werden sie für alle Ressourcentypen eines Dienstes erzwungen, die CMEK unterstützen, und basieren ausschließlich auf der Konfiguration der Ressource. Einige wichtige Ausnahmen sind hier zusammengefasst:
| Ressourcentyp | Ausnahme von der Durchsetzung |
|---|---|
storage.googleapis.com/Bucket |
Erzwungen für den Cloud KMS-Standardschlüssel des Buckets |
storage.googleapis.com/Object |
Wird unabhängig vom Bucket erzwungen; siehe auch separate Konfiguration des Cloud KMS-Standardschlüssels für den Bucket |
Konfigurationsbeispiele
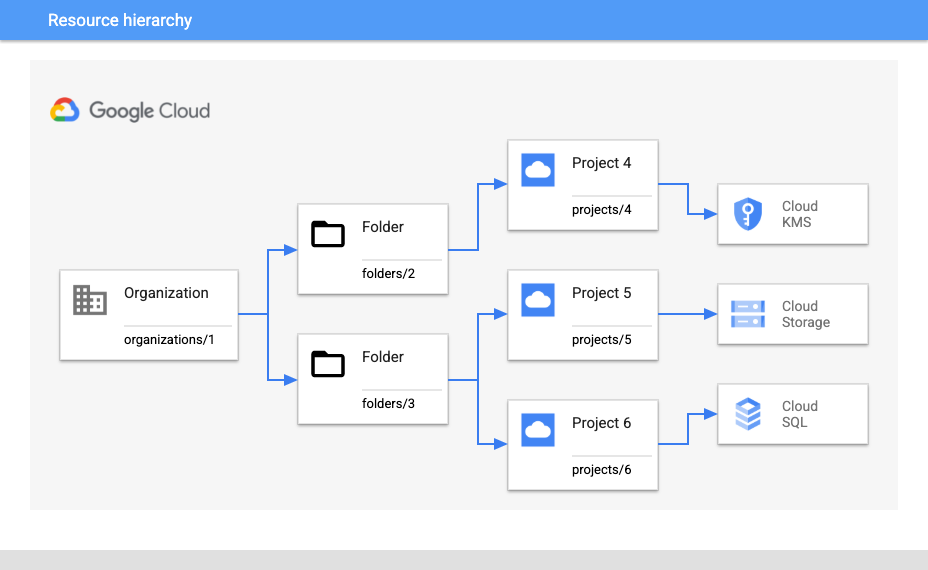
In den Konfigurationsbeispielen wird davon ausgegangen, dass die Beispielorganisation die folgende Ressourcenhierarchie hat:
CMEK erzwingen und Schlüssel für ein Projekt einschränken
Angenommen, Sie möchten den CMEK-Schutz für alle Cloud Storage-Ressourcen unter projects/5 erzwingen und sicherstellen, dass nur Schlüssel aus projects/4 verwendet werden können.
Wenn Sie den CMEK-Schutz für alle neuen Cloud Storage-Ressourcen erzwingen möchten, verwenden Sie die folgende Einstellung für die Organisationsrichtlinie:
- Organisationsrichtlinie:
constraints/gcp.restrictNonCmekServices - Bindung um:
projects/5 - Richtlinientyp: Ablehnen
- Wert der Richtlinie:
storage.googleapis.com
Verwenden Sie die folgende Konfiguration, damit nur Schlüssel von projects/4 verwendet werden:
- Organisationsrichtlinie:
constraints/gcp.restrictCmekCryptoKeyProjects - Bindung bei:
projects/5 - Richtlinientyp: Zulassen
- Wert der Richtlinie:
projects/4
CMEK verlangen und Schlüssel auf einen Ordner beschränken
Alternativ können Sie davon ausgehen, dass Sie in Zukunft weitere Cloud KMS-Projekte unter folders/2 hinzufügen möchten und CMEK in folders/3 umfassender erforderlich machen möchten. Für dieses Szenario benötigen Sie etwas andere Konfigurationen.
So erzwingen Sie zusätzlichen CMEK-Schutz für neue Cloud SQL- und Cloud Storage-Ressourcen an einer beliebigen Stelle unter folders/3:
- Organisationsrichtlinie:
constraints/gcp.restrictNonCmekServices - Bindung um:
folders/3 - Richtlinientyp: Ablehnen
- Richtlinienwerte:
sqladmin.googleapis.com,storage.googleapis.com
So sorgen Sie dafür, dass nur Schlüssel aus Cloud KMS-Projekten unter folders/2 verwendet werden:
- Organisationsrichtlinie:
constraints/gcp.restrictCmekCryptoKeyProjects - Bindung bei:
folders/3 - Richtlinientyp: Zulassen
- Wert der Richtlinie:
under:folders/2
CMEK für eine Organisation erforderlich machen
Wenn Sie CMEK überall in der Organisation (in unterstützten Diensten) erzwingen möchten, konfigurieren Sie die Einschränkung constraints/gcp.restrictNonCmekServices mit der folgenden Einstellung:
- Organisationsrichtlinie:
constraints/gcp.restrictNonCmekServices - Bindung bei:
organizations/1 - Richtlinientyp: Ablehnen
- Richtlinienwerte: (alle unterstützten Dienste)
Beschränkungen
Wenn Sie die Cloud de Confiance Console zum Erstellen einer Ressource verwenden, können Sie möglicherweise keine anderen Verschlüsselungsoptionen als CMEK verwenden, wennconstraints/gcp.restrictNonCmekServices für ein Projekt und einen Dienst konfiguriert ist. Die Einschränkung der CMEK-Organisationsrichtlinie ist nur sichtbar, wenn dem Kundenkonto die IAM-Berechtigung orgpolicy.policy.get für das Projekt gewährt wurde.
Nächste Schritte
Weitere Informationen zu den Vorteilen und gängigen Anwendungsfällen von Organisationsrichtlinien finden Sie unter Einführung in den Organisationsrichtliniendienst.
Weitere Beispiele zum Erstellen einer Organisationsrichtlinie mit bestimmten Einschränkungen finden Sie unter Einschränkungen verwenden.