

Cloud de Confiance by S3NS offre due vincoli delle policy dell'organizzazione per garantire l'utilizzo delle CMEK in un'organizzazione:
constraints/gcp.restrictNonCmekServicesviene utilizzato per richiedere la protezione CMEK.constraints/gcp.restrictCmekCryptoKeyProjectsviene utilizzato per limitare le chiavi Cloud KMS utilizzate per la protezione CMEK.
Le policy dell'organizzazione CMEK si applicano solo alle risorse create di recente all'interno dei servizi Cloud de Confiance supportati.
Ruoli obbligatori
Per assicurarti che ogni utente disponga delle autorizzazioni necessarie per controllare le policy dell'organizzazione durante la creazione delle risorse, chiedi all'amministratore di concedere il ruolo IAM Visualizzatore policy dell'organizzazione (roles/orgpolicy.policyViewer) a ogni utente della tua organizzazione.
Per saperne di più sulla concessione dei ruoli, consulta Gestisci l'accesso a progetti, cartelle e organizzazioni.
Questo ruolo predefinito contiene le autorizzazioni necessarie per controllare le policy dell'organizzazione durante la creazione delle risorse. Per vedere quali sono esattamente le autorizzazioni richieste, espandi la sezione Autorizzazioni obbligatorie:
Autorizzazioni obbligatorie
Per controllare le policy dell'organizzazione durante la creazione delle risorse sono necessarie le seguenti autorizzazioni:
-
Per visualizzare i dettagli completi della policy dell'organizzazione:
orgpolicy.policy.get -
Per controllare la policy dell'organizzazione durante la creazione delle risorse:
orgpolicy.policies.check
L'amministratore potrebbe anche essere in grado di concedere a ogni utente queste autorizzazioni tramite ruoli personalizzati o altri ruoli predefiniti.
Quando le policy dell'organizzazione sono attive, l'autorizzazione orgpolicy.policies.check è richiesta per gli utenti della console Cloud de Confiance che creano risorse protette da chiavi CMEK. Gli utenti senza questa autorizzazione possono creare risorse protette da CMEK utilizzando la console Cloud de Confiance , ma possono selezionare una chiave CMEK non consentita dal vincolo restrictCmekCryptoKeyProjects. Se viene selezionata una chiave che non soddisfa questo vincolo, la creazione della risorsa non va a buon fine.
Richiedi protezione CMEK
Per richiedere la protezione CMEK per la tua organizzazione, configura la policy dell'organizzazione constraints/gcp.restrictNonCmekServices.
In quanto vincolo di elenco, i valori accettati per questo vincolo sono i nomi dei servizi Cloud de Confiance by S3NS(ad esempio, bigquery.googleapis.com). Utilizza questo vincolo fornendo un elenco di nomi di servizi Cloud de Confiance by S3NS e impostando il vincolo suNega. Questa configurazione blocca la creazione di risorse in questi servizi se la risorsa non è protetta da CMEK. In altre parole, le richieste di creazione di una risorsa nel servizio non vanno a buon fine se non viene specificata una chiave Cloud KMS. Inoltre, questo vincolo blocca la rimozione della protezione CMEK dalle risorse di questi servizi. Questo vincolo può essere applicato solo ai servizi supportati.
Limita l'utilizzo delle chiavi Cloud KMS per CMEK
Per limitare le chiavi Cloud KMS utilizzate per la protezione CMEK, configura il vincolo constraints/gcp.restrictCmekCryptoKeyProjects.
Come vincolo di elenco, i valori accettati sono indicatori della gerarchia delle risorse (ad esempio projects/PROJECT_ID, under:folders/FOLDER_ID e under:organizations/ORGANIZATION_ID). Utilizza questo vincolo configurando un elenco di indicatori della gerarchia delle risorse e impostando il vincolo su Consenti. Questa configurazione limita i servizi supportati in modo che le chiavi CMEK possano essere scelte solo dai progetti, dalle cartelle e dalle organizzazioni elencati.
Le richieste di creazione di risorse protette da CMEK nei servizi configurati non vanno a buon fine senza una chiave Cloud KMS di una delle risorse consentite. Se configurato, questo vincolo si applica a tutti i servizi supportati.
Servizi supportati
| Servizio | Valore del vincolo quando è richiesto CMEK |
|---|---|
| Cloud Storage | storage.googleapis.com |
Eccezioni di applicazione per tipo di risorsa
I vincoli delle policy dell'organizzazione CMEK vengono applicati quando si crea una nuova risorsa o quando si modifica (ove supportato) la chiave Cloud KMS su una risorsa esistente. In genere, vengono applicati a tutti i tipi di risorse di un servizio che supportano CMEK e si basano esclusivamente sulla configurazione della risorsa. Alcune eccezioni degne di nota sono riassunte di seguito:
| Tipo di risorsa | Eccezione all'applicazione |
|---|---|
storage.googleapis.com/Bucket |
Applicata alla chiave Cloud KMS predefinita del bucket |
storage.googleapis.com/Object |
Applicata indipendentemente dal bucket; consulta anche la configurazione separata della chiave Cloud KMS predefinita del bucket |
Esempi di configurazione
Negli esempi di configurazione, supponiamo che l'organizzazione di esempio abbia la seguente gerarchia delle risorse:
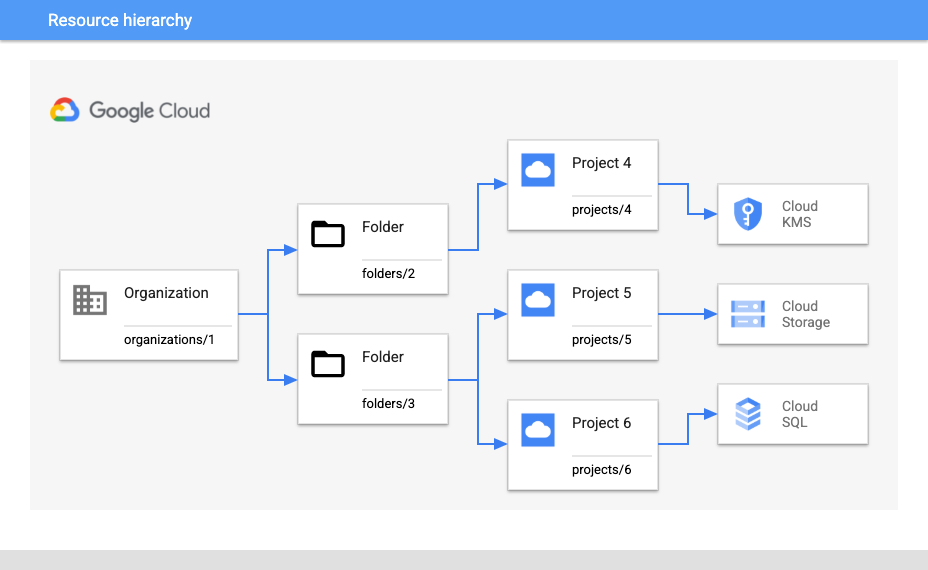
Richiedi CMEK e limita le chiavi per un progetto
Supponiamo che tu voglia richiedere la protezione CMEK per tutte le risorse Cloud Storage in projects/5 e assicurarti che possano essere utilizzate solo le chiavi provenienti da projects/4.
Per richiedere la protezione CMEK per tutte le nuove risorse Cloud Storage, utilizza la seguente impostazione della policy dell'organizzazione:
- Policy dell'organizzazione:
constraints/gcp.restrictNonCmekServices - Associazione:
projects/5 - Tipo di policy: Nega
- Valore della policy:
storage.googleapis.com
Per assicurarti che vengano utilizzate solo le chiavi di projects/4, utilizza la seguente configurazione:
- Policy dell'organizzazione:
constraints/gcp.restrictCmekCryptoKeyProjects - Associazione:
projects/5 - Tipo di policy: Consenti
- Valore della policy:
projects/4
Richiedi CMEK e limita le chiavi all'interno di una cartella
In alternativa, supponiamo che tu preveda di aggiungere altri progetti Cloud KMS in folders/2 in futuro e voglia richiedere CMEK in modo più ampio all'interno di folders/3. Per questo scenario, sono necessarie configurazioni leggermente diverse.
Per richiedere una protezione CMEK aggiuntiva per le nuove risorse Cloud SQL e Cloud Storage in qualsiasi punto di folders/3:
- Policy dell'organizzazione:
constraints/gcp.restrictNonCmekServices - Associazione:
folders/3 - Tipo di policy: Nega
- Valori delle policy:
sqladmin.googleapis.com,storage.googleapis.com
Per assicurarti che vengano utilizzate solo le chiavi dei progetti Cloud KMS in folders/2:
- Policy dell'organizzazione:
constraints/gcp.restrictCmekCryptoKeyProjects - Associazione:
folders/3 - Tipo di policy: Consenti
- Valore della policy:
under:folders/2
Richiedi CMEK per un'organizzazione
Per richiedere CMEK ovunque nell'organizzazione (nei servizi supportati), configura il vincolo constraints/gcp.restrictNonCmekServices con la seguente impostazione:
- Policy dell'organizzazione:
constraints/gcp.restrictNonCmekServices - Associazione:
organizations/1 - Tipo di policy: Nega
- Valori della policy: (tutti i servizi supportati)
Limitazioni
Se utilizzi la console Cloud de Confiance per creare una risorsa, potresti notare che non puoi utilizzare opzioni di crittografia diverse da CMEK quandoconstraints/gcp.restrictNonCmekServicesè configurato per un progetto e un servizio. La limitazione della policy dell'organizzazione CMEK è visibile solo quando all'account cliente è stata concessa l'autorizzazione IAM orgpolicy.policy.get sul progetto.
Passaggi successivi
Per saperne di più sui vantaggi e sui casi d'uso comuni delle policy dell'organizzazione, consulta Introduzione al servizio Policy dell'organizzazione.
Per altri esempi sulla creazione di una policy dell'organizzazione con vincoli particolari, consulta Utilizzo dei vincoli.