

Auf dieser Seite werden verschiedene Methoden zum Sichern von Gateways in Google Kubernetes Engine (GKE) beschrieben. Weitere Informationen finden Sie unter Gateway sichern.
Funktionsweise der Gateway-Sicherheit
Ein Gateway stellt das Frontend eines Load-Balancers dar. Je nach Ihren Sicherheits- und Compliance-Anforderungen können Sie den Traffic über ein Gateway auf zwei Arten sichern:
- TLS-Terminierung: Das Gateway beendet Client-TLS-Verbindungen am Gateway-Frontend mithilfe von verwalteten oder selbstverwalteten SSL-Zertifikaten. Das Gateway kann optional den Traffic zwischen dem Gateway und den Backend-Pods mithilfe einer BackendTLSPolicy neu verschlüsseln.
- TLS-Passthrough: Verschlüsselter TLS-Traffic wird direkt über das Gateway an Backend-Pods weitergeleitet, ohne dass der Load Balancer den Traffic beendet oder entschlüsselt. Sie verwenden TLSRoute-Ressourcen, um Traffic anhand des SNI-Hostnamens (Server Name Indication) weiterzuleiten.
Auf dieser Seite wird beschrieben, wie Sie den Pfad vom Client zum Gateway mit Zertifikaten sichern, die auf der Gateway-Ebene hochgeladen und verwaltet werden, und wie Sie die End-to-End-TLS-Weiterleitung konfigurieren. Informationen zum Sichern des Traffics vom Gateway zum Pod mit TLS-Terminierung finden Sie unter Load-Balancer zu Anwendungstraffic mit TLS sichern.
TLS-Terminierung im Vergleich zu TLS-Passthrough
GKE Gateway unterstützt zwei verschiedene TLS-Betriebsmodi, je nachdem, ob TLS am Load Balancer entschlüsselt oder direkt an Backend-Arbeitslasten weitergeleitet wird: TLS-Terminierung und TLS-Passthrough.
TLS-Terminierung
Bei der TLS-Terminierung beendet das Gateway TLS-Verbindungen von Clients am Load-Balancer-Frontend.
Wenn Sie einen Gateway-Listener konfigurieren, bei dem das Feld tls.mode auf Terminate und das Feld protocol auf HTTPS gesetzt ist, hängen Sie TLS-Zertifikate direkt an das Gateway an. Verwenden Sie dazu Kubernetes-Secrets, SSL-Zertifikate oder den Zertifikatmanager.
Zu den wichtigsten Merkmalen der TLS-Terminierung gehören:
- Layer-7-Prüfung: Da das Gateway den Client-Traffic entschlüsselt, kann es HTTP-Anfrageattribute (wie Header, Pfade und Methoden) auswerten und Traffic mithilfe von HTTPRoute-Ressourcen weiterleiten.
- Edge-Sicherheit: Ermöglicht die Einbindung von Google Cloud Armor-Sicherheitsrichtlinien, WAF-Regeln (Web Application Firewall) und Cloud CDN-Edge-Caching.
- Backend-Verschlüsselung mit BackendTLSPolicy: Wenn Ihre Arbeitslasten eine Ende-zu-Ende-Verschlüsselung während der Übertragung erfordern, können Sie eine BackendTLSPolicy-Ressource konfigurieren, um den Traffic zwischen dem Gateway und den Backend-Pods neu zu verschlüsseln.
Das folgende Diagramm zeigt, wie ein GKE-Gateway beide Trafficpfade verschlüsselt, wenn Sie die TLS-Terminierung mit Backend-Verschlüsselung verwenden. Ein externer Client sendet eine verschlüsselte HTTPS-Anfrage (https://example.com) an das Gateway in einem VPC-Netzwerk (Virtual Private Cloud), wo der Load Balancer die TLS-Verbindung beendet. Der Load Balancer stellt dann eine separate, neu verschlüsselte Verbindung her, um den Traffic an die Backend-Store-Pods im GKE-Cluster weiterzuleiten:

Zusätzlich zur Verschlüsselung können Sie den Pfad vom Client zum Gateway mithilfe von Autorisierungsrichtlinien sichern. Autorisierungsrichtlinien ermöglichen eine Zero-Trust-Architektur, indem eingehende Anfragen geprüft und die Zugriffssteuerung basierend auf Clientidentitäten, HTTP-Headern und angeforderten Pfaden erzwungen wird, bevor der Traffic an Ihre Backend-Pods weitergeleitet wird.
Weitere Informationen zum Konfigurieren der TLS-Terminierung und des Backend-TLS finden Sie unter Gateway sichern.
TLS-Weiterleitung
Bei der TLS-Weiterleitung leitet das Gateway verschlüsselten TLS-Traffic direkt an Backend-Arbeitslasten weiter, ohne die Nutzlast am Load Balancer zu entschlüsseln.
Wenn Sie einen Gateway-Listener konfigurieren, bei dem das Feld tls.mode auf Passthrough und das Feld protocol auf TLS gesetzt ist, beendet das Gateway TLS nicht und enthält keine SSL-Zertifikate. Stattdessen prüft der Load Balancer nur den unverschlüsselten SNI-Hostnamen (Server Name Indication) im TLS-ClientHello-Handshake und leitet den unverschlüsselten TCP-Stream mithilfe von TLSRoute-Ressourcen an Backend-Pods weiter.
Zu den wichtigsten Merkmalen des TLS-Passthrough gehören:
- Ende-zu-Ende-Verschlüsselung: Der Traffic bleibt während der Übertragung vom Client zu den Backend-Pods verschlüsselt. Die Backend-Anwendung verwaltet Zertifikate, beendet TLS und entschlüsselt die Nutzlast.
- Keine Zertifikatsverwaltung am Gateway erforderlich: Sie hängen keine Zertifikate oder Kubernetes-Secrets an den Gateway-Listener an.
- Layer-4-Proxying: Der Load Balancer leitet verschlüsselte TCP-Streams weiter und leitet Traffic anhand von unverschlüsselten TLS-Handshake-Metadaten (z. B. dem SNI-Hostnamen) mithilfe von TLSRoute-Ressourcen weiter.
- Sicherheitskompromisse: TLS-Passthrough eignet sich gut für Compliance-Anforderungen, bei denen Sie keine privaten Schlüssel mit der Cloud-Infrastruktur teilen können, oder für nicht-HTTP-TLS-basierte Protokolle. Allerdings sind damit keine Layer-7-Load-Balancer-Prüfungen und Edge-Sicherheitsdienste wie Google Cloud Armor-WAF-Regeln möglich.
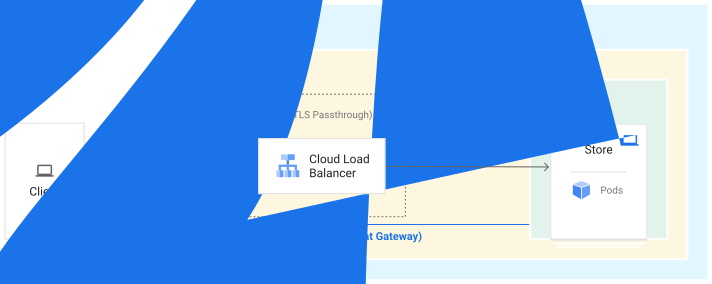
Das folgende Diagramm zeigt, wie das Gateway Traffic vom Client zu den Backend-Pods verschlüsselt und weiterleitet, wenn TLS-Passthrough verwendet wird. Ein Client sendet eine verschlüsselte TLS-Anfrage mit dem SNI-Hostnamen store.example.com an das Gateway, das den verschlüsselten Stream ohne Entschlüsselung direkt an die Ziel-Store-Pods weiterleitet:
Weitere Informationen zum Bereitstellen eines TLS-Passthrough-Gateways mit TLSRoute finden Sie unter TLS-Passthrough-Gateway bereitstellen.
Vorteile
Mit der Gateway API können Sie eine Anwendung auf verschiedene Arten sichern, wodurch Sie verschiedene Rollen für die Interaktion mit dem Gateway nutzen können.
Wer besitzt die Domain- und TLS-Konfiguration?
Das Gateway API-Modell führt zwei Rollen ein, die Gateways verwenden oder bereitstellen:
- Platform Admin: Der Clusteroperator ist der Administrator für ganze Cluster. Sie verwalten Richtlinien, Netzwerkzugriff und Anwendungsberechtigungen.
- Anwendungsentwickler: Der Anwendungsentwickler definiert die Anwendungs- und Dienstkonfiguration.
Das folgende Diagramm zeigt die Felder in den Gateway- und HTTPRoute-Ressourcen, die die TLS- und Domaininhaberschaft für die zwei Anwendungen store-v1 und store-v2 beeinflussen.

Im Diagramm steuert der Cluster-Operator:
- Welche Domains Anwendungsentwickler für ihre Anwendungen in den einzelnen Namespaces verwenden können.
- Die spezifischen Zertifikate, die unterschiedliche Domains beenden
- Vom Gateway-Inhaber bereitgestellte Zertifikate
- Gibt an, ob HTTPRoute-Inhaber eigene Hostnamen für die Zertifikatgenerierung angeben können
Anwendungsentwickler steuern den Hostnamen, der ein Zertifikat generiert, wenn die Gateway-Definition dies zulässt.
Durch diese Trennung von operativen Aufgaben können Anwendungsentwickler ihre eigene HTTPRoute für eine besser verteilte Kontrolle bereitstellen und verwalten. Außerdem können Plattformadministratoren Gateways für die zentrale Steuerung von TLS bereitstellen und verwalten.
Gateway-Zertifikatsverwaltung
Sie können Gateways mit folgenden Methoden sichern:
Wenn Sie Kubernetes Secrets oder SslCertificate-Ressourcen der Compute Engine API verwenden, können Sie maximal 15 Zertifikate an ein einzelnes Gateway anhängen.
Mit dem Zertifikatmanager können Sie bis zu 10.000.000 Zertifikate pro Load Balancer anhängen, wenn Sie eine Kontingenterhöhung anfordern.
Weitere Informationen zu SSL-Zertifikaten von Cloud de Confiance finden Sie unter Übersicht über SSL-Zertifikate.
Kubernetes-Secrets
Die Gateway API-Spezifikation unterstützt Kubernetes-Secrets zum Speichern und Anhängen von Zertifikaten an Gateways. Mithilfe des Felds Gateway.spec.tls.certificateRef können Sie ein oder mehrere Kubernetes-Secrets mit einem Gateway verknüpfen.
Durch Kubernetes-Secrets gesicherte Gateway-Ressourcen haben folgende Anforderungen:
- Sie müssen den Gateway-Listener
portundprotocolauf443undHTTPSfestlegen. - Sie müssen das Feld
listener.tls.modeaufTerminatesetzen. - Sie müssen auf die TLS-Anmeldedaten im Block
listeners.tlsverweisen.
Für Gateway-Ressourcen, die mit Kubernetes-Secrets gesichert werden, gelten die folgenden Einschränkungen:
- Nur HTTPS-Listener beenden Traffic mit den angegebenen Secrets. Sie können jedoch mehrere Listener mit einer Mischung aus HTTP und HTTPS angeben.
- Wenn Sie mehrere Listener auf einem Gateway haben, die HTTPS verwenden, muss jeder Listener einen eindeutigen Hostnamen haben.
- Sie können nur einen einzelnen Hostnamen weglassen oder für jedes Port/Protokoll-Paar
*zuweisen. - Sie können nur ein Standardzertifikat für jedes Gateway zuweisen.
Informationen zum Sichern eines Gateways mit einem Kubernetes-Secret finden Sie unter Gateway mit einem Kubernetes-Secret sichern.
SSL-Zertifikate
SSL-Zertifikate speichern und senden Zertifikate an Load-Balancer. Ein SSL-Zertifikat kann entweder selbstverwaltet oder von Google verwaltet sein.
- Selbstverwaltete SSL-Zertifikate sind solche, die Sie selbst beziehen, bereitstellen und erneuern.
- Von Google verwaltete SSL-Zertifikate sind Zertifikate, die Cloud de Confiance by S3NS automatisch abruft, verwaltet und verlängert.
Weitere Informationen zu den Unterschieden zwischen diesen beiden Zertifikatstypen finden Sie unter SSL-Zertifikate-Übersicht.
Der Umfang und der Speicherort des SSL-Zertifikats müssen mit dem Umfang und Speicherort des Gateways übereinstimmen, das es verwendet. Ein globales SSL-Zertifikat kann beispielsweise nicht von einem regionalen Gateway verwendet werden.
In der folgenden Tabelle sind die Bereichs- und Standortanforderungen der SSL-Zertifikate für jede GatewayClass aufgeführt:
| GatewayClass | SSL-Zertifikatsbereich | Standort des SSL-Zertifikats |
|---|---|---|
gke-l7-global-external-managed |
Globales SSL-Zertifikat | Global |
gke-l7-global-external-managed-mc |
||
gke-l7-gxlb |
||
gke-l7-gxlb-mc |
||
gke-l7-regional-external-managed |
Regionales SSL-Zertifikat | Muss dieselbe Region sein wie das Gateway |
gke-l7-regional-external-managed-mc |
||
gke-l7-cross-regional-internal-managed-mc |
||
gke-l7-rilb |
||
gke-l7-rilb-mc |
Von Google verwaltete SSL-Zertifikate sind nicht mit regionalen Gateways kompatibel. Verwenden Sie stattdessen den Zertifikatmanager, um regionale Gateways zu sichern.
Informationen zum Sichern eines Gateways mit einem SSL-Zertifikat finden Sie unter Gateway mit einem SSL-Zertifikat sichern.
Zertifikatmanager
Zertifikatmanager ist ein zentraler Speicherort zum Verwalten Ihrer TLS-Zertifikate.
Wenn Sie ein Gateway mit Zertifikatmanager sichern, können Sie Folgendes tun:
- Verweisen Sie direkt auf ein
CertificateMapvon einem Gateway, das Sie in Zertifikatmanager erstellt haben. - Verwalten Sie Ihre eigenen Zertifikate.
- Verbessern Sie die Weitergabezeiten von Zertifikaten.
- Verwenden Sie Cloud Monitoring für abgelaufene Zertifikate und die Weitergabe von Zertifikaten.
Zertifikatmanager unterstützt sowohl selbstverwaltete als auch von Google verwaltete SSL-Zertifikate. Informationen zum Sichern eines Gateways mithilfe des Zertifikatsmanagers finden Sie unter Gateway mit Zertifikatsmanager sichern.
GatewayClass TLS-Support
In der folgenden Tabelle werden die TLS-Terminierungsmethoden beschrieben, die von GKE für jede GatewayClass unterstützt werden:
| GatewayClass |
gke-l7-global-external-managedgke-l7-global-external-managed-mcgke-l7-gxlbgke-l7-gxlb-mc
|
gke-l7-regional-external-managedgke-l7-regional-external-managed-mcgke-l7-rilbgke-l7-rilb-mc
|
gke-l7-cross-regional-internal-managed-mc
|
|---|---|---|---|
| Client-zu-Gateway-TLS | Unterstützt | Unterstützt | |
| Gateway-zu-Backend-TLS | Unterstützt | Unterstützt | |
| Cloud de Confiance -Zertifikatsressource | Globales SSL-ZertifikatCertificateMap |
Regionales SSL-Zertifikat | |
| TLS-Weiterleitung (TLSRoute) | Nicht unterstützt | Unterstützt | Unterstützt |
| Selbstverwaltete Zertifikate mit Kubernetes-Secrets | Unterstützt | Unterstützt | Nicht unterstützt |
| Selbstverwaltete SSL-Zertifikate von Compute Engine | Unterstützt | Unterstützt | Nicht unterstützt |
| Von Google verwaltete Compute Engine-SSL-Zertifikate | Unterstützt | Nicht unterstützt | Nicht unterstützt |
| Selbstverwaltete SSL-Zertifikate mit Zertifikatmanager | Unterstützt | Unterstützt | Unterstützt |
| Von Google verwaltete SSL-Zertifikate mit Zertifikatmanager | Unterstützt | Unterstützt | Unterstützt |
Autorisierung und Zugriffssteuerung
GKE-Gateways unterstützen die identitätsbasierte Zugriffssteuerung mithilfe der benutzerdefinierten Ressource „GCPAuthzPolicy“. Mit dieser Ressource können Plattformadministratoren explizite ALLOW- oder DENY-Regeln für Nord-Süd-Traffic definieren.
Darüber hinaus können Gateways mithilfe der GCPAuthzExtension-Ressource in Service Extensions eingebunden werden. Mit dieser Ressource kann das Gateway Inline-Callouts an externe, benutzerdefinierte oder Drittanbieter-Autorisierungs-Engines (z. B. Identity-Aware Proxy) senden, um Anfragen in Echtzeit zu bewerten.
Nächste Schritte
- TLS-Weiterleitungs-Gateway bereitstellen
- Gateway sichern
- Gateways bereitstellen
- Weitere Informationen zu Gateway API-Konzepten
- Gateway-Ressourcen konfigurieren