

מאזן עומסים הוא מערכת שמורכבת מכמה רכיבים שפועלים יחד. אין משאב API יחיד שמייצג מאזן עומסים. במקום זאת, כמה רכיבים פועלים יחד כדי להפיץ את התנועה הנכנסת בין כמה קצוות עורפיים.
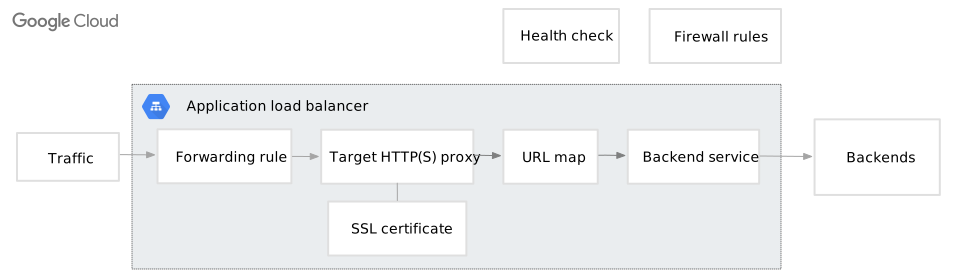
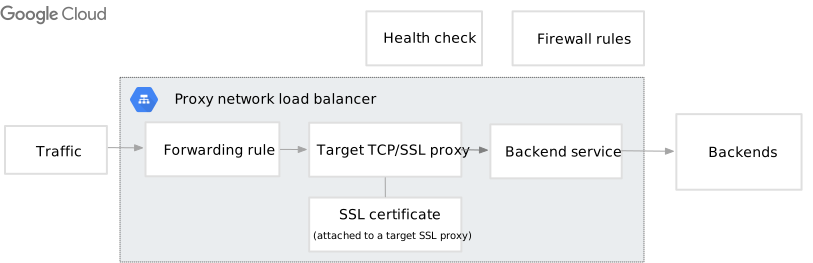
בתרשים הבא מוצגים רכיבי הליבה של מאזן עומסים של אפליקציות (ALB), מאזן עומסי רשת בשרת proxy ומאזן עומסי רשת להעברת סיגנל ללא שינוי.
מאזן עומסים של אפליקציות (ALB)
מאזן עומסי רשת בשרת proxy
מאזן עומסי רשת להעברת סיגנל ללא שינוי (Passthrough)
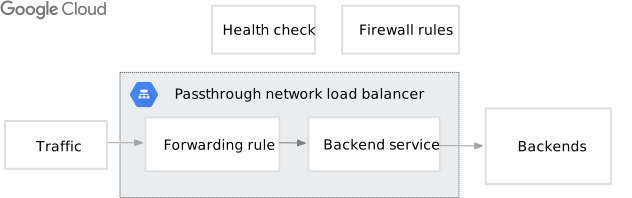
בקטע הזה מוסבר בקצרה על הרכיבים העיקריים של מאזן העומסים, החל מהנקודה שבה תעבורת הנתונים מגיעה למאזן העומסים ועד לשלב שבו היא מנותבת למשאב בקצה העורפי. כדי להבין לעומק כל רכיב של מאזן העומסים, אפשר לעיין בדף שמקושר בכל קטע.
כלל העברה
כלל העברה מציין כתובת IP, פרוטוקול IP ויציאה אחת או יותר שבהן מאזן העומסים מקבל תנועה. כלל ההעברה וכתובת ה-IP שמצורפת אליו מייצגים את חזית מאזן העומסים של Cloud de Confiance by S3NS .
מידע נוסף זמין במאמר סקירה כללית של כללי העברה.
שרת proxy לחלוקת העומס
שרתי proxy של יעד מפסיקים חיבורים נכנסים מלקוחות ויוצרים חיבורים חדשים ממאזן העומסים אל ה-backends.
החיבור הראשון מגיע מהלקוח ומסתיים בשרת proxy לחלוקת העומס של מאזן העומסים.
החיבור השני מתחיל בשרת ה-proxy לחלוקת העומס ומסתיים במכונה העורפית שמטפלת בבקשת הלקוח.
החיבור הראשון מסתיים בממשק קצה של Google (GFE) או ברשת משנה ייעודית שנקראת "רשת משנה לשרתי proxy בלבד", ששמורה באופן בלעדי לשרתי proxy של Envoy. כדי לדעת אם מאזן העומסים מבוסס על GFE או על Envoy, קראו את המאמר הטכנולוגיות שעליהן מבוססים מאזני העומסים של Cloud de Confiance by S3NS .
שרתי proxy לחלוקת העומס משמשים רק מאזני עומסים שמבוססים על שרתי proxy, כמו מאזני עומסים של אפליקציות (ALB) ומאזני עומסי רשת של שרתי proxy. בסוגים האלה של מאזני עומסים, התגובות מהשרתים העורפיים נשלחות בחזרה לשרת ה-proxy של היעד ולא ישירות ללקוח.
כדי לקבל החלטות לגבי ניתוב, שרת proxy ל-HTTP(S) משתמש במפת URL. פרוקסי יעד ל-TCP יכול להשתמש באחד או יותר מנתיבי TLS כדי לבצע ניתוב מבוסס-SNI.
מידע נוסף זמין במאמר שרתי proxy לחלוקת העומס.
רשת משנה של שרת proxy בלבד
תת-רשת של שרת proxy בלבד מספקת מאגר של כתובות IP ששמורות באופן בלעדי לשרתי proxy של Envoy שמשמשים Cloud de Confiance by S3NS מאזני עומסים. הפרוקסיים מפסיקים את החיבורים הנכנסים ואז יוצרים חיבורים חדשים לשרת העורפי.
מידע נוסף זמין במאמר רשתות משנה של שרתי proxy בלבד למאזני עומסים שמבוססים על Envoy.
אישורי SSL
אישורי SSL, שנקראים גם אישורי Transport Layer Security (TLS), מאפשרים תקשורת מאובטחת בין לקוחות לבין מאזני עומסים. מאזני עומסים מבוססי-proxy שכללי ההעברה שלהם מפנים לשרת proxy של HTTPS או לשרת proxy של SSL, דורשים מפתח פרטי ואישור SSL כחלק מהגדרת שרת ה-proxy של מאזן העומסים.
מידע נוסף זמין במאמר אישורי SSL.
מפת URL
לאחר סגירת החיבור, שרת proxy לחלוקת העומס של HTTP(S) משתמש במפת URL כדי להחליט לאן לנתב את הבקשה החדשה (החיבור השני, כפי שצוין בקטע שרת proxy לחלוקת העומס). מיפוי כתובות ה-URL מנתב את הבקשה לשירות הקצה העורפי או לדלי הקצה העורפי. מפות URL משמשות רק מאזני עומסים של אפליקציות. מאזני עומסים של אפליקציות פועלים בשכבה 7 של מודל ה-OSI, ולכן הם יכולים לקבל החלטות ניתוב על סמך מאפייני HTTP, כמו שם הדומיין, נתיב הבקשה ופרמטרים של שאילתות.
מידע נוסף זמין במאמר בנושא מפות URL.
מסלול TLS
נתיב TLS (שמיוצג על ידי המשאב TLSRoute ב-API) מאפשר לנתב תנועת TCP לשירותים לקצה העורפי על סמך שמות המארחים של ציון שם השרת (SNI) שסופקו בלחיצת היד בפרוטוקול TLS של הלקוח.
אפשר לצרף נתיבי TLS לשרת proxy ל-TCP של יעד של מאזן עומסים.
במקום לנתב את כל תעבורת הנתונים הנכנסת לשירות לקצה העורפי יחיד שמוגדר כברירת מחדל, שרת proxy של TCP היעד משתמש בהגדרת נתיב TLS כדי לבדוק באופן דינמי את הודעת ClientHello של לחיצת יד בפרוטוקול TLS ולנתב את תעבורת הנתונים לשירות לקצה העורפי המתאים על סמך שם המארח התואם של SNI.
רק מאזני עומסי רשת בשרת proxy משתמשים בנתיבי TLS (באופן ספציפי, מאזני עומסי רשת אזוריים חיצוניים בשרת proxy, מאזני עומסי רשת אזוריים פנימיים בשרת proxy ומאזני עומסי רשת פנימיים בשרת proxy חוצה-אזורים). מכיוון שהם פועלים בשכבת ה-TLS, הם מאפשרים מעבר TLS, שבו התנועה המוצפנת מועברת ישירות לקצה העורפי בלי פענוח על ידי מאזן העומסים.
מידע נוסף זמין במאמר ניתוב מבוסס-SNI עם נתיבי TLS.
שירות לקצה העורפי
שירות לקצה העורפי מגדיר איך מאזן העומסים מבזר את תעבורת הנתונים. הגדרת השירות לקצה העורפי מכילה קבוצה של ערכים, כמו הפרוטוקול שמשמש להתחברות לקצוות העורפיים, הגדרות שונות של הפצה וסשנים, בדיקות תקינות וזמנים קצובים לתפוגה.
ההגדרות האלה מאפשרות לכם לשלוט באופן מדויק בהתנהגות של מאזן העומסים, ולהפנות את התנועה לקצוות העורפיים הנכונים, שיכולים להיות קבוצות של מכונות וירטואליות או קבוצות של נקודות קצה ברשת (NEG).
מידע נוסף זמין במאמר סקירה כללית של שירותים לקצה העורפי.
בדיקות תקינות
כשמגדירים שירות קצה עורפי של מאזן עומסים, צריך לציין בדיקת תקינות אחת או יותר עבור שרתי הקצה העורפי שלו. בדיקת תקינות, כפי שמרמז השם, קובעת אם שרתי העורף (backend instances) של מאזן העומסים תקינים. ההחלטה הזו מבוססת על היכולת של ה-Backend להגיב לתנועה הנכנסת. התנועה ששרת קצה עורפי צריך להגיב לה תלויה בסוג מאזן העומסים. כדי לעקוב אחרי מכונות עם איזון עומסים, אפשר ליצור בדיקות תקינות באמצעות פרוטוקולים של שכבה 7 ושכבה 4.
כללי חומת אש
כדי שבדיקות תקינות יפעלו, צריך ליצור כללי חומת אש של תעבורת נתונים נכנסת (ingress) מסוג allow שמאפשרים לבדיקות התקינות להגיע לקצוות העורפיים.
מאזני עומסים שמבוססים על Google Front Ends דורשים כלל חומת אש שמאפשר תעבורת נתונים נכנסת (ingress) ומאפשר לתעבורה ממספרי ה-CIDR של Google Front End להתחבר לשרתים העורפיים (backend) שלכם. במאזני עומסים שמבוססים על שרת ה-proxy בקוד פתוח Envoy, צריך כלל חומת אש לתעבורת נתונים נכנסת (ingress) מסוג allow שמאפשר לתעבורת הנתונים מתת-הרשת של שרת ה-proxy בלבד להגיע למכונות העורפיות.
בק-אנד
הקצוות העורפיים הם היעד הסופי של תעבורת הנתונים שמאזן העומסים מנתב.
מערכות שונות לאיזון עומסים תומכות בסוגים שונים של קצוות עורפיים. כשמוסיפים קצה עורפי לשירות קצה עורפי, מציינים מצב איזון. במצב הזה, המערכת מעריכה את הקיבולת של הקצה העורפי לטפל בבקשות חדשות וקובעת איך התנועה תתחלק בין הקצוות העורפיים.
מידע נוסף זמין במאמר בנושא רכיבי Back-end.
המאמרים הבאים
- כדי לעזור לכם לקבוע איזה Cloud de Confiance מאזן עומסים (LB) הכי מתאים לצרכים שלכם, תוכלו לעיין במאמר בחירת מאזן עומסים.
- במאמר השוואה בין התכונות של מאזני העומסים תוכלו לקרוא סקירה כללית השוואתית של התכונות לאיזון עומסים שמוצעות ב-Cloud Load Balancing.