
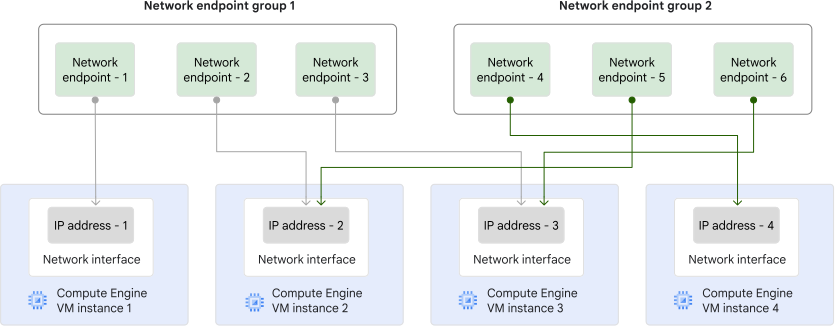
Um grupo de endpoints de rede (NEG) é uma coleção de endpoints de rede. Cada endpoint em um NEG precisa apontar para um endereço IP exclusivo da interface de rede de uma VM. Um endpoint de rede pertence a exatamente um grupo de endpoints de rede. Um único endereço IP não pode ser referenciado por mais de um endpoint em um NEG. No entanto, um único endereço IP pode ser referenciado por endpoints em NEGs diferentes. O diagrama a seguir apresenta uma representação estilizada desse conceito. No diagrama, "Endereço IP - 2" e "Endereço IP - 3" são referenciados por endpoints de rede localizados em diferentes grupos de endpoints de rede.
Os NEGs zonais são recursos zonais que representam conjuntos de endereços IP ou combinações de endereço IP/porta para recursos do Cloud de Confiance em uma única sub-rede VPC. Os NEGs zonais permitem fazer o seguinte:
Encaminhe pacotes para qualquer interface de rede de uma instância de VM, incluindo interfaces diferentes de
nic0. Isso permite criar agrupamentos lógicos de endereços IP e portas que representam serviços de software em vez de VMs inteiras.Crie um conjunto flexível de endereços IP de endpoint exclusivos ou endereços IP e portas.
Há dois tipos de NEGs zonais, dependendo do tipo de endpoints de rede que o compõem. Os dois tipos de NEGs zonais são compatíveis com diferentes casos de uso e tipos de balanceadores de carga.
Os NEGs zonais com endpoints
GCE_VM_IPsão compatíveis como back-ends para os seguintes balanceadores de carga:Os NEGs zonais com endpoints
GCE_VM_IP_PORTsão compatíveis como back-ends para os seguintes balanceadores de carga baseados em proxy:
NEGs com endpoints GCE_VM_IP
Esses NEGs zonais contêm um ou mais endpoints GCE_VM_IP, cada um com um dos seguintes endereços IP:
- O endereço IPv4 interno principal da interface de rede de uma VM do Compute Engine.
- O primeiro endereço IPv6 (
/128) de um intervalo/96atribuído à interface de rede de uma VM do Compute Engine.
Com um endpoint GCE_VM_IP, você seleciona o endereço IPv4 interno principal ou o
primeiro endereço IPv6 de uma interface de rede, o que fornece um nível de
granularidade semelhante à seleção direta de uma interface de rede.
Um endpoint GCE_VM_IP não pode apontar
para um endereço IP de um intervalo de IPv4 de alias.
A interface de rede referenciada pelo endpoint GCE_VM_IP precisa estar na
mesma sub-rede que o NEG.
Como mostrado na tabela a seguir, os endpoints GCE_VM_IP podem referenciar uma interface de rede de VM com tipo de pilha somente IPv4, somente IPv6 ou de pilha dupla.
Não é possível adicionar um endpoint que seja
simultaneamente IPv4 e IPv6 (um endpoint de pilha dupla)
a um NEG zonal GCE_VM_IP. Em outras palavras, só é possível usar um único
endereço IP ao criar um endpoint GCE_VM_IP.
| Endpoint da rede | Interface de rede de VM compatível |
|---|---|
| Endpoint IPv4 (principal) | Interface somente IPv4 |
| Endpoint IPv4 (principal) | Interface de pilha dupla |
| Endpoint IPv6 (primeiro no intervalo) (pré-lançamento) | Interface somente IPv6 |
| Endpoint IPv6 (primeiro no intervalo) (pré-lançamento) | Interface de pilha dupla |
Como um endpoint GCE_VM_IP identifica uma interface de rede, não é possível especificar uma porta com um endpoint GCE_VM_IP.
Esses tipos de endpoints só podem ser usados como back-ends em serviços de back-end para balanceadores de carga de rede de passagem interna e balanceadores de carga de rede de passagem externa regional.
NEGs com endpoints GCE_VM_IP_PORT
Esses NEGs zonais contêm um ou mais endpoints GCE_VM_IP_PORT, cada um
com uma das seguintes combinações de endereço IP e a
porta de destino:
Endereço IPv4 principal + porta: o endereço IPv4 interno principal de uma interface de rede de VM mais um número de porta de destino
Endereço IPv4 de alias + porta: um endereço IPv4 interno do intervalo de endereços IP de alias atribuído a uma interface de rede da VM, além de um número de porta de destino.
Endereço IPv4 principal + qualquer endereço IPv6 + porta: o endereço IPv4 interno principal de uma interface de rede de VM e qualquer endereço IPv6 (
/128) de um intervalo/96atribuído a uma interface de rede de VM, além de um número de porta de destino.Endereço IPv4 de alias + qualquer endereço IPv6 + porta: um endereço IPv4 interno do intervalo de endereços IP de alias atribuído a uma interface de rede de VM e qualquer endereço IPv6 (
/128) de um intervalo/96atribuído a uma interface de rede de VM, além de um número de porta de destino.Endereço IPv6 + porta: qualquer endereço IPv6 (
/128) de um intervalo/96atribuído a uma interface de rede de VM mais um número de porta de destino
Em comparação com um endpoint GCE_VM_IP, com um endpoint GCE_VM_IP_PORT, é possível
selecionar não apenas o endereço IP principal de uma interface de rede, mas qualquer endereço
IP. Portanto, o nível de granularidade que um endpoint GCE_VM_IP_PORT
fornece é maior do que apenas selecionar uma interface de rede.
A interface de rede referenciada pelo endpoint GCE_VM_IP_PORT precisa estar na
mesma sub-rede que o NEG. Quando você omite um número de porta de um endpoint GCE_VM_IP_PORT, o Cloud de Confiance usa o número de porta padrão do NEG para o endpoint.
Como mostrado na tabela a seguir, os endpoints GCE_VM_IP_PORT podem referenciar uma
interface de rede de VM com tipo de pilha somente IPv4, somente IPv6
ou de pilha dupla.
| Endpoint da rede | Interface de rede de VM compatível |
|---|---|
| Endpoint IPv4 (principal ou alias) | Interface somente IPv4 |
| Endpoint IPv4 (principal ou alias) | Interface de pilha dupla |
Endpoint IPv6 (qualquer um de um intervalo /96) (pré-lançamento) |
Interface somente IPv6 |
Endpoint IPv6 (qualquer um de um intervalo /96) (pré-lançamento) |
Interface de pilha dupla |
Endpoint IPv4 (principal ou alias) e IPv6 (qualquer um de um intervalo Também conhecido como endpoint de pilha dupla |
Interface de pilha dupla |
Como esses back-ends de NEG por zona permitem especificar endereços IP e portas,
é possível distribuir o tráfego de maneira granular entre aplicativos ou
contêineres em execução dentro das instâncias de VM (balanceamento de carga nativo de contêiner).
O GKE usa endpoints GCE_VM_IP_PORT para:
É possível criar balanceadores de carga autogerenciados que usam NEGs zonais com
endpoints GCE_VM_IP_PORT gerenciados pelo GKE.
Para mais informações, consulte
Balanceamento de carga nativo de contêiner por meio de NEGs zonais independentes.
Os balanceadores de carga de aplicativo e de rede de proxy oferecem suporte a NEGs zonais com
endpoints GCE_VM_IP_PORT.
Especificações do endpoint
Ao criar um NEG, você seleciona uma zona, uma rede e uma sub-rede.
Se a rede selecionada for uma rede de modo automático, é possível omitir a especificação da sub-rede. No entanto, ainda assim, uma sub-rede será associada ao NEG zonal. Se você especificar uma rede VPC de modo automático, mas não escolher uma sub-rede ao criar um NEG zonal, a sub-rede a ser usada será aquela criada automaticamente na região em que está a zona selecionada para o NEG zonal.
Ao adicionar um endpoint a um NEG, a interface de rede da instância correspondente precisa estar na sub-rede do NEG. Se você especificar apenas o nome da instância, o sistema selecionará automaticamente a interface da instância nessa sub-rede. Se você também especificar um endereço IP, ele precisará pertencer a essa interface específica. Para instâncias com várias NICs, use um NEG associado à sub-rede da interface pela qual você quer receber tráfego. Em todos os casos, o anexo só será bem-sucedido se a interface na sub-rede do NEG for uma interface de destino do balanceador de carga.
O tipo de NEG zonal que você cria é especificado quando você cria o NEG
(GCE_VM_IP ou GCE_VM_IP_PORT). Isso determina os tipos de
endpoints compatíveis com o NEG.
GCE_VM_IPNEGs por zona
Em um determinado NEG, cada endpoint GCE_VM_IP representa uma interface de rede.
As seguintes condições precisam ser verdadeiras para os NEGs zonais GCE_VM_IP:
É necessário especificar o nome da VM para cada endpoint.
Cada VM de endpoint precisa estar localizada na mesma zona que o NEG.
Cada endpoint em um NEG
GCE_VM_IPprecisa ser um endereço IP exclusivo. Um endereço IP de endpoint exclusivo pode ser referenciado por mais de um NEG.Cada NEG
GCE_VM_IPé sempre associado a uma rede e uma sub-rede. O endereço IP de qualquer interface de rede de uma instância de VM com várias NICs pode ser adicionado a um NEG, desde que esteja na mesma sub-rede que o NEG.Cada NEG suporta até o número máximo de endpoints por NEG. Os endpoints precisam ser distribuídos entre todas as VMs exclusivas. Não é possível localizar vários endpoints em uma única VM, porque uma VM não pode ter mais de uma interface de rede associada à mesma sub-rede.
Ao adicionar um endpoint para um NEG GCE_VM_IP, é possível especificar
o endereço IP ou não:
Se o endereço IP for especificado, ele precisará ser definido como o endereço IPv4 interno principal ou o primeiro endereço IPv6 (
/128) da interface de rede da VM.Se você omitir o endereço IP, ele será selecionado com base na interface de rede que está na sub-rede do NEG. Se o endpoint fizer referência a uma interface de rede somente IPv4 ou de pilha dupla, o endereço IPv4 interno principal da interface de rede da VM será selecionado como o endereço IP do endpoint. Se o endpoint fizer referência a uma interface de rede somente IPv6, o primeiro endereço IPv6 (
/128) da interface de rede da VM será selecionado como o endereço IP do endpoint.
GCE_VM_IP_PORTNEGs por zona
Em um determinado NEG, cada endpoint GCE_VM_IP_PORT pode
representar não apenas o endereço IP principal de uma interface de rede, mas qualquer endereço IP
de uma interface de rede.
As seguintes condições precisam ser verdadeiras para os NEGs zonais GCE_VM_IP_PORT:
É necessário especificar o nome da VM para cada endpoint.
Cada VM de endpoint precisa estar localizada na mesma zona que o NEG.
Cada endpoint no NEG precisa ser uma combinação exclusiva de endereço IP e porta. Uma combinação de endereço IP e endpoint de endpoint exclusivos pode ser referenciada por mais de um NEG.
Cada VM de endpoint precisa ter uma interface de rede (NIC, na sigla em inglês) na mesma rede VPC que o NEG. Os endereços IP do endpoint precisam ser associados à mesma sub-rede especificada no NEG.
Cada NEG suporta até o número máximo de endpoints por NEG. É possível distribuir os endpoints entre muitas VMs exclusivas ou todas localizadas em uma VM.
Ao adicionar um endpoint para um NEG GCE_VM_IP_PORT, é possível especificar
um endereço IP e uma porta, apenas um endereço IP ou nenhum:
Se você especificar um endereço IP e uma porta, o endereço IP poderá ser um endereço IPv4, um endereço IPv6 ou ambos. A porta usada é de sua escolha. As diferentes combinações de endereços IP e portas estão descritas na seção NEGs com endpoints
GCE_VM_IP_PORTdeste documento.O endereço IPv4 pode ser o endereço IPv4 interno principal ou um endereço IPv4 interno do intervalo de endereços IP de alias na interface de rede. O endereço IPv6 pode ser qualquer endereço IPv6 (
/128) de um intervalo/96atribuído a uma interface de rede de VM. A porta usada é de sua escolha.Se você especificar apenas um endereço IP, ele poderá ser um endereço IPv4, um endereço IPv6 ou ambos. A porta usada é o número de porta padrão do NEG para o endpoint.
O endereço IPv4 pode ser o endereço IPv4 interno principal ou um endereço IPv4 interno do intervalo de endereços IP de alias na interface de rede. O endereço IPv6 pode ser qualquer endereço IPv6 (
/128) de um intervalo/96atribuído a uma interface de rede de VM. A porta usada é o número de porta padrão do NEG para o endpoint.Se você omitir o endereço IP e a porta, o endereço IP será selecionado com base na interface de rede que está na sub-rede do NEG. Se o endpoint fizer referência a uma interface de rede somente IPv4 ou de pilha dupla, o endereço IPv4 interno principal da interface de rede da VM será selecionado como o endereço IP do endpoint. Se o endpoint fizer referência a uma interface de rede somente IPv6, o primeiro endereço IPv6 (
/128) da interface de rede da VM será selecionado como o endereço IP do endpoint.Para a porta, o Cloud de Confiance usa o número de porta padrão do NEG para o endpoint.
Balanceamento de carga com NEGs zonais
Os NEGs zonais podem ser usados como grupos de back-end conectados a um serviço de back-end em um balanceador de carga. Quando você usa
um NEG zonal como um grupo de back-end, os outros grupos de back-end do serviço de back-end precisam
ser NEGs zonais com o mesmo tipo de endpoints (todos GCE_VM_IP ou
GCE_VM_IP_PORT). Não é possível usar grupos de instâncias e NEGs zonais como grupos de back-end
no mesmo serviço de back-end.
É possível incluir o mesmo endpoint da rede em mais de um NEG zonal. Também é possível usar o mesmo NEG zonal como back-end em mais de um serviço de back-end.
Os NEGs zonais com endpoints GCE_VM_IP_PORT são compatíveis com balanceadores de carga baseados em proxy com os modos de balanceamento definidos em Modos de balanceamento para balanceadores de carga de aplicativo e Cloud Service Mesh e Modos de balanceamento para balanceadores de carga de rede de proxy.
Os NEGs zonais com endpoints GCE_VM_IP são compatíveis com balanceadores de carga de rede de passagem,
com os modos de balanceamento definidos em
Modos de balanceamento para balanceadores de carga de rede de passagem.
Agrupamento flexível de endpoints
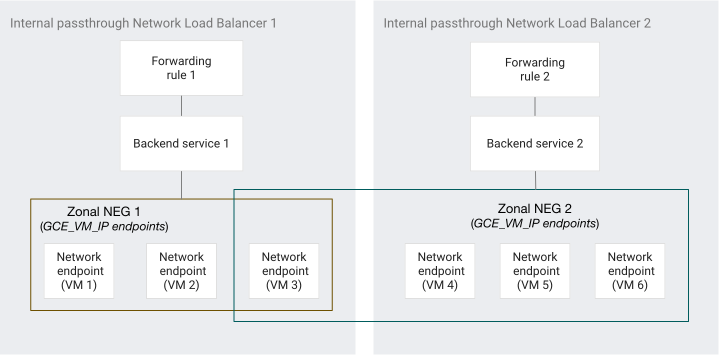
Assim como em grupos de instâncias, é possível usar o mesmo NEG como back-end para vários balanceadores de carga de rede de passagem interna. Ao contrário dos grupos de instâncias, um endpoint de VM pode ser membro de vários NEGs, e cada um deles pode ser usado como back-end em um ou mais balanceadores de carga de rede de passagem internos. Em comparação com os grupos de instâncias, você não se limita ao fato de que uma instância de VM só pode fazer parte de um único grupo.
A figura a seguir mostra um exemplo de arquitetura do balanceador de carga de rede de passagem interna com uma VM compartilhada.
Interfaces de rede e endpoints com balanceamento de carga
Os NEGs zonais são compatíveis com a distribuição de tráfego com balanceamento de carga para vNICs nic0,
vNICs que não são nic0 e NICs dinâmicas.
Para mais informações, consulte Interfaces de destino do balanceador de carga.
Para informações sobre como usar NEGs zonais com balanceadores de carga de rede de passagem, consulte os seguintes documentos:
GKE e NEGs zonais
O GKE usa NEGs zonais com endpoints GCE_VM_IP e
GCE_VM_IP_PORT:
O GKE cria um NEG
GCE_VM_IPexclusivo em cada zona para cada serviço LoadBalancer. Esses NEGs contêm VMs de nó de cluster como endpoints, que o GKE seleciona com base noexternalTrafficPolicydo serviço e no número de nós no cluster. Para mais informações, consulte Agrupamento de nós no documento Sobre os serviços do LoadBalancer.Os controladores de gateway do GKE e Entrada usam NEGs
GCE_VM_IP_PORTpara rotear o tráfego diretamente para os pods (balanceamento de carga nativo de contêiner). Cada endpoint em um NEGGCE_VM_IP_PORTcontém o endereço IP de um pod e a porta do contêiner (targetPort). A maneira como o GKE cria esses NEGs depende do recurso de gateway ou de Entrada que você usa:Gateway interno e externo: o GKE cria NEGs
GCE_VM_IP_PORTautomaticamente para cada serviço referenciado. Consulte Sobre a API Gateway.Ingress interno: o GKE cria NEGs
GCE_VM_IP_PORTautomaticamente para cada serviço referenciado. Consulte Configurar o Ingress para o balanceador de carga de aplicativo interno.Ingress externo: o GKE cria NEGs
GCE_VM_IP_PORTpara cada Serviço referenciado que inclui a anotaçãocloud.google.com/neg: '{"ingress": true}'. Consulte Configurar o Ingress para o balanceador de carga de aplicativo externo.
É possível instruir o GKE a criar NEGs
GCE_VM_IP_PORTindependentes e manter os endpoints de pod deles para que você possa anexar esses NEGs como back-ends a balanceadores de carga de aplicativo e balanceadores de carga de rede de proxy que você gerencia. Para mais informações, consulte Balanceamento de carga nativo de contêiner por meio de NEGs zonais independentes.
Limitações
- Não é possível usar NEGs zonais com redes legadas.
- A propriedade
default-portnão é compatível com NEGs zonaisGCE_VM_IP.
Cotas
- Veja informações sobre cotas de NEGs, como NEGs por projeto, NEGs por serviço de back-end e endpoints por NEG na página de cotas de balanceamento de carga.
A seguir
- Para informações sobre a configuração de NEGs zonais, consulte Configurar grupos de endpoints de rede zonais.
- Para informações sobre como usar NEGs zonais no Google Kubernetes Engine, consulte Balanceamento de carga nativo do contêiner por meio do Ingress.