

Dokumen ini menunjukkan cara mengonfigurasi dan menggunakan Cloud Logging dan Cloud Monitoring untuk Load Balancer Jaringan passthrough eksternal global.
Logging
Log memberikan informasi yang berguna untuk memecahkan masalah dan memantau Load Balancer Jaringan passthrough eksternal global Anda. Log digabungkan per koneksi dan diekspor hampir secara real time. Log dibuat untuk setiap aliran TCP, UDP, ESP, GRE, ICMP, dan ICMPv6 instance yang di-load balance untuk traffic ingress dan egress. Untuk mengetahui informasi selengkapnya tentang kolom yang disediakan dalam entri log, lihat Kolom log.
Tidak ada biaya tambahan untuk menggunakan log. Berdasarkan cara Anda mengimpor log, harga standar untuk Cloud Logging, BigQuery, atau Pub/Sub berlaku. Mengaktifkan log tidak berpengaruh pada performa load balancer.
Pencatatan log memberikan manfaat berikut:
Pemantauan traffic Load Balancer Jaringan passthrough eksternal global. Logging per koneksi memberi Anda insight tentang cara setiap koneksi dirutekan ke backend penayangan.
Pemecahan masalah jaringan. Anda dapat menggunakan log Load Balancer Jaringan passthrough eksternal global untuk memecahkan masalah.
Contoh format log untuk alur klien eksternal ke VM
Diagram berikut menunjukkan traffic masuk dan keluar untuk klien eksternal (203.0.113.7) yang mengakses Load Balancer Jaringan passthrough eksternal global yang dikonfigurasi dengan dua alamat IP anycast global 136.124.69.214 yang ditetapkan ke grup ketersediaan 0 (AG0) dan 136.124.83.205 yang ditetapkan ke grup ketersediaan 1 (AG1), serta instance backend (10.10.0.2 dan 10.20.0.2).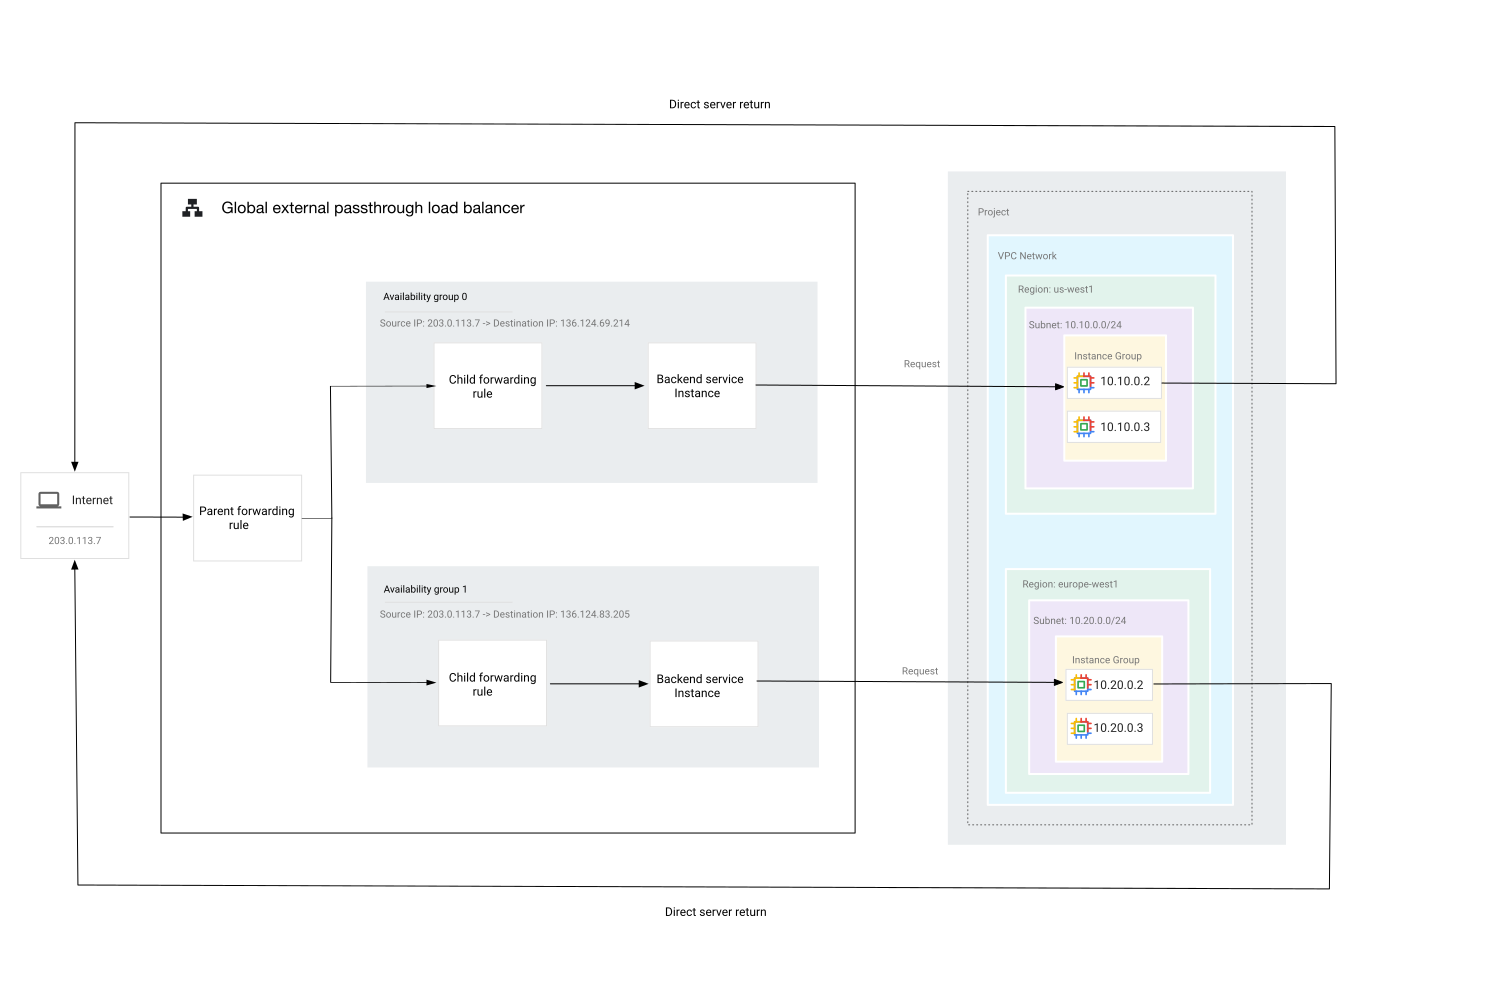
Log Load Balancer Jaringan passthrough eksternal global untuk koneksi dari klien ke instance backend diformat sebagai berikut:
connection.clientIp: 203.0.113.7connection.serverIp: 136.124.69.214 (AG0) atau 136.124.83.205 (AG1)bytesSent: 1256bytesReceived: 4521
Pengambilan sampel dan pengumpulan log
Cloud de Confiance mengambil sampel paket yang keluar dan masuk VM backend load balancer. Paket yang diambil sampelnya tersebut diproses untuk menghasilkan log.
Tidak semua paket diambil sampelnya. Cloud de Confiance mengambil sampel subset variabel dari paket, bergantung pada jumlah traffic di host fisik. Frekuensi pengambilan sampel terendah adalah satu dari 1.024 paket. Frekuensi sampling dikontrol secara dinamis oleh Cloud de Confiance. Anda tidak dapat menyesuaikan frekuensi pengambilan sampel.
Pengambilan sampel paket berinteraksi dengan aturan firewall dengan cara berikut:
- Paket diambil sampelnya sebelum aturan firewall keluar diterapkan.
- Paket diambil sampelnya setelah aturan firewall masuk diterapkan.
Setelah pengambilan sampel paket, Cloud de Confiance memproses paket yang diambil sampelnya sesuai dengan prosedur berikut:
Agregasi: Paket yang diambil sampelnya digabungkan selama interval lima detik untuk menghasilkan satu entri aliran.
Pengambilan sampel log yang dapat dikonfigurasi (sekunder): Ini adalah proses pengambilan sampel kedua, yang mengambil sampel aliran. Anda mengontrol pecahan entri aliran yang dihasilkan sebagai entri log sesuai dengan parameter logConfig.sampleRate. Jika
logConfig.sampleRateadalah1.0(100%), berarti semua paket yang diambil sampelnya diproses.Menulis ke logging: Entri log ditulis ke Cloud Logging.
Kolom opsional
Kumpulan data log berisi kolom wajib diisi dan kolom opsional. Bagian Kolom log mencantumkan kolom mana yang bersifat opsional dan mana yang wajib diisi. Semua kolom wajib diisi akan selalu disertakan. Anda dapat menyesuaikan kolom opsional yang ingin disimpan.
Jika Anda memilih include all optional, semua kolom opsional dalam format kumpulan data log akan disertakan dalam log aliran. Saat kolom opsional baru ditambahkan ke format data, log aliran akan otomatis menyertakan kolom baru.
Jika Anda memilih exclude all optional, semua kolom opsional akan dihapus.
Jika memilih custom, Anda dapat menentukan kolom opsional yang ingin disertakan oleh kolom induk, seperti
serverInstance, atau dengan nama lengkapnya, sepertiserverInstance.vm.
Saat kolom opsional baru ditambahkan ke format data, log tidak akan menyertakan kolom ini, kecuali kolom tersebut merupakan kolom baru dalam kolom induk yang telah Anda tentukan untuk disertakan.
Jika Anda menentukan kolom opsional kustom menggunakan kolom induk, saat kolom opsional baru ditambahkan ke format data dalam kolom induk tersebut, log akan otomatis menyertakan kolom baru tersebut. Misalnya, jika Anda memilih untuk menyertakan
optionalFieldA, maka kolom baru yang ditambahkan ke log dengan nama
optionalFieldA.subField1 akan disertakan secara otomatis.
Untuk mengetahui petunjuk tentang cara menyesuaikan kolom opsional, lihat Mengaktifkan logging di layanan backend baru.
Persyaratan alamat IP sumber paket respons
Logging mengambil sampel paket respons dari VM backend hanya jika alamat IP sumber untuk paket tersebut cocok dengan alamat IP aturan penerusan load balancer. Untuk koneksi TCP, paket respons harus selalu memiliki sumber yang cocok dengan tujuan paket permintaan; namun, untuk protokol lain, paket respons dapat menggunakan alamat IP sumber yang berbeda. Untuk mengetahui informasi selengkapnya, lihat Alamat IP untuk paket permintaan dan respons.
Proses pengambilan sampel paket yang digunakan oleh logging Load Balancer Jaringan passthrough eksternal global menghilangkan paket respons dari VM backend jika paket respons tersebut memiliki sumber yang tidak cocok dengan alamat IP aturan penerusan untuk Load Balancer Jaringan passthrough eksternal global.
Mengaktifkan logging di layanan backend baru
gcloud
Buat layanan backend untuk mengaktifkan logging dengan perintah
gcloud compute backend-services create.
    gcloud compute backend-services create BACKEND_SERVICE \
        --global \
        --load-balancing-scheme=EXTERNAL_PASSTHROUGH \
        --enable-logging \
        --logging-sample-rate=SAMPLE_RATE \
        --logging-optional=LOGGING_OPTIONAL \
        --logging-optional-fields=OPTIONAL_FIELDS
Ganti kode berikut:
BACKEND_SERVICE: nama layanan backend.SAMPLE_RATE: kolom ini hanya dapat ditentukan jika logging diaktifkan untuk layanan backend ini.
Nilai kolom harus dari
0.0 to 1.0, dengan0.0berarti tidak ada log yang dihasilkan dan1.0berarti log dihasilkan untuk semua paket yang diambil sampelnya. Mengaktifkan logging, tetapi menetapkan frekuensi sampling ke0.0sama dengan menonaktifkan logging. Nilai defaultnya adalah1.0.LOGGING_OPTIONAL: kolom opsional yang ingin Anda sertakan dalam log:INCLUDE_ALL_OPTIONALuntuk menyertakan semua kolom opsional.EXCLUDE_ALL_OPTIONAL(default) untuk mengecualikan semua kolom opsional.CUSTOMuntuk menyertakan daftar kustom kolom opsional yang Anda tentukan diOPTIONAL_FIELDS.
OPTIONAL_FIELDS: daftar kolom opsional yang dipisahkan koma yang ingin Anda sertakan ke dalam log.Misalnya,
serverInstance.vm,serverGkeDetails. Hanya dapat disetel jikaLOGGING_OPTIONALdisetel keCUSTOM.
API
Buat permintaan POST ke
backendServices.insert metode.
POST https://compute.s3nsapis.fr/compute/v1/projects/`PROJECT_ID`/global/backendServices
Mengecualikan semua kolom opsional
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE
      }
    }
Sertakan semua kolom opsional
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "INCLUDE_ALL_OPTIONAL"
      }
    }
Menyertakan daftar kustom kolom opsional
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "CUSTOM",
       "optionalFields": ["field1","field2",...]
      }
    }
Mengaktifkan logging pada layanan backend yang ada
gcloud
Aktifkan logging di layanan backend yang ada dengan perintah
gcloud compute backend-services update.
    gcloud compute backend-services update BACKEND_SERVICE \
        --global \
        --enable-logging \
        --logging-sample-rate=SAMPLE_RATE \
        --logging-optional=LOGGING_OPTIONAL \
        --logging-optional-fields=OPTIONAL_FIELDS
Ganti kode berikut:
BACKEND_SERVICE: nama layanan backend.SAMPLE_RATE: kolom ini hanya dapat ditentukan jika logging diaktifkan untuk layanan backend ini.
Nilai kolom harus dari
0.0 to 1.0, dengan0.0berarti tidak ada log yang dilaporkan dan1.0berarti log dibuat untuk semua paket yang diambil sampelnya. Mengaktifkan logging, tetapi menetapkan frekuensi sampling ke0.0sama dengan menonaktifkan logging. Nilai defaultnya adalah1.0.LOGGING_OPTIONAL: kolom opsional yang ingin Anda sertakan dalam log:INCLUDE_ALL_OPTIONALuntuk menyertakan semua kolom opsional.EXCLUDE_ALL_OPTIONAL(default) untuk mengecualikan semua kolom opsional.CUSTOMuntuk menyertakan daftar kustom kolom opsional yang Anda tentukan diOPTIONAL_FIELDS.
OPTIONAL_FIELDS: daftar kolom opsional yang dipisahkan koma yang ingin Anda sertakan dalam log.Misalnya,
serverInstance.vm,serverGkeDetails. Hanya dapat disetel jikaLOGGING_OPTIONALdisetel keCUSTOM.
API
Buat permintaan PATCH ke
backendServices/patch
metode.
PATCH https://compute.s3nsapis.fr/compute/v1/projects/`PROJECT_ID`/global/backendServices/`BACKEND_SERVICE`
Mengecualikan semua kolom opsional
     "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "EXCLUDE_ALL_OPTIONAL"
      }
Sertakan semua kolom opsional
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "INCLUDE_ALL_OPTIONAL"
      }
    }
Menyertakan daftar kustom kolom opsional
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "CUSTOM",
       "optionalFields": ["field1","field2",...]
      }
    }
Menonaktifkan logging pada layanan backend yang ada
gcloud
Nonaktifkan logging di layanan backend dengan
perintah gcloud compute backend-services update.
    gcloud compute backend-services update BACKEND_SERVICE \
        --global \
        --no-enable-logging
Ganti kode berikut:
BACKEND_SERVICE: nama layanan backend.
API
Buat permintaan PATCH ke
metode backendServices/patch.
PATCH https://compute.s3nsapis.fr/compute/v1/projects/`PROJECT_ID`/global/backendServices/`BACKEND_SERVICE`
    {
    "logConfig": {
      "enable": false
     }
    }
Melihat log
Saat log dimasukkan ke Cloud Logging dan tidak dikecualikan melalui tujuan perute log, Anda dapat membaca log menggunakan Cloud Logging API dan Google Cloud CLI.
Untuk melihat semua log Load Balancer Jaringan passthrough eksternal global:
Konsol
Di konsol Cloud de Confiance , buka halaman Logs Explorer.
Pilih jenis resource External Passthrough Network Load Balancer Rule.
Pilih nama log loadbalancing.googleapis.com/flows.
Kueri konsol
Di konsol Cloud de Confiance , buka halaman Logs Explorer.
Klik tombol Show query.
Tempel perintah berikut ke dalam kolom kueri. Ganti
PROJECT_IDdengan project ID Anda.resource.type="loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule" logName="projects/PROJECT_ID/logs/loadbalancing.googleapis.com%2Fflows"
Klik Run query.
Melihat log untuk layanan backend tertentu
Untuk melihat log Load Balancer Jaringan passthrough eksternal global untuk layanan backend tertentu:
Kueri konsol
Di konsol Cloud de Confiance , buka halaman Logs Explorer.
Klik tombol Show query.
Tempel perintah berikut ke dalam kolom kueri. Ganti
PROJECT_IDdengan project ID Anda danBACKEND_SERVICE_NAMEdengan nama layanan backend Anda.resource.type="loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule" logName="projects/PROJECT_ID/logs/loadbalancing.googleapis.com%2Fflows" resource.labels.backend_service_name="BACKEND_SERVICE_NAME"
Klik Run query.
Melihat log untuk grup instance backend
Untuk melihat log Load Balancer Jaringan passthrough eksternal global untuk grup instance backend tertentu:
Kueri konsol
Di konsol Cloud de Confiance , buka halaman Logs Explorer.
Klik tombol Show query.
Tempel perintah berikut ke dalam kolom kueri. Ganti
PROJECT_IDdengan project ID Anda danBACKEND_GROUP_NAMEdengan nama grup instance.resource.type="loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule" logName="projects/PROJECT_ID/logs/loadbalancing.googleapis.com%2Fflows" resource.labels.backend_group_name="BACKEND_GROUP_NAME"
Klik Run query.
Kolom log
Kumpulan data log berisi kolom wajib diisi, yang merupakan kolom default setiap kumpulan data log, dan kolom opsional yang menambahkan informasi tambahan. Kolom opsional dapat dihilangkan untuk menghemat biaya penyimpanan.
Beberapa kolom log memiliki format multi-kolom, dengan lebih dari satu data di kolom tertentu. Misalnya, kolom connection memiliki format IpConnection, yang berisi alamat IP dan port sumber dan tujuan, serta protokol, dalam satu kolom. Kolom multi-kolom ini dijelaskan dalam
tabel format data berikut.
Resource yang dimonitor adalah loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule.
| Kolom | Format kolom | Jenis kolom: Wajib atau Opsional | Deskripsi |
|---|---|---|---|
| koneksi | IpConnection | Wajib | 5-Tuple yang menjelaskan koneksi ini. |
| startTime | string | Wajib | Stempel waktu (format string tanggal RFC 3339) dari paket pertama yang diamati selama interval waktu gabungan. |
| endTime | string | Wajib | Stempel waktu (format string tanggal RFC 3339) dari paket terakhir yang diamati selama interval waktu gabungan. |
| bytesSent | int64 | Wajib | Jumlah byte yang dikirim dari server ke klien. |
| bytesReceived | int64 | Wajib | Jumlah byte yang diterima oleh server dari klien. |
| packetsSent | int64 | Wajib | Jumlah paket yang dikirim dari server ke klien. |
| packetsReceived | int64 | Wajib | Jumlah paket yang diterima oleh server dari klien. |
| rtt | string | Wajib | Latensi hanya diukur untuk koneksi TCP. Latensi adalah jumlah estimasi waktu round-trip (RTT) jaringan ditambah waktu yang digunakan untuk memproses paket dalam sistem operasi klien. Untuk paket yang diambil sampelnya, RTT dihitung dari perspektif backend yang di-load balance dengan mengukur perbedaan waktu antara backend yang mengirim segmen TCP dan backend yang menerima pengakuan TCP untuk nomor urut segmen yang dikirim. Latensi diformat sebagai string yang dimulai dengan jumlah detik dan diakhiri dengan "s" untuk menunjukkan detik. Nanodetik dinyatakan sebagai detik pecahan—misalnya, latensi 250 milidetik diformat sebagai "0.250000000s". |
| serverInstance | InstanceDetails | Opsional | Detail instance VM backend. |
| clientLocation | GeographicDetails | Opsional | Metadata lokasi klien yang tersedia. |
| serverGkeDetails | GkeDetails | Opsional | Metadata GKE untuk backend server. Hanya tersedia jika backend adalah endpoint GKE. |
| networkTier | NetworkTierDetails | Opsional | Tingkat jaringan untuk koneksi eksternal, diisi hanya jika klien tidak berada dalam Cloud de Confiance by S3NS. |
Format kolom IpConnection
| Kolom | Jenis | Deskripsi |
|---|---|---|
| clientIp | string | Alamat IP klien |
| clientPort | int32 | Port klien. Hanya ditetapkan untuk koneksi TCP dan UDP. |
| serverIp | string | Alamat IP server (IP aturan penerusan) |
| serverPort | int32 | Port server. Hanya ditetapkan untuk koneksi TCP dan UDP. |
| protocol | int32 | Nomor protokol IANA |
Format kolom InstanceDetails
| Kolom | Jenis | Deskripsi |
|---|---|---|
| projectId | string | ID project yang berisi VM |
| vm | string | Nama instance VM |
| region | string | Region VM |
| zone | string | Zona VM |
| vmIp | string | Alamat IPv4 internal utama antarmuka jaringan yang melayani koneksi |
Format kolom GeographicDetails
| Kolom | Jenis | Deskripsi |
|---|---|---|
| continent | string | Nama benua |
| regionCode | string | Kode wilayah CLDR Unicode seperti US atau
FR. Untuk sebagian besar negara, kode ini berhubungan langsung dengan
kode ISO-3166-2. |
| subRegion | string | ID subdivisi CLDR Unicode—misalnya, provinsi atau negara bagian
negara seperti USCA atau CAON. Kode Unicode ini berasal dari sub-wilayah yang ditentukan oleh standar ISO-3166-2.
|
| city | string | Nama kota—misalnya, Mountain View untuk
Mountain View, California. Tidak ada daftar kanonis nilai yang valid untuk variabel ini. Nama kota dapat berisi huruf US-ASCII,
angka, spasi, dan karakter berikut: !#$%&'*+-.^_`|~. |
| asn | int32 | Nomor sistem otonom (ASN) jaringan eksternal tempat endpoint ini berada. |
Format kolom GkeDetails
| Kolom | Jenis | Deskripsi |
|---|---|---|
| cluster | ClusterDetails | Metadata cluster GKE |
| pod | PodDetails | Metadata Pod GKE, diisi jika sumber atau tujuan traffic adalah Pod |
| service | ServiceDetails | Metadata layanan GKE, hanya diisi di endpoint layanan. Data berisi hingga dua layanan. Jika ada lebih dari dua layanan yang relevan, kolom ini berisi satu layanan dengan penanda MANY_SERVICES khusus. |
Format kolom ClusterDetails
| Kolom | Jenis | Deskripsi |
|---|---|---|
| cluster | string | Nama cluster GKE |
| clusterLocation | string | Lokasi cluster. Lokasi cluster dapat berupa zona atau region. |
Format kolom PodDetails
| Kolom | Jenis | Deskripsi |
|---|---|---|
| pod | string | Nama Pod |
| podNamespace | string | Namespace Pod |
Format kolom ServiceDetails
| Kolom | Jenis | Deskripsi |
|---|---|---|
| service | string | Nama layanan. Jika ada lebih dari dua layanan yang relevan, kolom ini ditetapkan ke penanda MANY_SERVICES khusus. |
| serviceNamespace | string | Namespace layanan |
Format kolom NetworkTierDetails
| Kolom | Jenis | Deskripsi |
|---|---|---|
| networkTier | string | NetworkTier yang digunakan dalam koneksi, salah satu dari [PREMIUM, STANDARD, FIXED_STANDARD, UNKNOWN]. |
Pemantauan
Load Balancer Jaringan passthrough eksternal global mengekspor metrik utama ke Cloud Monitoring.
Metrik pemantauan dapat digunakan untuk tujuan berikut:
- Mengevaluasi konfigurasi, penggunaan, dan performa load balancer
- Memecahkan masalah
- Meningkatkan pemanfaatan resource dan pengalaman pengguna
Selain dasbor standar di Monitoring, Anda dapat membuat dasbor kustom, menyiapkan pemberitahuan, dan membuat kueri metrik melalui Monitoring API.
Anda tidak dapat membuat kueri atau memfilter metrik pemantauan menggunakan aturan penerusan global induk. Hal ini karena setiap aturan penerusan turunan dalam grup ketersediaannya menerapkan traffic yang di-load balance, perutean bidang data, dan pemeriksaan kesehatan. Oleh karena itu, Anda harus membuat kueri dan memfilter metrik menggunakan aturan penerusan turunan yang Cloud de Confiance dibuat untuk setiap grup ketersediaan. Cloud de Confiance Aturan turunan ini diberi nama dengan menggabungkan nama aturan penerusan induk dengan-ag0 dan -ag1. Pemantauan pada perincian aturan penerusan turunan ini memungkinkan Anda melihat metrik per grup ketersediaan. Untuk mengetahui
informasi selengkapnya, lihat
aturan penerusan.
Melihat dasbor Monitoring
Konsol
Di Konsol Cloud de Confiance , buka halaman Monitoring.
Di panel navigasi, pilih Dashboards.
Pilih dasbor Google Cloud Load Balancers. Semua load balancer akan ditampilkan.
Pilih nama load balancer dari daftar load balancer.
Di panel Detail Load Balancer Jaringan passthrough eksternal global, Anda dapat melihat berbagai detail untuk load balancer yang dipilih. Panel ini menampilkan konfigurasi Anda saat ini.
Di panel Metrik utama, Anda dapat melihat diagram untuk setiap metrik utama. Untuk melihat pengelompokan tertentu, klik Pengelompokan. Panel ini menampilkan data yang didasarkan pada konfigurasi historis, sedangkan panel Detail Load Balancer Jaringan passthrough eksternal global hanya menampilkan konfigurasi saat ini. Untuk mengetahui informasi selengkapnya, lihat Dasbor dan diagram.
Menentukan dasbor kustom Monitoring
Anda dapat membuat dasbor Monitoring kustom melalui metrik Load Balancer Jaringan passthrough eksternal global.
Lihat Metrik dan jenis resource untuk mengetahui daftar metrik yang dikumpulkan. Lihat Filter untuk mengetahui daftar atribut yang dapat Anda gunakan untuk memfilter hasil.
Konsol
Di Konsol Cloud de Confiance , buka halaman Monitoring.
Pilih Dasbor > Buat Dasbor.
Klik Tambahkan diagram.
Beri judul pada diagram.
Pilih metrik dan filter.
Untuk menemukan metrik Load Balancer Jaringan passthrough eksternal global, telusuri awalan
loadbalancing.googleapis.com/l3/external.Klik Simpan.
Menentukan pemberitahuan Monitoring
Anda dapat menentukan Pemberitahuan pemantauan untuk berbagai metrik Load Balancer Jaringan passthrough eksternal global:
Konsol
Di Konsol Cloud de Confiance , buka halaman Monitoring.
Pilih Alerting > Create a Policy.
Pilih jenis resource dan metrik.
Untuk menemukan jenis resource dan metrik Load Balancer Jaringan passthrough eksternal global, telusuri
loadbalancing.googleapis.com/l3/externaldi kolom Temukan jenis resource dan metrik.Tentukan Konfigurasi untuk menetapkan kapan pemberitahuan harus dipicu.
Tambahkan Filter jika perlu.
Klik Simpan.
Frekuensi dan retensi pelaporan metrik
Metrik untuk Load Balancer Jaringan passthrough eksternal global diekspor ke Monitoring dalam batch perincian satu menit. Data pemantauan disimpan selama enam minggu. Metrik didasarkan pada traffic yang diambil sampelnya (frekuensi pengambilan sampel bersifat dinamis dan tidak dapat disesuaikan). Dasbor ini menyediakan analisis data dalam interval default satu jam (1H), enam jam (6H), satu hari (1D), satu minggu (1W), dan enam minggu (6W). Anda dapat meminta analisis secara manual dalam interval berapa pun dari enam minggu hingga enam puluh detik.
Metrik dan jenis resource
Bagian ini menjelaskan metrik dan jenis resource untuk Load Balancer Jaringan passthrough eksternal global.
Metrik
Metrik berikut untuk Load Balancer Jaringan passthrough eksternal global dilaporkan ke Monitoring. Anda dapat menggunakan nama metrik ini saat membuat permintaan API.
| metric_name | Jenis | Deskripsi |
|---|---|---|
loadbalancing.googleapis.com/l3/external/ingress_bytes_count |
konter | Jumlah byte yang dikirim dari klien ke backend Load Balancer Jaringan passthrough eksternal global. Untuk alur TCP, hanya byte dalam aliran aplikasi yang dihitung. |
loadbalancing.googleapis.com/l3/external/ingress_packets_count |
konter | Jumlah paket yang dikirim dari klien ke backend Load Balancer Jaringan passthrough eksternal global. |
loadbalancing.googleapis.com/l3/external/egress_bytes_count |
konter | Jumlah byte yang dikirim dari backend Load Balancer Jaringan passthrough eksternal global ke klien. Untuk alur TCP, hanya byte dalam aliran aplikasi yang dihitung. |
loadbalancing.googleapis.com/l3/external/egress_packets_count |
konter | Jumlah paket yang dikirim dari backend Load Balancer Jaringan passthrough eksternal global ke klien. |
loadbalancing.googleapis.com/l3/external/rtt_latencies |
distribution | Distribusi rtt yang diukur melalui koneksi TCP untuk aliran Load Balancer Jaringan passthrough eksternal global. Hanya tersedia untuk traffic TCP. |
Jenis resource
Load Balancer Jaringan passthrough eksternal global menggunakan jenis resource berikut:
tcp_lb_ruleudp_lb_ruleloadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule
Load Balancer Jaringan passthrough eksternal global dapat mendukung traffic TCP, UDP, ESP, GRE, ICMP, dan ICMPv6.
Anda dapat menentukan jenis resource sebagai
tcp_lb_rule atau
udp_lb_rule untuk membatasi
data yang dipantau ke protokol TCP atau UDP.
Anda dapat menentukan jenis resource sebagai
loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule
untuk memantau semua protokol yang didukung, termasuk protokol TCP, UDP, ESP, GRE, ICMP, dan ICMPv6.
Filter
Metrik digabungkan untuk setiap Load Balancer Jaringan passthrough eksternal global. Anda dapat memfilter metrik gabungan menurut dimensi berikut.
Label resource untuk tcp_lb_rule atau udp_lb_rule
Anda dapat membatasi kueri menurut resource. Anda juga dapat mengelompokkan hasil menurut nilai ini.
resource.label.<var>LABEL_KEY</var>:
| label_key | Jenis | Deskripsi |
|---|---|---|
project |
string | ID project Cloud de Confiance yang terkait dengan resource ini. |
load_balancer_name |
string | Nama load balancer. |
region |
string | Region
tempat backend load balancer berada—misalnya,
us-central1, europe-west1,
asia-east1. |
network_name |
string | Jaringan VPC tempat backend load balancer berada. |
backend_target_type |
string | Jenis target backend yang menangani koneksi.
Nilai yang valid adalah
BACKEND_SERVICE. |
backend_target_name |
string | Nama layanan backend. |
forwarding_rule_name |
string | Nama aturan penerusan. Ini adalah
nama salah satu
aturan penerusan turunan yang dibuat oleh Cloud de Confiance(dengan akhiran
|
forwarding_rule_network_tier |
string | Tingkat jaringan aturan penerusan. |
backend_name |
string | Nama backend yang menangani koneksi. Nilainya adalah nama grup instance backend atau grup endpoint jaringan (NEG) yang menangani koneksi. |
backend_type |
string | Jenis backend yang menangani koneksi. Nilainya dapat berupa
|
backend_scope |
string | Zona atau region grup instance atau NEG backend. |
backend_scope_type |
string | Jenis cakupan grup backend yang menangani
koneksi. Nilai yang valid adalah |
backend_subnetwork_name |
string | Nama subnetwork backend yang menerima koneksi. |
endpoint_zone |
string | Zona VM backend yang menangani koneksi. |
Label resource untuk loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule
Anda dapat membatasi kueri menurut resource. Anda juga dapat mengelompokkan hasil menurut nilai ini.
resource.label.<var>LABEL_KEY</var>:
| label_key | Jenis | Deskripsi |
|---|---|---|
project |
string | ID project Cloud de Confiance yang terkait dengan resource ini. |
region |
string | Region
tempat backend load balancer berada—misalnya,
us-central1, europe-west1,
asia-east1. |
backend_network_name |
string | Jaringan VPC tempat backend load balancer berada. |
backend_target_type |
string | Jenis target backend yang menangani koneksi.
Nilai yang valid adalah
BACKEND_SERVICE. |
backend_service_name |
string | Nama layanan backend yang menangani koneksi. |
forwarding_rule_name |
string | Nama aturan penerusan. Ini adalah
nama salah satu
aturan penerusan turunan yang dibuat oleh Cloud de Confiance(dengan akhiran
|
backend_group_name |
string | Nama grup backend yang menangani koneksi. |
backend_group_type |
string | Jenis grup backend yang menangani koneksi. Jika |
backend_group_scope |
string | Cakupan grup backend (nama zona atau region) yang menangani koneksi. |
backend_subnetwork_name |
string | Nama subnetwork backend yang menerima koneksi. |
backend_zone |
string | Zona VM backend yang menangani koneksi. |
Label metrik
Anda dapat membatasi kueri menurut label metrik. Anda juga dapat mengelompokkan hasil menurut nilai ini.
metric.label.<var>LABEL_KEY</var>:
| label_key | Jenis | Deskripsi |
|---|---|---|
client_country |
string | Negara klien yang memulai koneksi ke Load Balancer Jaringan passthrough eksternal global. |
client_continent |
string | Benua tempat klien yang memulai koneksi ke Load Balancer Jaringan passthrough eksternal global berada. |
protocol |
string | Protokol dalam koneksi untuk resource
Kolom ini dibiarkan kosong untuk resource |
Memantau permintaan API
Anda dapat membuat kueri arbitrer melalui Load Balancer Jaringan passthrough eksternal global dengan menggunakan permintaan projects.timeSeries.list v3 Monitoring API. Struktur pasti dari berbagai definisi mengikuti semantik filter pemantauan generik.
Contoh permintaan API
Mendapatkan semua byte yang dikirim dari semua Load Balancer Jaringan passthrough eksternal global dalam project selama pukul 12.00-12.02 PM UTC pada 01-07-2019 dengan agregasi 1 menit.
Parameter timeSeries.list:
- name: projects/
PROJECT_ID - Filter:
resource.type = "tcp_lb_rule"ANDmetric.name="loadbalancing.googleapis.com/l3/external/egress_bytes_count" - interval.start_time:
2019-07-01T12:00:00Z - interval.end_time:
2019-07-01T12:02:00Z - aggregation.alignmentPeriod:
60s - aggregation.crossSeriesReducer:
REDUCE_SUM - aggregation.perSeriesAligner:
ALIGN_SUM
- name: projects/
Dapatkan pengukuran RTT median di semua Load Balancer Jaringan passthrough eksternal global dalam project selama 12.19-12.20 PM UTC pada 2019-07-01, yang dikelompokkan menurut negara klien.
Parameter timeSeries.list:
- name: projects/
PROJECT_ID - Filter:
resource.type = "tcp_lb_rule"ANDmetric.name="loadbalancing.googleapis.com/l3/external/rtt_latencies" - interval.start_time:
2019-07-01T12:19:00Z - interval.end_time:
2019-07-01T12:20:00Z - aggregation.alignmentPeriod:
60s - aggregation.crossSeriesReducer:
REDUCE_SUM - aggregation.groupByFields:
metric.label.client_country - aggregation.perSeriesAligner:
ALIGN_PERCENTILE_50
- name: projects/
Mendapatkan total byte dari Load Balancer Jaringan passthrough eksternal global tertentu selama pukul 12.19-12.20 UTC pada 2019-07-01, yang dikelompokkan menurut zona endpoint dan benua klien.
Parameter timeSeries.list:
- name: projects/
PROJECT_ID - Filter:
resource.type = "tcp_lb_rule"ANDresource.label.load_balancer_name = "netlb-bs-1"ANDmetric.name="loadbalancing.googleapis.com/l3/external/ingress_bytes_count" - interval.start_time:
2019-07-01T12:19:00Z - interval.end_time:
2019-07-01T12:20:00Z - aggregation.alignmentPeriod:
60s - aggregation.crossSeriesReducer:
REDUCE_SUM - aggregation.groupByFields:
metric.label.client_continent - aggregation.groupByFields:
resource.label.endpoint_zone - aggregation.perSeriesAligner:
ALIGN_SUM
- name: projects/