

Questo documento mostra come configurare e utilizzare Cloud Logging e Cloud Monitoring per i bilanciatori del carico di rete pass-through esterni globali.
Logging
I log forniscono informazioni utili per la risoluzione dei problemi e il monitoraggio del bilanciatore del carico di rete passthrough esterno globale. I log vengono aggregati per connessione ed esportati quasi in tempo reale. I log vengono generati per ogni flusso TCP, UDP, ESP, GRE, ICMP e ICMPv6 di ogni istanza con bilanciamento del carico per il traffico in entrata e in uscita. Per saperne di più sui campi forniti nella voce di log, consulta Campi di log.
Non vengono addebitati costi aggiuntivi per l'utilizzo dei log. A seconda di come importi i log, si applicano prezzi standard per Cloud Logging, BigQuery o Pub/Sub. L'attivazione dei log non influisce sulle prestazioni del bilanciatore del carico.
La registrazione offre i seguenti vantaggi:
Monitoraggio del traffico del bilanciatore del carico di rete passthrough esterno globale. Il logging per connessione ti consente di capire come viene instradata ogni connessione ai backend di gestione.
Risoluzione dei problemi di rete. Puoi utilizzare i log del bilanciatore del carico di rete passthrough esterno globale per la risoluzione dei problemi.
Formato del log di esempio per i flussi da un client esterno a una VM
Il seguente diagramma mostra il traffico in entrata e in uscita per un client esterno (203.0.113.7) che accede a un bilanciatore del carico di rete passthrough esterno globale configurato con due indirizzi IP anycast globali 136.124.69.214 assegnati al gruppo di disponibilità 0 (AG0) e 136.124.83.205 assegnati al gruppo di disponibilità 1 (AG1) e istanze di backend (10.10.0.2 e 10.20.0.2).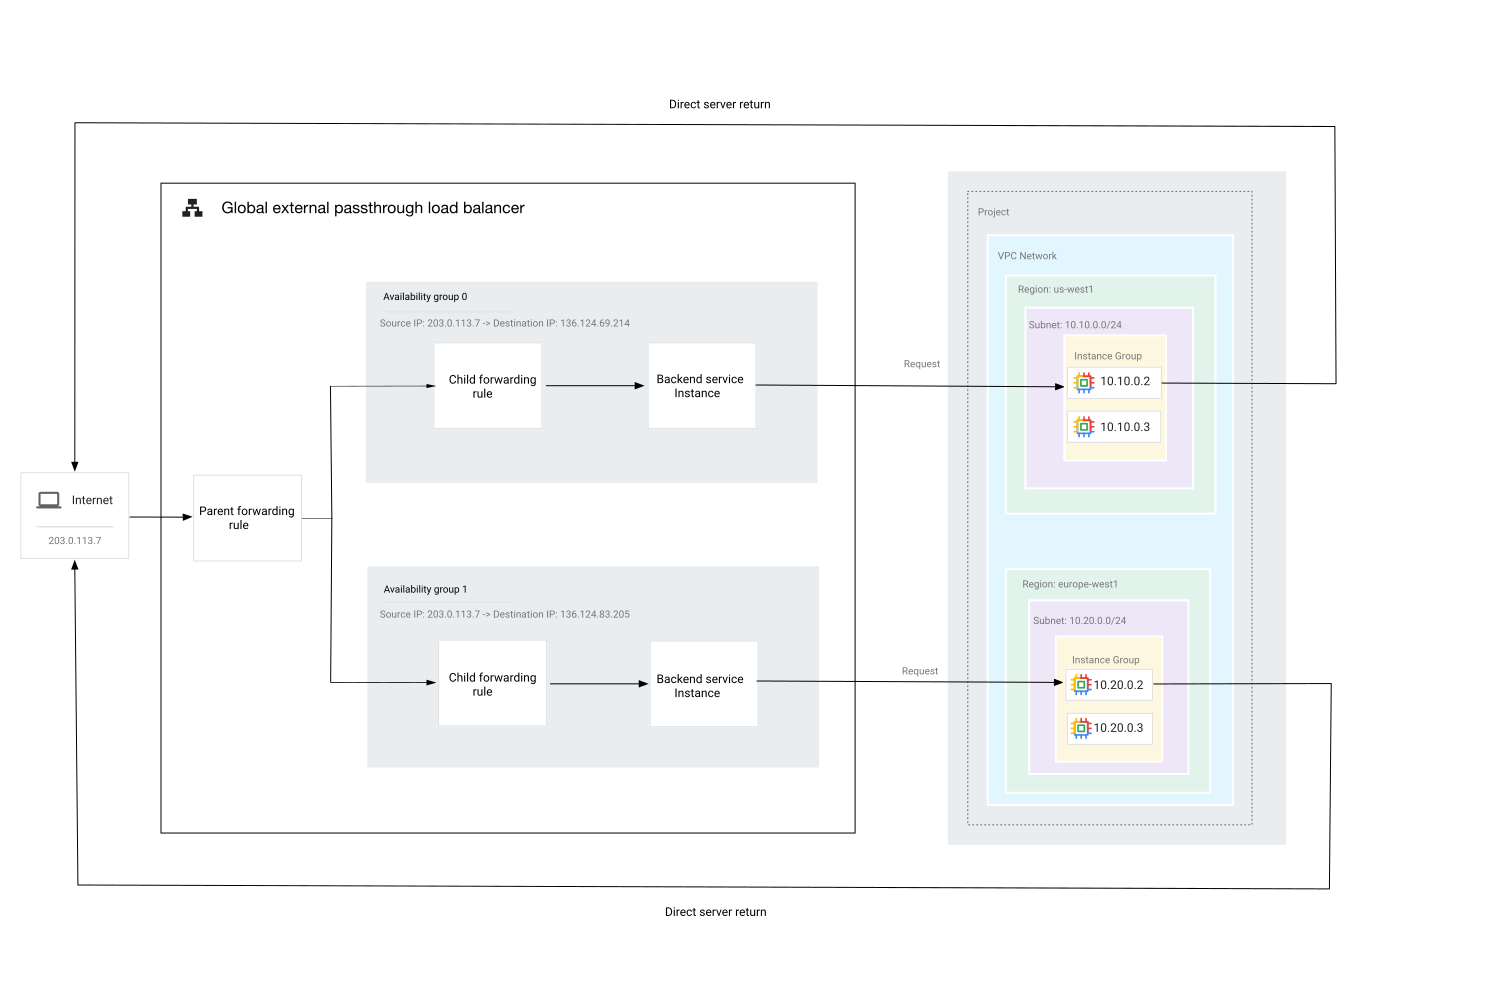
I log del bilanciatore del carico di rete passthrough esterno globale per le connessioni dal client all'istanza di backend sono formattati nel seguente modo:
connection.clientIp: 203.0.113.7connection.serverIp: 136.124.69.214 (AG0) o 136.124.83.205 (AG1)bytesSent: 1256bytesReceived: 4521
Campionamento e raccolta dei log
Cloud de Confiance campiona i pacchetti che escono ed entrano nelle VM di backend del bilanciatore del carico. I pacchetti campionati vengono elaborati per generare i log.
Non tutti i pacchetti vengono campionati. Cloud de Confiance Campiona un sottoinsieme variabile di pacchetti a seconda della quantità di traffico sull'host fisico. La frequenza di campionamento più bassa possibile è un pacchetto su 1024. La frequenza di campionamento è controllata dinamicamente da Cloud de Confiance. Non puoi regolare la frequenza di campionamento.
Il campionamento dei pacchetti interagisce con le regole firewall nei seguenti modi:
- I pacchetti vengono campionati prima dell'applicazione delle regole firewall in uscita.
- I pacchetti vengono campionati dopo l'applicazione delle regole firewall in entrata.
Dopo il campionamento dei pacchetti, Cloud de Confiance elabora i pacchetti campionati secondo la seguente procedura:
Aggregazione:i pacchetti campionati vengono aggregati in un intervallo di cinque secondi per produrre una singola voce di flusso.
Campionamento (secondario) dei log configurabile:si tratta di un secondo processo di campionamento, che campiona i flussi. Puoi controllare la frazione delle voci di flusso emesse come voci di log in base al parametro logConfig.sampleRate. Quando
logConfig.sampleRateè1.0(100%), significa che tutti i pacchetti campionati vengono elaborati.Scrivi in Logging:le voci di log vengono scritte in Cloud Logging.
Campi facoltativi
I record di log contengono campi obbligatori e facoltativi. La sezione Campi log elenca i campi facoltativi e quelli obbligatori. Tutti i campi obbligatori sono sempre inclusi. Puoi personalizzare i campi facoltativi che decidi di mantenere.
Se selezioni Includi tutti i campi facoltativi, tutti i campi facoltativi nel formato del record di log vengono inclusi nei log di flusso. Quando vengono aggiunti nuovi campi facoltativi al formato del record, i log di flusso includono automaticamente i nuovi campi.
Se selezioni Escludi tutti i campi facoltativi, tutti i campi facoltativi vengono omessi.
Se selezioni Personalizzato, puoi specificare i campi facoltativi da includere in base al campo principale, ad esempio
serverInstance, o in base al nome completo, ad esempioserverInstance.vm.
Quando vengono aggiunti nuovi campi facoltativi al formato del record, i log non includono questi campi, a meno che non si tratti di un nuovo campo all'interno di un campo principale che hai specificato da includere.
Se specifichi un campo facoltativo personalizzato utilizzando i campi principali, quando vengono aggiunti nuovi campi facoltativi al formato del record all'interno di quel campo principale, i log includeranno automaticamente i nuovi campi. Ad esempio, se scegli di includere
optionalFieldA, un nuovo campo aggiunto ai log con il nome
optionalFieldA.subField1 verrà incluso automaticamente.
Per istruzioni sulla personalizzazione dei campi facoltativi, consulta Abilitazione del logging su un nuovo servizio di backend.
Requisiti per l'indirizzo IP di origine del pacchetto di risposta
La registrazione campiona i pacchetti di risposta dalle VM di backend solo se l'indirizzo IP di origine di questi pacchetti corrisponde all'indirizzo IP della regola di forwarding del bilanciatore del carico. Per le connessioni TCP, i pacchetti di risposta devono sempre avere origini che corrispondono alla destinazione del pacchetto di richiesta. Tuttavia, per altri protocolli, è possibile che i pacchetti di risposta utilizzino un indirizzo IP di origine diverso. Per saperne di più, consulta la sezione Indirizzi IP per pacchetti di richiesta e restituzione.
Il processo di campionamento dei pacchetti utilizzato dalla registrazione del bilanciatore del carico di rete passthrough esterno globale omette tutti i pacchetti di risposta dalle VM di backend se le origini di questi pacchetti di risposta non corrispondono a un indirizzo IP di una regola di forwarding per un bilanciatore del carico di rete passthrough esterno globale.
Abilitare il logging su un nuovo servizio di backend
gcloud
Crea il servizio di backend per abilitare il logging con il comando gcloud compute backend-services create.
    gcloud compute backend-services create BACKEND_SERVICE \
        --global \
        --load-balancing-scheme=EXTERNAL_PASSTHROUGH \
        --enable-logging \
        --logging-sample-rate=SAMPLE_RATE \
        --logging-optional=LOGGING_OPTIONAL \
        --logging-optional-fields=OPTIONAL_FIELDS
Sostituisci quanto segue:
BACKEND_SERVICE: il nome del servizio di backend.SAMPLE_RATE: questo campo può essere specificato solo se il logging è abilitato per questo servizio di backend.
Il valore del campo deve essere compreso tra
0.0 to 1.0, dove0.0indica che non vengono generati log e1.0indica che vengono generati log per tutti i pacchetti campionati. Abilitare il logging impostando però la frequenza di campionamento su0.0equivale a disabilitare il logging. Il valore predefinito è1.0.LOGGING_OPTIONAL: i campi facoltativi che vuoi includere nei log:INCLUDE_ALL_OPTIONALper includere tutti i campi facoltativi.EXCLUDE_ALL_OPTIONAL(valore predefinito) per escludere tutti i campi facoltativi.CUSTOMper includere un elenco personalizzato di campi facoltativi che specifichi inOPTIONAL_FIELDS.
OPTIONAL_FIELDS: un elenco separato da virgole di campi facoltativi da includere nei log.Ad esempio,
serverInstance.vm,serverGkeDetails. Può essere impostato solo seLOGGING_OPTIONALè impostato suCUSTOM.
API
Invia una richiesta POST al
metodo backendServices.insert.
POST https://compute.s3nsapis.fr/compute/v1/projects/`PROJECT_ID`/global/backendServices
Escludi tutti i campi facoltativi
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE
      }
    }
Includi tutti i campi facoltativi
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "INCLUDE_ALL_OPTIONAL"
      }
    }
Includere un elenco personalizzato di campi facoltativi
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "CUSTOM",
       "optionalFields": ["field1","field2",...]
      }
    }
Abilita il logging su un servizio di backend esistente
gcloud
Abilita il logging su un servizio di backend esistente con il
comando gcloud compute backend-services update.
    gcloud compute backend-services update BACKEND_SERVICE \
        --global \
        --enable-logging \
        --logging-sample-rate=SAMPLE_RATE \
        --logging-optional=LOGGING_OPTIONAL \
        --logging-optional-fields=OPTIONAL_FIELDS
Sostituisci quanto segue:
BACKEND_SERVICE: il nome del servizio di backend.SAMPLE_RATE: questo campo può essere specificato solo se il logging è abilitato per questo servizio di backend.
Il valore del campo deve essere compreso tra
0.0 to 1.0, dove0.0indica che non vengono segnalati log e1.0indica che i log vengono generati per tutti i pacchetti campionati. Abilitare il logging impostando però la frequenza di campionamento su0.0equivale a disabilitare il logging. Il valore predefinito è1.0.LOGGING_OPTIONAL: i campi facoltativi che vuoi includere nei log:INCLUDE_ALL_OPTIONALper includere tutti i campi facoltativi.EXCLUDE_ALL_OPTIONAL(valore predefinito) per escludere tutti i campi facoltativi.CUSTOMper includere un elenco personalizzato di campi facoltativi che specifichi inOPTIONAL_FIELDS.
OPTIONAL_FIELDS: un elenco separato da virgole di campi facoltativi da includere nei log.Ad esempio,
serverInstance.vm,serverGkeDetails. Può essere impostato solo seLOGGING_OPTIONALè impostato suCUSTOM.
API
Invia una richiesta PATCH al
backendServices/patch
metodo.
PATCH https://compute.s3nsapis.fr/compute/v1/projects/`PROJECT_ID`/global/backendServices/`BACKEND_SERVICE`
Escludi tutti i campi facoltativi
     "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "EXCLUDE_ALL_OPTIONAL"
      }
Includi tutti i campi facoltativi
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "INCLUDE_ALL_OPTIONAL"
      }
    }
Includere un elenco personalizzato di campi facoltativi
    {
    "name": "BACKEND_SERVICE",
    "loadBalancingScheme": "EXTERNAL_PASSTHROUGH",
    "logConfig": {
       "enable": true,
       "sampleRate": SAMPLE_RATE,
       "optionalMode": "CUSTOM",
       "optionalFields": ["field1","field2",...]
      }
    }
Disabilitare il logging su un servizio di backend esistente
gcloud
Disabilita il logging sul servizio di backend con il
comando gcloud compute backend-services update.
    gcloud compute backend-services update BACKEND_SERVICE \
        --global \
        --no-enable-logging
Sostituisci quanto segue:
BACKEND_SERVICE: il nome del servizio di backend.
API
Effettua una richiesta PATCH al
metodo backendServices/patch.
PATCH https://compute.s3nsapis.fr/compute/v1/projects/`PROJECT_ID`/global/backendServices/`BACKEND_SERVICE`
    {
    "logConfig": {
      "enable": false
     }
    }
Visualizza i log
Quando i log vengono importati in Cloud Logging e non esclusi tramite un sink del router di log, puoi leggerli utilizzando l'API Cloud Logging e Google Cloud CLI.
Per visualizzare tutti i log del bilanciatore del carico di rete passthrough esterno globale:
Console
Nella console Cloud de Confiance , vai alla pagina Esplora log.
Seleziona il tipo di risorsa Regola del bilanciatore del carico di rete passthrough esterno.
Seleziona il nome del log loadbalancing.googleapis.com/flows.
Query dalla console
Nella console Cloud de Confiance , vai alla pagina Esplora log.
Fai clic sul pulsante di attivazione/disattivazione Mostra query.
Incolla quanto segue nel campo della query. Sostituisci
PROJECT_IDcon l'ID progetto.resource.type="loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule" logName="projects/PROJECT_ID/logs/loadbalancing.googleapis.com%2Fflows"
Fai clic su Esegui query.
Visualizzare i log di un servizio di backend specifico
Per visualizzare i log del bilanciatore del carico di rete passthrough esterno globale per un servizio di backend specifico:
Query dalla console
Nella console Cloud de Confiance , vai alla pagina Esplora log.
Fai clic sul pulsante di attivazione/disattivazione Mostra query.
Incolla quanto segue nel campo della query. Sostituisci
PROJECT_IDcon l'ID progetto eBACKEND_SERVICE_NAMEcon il nome del servizio di backend.resource.type="loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule" logName="projects/PROJECT_ID/logs/loadbalancing.googleapis.com%2Fflows" resource.labels.backend_service_name="BACKEND_SERVICE_NAME"
Fai clic su Esegui query.
Visualizza i log per un gruppo di istanza di backend
Per visualizzare i log del bilanciatore del carico di rete passthrough esterno globale per un gruppo di istanza di backend specifico:
Query dalla console
Nella console Cloud de Confiance , vai alla pagina Esplora log.
Fai clic sul pulsante di attivazione/disattivazione Mostra query.
Incolla quanto segue nel campo della query. Sostituisci
PROJECT_IDcon l'ID progetto eBACKEND_GROUP_NAMEcon il nome del gruppo di istanze.resource.type="loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule" logName="projects/PROJECT_ID/logs/loadbalancing.googleapis.com%2Fflows" resource.labels.backend_group_name="BACKEND_GROUP_NAME"
Fai clic su Esegui query.
Campi log
I record di log contengono campi obbligatori, che sono i campi predefiniti di ogni record di log, e campi facoltativi che aggiungono ulteriori informazioni. Possono essere omessi per risparmiare sui costi di archiviazione.
Alcuni campi di log sono in formato multi-campo, con più di un dato in un determinato campo. Ad esempio, il campo connection è in formato IpConnection, che contiene l'indirizzo IP e la porta di origine e di destinazione, oltre al protocollo, in un unico campo. Questi campi multi-campo sono descritti nella
seguente tabella dei formati del record.
La risorsa monitorata è loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule.
| Campo | Formato campo | Tipo di campo: obbligatorio o facoltativo | Descrizione |
|---|---|---|---|
| connessione | IpConnection | Obbligatorio | La tupla a 5 elementi che descrive questa connessione. |
| startTime | string | Obbligatorio | Timestamp (nel formato di stringa per la data RFC 3339) del primo pacchetto osservato durante l'intervallo di tempo aggregato. |
| endTime | string | Obbligatorio | Timestamp (nel formato di stringa per la data RFC 3339) dell'ultimo pacchetto osservato durante l'intervallo di tempo aggregato. |
| bytesSent | int64 | Obbligatorio | Numero di byte inviati dal server al client. |
| bytesReceived | int64 | Obbligatorio | Numero di byte ricevuti dal server dal client. |
| packetsSent | int64 | Obbligatorio | Numero di pacchetti inviati dal server al client. |
| packetsReceived | int64 | Obbligatorio | Numero di pacchetti ricevuti dal server dal client. |
| rtt | string | Obbligatorio | La latenza viene misurata solo per le connessioni TCP. La latenza è la somma del tempo di round trip (RTT) della rete stimato più il tempo impiegato per l'elaborazione del pacchetto all'interno del sistema operativo del client. Per i pacchetti campionati, l'RTT viene calcolato dal punto di vista di un backend con bilanciamento del carico misurando le differenze di tempo tra l'invio di un segmento TCP da parte del backend e la ricezione di un riconoscimento TCP per il numero di sequenza del segmento inviato. La latenza è formattata come una stringa che inizia con il numero di secondi e termina con "s" per indicare i secondi. I nanosecondi sono espressi come secondi frazionari. Ad esempio, la latenza di 250 millisecondi viene formattata come "0.250000000s". |
| serverInstance | InstanceDetails | Facoltativo | I dettagli dell'istanza VM di backend. |
| clientLocation | GeographicDetails | Facoltativo | I metadati sulla posizione disponibili del client. |
| serverGkeDetails | GkeDetails | Facoltativo | Metadati GKE per il backend del server. Disponibile solo se il backend è un endpoint GKE. |
| networkTier | NetworkTierDetails | Facoltativo | Livello di rete per le connessioni esterne, compilato solo quando il client non si trova all'interno di Cloud de Confiance by S3NS. |
Formato del campo IpConnection
| Campo | Tipo | Descrizione |
|---|---|---|
| clientIp | string | Indirizzo IP client |
| clientPort | int32 | Porta client. Impostato solo per le connessioni TCP e UDP. |
| serverIp | string | Indirizzo IP del server (IP della regola di forwarding) |
| serverPort | int32 | Porta server. Impostato solo per le connessioni TCP e UDP. |
| protocol | int32 | Numero di protocollo IANA |
Formato del campo InstanceDetails
| Campo | Tipo | Descrizione |
|---|---|---|
| projectId | string | ID del progetto contenente la VM |
| vm | string | Nome istanza della VM |
| region | string | Regione della VM |
| zona | string | Zona della VM |
| vmIp | string | Indirizzo IPv4 interno principale dell'interfaccia di rete che ha gestito la connessione |
Formato del campo GeographicDetails
| Campo | Tipo | Descrizione |
|---|---|---|
| continent | string | Nome continente |
| regionCode | string | Un codice regione CLDR Unicode, ad esempio US o
FR. Per la maggior parte dei paesi, questi codici corrispondono direttamente ai
codici ISO-3166-2. |
| subRegion | string | Un ID suddivisione CLDR Unicode, ad esempio una provincia o uno stato del paese, come USCA o CAON. Questi codici Unicode
derivano dalle suddivisioni definite dallo
standard ISO-3166-2.
|
| city | string | Nome della città, ad esempio Mountain View per
Mountain View, California. Non esiste un elenco canonico di valori validi
per questa variabile. I nomi delle città possono contenere lettere US-ASCII,
numeri, spazi e i seguenti caratteri: !#$%&'*+-.^_`|~. |
| asn | int32 | Il numero di sistema autonomo (ASN) della rete esterna a cui appartiene questo endpoint. |
Formato del campo GkeDetails
| Campo | Tipo | Descrizione |
|---|---|---|
| cluster | ClusterDetails | Metadati del cluster GKE |
| pod | PodDetails | Metadati del pod GKE, compilati quando l'origine o la destinazione del traffico è un pod |
| service | ServiceDetails | Metadati del servizio GKE, compilati solo negli endpoint di servizio. Il record contiene fino a due servizi. Se sono presenti più di due servizi pertinenti, questo campo contiene un singolo servizio con un indicatore MANY_SERVICES speciale. |
Formato del campo ClusterDetails
| Campo | Tipo | Descrizione |
|---|---|---|
| cluster | string | Nome del cluster GKE |
| clusterLocation | string | La posizione del cluster. La posizione del cluster può essere una zona o una regione. |
Formato del campo PodDetails
| Campo | Tipo | Descrizione |
|---|---|---|
| pod | string | Nome del pod |
| podNamespace | string | Spazio dei nomi del pod |
Formato del campo ServiceDetails
| Campo | Tipo | Descrizione |
|---|---|---|
| service | string | Nome del servizio. Se sono presenti più di due servizi pertinenti, il campo è impostato su un marcatore speciale MANY_SERVICES. |
| serviceNamespace | string | Spazio dei nomi del servizio |
Formato del campo NetworkTierDetails
| Campo | Tipo | Descrizione |
|---|---|---|
| networkTier | string | NetworkTier utilizzato nella connessione, uno tra [PREMIUM, STANDARD, FIXED_STANDARD, UNKNOWN]. |
Monitoraggio
I bilanciatori del carico di rete passthrough esterni globali esportano le metriche chiave in Cloud Monitoring.
Le metriche di monitoraggio possono essere utilizzate per i seguenti scopi:
- Valutare la configurazione, l'utilizzo e le prestazioni di un bilanciatore del carico
- Risolvere i problemi
- Migliorare l'utilizzo delle risorse e l'esperienza utente
Oltre alle dashboard predefinite in Monitoring, puoi creare dashboard personalizzate, configurare avvisi ed eseguire query sulle metriche tramite l'API Monitoring.
Non puoi eseguire query o filtrare le metriche di monitoraggio utilizzando la regola di forwarding globale principale. Questo perché ogni regola di forwarding secondaria nel relativo gruppo di disponibilità implementa il traffico bilanciato del carico, il routing del piano dati e i controlli di integrità. Pertanto, devi eseguire query e filtrare le metriche utilizzando le regole di forwarding secondarie che Cloud de Confiance genera per ogni gruppo di disponibilità. Cloud de Confiance assegna un nome a queste regole secondarie concatenando il nome della regola di forwarding principale con-ag0 e -ag1. Il monitoraggio con questa granularità della regola di inoltro secondaria consente di visualizzare le metriche per gruppo di disponibilità. Per saperne di più, consulta Regole di forwarding.
Visualizzare le dashboard di Monitoring
Console
Nella console Cloud de Confiance , vai alla pagina Monitoring.
Nel riquadro di navigazione, seleziona Dashboard.
Seleziona la dashboard Bilanciatori del carico Google Cloud. Vengono visualizzati tutti i bilanciatori del carico.
Seleziona il nome del bilanciatore del carico dall'elenco dei bilanciatori del carico.
Nel riquadro Dettagli del bilanciatore del carico di rete passthrough esterno globale, puoi visualizzare vari dettagli per il bilanciatore del carico selezionato. Questo riquadro mostra le configurazioni attuali.
Nel riquadro Metriche principali, puoi visualizzare i grafici per ogni metrica chiave. Per visualizzare suddivisioni specifiche, fai clic su Suddivisioni. Questo riquadro presenta i dati basati sulle configurazioni storiche, mentre il riquadro Dettagli del bilanciatore del carico di rete passthrough esterno globale mostra solo le configurazioni attuali. Per saperne di più, vedi Dashboard e grafici.
Definisci dashboard personalizzate di Monitoring
Puoi creare dashboard di Monitoring personalizzate per le metriche del bilanciatore del carico di rete passthrough esterno globale.
Consulta Metriche e tipi di risorse per un elenco delle metriche raccolte. Consulta la sezione Filtri per visualizzare gli elenchi degli attributi che puoi utilizzare per filtrare i risultati.
Console
Nella console Cloud de Confiance , vai alla pagina Monitoring.
Seleziona Dashboard > Crea dashboard.
Fai clic su Aggiungi grafico.
Assegna un titolo al grafico.
Seleziona metriche e filtri.
Per trovare le metriche del bilanciatore del carico di rete passthrough esterno globale, cerca il prefisso
loadbalancing.googleapis.com/l3/external.Fai clic su Salva.
Definisci gli avvisi di monitoraggio
Puoi definire avvisi di monitoraggio su varie metriche del bilanciatore del carico di rete passthrough esterno globale:
Console
Nella console Cloud de Confiance , vai alla pagina Monitoring.
Seleziona Avvisi > Crea un criterio.
Seleziona tipi di risorse e metriche.
Per trovare i tipi di risorse e le metriche del bilanciatore del carico di rete pass-through esterno globale, cerca
loadbalancing.googleapis.com/l3/externalnel campo Trova tipo di risorsa e metrica.Specifica una configurazione per impostare quando deve essere attivato un avviso.
Se necessario, aggiungi Filtri.
Fai clic su Salva.
Frequenza e conservazione dei report sulle metriche
Le metriche per i bilanciatori del carico di rete passthrough esterni globali vengono esportate in Monitoring in batch con granularità di un minuto. I dati di Monitoring vengono conservati per sei settimane. Le metriche si basano sul traffico campionato (la frequenza di campionamento è dinamica e non può essere modificata). La dashboard fornisce l'analisi dei dati in intervalli predefiniti di un'ora (1 h), sei ore (6 h), un giorno (1 g), una settimana (1 sett) e sei settimane (6 sett). Puoi richiedere manualmente l'analisi in qualsiasi intervallo compreso tra sei settimane e sessanta secondi.
Metriche e tipi di risorse
Questa sezione descrive le metriche e i tipi di risorse per i bilanciatori del carico di rete passthrough esterni globali.
Metriche
Le seguenti metriche per i bilanciatori del carico di rete passthrough esterni globali sono riportate in Monitoring. Puoi utilizzare questi nomi delle metriche quando effettui richieste API.
| metric_name | Tipo | Descrizione |
|---|---|---|
loadbalancing.googleapis.com/l3/external/ingress_bytes_count |
contatore | Il numero di byte inviati da un client a un backend del bilanciatore del carico di rete passthrough esterno globale. Per i flussi TCP, vengono conteggiati solo i byte nel flusso dell'applicazione. |
loadbalancing.googleapis.com/l3/external/ingress_packets_count |
contatore | Il numero di pacchetti inviati da un client a un backend del bilanciatore del carico di rete passthrough esterno globale. |
loadbalancing.googleapis.com/l3/external/egress_bytes_count |
contatore | Il numero di byte inviati da un backend del bilanciatore del carico di rete passthrough esterno globale a un client. Per i flussi TCP, vengono conteggiati solo i byte nel flusso dell'applicazione. |
loadbalancing.googleapis.com/l3/external/egress_packets_count |
contatore | Il numero di pacchetti inviati da un backend del bilanciatore del carico di rete passthrough esterno globale a un client. |
loadbalancing.googleapis.com/l3/external/rtt_latencies |
distribuzione | Una distribuzione dell'RTT misurato sulle connessioni TCP per i flussi del bilanciatore del carico di rete passthrough esterno globale. Disponibile solo per il traffico TCP. |
Tipi di risorse
I bilanciatori del carico di rete passthrough esterni globali utilizzano i seguenti tipi di risorse:
tcp_lb_ruleudp_lb_ruleloadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule
Un bilanciatore del carico di rete passthrough esterno globale può supportare il traffico TCP, UDP, ESP, GRE, ICMP e ICMPv6.
Puoi specificare il tipo di risorsa come
tcp_lb_rule o
udp_lb_rule per limitare
i dati monitorati ai protocolli TCP o UDP.
Puoi specificare il tipo di risorsa come
loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule
per monitorare tutti i protocolli supportati, inclusi
TCP, UDP, ESP, GRE, ICMP e ICMPv6.
Filtri
Le metriche vengono aggregate per ogni bilanciatore del carico di rete passthrough esterno globale. Puoi filtrare le metriche aggregate in base alle seguenti dimensioni.
Etichette risorse per tcp_lb_rule o udp_lb_rule
Puoi limitare la query in base alla risorsa. Puoi anche raggruppare i risultati in base a questi valori.
resource.label.<var>LABEL_KEY</var>:
| label_key | Tipo | Descrizione |
|---|---|---|
project |
string | L'identificatore del progetto Cloud de Confiance associato a questa risorsa. |
load_balancer_name |
string | Il nome del bilanciatore del carico. |
region |
string | La regione
in cui si trova il backend del bilanciatore del carico, ad esempio
us-central1, europe-west1,
asia-east1. |
network_name |
string | La rete VPC in cui si trova il backend del bilanciatore del carico. |
backend_target_type |
string | Il tipo di target di backend che ha gestito la connessione.
Il valore valido è
BACKEND_SERVICE. |
backend_target_name |
string | Il nome del servizio di backend. |
forwarding_rule_name |
string | Il nome della regola di forwarding. Questo è il
nome di una delle
regole di inoltro secondarie generate da Cloud de Confiance(con il suffisso
|
forwarding_rule_network_tier |
string | Il livello di rete della regola di forwarding. |
backend_name |
string | Il nome del backend che ha gestito la connessione. Il valore è il nome del gruppo di istanza di backend o del gruppo di endpoint di rete (NEG) che ha gestito la connessione. |
backend_type |
string | Il tipo di backend che ha gestito la connessione. Il valore può essere |
backend_scope |
string | La zona o la regione del gruppo di istanza di backend o del NEG. |
backend_scope_type |
string | Il tipo di ambito del gruppo di backend che ha gestito la connessione. I valori validi sono |
backend_subnetwork_name |
string | Il nome della subnet del backend che ha ricevuto la connessione. |
endpoint_zone |
string | La zona della VM di backend che ha gestito la connessione. |
Etichette risorse per loadbalancing.googleapis.com/ExternalNetworkLoadBalancerRule
Puoi limitare la query in base alla risorsa. Puoi anche raggruppare i risultati in base a questi valori.
resource.label.<var>LABEL_KEY</var>:
| label_key | Tipo | Descrizione |
|---|---|---|
project |
string | L'identificatore del progetto Cloud de Confiance associato a questa risorsa. |
region |
string | La regione
in cui si trova il backend del bilanciatore del carico, ad esempio
us-central1, europe-west1,
asia-east1. |
backend_network_name |
string | La rete VPC in cui si trova il backend del bilanciatore del carico. |
backend_target_type |
string | Il tipo di target di backend che ha gestito la connessione.
Il valore valido è
BACKEND_SERVICE. |
backend_service_name |
string | Il nome del servizio di backend che ha gestito la connessione. |
forwarding_rule_name |
string | Il nome della regola di forwarding. Questo è il nome di una delle regole di inoltro secondarie generate da Cloud de Confiance(con il suffisso |
backend_group_name |
string | Il nome del gruppo di backend che ha gestito la connessione. |
backend_group_type |
string | Il tipo di gruppo di backend che ha gestito la connessione. Se |
backend_group_scope |
string | L'ambito del gruppo di backend (nome della zona o della regione) che ha gestito la connessione. |
backend_subnetwork_name |
string | Il nome della subnet del backend che ha ricevuto la connessione. |
backend_zone |
string | La zona della VM di backend che ha gestito la connessione. |
Etichette metriche
Puoi limitare la query in base all'etichetta della metrica. Puoi anche raggruppare i risultati in base a questi valori.
metric.label.<var>LABEL_KEY</var>:
| label_key | Tipo | Descrizione |
|---|---|---|
client_country |
string | Il paese del client che ha avviato la connessione al bilanciatore del carico di rete passthrough esterno globale. |
client_continent |
string | Il continente del client che ha avviato la connessione al bilanciatore del carico di rete passthrough esterno globale. |
protocol |
string | Il protocollo nella connessione per la risorsa
Questo campo viene lasciato vuoto per le risorse |
Monitoraggio delle richieste API
Puoi creare query arbitrarie sui bilanciatori del carico di rete passthrough esterni globali utilizzando la richiesta projects.timeSeries.list dell'API Monitoring v3. La struttura esatta delle varie definizioni segue la semantica generica dei filtri di monitoraggio.
Richieste API di esempio
Recupera tutti i byte inviati da tutti i bilanciatori del carico di rete passthrough esterni globali nel progetto durante le ore 12:00-12:02 UTC del 1° luglio 2019 con aggregazioni di 1 minuto.
timeSeries.list parameters:
- name: projects/
PROJECT_ID - Filtro:
resource.type = "tcp_lb_rule"ANDmetric.name="loadbalancing.googleapis.com/l3/external/egress_bytes_count" - interval.start_time:
2019-07-01T12:00:00Z - interval.end_time:
2019-07-01T12:02:00Z - aggregation.alignmentPeriod:
60s - aggregation.crossSeriesReducer:
REDUCE_SUM - aggregation.perSeriesAligner:
ALIGN_SUM
- name: projects/
Ottieni la misurazione RTT mediana su tutti i bilanciatori del carico di rete passthrough esterni globali nel progetto durante le ore 12:19-12:20 UTC del 01/07/2019, suddivisa per paese del client.
timeSeries.list parameters:
- name: projects/
PROJECT_ID - Filtro:
resource.type = "tcp_lb_rule"ANDmetric.name="loadbalancing.googleapis.com/l3/external/rtt_latencies" - interval.start_time:
2019-07-01T12:19:00Z - interval.end_time:
2019-07-01T12:20:00Z - aggregation.alignmentPeriod:
60s - aggregation.crossSeriesReducer:
REDUCE_SUM - aggregation.groupByFields:
metric.label.client_country - aggregation.perSeriesAligner:
ALIGN_PERCENTILE_50
- name: projects/
Ottieni il numero totale di byte da un bilanciatore del carico di rete passthrough esterno globale specifico durante le ore 12:19-12:20 UTC del giorno 2019-07-01, suddivisi per zona dell'endpoint e continente del client.
timeSeries.list parameters:
- name: projects/
PROJECT_ID - Filtro:
resource.type = "tcp_lb_rule"ANDresource.label.load_balancer_name = "netlb-bs-1"ANDmetric.name="loadbalancing.googleapis.com/l3/external/ingress_bytes_count" - interval.start_time:
2019-07-01T12:19:00Z - interval.end_time:
2019-07-01T12:20:00Z - aggregation.alignmentPeriod:
60s - aggregation.crossSeriesReducer:
REDUCE_SUM - aggregation.groupByFields:
metric.label.client_continent - aggregation.groupByFields:
resource.label.endpoint_zone - aggregation.perSeriesAligner:
ALIGN_SUM
- name: projects/