

Mit der ordnerbasierten Mitgliedschaft in VPC Service Controls können Sie Dienstperimeter mit Cloud de Confiance by S3NS -Ordnern als Mitglieder definieren. Mit dieser Funktion können Sie eine gesamte Ordnerhierarchie mit einer einzigen Perimeterkonfiguration sichern. Dadurch wird der Verwaltungsaufwand für die Perimeterverwaltung in großem Umfang reduziert.
In diesem Dokument wird erläutert, wie die Ordnerunterstützung in Perimetern funktioniert. Es werden folgende Themen behandelt:
Grundlegende Konzepte, Verhaltensweisen und Vorteile der Verwendung von Ordnern in Perimetern.
Interaktionen zwischen ordnerbasierter Mitgliedschaft, verschachtelten Ressourcen und Regeln für die Ressourcenhierarchie, z. B. Übernahme und Auswertungsreihenfolge.
Konfigurierte Perimeter für Projekte und Ordner nachschlagen
Best Practices und bekannte Einschränkungen für die Verwendung dieser Funktion.
Ordnerzugehörigkeit in Perimetern
Ein Cloud de Confiance by S3NS -Ordner kann mehrere Projekte, andere Ordner oder eine Kombination aus beidem enthalten. Sie können zwar einzelne Projekte innerhalb eines Ordners zu einem Dienstperimeter hinzufügen, wir empfehlen jedoch, stattdessen den übergeordneten Ordner hinzuzufügen. Wenn Sie beim Erstellen eines Perimeters einen Ordner als geschützte Ressource angeben, schließt VPC Service Controls alle Ressourcen in diesem Ordner ein, z. B. Projekte und verschachtelte Ordner.
Wenn Sie Projekte einem Ordner hinzufügen, den Sie in einem Perimeter konfiguriert haben, fügt VPC Service Controls diese Projekte automatisch demselben Perimeter hinzu. Sie müssen die Perimeterkonfiguration nicht aktualisieren, um diese Projekte einzubeziehen. Wenn Sie Projekte aus dem Ordner entfernen, werden diese Projekte von VPC Service Controls automatisch aus dem Perimeter entfernt.
Verschachtelte Ordner und Übernahme
VPC Service Controls schränkt alle Ressourcen in einem Ordner ein, den Sie in einem Perimeter konfiguriert haben, z. B. verschachtelte Ordner und deren Ressourcen. Wenn Sie einen Ordner zu einem Perimeter hinzufügen, schränkt VPC Service Controls automatisch alle Projekte in diesem Ordner und seinen Unterordnern ein.
Rangfolge der Ressourcenzugehörigkeitsbewertung
Eine Ressource von Cloud de Confiance kann nur durch einen regulären Dienstperimeter im erzwungenen Modus und einen im Probelaufmodus geschützt werden. Wenn eine Ressource oder ihre übergeordneten Ordner mit mehreren Perimetern verknüpft sind, bestimmt die Verknüpfung auf der niedrigsten Ebene in der Ressourcenhierarchie den effektiven Perimeter.
VPC Service Controls wertet die Priorität für den erzwungenen Modus und den Probelaufmodus unabhängig aus:
- Vorrang des erzwungenen Modus: Der effektive erzwungene Perimeter wird durch die niedrigste Ressource in der Hierarchie (das Projekt selbst oder der nächstgelegene übergeordnete Ordner) bestimmt, die explizit einem erzwungenen Perimeter zugewiesen ist.
- Vorrang des Probelaufmodus: Der effektive Probelaufperimeter wird durch die niedrigste Ressource in der Hierarchie bestimmt, die explizit einem Probelaufperimeter zugewiesen ist oder implizit von einer explizit zugewiesenen erzwungenen Ressource übernommen wird.
Wenn Sie einen Probelaufperimeter für ein Projekt oder einen Unterordner konfigurieren, wird ein erzwungener Perimeter, der für einen übergeordneten Ordner konfiguriert ist, nicht deaktiviert oder überschrieben.
Beispiele für die Rangfolge
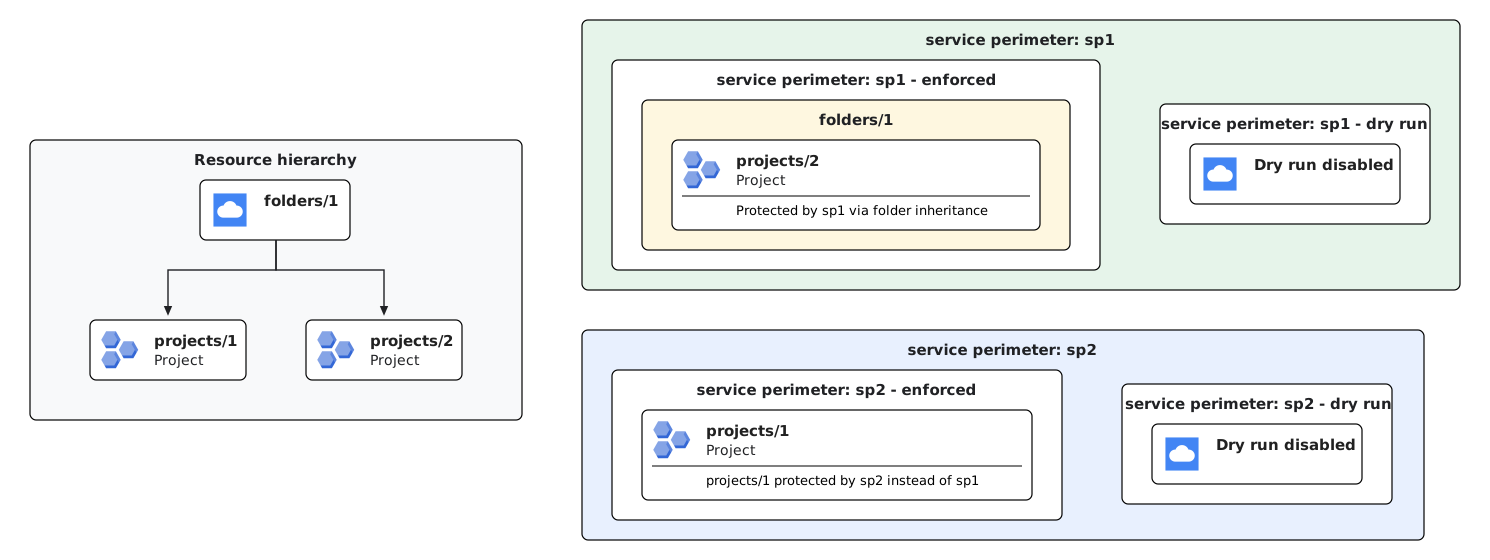
Beispiel 1 (Direkte Projektüberschreibung im erzwungenen Modus): Wenn Sie einen übergeordneten Ordner (
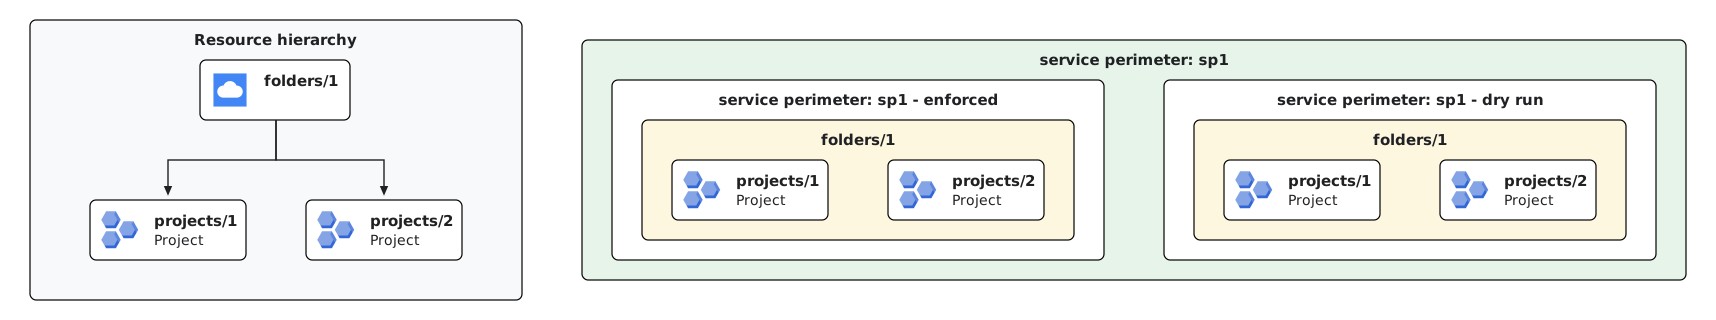
folders/1) in einem erzwungenen Perimeter (sp1) konfigurieren und explizit ein Projekt in diesem Ordner (projects/1) in einem anderen erzwungenen Perimeter (sp2) konfigurieren, wirdprojects/1durchsp2geschützt. Die direkte Projektzuweisung hat Vorrang vor der Ordnerübernahme. Alle anderen Projekte infolders/1(z. B.projects/2) bleiben durch die Ordnerübernahme durchsp1geschützt.Beispiel 2 (Ordnerübernahme im Probelaufmodus): Wenn Sie einen Ordner (
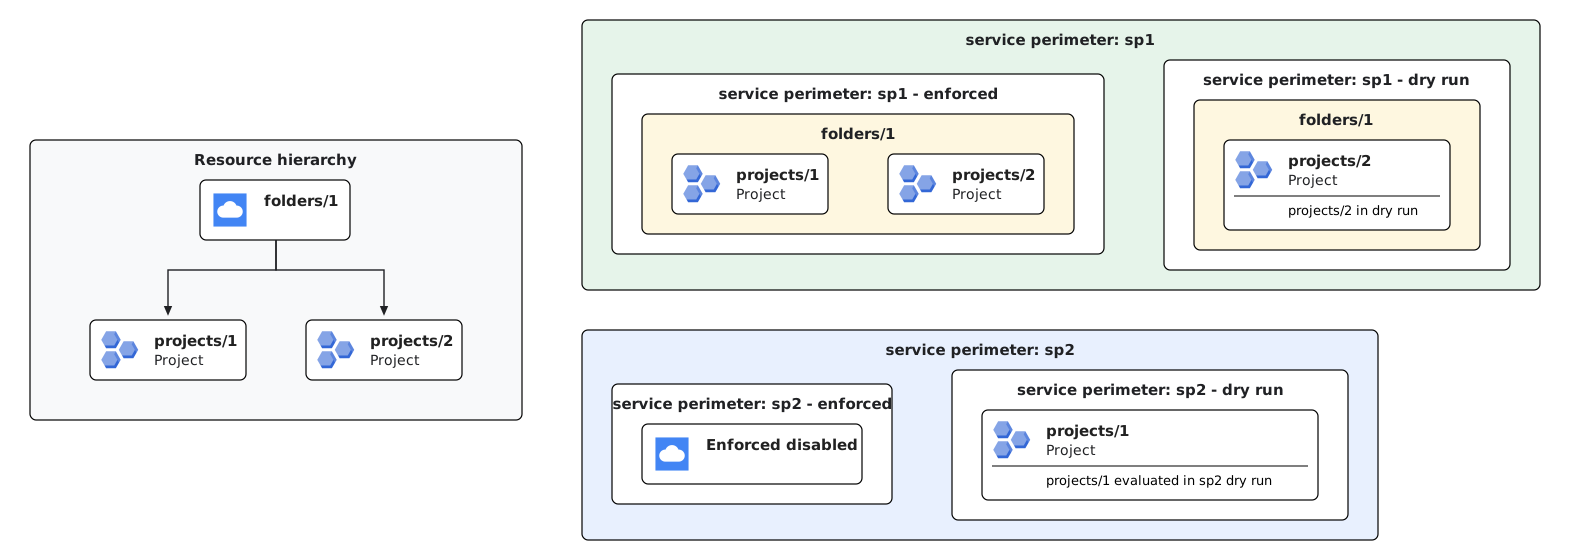
folders/1) in einem Dienstperimeter im Probelaufmodus konfigurieren, übernehmen alle Projekte in diesem Ordner (projects/1undprojects/2) die Probelaufperimeter-Konfiguration (sp1), sofern sie nicht explizit deaktiviert wurde. Die Übernahme im Probelaufmodus verhält sich genauso wie die Übernahme im erzwungenen Modus, es sei denn, eine verschachtelte Ressource ist explizit mit einem anderen Probelaufperimeter konfiguriert.Beispiel 3 (Unabhängige Auswertung von erzwungenen und Probelaufperimetern): VPC Service Controls wertet erzwungene und Probelaufverknüpfungen unabhängig voneinander aus. Wenn Sie einen übergeordneten Ordner (
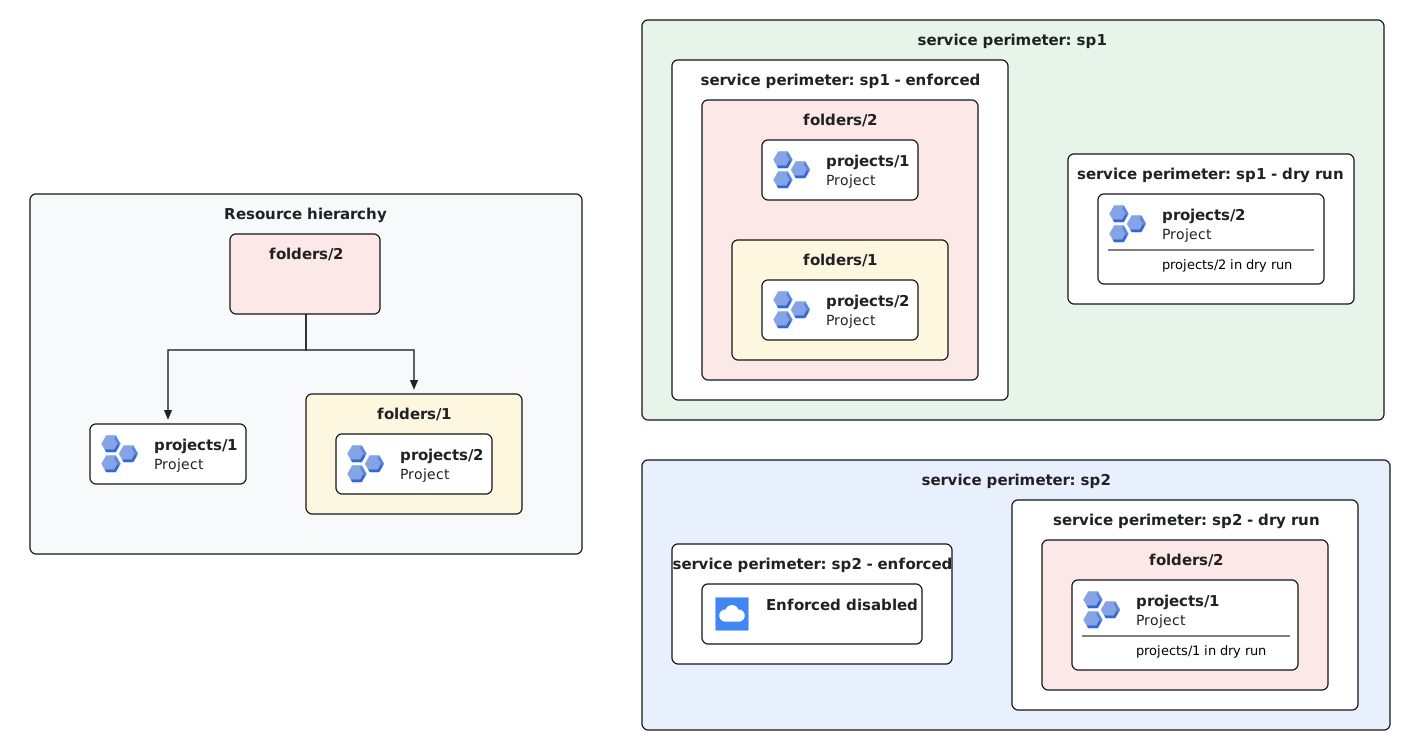
folders/1) in einem erzwungenen Perimeter (sp1) konfigurieren und ein Projekt in diesem Ordner (projects/1) explizit einem Probelaufperimeter (sp2) zuweisen, bleibtprojects/1im erzwungenen Modus durchsp1geschützt, während es gleichzeitig im Probelaufmodus vonsp2ausgewertet wird. Wenn Sie ein Projekt einem Probelaufperimeter zuweisen, wird der erzwungene Perimeter des übergeordneten Ordners nicht überschrieben oder deaktiviert.Beispiel 4 (Mehrstufige Ordnerhierarchie und Vorrang von Unterordnern): In einer mehrstufigen Ordnerhierarchie wertet VPC Service Controls die Priorität auf jeder Ebene der Hierarchie aus. Wenn ein übergeordneter Ordner (
folders/2) in einem erzwungenen Perimeter (sp1) konfiguriert ist, übernehmen alle enthaltenen Projekte (projects/1undprojects/2) die Erzwingung vonsp1. Wenn Probelaufperimeter auf verschiedenen Ebenen zugewiesen werden, z. B. wenn der Ancestorfolders/2dem Probelaufperimetersp2und das Projektprojects/2(im Unterordnerfolders/1) dem Probelaufperimetersp1zugewiesen wird, übernimmt jedes Projekt die Probelaufkonfiguration von seinem nächsten Ancestor. Daher wirdprojects/1im Trockenlauf vonsp2ausgewertet,projects/2jedoch im Trockenlauf vonsp1.
Effektive konfigurierte Perimeter suchen
Da Ressourcen den Perimeterschutz von übergeordneten Ordnern übernehmen können, können Sie mit der Methode LookupConfiguredServicePerimeter ermitteln, welche Dienstperimeter ein Projekt oder einen Ordner schützen.
Die API gibt Folgendes zurück:
servicePerimeter: Der voll qualifizierte Name des effektiven erzwungenen Perimeters.servicePerimeterDryRun: Der vollständig qualifizierte Name des effektiven Probelaufperimeters.restrictedResource: Die spezifische Ressource (Projekt oder Ordner), an die der erzwungene Perimeter direkt angehängt ist.restrictedResourceDryRun: Die spezifische Ressource, an die der Probelaufperimeter direkt angehängt ist.
Weitere Informationen finden Sie unter Konfigurierte Perimeter suchen.
Ausschluss von Projekten aus Perimetern
Wenn Sie ein Projekt aus einem Perimeter auf Ordnerebene ausschließen möchten, weisen Sie es explizit einem separaten Perimeter zu, der keine Dienste einschränkt und den gesamten ein- und ausgehenden Traffic zulässt. Da explizite Projektkonfigurationen Vorrang vor Perimetern auf Ordnerebene haben, wird das Projekt aus dem Ordnerperimeter ausgeschlossen.
Informationen zum Aktualisieren von Perimetern finden Sie unter Dienstperimeter aktualisieren.
Richtlinien mit eingeschränktem Geltungsbereich
Dienstperimeter innerhalb einer bereichsbezogenen Richtlinie beschränken nur die Ressourcen, die im Bereich dieser Richtlinie vorhanden sind. Damit ein Ordner als Mitglied in einen bereichsbezogenen Perimeter aufgenommen werden kann, muss die Zugriffsrichtlinie auf diesen Ordner oder einen Ancestor dieses Ordners (z. B. einen übergeordneten Ordner oder die Organisation) beschränkt sein.
Best Practices
Beachten Sie die folgenden Best Practices, wenn Sie ordnerbasierte Perimeter verwalten.
Sichere Migration von Projekten zu Ordnerperimetern
Wenn Sie von expliziten Projektmitgliedschaften zu ordnerbasierten Mitgliedschaften wechseln, gehen Sie so vor, um unbeabsichtigte Unterbrechungen der Perimetererzwingung zu vermeiden:
- Fügen Sie dem Dienstperimeter den übergeordneten Zielordner hinzu.
- Verschieben Sie die Projekte in der Ressourcenhierarchie unter diesen übergeordneten Ordner.
- Behalten Sie die expliziten Projekteinträge in der Perimeterkonfiguration bei, bis die Weitergabe der Ressourcenhierarchie auf allen Systemen abgeschlossen ist. Die Weitergabe dauert in der Regel einige Minuten, kann aber in einigen Fällen auch länger dauern.
- Entfernen Sie die expliziten Projektkonfigurationen aus dem Perimeter. Die Projekte bleiben durch die Ordnerübernahme geschützt.
Hierarchieänderungen
Wenn Sie Ordner oder Projekte verschieben, ändert sich der effektive Perimeterschutz. Um unerwartete Zugriffsverweigerungen zu vermeiden, sollten Sie alle Hierarchieänderungen mit Ihrem Resource Manager-Administrator abstimmen.
Wenn Sie Projekte, die Sie in einem Perimeter konfiguriert haben, in einen anderen Ordner verschieben und diesen Ordner demselben Perimeter hinzufügen, behalten Sie die vorhandenen expliziten Projektmitgliedschaftskonfigurationen im Perimeter bei, bis die Weitergabe der Ressourcenhierarchie abgeschlossen ist. Die Weitergabe dauert in der Regel einige Minuten, kann aber auch länger dauern. Diese Wartezeit hilft, unerwartete Probleme bei der Erzwingung von Perimetern zu vermeiden, wenn Sie die expliziten Projektkonfigurationen aus dem Perimeter entfernen.
Beschränkungen
Ordnerbasierte Mitgliedschaft wird in Perimeter-Bridges nicht unterstützt. Perimeter-Bridges akzeptieren nur Projektressourcen.
VPC Service Controls unterstützt keine API-Ressourcen auf Ordnerebene.
Die Ordnerzugehörigkeit wird für Nicht-Cloud de Confiance -APIs und mit
allowed_service_patternskonfigurierte Perimeter nicht unterstützt. Damit der Zugriff auf diese Dienstmuster möglich ist, müssen die Ursprungsprojekte oder VPC-Netzwerke explizit dem Perimeter hinzugefügt werden, anstatt über einen Ordner übernommen zu werden.
Nächste Schritte
- Ordner in Dienstperimetern konfigurieren
- VPC Service Controls
- Weitere Informationen zu Dienstperimetern
- Dienstperimeter entwerfen