

Informazioni sui servizi pubblicati
Questo documento fornisce una panoramica sull'utilizzo di Private Service Connect per rendere un servizio disponibile ai consumatori di servizi.
In qualità di producer di servizi, puoi utilizzare Private Service Connect per pubblicare servizi utilizzando indirizzi IP interni nella tua rete VPC. I servizi pubblicati sono accessibili ai consumer di servizi utilizzando indirizzi IP interni nelle loro reti VPC.
Per rendere disponibile un servizio ai consumatori, crea una o più subnet dedicate. Poi crei un allegato di servizio che fa riferimento a queste subnet. L'allegato del servizio può avere preferenze di connessione diverse.
Tipi di consumer del servizio
Esistono due tipi di consumer che possono connettersi a un servizio Private Service Connect:
Gli endpoint si basano su una regola di forwarding.
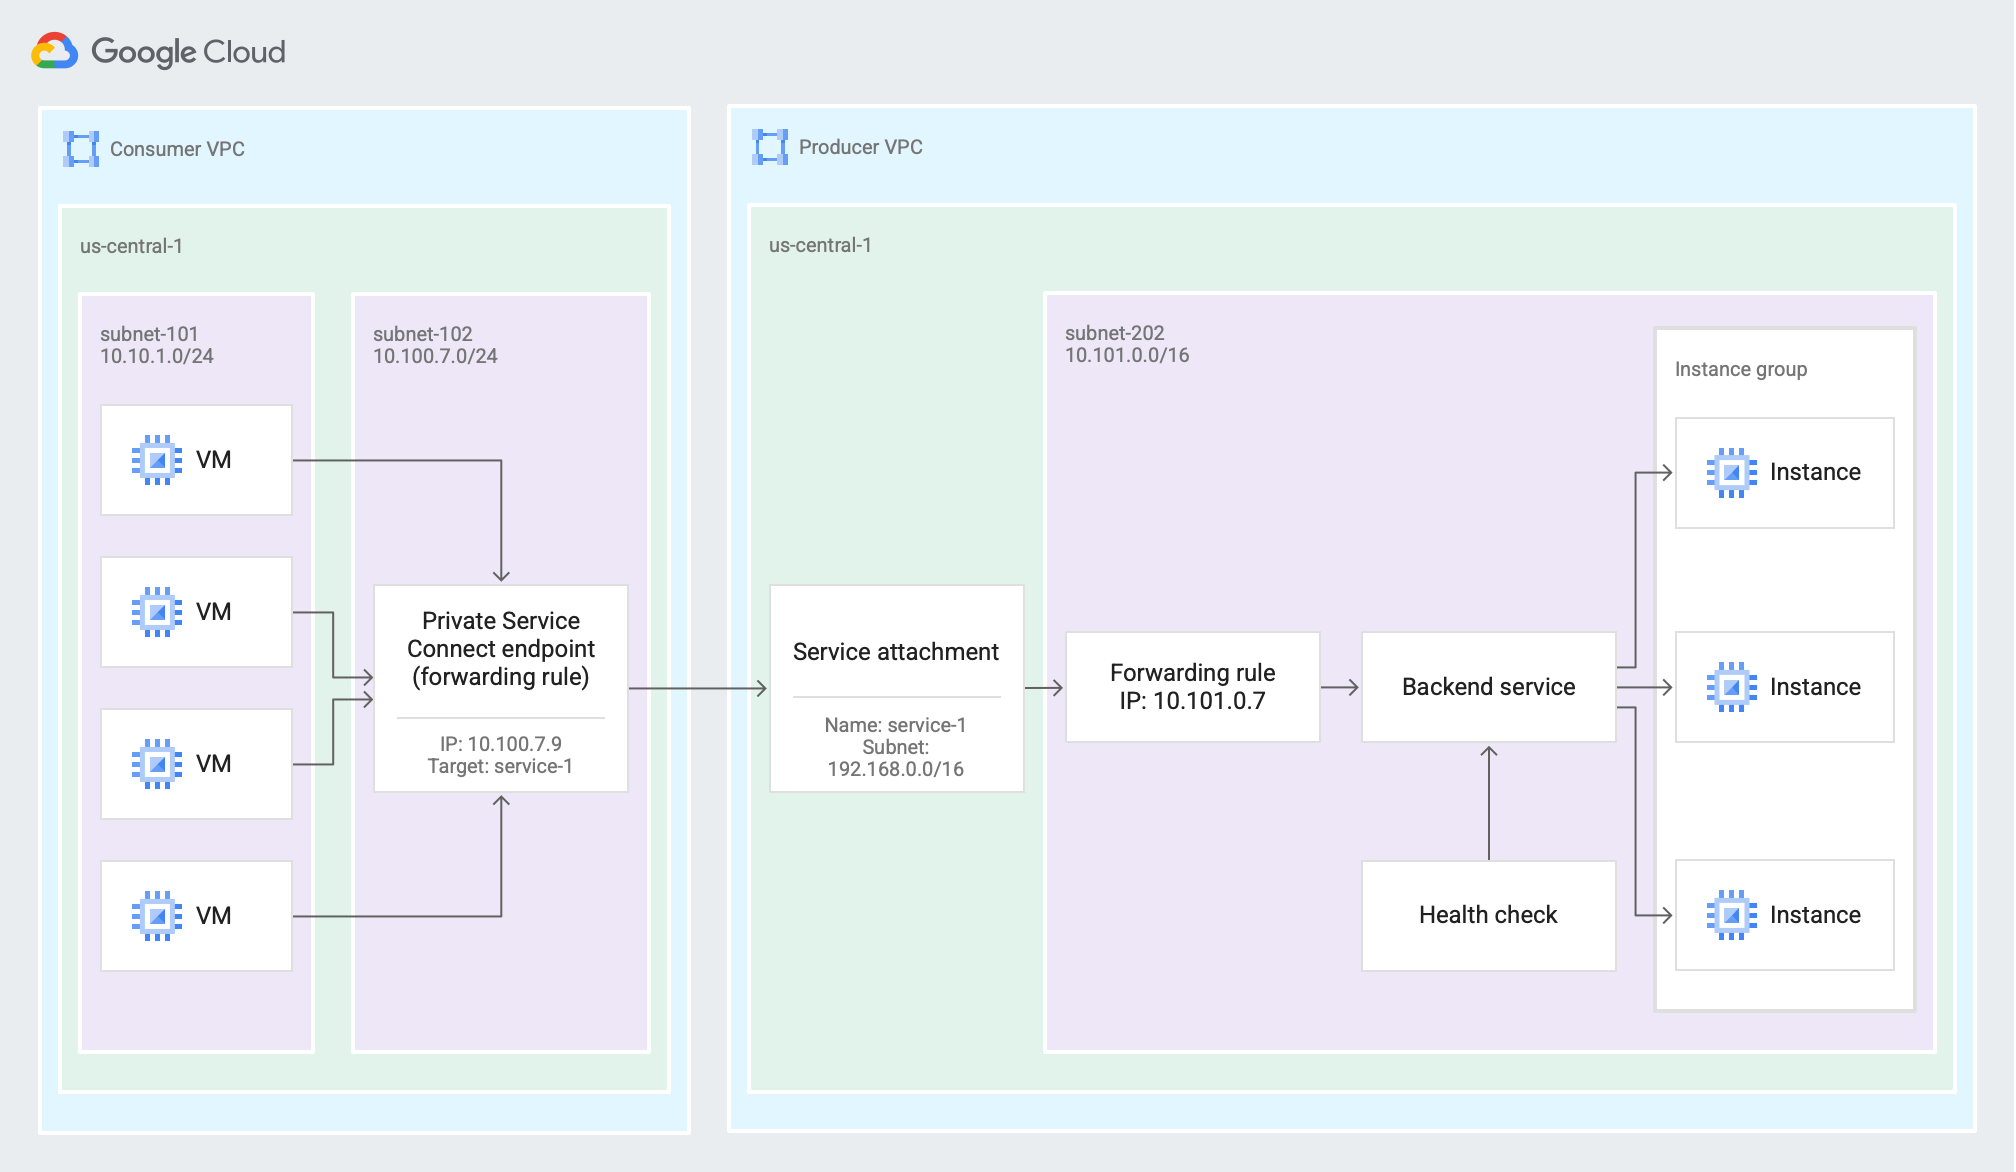
Un endpoint consente ai consumer di servizi di inviare traffico dalla rete VPC del consumer ai servizi nella rete VPC del producer di servizi (fai clic per ingrandire).
I backend si basano su un bilanciatore del carico.
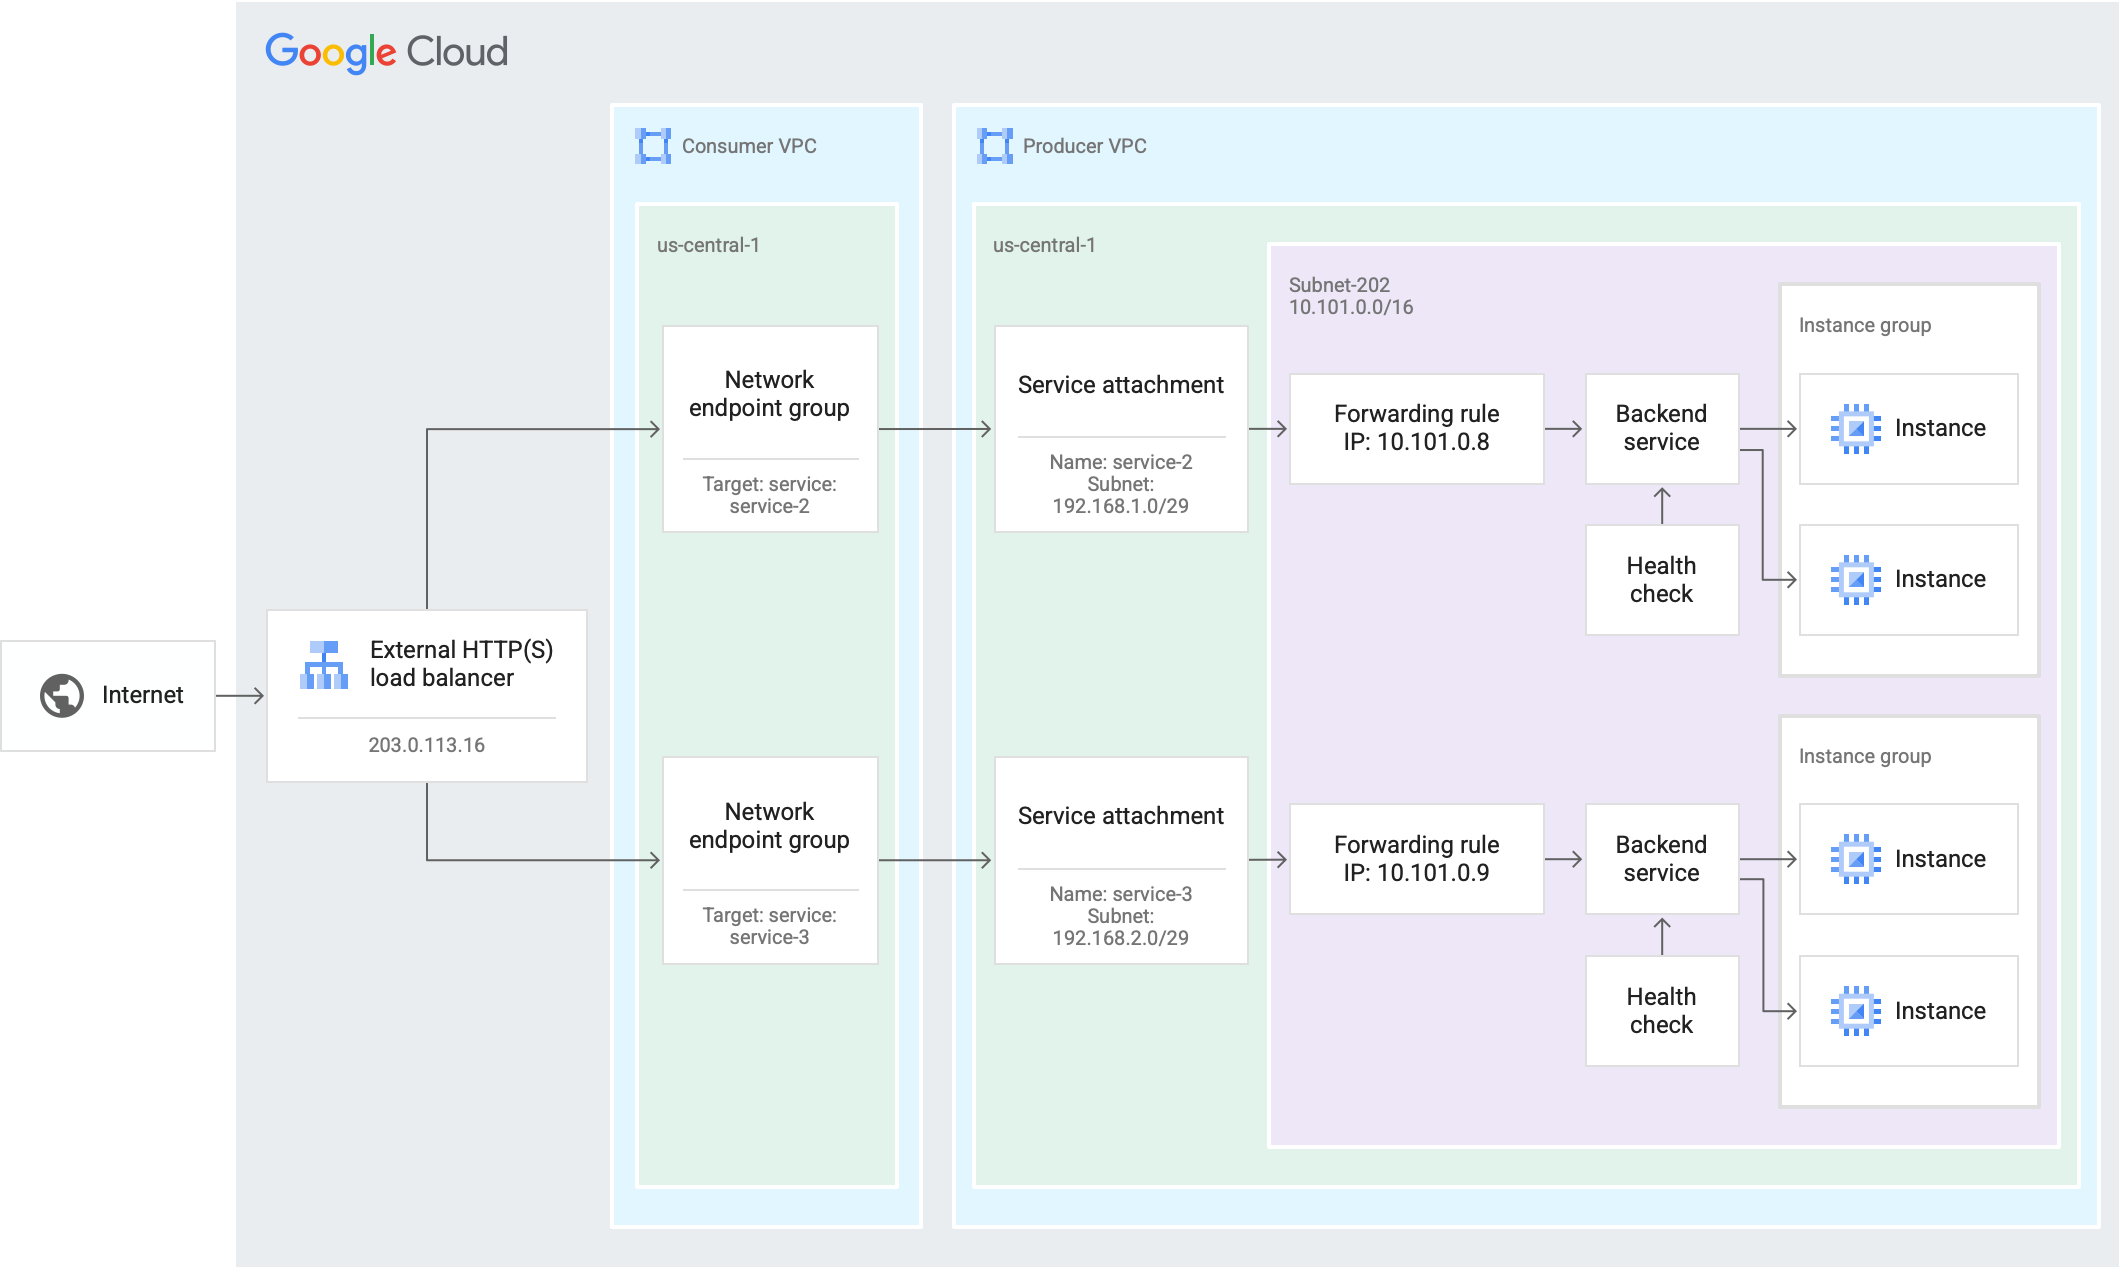
Un backend che utilizza un bilanciatore del carico delle applicazioni esterno globale consente ai consumer di servizi con accesso a internet di inviare traffico ai servizi nella rete VPC del producer di servizi (fai clic per ingrandire).
Subnet NAT
I collegamenti di servizio Private Service Connect sono configurati con una o più subnet NAT (chiamate anche subnet Private Service Connect). I pacchetti provenienti dalla rete VPC consumer vengono convertiti utilizzando il source NAT (SNAT) in modo che i loro indirizzi IP di origine originali vengano convertiti in indirizzi IP di origine dalla subnet NAT nella rete VPC del producer.
Gli allegati di servizio possono avere più subnet NAT. È possibile aggiungere ulteriori subnet NAT all'allegato di servizio in qualsiasi momento senza interrompere il traffico.
Anche se un collegamento di servizio può avere configurate più subnet NAT, una subnet NAT non può essere utilizzata in più di un collegamento di servizio.
Le subnet NAT di Private Service Connect non possono essere utilizzate per risorse come istanze di macchine virtuali (VM) o regole di forwarding. Le subnet vengono utilizzate solo per fornire indirizzi IP per SNAT delle connessioni in entrata dei consumatori.
Dimensionamento della subnet NAT
La dimensione della subnet determina il numero di consumer che possono connettersi al tuo servizio. Se tutti gli indirizzi IP nella subnet NAT vengono utilizzati, tutte le connessioni Private Service Connect aggiuntive non vanno a buon fine. Considera quanto segue:
Per impostazione predefinita, viene utilizzato un indirizzo IP della subnet NAT per ogni endpoint o backend connesso al collegamento al servizio. Puoi configurare un collegamento al servizio per assegnare due indirizzi IP NAT dalla subnet NAT per endpoint o backend.
Il numero di connessioni TCP o UDP, client o reti VPC consumer non influisce sul consumo di indirizzi IP dalla subnet NAT.
Se la propagazione della connessione viene utilizzata dai consumer, vengono utilizzati uno o due indirizzi IP aggiuntivi (corrispondenti agli indirizzi IP NAT configurati dell'allegato del servizio per endpoint) per ogni VPC spoke a cui vengono propagate le connessioni, per ogni endpoint.
Puoi controllare il numero di connessioni propagate create configurando il limite connessioni propagate.
Quando stimi il numero di indirizzi IP necessari per endpoint e backend, tieni conto di eventuali servizi o consumer multitenant che utilizzano l'accesso multipunto per Private Service Connect.
Monitoraggio delle subnet NAT
Per contribuire a garantire che le connessioni Private Service Connect non non vadano a buon fine a causa di indirizzi IP non disponibili in una subnet NAT, ti consigliamo quanto segue:
- Monitora la
private_service_connect/producer/used_nat_ip_addressesmetrica del collegamento servizio. Assicurati che il numero di indirizzi IP NAT utilizzati non superi la capacità delle subnet NAT di un collegamento del servizio. - Monitora lo stato della connessione delle connessioni di collegamento del servizio. Se una connessione ha lo stato Richiede attenzione, potrebbero non essere più disponibili indirizzi IP nelle subnet NAT dell'allegato.
- Per i servizi multi-tenant, puoi utilizzare Limiti di connessione per assicurarti che un singolo consumer non esaurisca la capacità delle subnet NAT di un collegamento del servizio.
Se necessario, le subnet NAT possono essere aggiunte all'allegato di servizio in qualsiasi momento senza interrompere il traffico.
Specifiche NAT
Quando progetti il servizio che stai pubblicando, tieni presente le seguenti caratteristiche di Private Service Connect NAT:
Il timeout di inattività della mappatura UDP è di 30 secondi e non può essere configurato.
Il timeout di inattività della connessione TCP stabilita è di 20 minuti e non può essere configurato.
Per evitare problemi di timeout delle connessioni client, esegui una delle seguenti operazioni:
Assicurati che tutte le connessioni durino meno di 20 minuti.
Assicurati che parte del traffico venga inviato più spesso di una volta ogni 20 minuti. Puoi utilizzare un heartbeat o un keepalive nella tua applicazione oppure keepalive TCP. Ad esempio, puoi configurare un keepalive nel proxy di destinazione di un bilanciatore del carico delle applicazioni interno regionale o di un bilanciatore del carico di rete proxy interno regionale.
Il timeout di inattività della connessione transitoria TCP è di 30 secondi e non può essere configurato.
Prima che qualsiasi 5-tupla (indirizzo IP di origine della subnet NAT e porta di origine più protocollo di destinazione, indirizzo IP e porta di destinazione) possa essere riutilizzata, è necessario attendere 65 secondi.
SNAT per Private Service Connect non supporta i frammenti IP.
Numero massimo di connessioni
Il numero massimo di connessioni simultanee che possono essere stabilite tramite un endpoint o un backend Private Service Connect a un servizio pubblicato è limitato dai seguenti fattori:
Porte di origine effimere sul client: il numero massimo di connessioni simultanee che una VM client può aprire a un determinato indirizzo IP e porta di destinazione, ad esempio un endpoint o un backend Private Service Connect, è limitato dal numero di porte di origine effimere e indirizzi IP di origine che il client può utilizzare. Sui client Linux, il numero di connessioni simultanee che possono utilizzare lo stesso indirizzo IP di origine, lo stesso indirizzo IP di destinazione e lo stesso protocollo è controllato dal parametro del kernel
net.ipv4.ip_local_port_range. Escludendo le porte privilegiate, sono disponibili le porte di origine1024-65535, per un totale di 64.512 connessioni simultanee che utilizzano lo stesso indirizzo IP di origine, indirizzo IP di destinazione e protocollo. Tieni presente che le connessioni simultanee per TCP includono le connessioni nello statoTIME_WAITdopo una chiusura attiva.Indirizzi IP NAT e porte di origine per endpoint o backend: Il numero massimo di connessioni simultanee per un determinato indirizzo IP, porta e protocollo di destinazione che possono utilizzare un singolo endpoint o backend Private Service Connect è limitato dal numero di porte di origine disponibili sugli indirizzi IP NAT assegnati all'endpoint o al backend. Escluse le porte privilegiate, ogni indirizzo IP NAT fornisce 64.512 porte di origine.
- Per impostazione predefinita, un collegamento al servizio assegna un indirizzo IP NAT per ogni endpoint o backend accettato, limitando ogni endpoint o backend a 64.512 connessioni simultanee.
Per le connessioni IPv4, puoi fornire più porte di origine configurando il collegamento del servizio in modo da assegnare due indirizzi IP NAT per endpoint o backend. In questo modo è possibile aumentare il numero massimo di connessioni IPv4 simultanee tramite un singolo endpoint o backend a un servizio, a condizione che il massimo non sia vincolato dagli altri limiti descritti in questa sezione.
La tabella seguente descrive le potenziali connessioni IPv4 massime in base alla configurazione IP NAT del collegamento del servizio e al numero di vCPU delle VM di backend del producer.
Indirizzi IP NAT per endpoint vCPU VM di backend Numero massimo di connessioni IPv4 simultanee per endpoint 1 (valore predefinito) Qualsiasi 64.512 2 Da 1 a 7 65.535 2 Da 8 a 15 98.302 2 16 o più 131.070
Limite di connessioni per backend di Private Service Connect: ogni backend del producer (VM o proxy Envoy) può supportare un numero limitato di connessioni simultanee da tutti i client su tutti i protocolli. Il limite di base è 65.535 connessioni.
Questo limite di connessione per backend si applica perché Private Service Connect utilizza NAT sul sistema host che esegue ogni backend producer.
Per le connessioni IPv4 alle VM di backend del producer, il limite può aumentare in base al numero di vCPU della VM. Anche se una VM di backend ha vCPU sufficienti per supportare un limite per backend più elevato, le connessioni da un singolo endpoint o backend rimangono limitate a 64.512 dalle porte di origine NAT disponibili, a meno che il collegamento di servizio non sia configurato per assegnare due indirizzi IP NAT per endpoint o backend.
Per i servizi che utilizzano proxy Envoy, il backend del produttore è il proxy Envoy, non le VM di backend che ricevono il traffico dal proxy. Il limite di connessioni per backend in genere non limita le connessioni massime per questi servizi perché Cloud de Confiance aggiunge automaticamente altre istanze proxy per evitare che le singole istanze raggiungano questo limite, a condizione che la subnet solo proxy del produttore disponga di indirizzi IP disponibili sufficienti.
Numero di VM di backend o proxy Envoy: Cloud de Confiance non impone un limite complessivo al numero di connessioni simultanee, da tutti i client, elaborate collettivamente da tutte le VM di produzione o i proxy Envoy. Tuttavia, il limite superiore pratico per il servizio è il prodotto del numero di VM producer o proxy Envoy e del limite di connessioni per backend.
Collegamenti di servizi
Un producer di servizi espone il proprio servizio tramite un collegamento di servizio. Gli allegati di servizio hanno le seguenti caratteristiche:
- Per esporre un servizio, un producer di servizi crea un collegamento di servizio che
fa riferimento a un servizio di destinazione. Il servizio di destinazione può essere uno dei seguenti:
- La regola di forwarding di un bilanciatore del carico
- Un'istanza di Secure Web Proxy
- L'URI del collegamento al servizio ha questo formato:
projects/SERVICE_PROJECT/regions/REGION/serviceAttachments/SERVICE_NAME - Un collegamento del servizio può avere un solo servizio di destinazione.
- Più service attachment possono condividere lo stesso servizio di destinazione.
- Puoi aggiornare il servizio di destinazione di un collegamento del servizio senza ricrearlo.
- Gli allegati di servizio ti consentono di controllare l'accesso al servizio pubblicato, visualizzare le connessioni e configurare i limiti di connessione. Per saperne di più, consulta Informazioni sul controllo dell'accesso ai servizi pubblicati.
Stati della connessione
I collegamenti ai servizi hanno stati della connessione che descrivono lo stato delle loro connessioni. Per saperne di più, vedi Stati della connessione.
Configurazione DNS
Per informazioni sulla configurazione DNS per i servizi e gli endpoint pubblicati che si connettono ai servizi pubblicati, consulta Configurazione DNS per i servizi.
Traduzione della versione IP
Per gli endpoint Private Service Connect che si connettono a servizi pubblicati (allegati di servizio), la versione IP dell'indirizzo IP della regola di forwarding del consumer determina la versione IP dell'endpoint e del traffico in uscita dall'endpoint. L'indirizzo IP può provenire da una subnet solo IPv4, solo IPv6 o subnet dual stack. La versione IP dell'endpoint può essere IPv4 o IPv6, ma non entrambe.
Per i servizi pubblicati, la versione IP dell'allegato di servizio è determinata dall'indirizzo IP della regola di forwarding associata o dell'istanza Secure Web Proxy. Questo indirizzo IP deve essere compatibile con il tipo di stack della subnet NAT dell'allegato di servizio. La subnet NAT può essere una subnet solo IPv4, solo IPv6 o una subnet dual stack. Se la subnet NAT è una subnet dual stack, viene utilizzato l'intervallo di indirizzi IPv4 o IPv6, ma non entrambi.
Private Service Connect non supporta la connessione di un endpoint IPv4 con un collegamento di servizio IPv6. In questo caso, la creazione dell'endpoint non va a buon fine e viene visualizzato il seguente messaggio di errore:
Private Service Connect forwarding rule with an IPv4 address
  cannot target an IPv6 service attachment.
Per le configurazioni supportate sono possibili le seguenti combinazioni:
- Endpoint IPv4 all'allegato di servizio IPv4
- Endpoint IPv6 all'allegato del servizio IPv6
-
Endpoint IPv6 all'allegato del servizio IPv4
In questa configurazione, Private Service Connect esegue automaticamente la conversione tra le due versioni IP.
Per le connessioni tra i backend Private Service Connect e gli allegati di servizio, le regole di forwarding consumer e producer devono utilizzare IPv4.
Funzionalità e compatibilità
Nelle tabelle seguenti, un segno di spunta indica che una funzionalità è supportata, mentre il simbolo di divieto indica che non è supportata.
A seconda del bilanciatore del carico del producer scelto, il servizio producer può supportare l'accesso da parte di endpoint, backend o entrambi.
Supporto per gli endpoint
Questa sezione riassume le opzioni di configurazione disponibili per consumatori e produttori quando utilizzano gli endpoint per accedere ai servizi pubblicati.
Configurazione consumer
Questa tabella riepiloga le opzioni di configurazione e le funzionalità supportate degli endpoint che accedono ai servizi pubblicati in base al tipo di producer di destinazione.
Configurazione del producer
Questa tabella riassume le opzioni di configurazione e le funzionalità supportate dei servizi pubblicati a cui si accede tramite gli endpoint.
| Tipo di produttore | Configurazione del producer (servizio pubblicato) | |||
|---|---|---|---|---|
| Backend del produttore supportati | Protocollo PROXY (solo traffico TCP) | Versione IP | ||
| Bilanciatore del carico delle applicazioni interno tra regioni |
|
|
||
| Bilanciatore del carico di rete passthrough interno |
|
|
||
| Forwarding del protocollo interno (istanza target) |
|
|
||
| Servizi di mappatura delle porte |
|
|
||
| Bilanciatore del carico delle applicazioni interno regionale |
|
|
||
| Bilanciatore del carico di rete proxy interno regionale |
|
|
||
| Secure Web Proxy |
|
|
||
I diversi bilanciatori del carico supportano configurazioni di porte diverse: alcuni supportano una singola porta, altri un intervallo di porte e altri ancora tutte le porte. Per ulteriori informazioni, consulta Specifiche delle porte.
Supporto per i backend
Un backend Private Service Connect per i servizi pubblicati richiede due bilanciatori del carico: un bilanciatore del carico consumer e un bilanciatore del carico producer. Questa sezione riassume le opzioni di configurazione disponibili per consumatori e produttori quando utilizzano i backend per accedere ai servizi pubblicati.
Configurazione consumer
Questa tabella descrive i bilanciatori del carico consumer supportati dai backend di Private Service Connect per i servizi pubblicati, inclusi i protocolli di servizio di backend che possono essere utilizzati con ciascun bilanciatore del carico consumer. I bilanciatori del carico consumer possono accedere ai servizi pubblicati ospitati su bilanciatori del carico producer supportati.
| Bilanciatore del carico consumer | Protocolli | Versione IP | Failover tra regioni |
|---|---|---|---|
|
Bilanciatore del carico delle applicazioni interno tra regioni |
|
IPv4 | |
|
IPv4 | ||
|
Bilanciatore del carico delle applicazioni esterno globale Nota:
|
|
IPv4 | |
|
Bilanciatore del carico di rete proxy esterno globale Per associare questo bilanciatore del carico a un NEG di Private Service Connect, utilizza Google Cloud CLI o invia una richiesta API. Nota:il bilanciatore del carico di rete con proxy classico non è supportato. |
|
IPv4 | |
|
Bilanciatore del carico delle applicazioni esterno regionale |
|
IPv4 | |
|
IPv4 | ||
|
Bilanciatore del carico delle applicazioni interno regionale |
|
IPv4 | |
|
IPv4 |
Configurazione del producer
Questa tabella descrive la configurazione dei bilanciatori del carico producer supportati dai backend Private Service Connect per i servizi pubblicati.
| Tipo di produttore | Configurazione del producer (servizio pubblicato) | |||||
|---|---|---|---|---|---|---|
| Backend del produttore supportati | Protocolli delle regole di forwarding | Porte delle regole di forwarding | Protocollo PROXY | Versione IP | Supporto per l'integrità composita | |
| Bilanciatore del carico delle applicazioni interno tra regioni |
|
|
Supporta una, più o tutte le porte | IPv4 | ||
| Bilanciatore del carico di rete passthrough interno |
|
|
Consulta Configurazione della porta del producer | IPv4 | ||
| Bilanciatore del carico delle applicazioni interno regionale |
|
|
Supporta una sola porta | IPv4 | ||
|
Bilanciatore del carico di rete proxy interno regionale Nota:le connessioni dai bilanciatori del carico delle applicazioni esterni globali consumer non sono supportate. |
|
|
Supporta una sola porta | IPv4 | ||
| Secure Web Proxy |
|
|
Non applicabile | IPv4 | ||
Configurazione della porta del producer
Quando un bilanciatore del carico di rete passthrough interno viene pubblicato utilizzando Private Service Connect, i consumer che utilizzano i backend di Private Service Connect per accedere al servizio devono sapere quale porta utilizzare per comunicare con il servizio. Tieni presente quanto segue quando crei la regola di forwarding per il bilanciatore del carico di rete passthrough interno del produttore:
- Ti consigliamo di comunicare ai consumatori la porta utilizzata nella regola di forwarding del produttore, in modo che possano specificarla quando creano un NEG.
Se i consumer non specificano una porta del produttore quando creano i NEG, la porta del produttore viene determinata in base alla configurazione della regola di forwarding del produttore:
- Se la regola di forwarding del producer utilizza una singola porta, il backend consumer utilizza la stessa porta.
Se la regola di forwarding del producer utilizza più porte, si applica quanto segue:
- Se è inclusa la porta
443, il backend del consumatore utilizza la porta443. - Se la porta
443non è inclusa, il backend consumer utilizza la prima porta dell'elenco, dopo che l'elenco è stato ordinato alfabeticamente. Ad esempio, se specifichi la porta80e la porta1111, il backend consumer utilizza la porta1111. La modifica delle porte utilizzate dai backend del produttore potrebbe comportare un'interruzione del servizio per i consumatori.
Ad esempio, supponiamo di creare un servizio pubblicato con una regola di forwarding che utilizza le porte
443e8443e VM di backend che rispondono sulle porte443e8443. Quando un backend consumer si connette a questo servizio, utilizza la porta443per la comunicazione.Se modifichi le VM di backend in modo che rispondano solo sulla porta
8443, il backend consumer non può più raggiungere il servizio pubblicato.
- Se è inclusa la porta
Se la regola di forwarding del producer utilizza tutte le porte, il consumer di servizi deve specificare una porta del producer quando crea il NEG. Se non specificano una porta, il backend consumer utilizza la porta
1, che non funziona.
Mutabilità del servizio
Puoi aggiornare il servizio di destinazione di un collegamento del servizio senza ricrearlo. Per farlo, aggiorna l'allegato di servizio in modo che abbia come target il nuovo servizio di destinazione.
Le connessioni consumer non vengono eliminate o ricreate durante questo aggiornamento e
ogni connessione conserva il proprio ID
di connessione Private Service Connect (pscConnectionId). Tuttavia, durante l'aggiornamento, il traffico viene
interrotto per un breve periodo di tempo. Una volta completato l'aggiornamento, il flusso di traffico riprende
senza richiedere ulteriori azioni da parte del produttore o del consumatore.
Quando sostituisci un servizio di destinazione, si applicano le seguenti limitazioni:
- Un collegamento al servizio deve essere associato a un servizio di destinazione.
- Il nuovo servizio di destinazione deve avere la stessa rete VPC, la stessa regione e la stessa versione IP di quello precedente.
- Non puoi aggiornare un servizio di destinazione di mappatura delle porte se il collegamento al servizio ha connessioni da consumer che utilizzano backend Private Service Connect.
- Le impostazioni di accesso globale
(
allow-psc-global-access) dei servizi di destinazione nuovi ed esistenti devono corrispondere. Se devi modificare l'accesso globale, aggiorna prima l'allegato del servizio in modo che faccia riferimento al nuovo servizio di destinazione, quindi aggiorna la proprietà di accesso globale del servizio in un'operazione separata. - Per eseguire l'aggiornamento a o da un servizio di destinazione di forwarding del protocollo interno, devi utilizzare gcloud CLI o inviare una richiesta API.
La tabella seguente elenca le combinazioni supportate di servizi di destinazione originali e nuovi. Un segno di spunta indica che la sostituzione è supportata, mentre un simbolo di divieto indica che non lo è.
| Servizio di destinazione originale | Nuovo servizio di destinazione | ||||||
|---|---|---|---|---|---|---|---|
| Bilanciatore del carico di rete passthrough interno | Forwarding del protocollo interno (istanza target) | Servizi di mappatura delle porte | Bilanciatore del carico delle applicazioni interno regionale | Bilanciatore del carico di rete proxy interno regionale | Bilanciatore del carico delle applicazioni interno tra regioni | Secure Web Proxy | |
| Bilanciatore del carico di rete passthrough interno | |||||||
| Forwarding del protocollo interno (istanza target) | |||||||
| Servizi di mappatura delle porte | |||||||
| Bilanciatore del carico delle applicazioni interno regionale | |||||||
| Bilanciatore del carico di rete proxy interno regionale | |||||||
| Bilanciatore del carico delle applicazioni interno tra regioni | |||||||
| Secure Web Proxy | |||||||
VPC condiviso
Gli amministratori dei progetti di servizio possono creare service attachment nei progetti di servizio VPC condiviso che si connettono alle risorse nelle reti VPC condiviso.
La configurazione è la stessa di un normale collegamento del servizio, ad eccezione di quanto segue:
- La regola di forwarding del bilanciatore del carico del producer è associata a un indirizzo IP della rete VPC condiviso. La subnet della regola di forwarding deve essere condivisa con il progetto di servizio.
- Il collegamento al servizio utilizza una subnet Private Service Connect della rete VPC condiviso. Questa subnet deve essere condivisa con il progetto di servizio.
Logging
Puoi abilitare i log di flusso VPC nelle subnet che contengono le VM di backend. I log mostrano i flussi tra le VM di backend e gli indirizzi IP nella subnet Private Service Connect.
Controlli di servizio VPC
Controlli di servizio VPC e Private Service Connect sono compatibili tra loro. Se la rete VPC in cui è deployato l'endpoint Private Service Connect si trova in un perimetro dei Controlli di servizio VPC, l'endpoint fa parte dello stesso perimetro. Tutti i servizi supportati dai Controlli di servizio VPC a cui si accede tramite l'endpoint sono soggetti ai criteri di quel perimetro Controlli di servizio VPC.
Quando crei un endpoint, vengono effettuate chiamate API del control plane tra i progetti consumer e producer per stabilire una connessione Private Service Connect. La creazione di una connessione Private Service Connect tra progetti consumer e producer che non si trovano nello stesso perimetro dei Controlli di servizio VPC non richiede un'autorizzazione esplicita con le policy in uscita. La comunicazione con i servizi supportati dai Controlli di servizio VPC tramite l'endpoint è protetta dal perimetro dei Controlli di servizio VPC.
Visualizzare le informazioni sulla connessione dei consumatori
Per impostazione predefinita, Private Service Connect traduce l'indirizzo IP di origine del consumer in un indirizzo in una delle subnet Private Service Connect nella rete VPC del producer di servizi. Se vuoi visualizzare l'indirizzo IP di origine del consumatore, puoi attivare il protocollo PROXY quando pubblichi un servizio. Private Service Connect supporta il protocollo PROXY versione 2.
Non tutti i servizi supportano il protocollo PROXY. Per saperne di più, consulta Funzionalità e compatibilità.
Se il protocollo PROXY è attivato, puoi
ottenere l'indirizzo IP di origine del consumatore e l'ID connessione PSC (pscConnectionId)
dall'intestazione del protocollo PROXY.
Il formato delle intestazioni del protocollo PROXY dipende dalla versione IP dell'endpoint consumer. Se il bilanciatore del carico dell'allegato di servizio ha un indirizzo IPv6, i consumer possono connettersi sia con indirizzi IPv4 che IPv6. Configura l'applicazione per ricevere e leggere le intestazioni del protocollo PROXY per la versione IP del traffico che deve ricevere.
Quando attivi il protocollo PROXY per un collegamento al servizio, la modifica si applica solo alle nuove connessioni. Le connessioni esistenti non includono l'intestazione del protocollo PROXY.
Se attivi il protocollo PROXY, consulta la documentazione del software del server web di backend per informazioni sull'analisi e l'elaborazione delle intestazioni del protocollo PROXY in entrata nei payload TCP della connessione client. Se il protocollo PROXY è attivato nell'allegato del servizio, ma il server web di backend non è configurato per elaborare le intestazioni del protocollo PROXY, le richieste web potrebbero essere malformate. Se le richieste non sono nel formato corretto, il server non può interpretarle.
L'ID connessione Private Service Connect (pscConnectionId) è
codificato nell'intestazione del protocollo PROXY nel
formato Type-Length-Value (TLV).
| Campo | Lunghezza campo | Valore campo |
|---|---|---|
| Tipo | 1 byte | 0xE0 (PP2_TYPE_GCP)
|
| Lunghezza | 2 byte | 0x8 (8 byte) |
| Valore | 8 byte | pscConnectionId a 8 byte in ordine di rete |
Puoi visualizzare il valore pscConnectionId di 8 byte dalla regola di inoltro
ai consumatori o
dall'allegato del servizio
del produttore.
Il valore pscConnectionId è univoco a livello globale per tutte le connessioni attive in un
dato momento. Tuttavia, nel tempo, un pscConnectionId potrebbe essere riutilizzato in
questi scenari:
All'interno di una determinata rete VPC, se elimini un endpoint (regola di forwarding) e ne crei uno nuovo utilizzando lo stesso indirizzo IP, potrebbe essere utilizzato lo stesso valore
pscConnectionId.Se elimini una rete VPC che contiene endpoint (regole di forwarding), dopo un periodo di attesa di sette giorni, il valore
pscConnectionIdutilizzato per questi endpoint potrebbe essere utilizzato per un endpoint diverso in un'altra rete VPC.
Puoi utilizzare i valori pscConnectionId per il debug e per tracciare le origini dei
pacchetti.
Un ID collegamento di servizio Private Service Connect separato di 16 byte
(pscServiceAttachmentId) è disponibile dal collegamento del servizio producer.
Il valore pscServiceAttachmentId è un ID univoco a livello globale che identifica un
collegamento del servizio Private Service Connect. Puoi utilizzare il valore
pscServiceAttachmentId per la visibilità e il debug. Questo valore non è
incluso nell'intestazione del protocollo PROXY.
Quote
Il numero totale di endpoint Private Service Connect e di connessioni propagate, da qualsiasi consumer, che possono accedere alla tua rete VPC producer è controllato dalla quota PSC ILB consumer forwarding rules per producer VPC network.
Gli endpoint contribuiscono a questa quota finché non vengono eliminati, anche se il collegamento di servizio associato viene eliminato o configurato per rifiutare la connessione. Le connessioni propagate contribuiscono a questa quota finché l'endpoint associato non viene eliminato, anche se la propagazione della connessione è disabilitata nell'hub NCC o se lo spoke della connessione propagata viene eliminato.
Accesso on-premise
I servizi Private Service Connect vengono resi disponibili tramite endpoint. È possibile accedere a questi endpoint da host on-premise connessi supportati. Per saperne di più, vedi Accedere all'endpoint da host on-premise.
Limitazioni
I servizi pubblicati presentano le seguenti limitazioni:
- I bilanciatori del carico configurati con
più protocolli, il cui protocollo è impostato su
L3_DEFAULT, non sono supportati. - Mirroring pacchetto non può eseguire il mirroring dei pacchetti per il traffico dei servizi pubblicati di Private Service Connect.
- Devi utilizzare Google Cloud CLI o l'API per creare un collegamento del servizio che punta a una regola di forwarding utilizzata per il forwarding del protocollo interno.
Per problemi e soluzioni alternative, vedi Problemi noti.