

Agent Gateway es el componente de aplicación clave de Agent Platform. Actúa como el punto de entrada y salida de la red para todas las interacciones de agentes. Les brinda a los administradores de seguridad empresarial la capacidad de proteger la conectividad de todas las interacciones de agentes, ya sea que ocurran entre usuarios y agentes, agentes y herramientas, o entre los propios agentes.
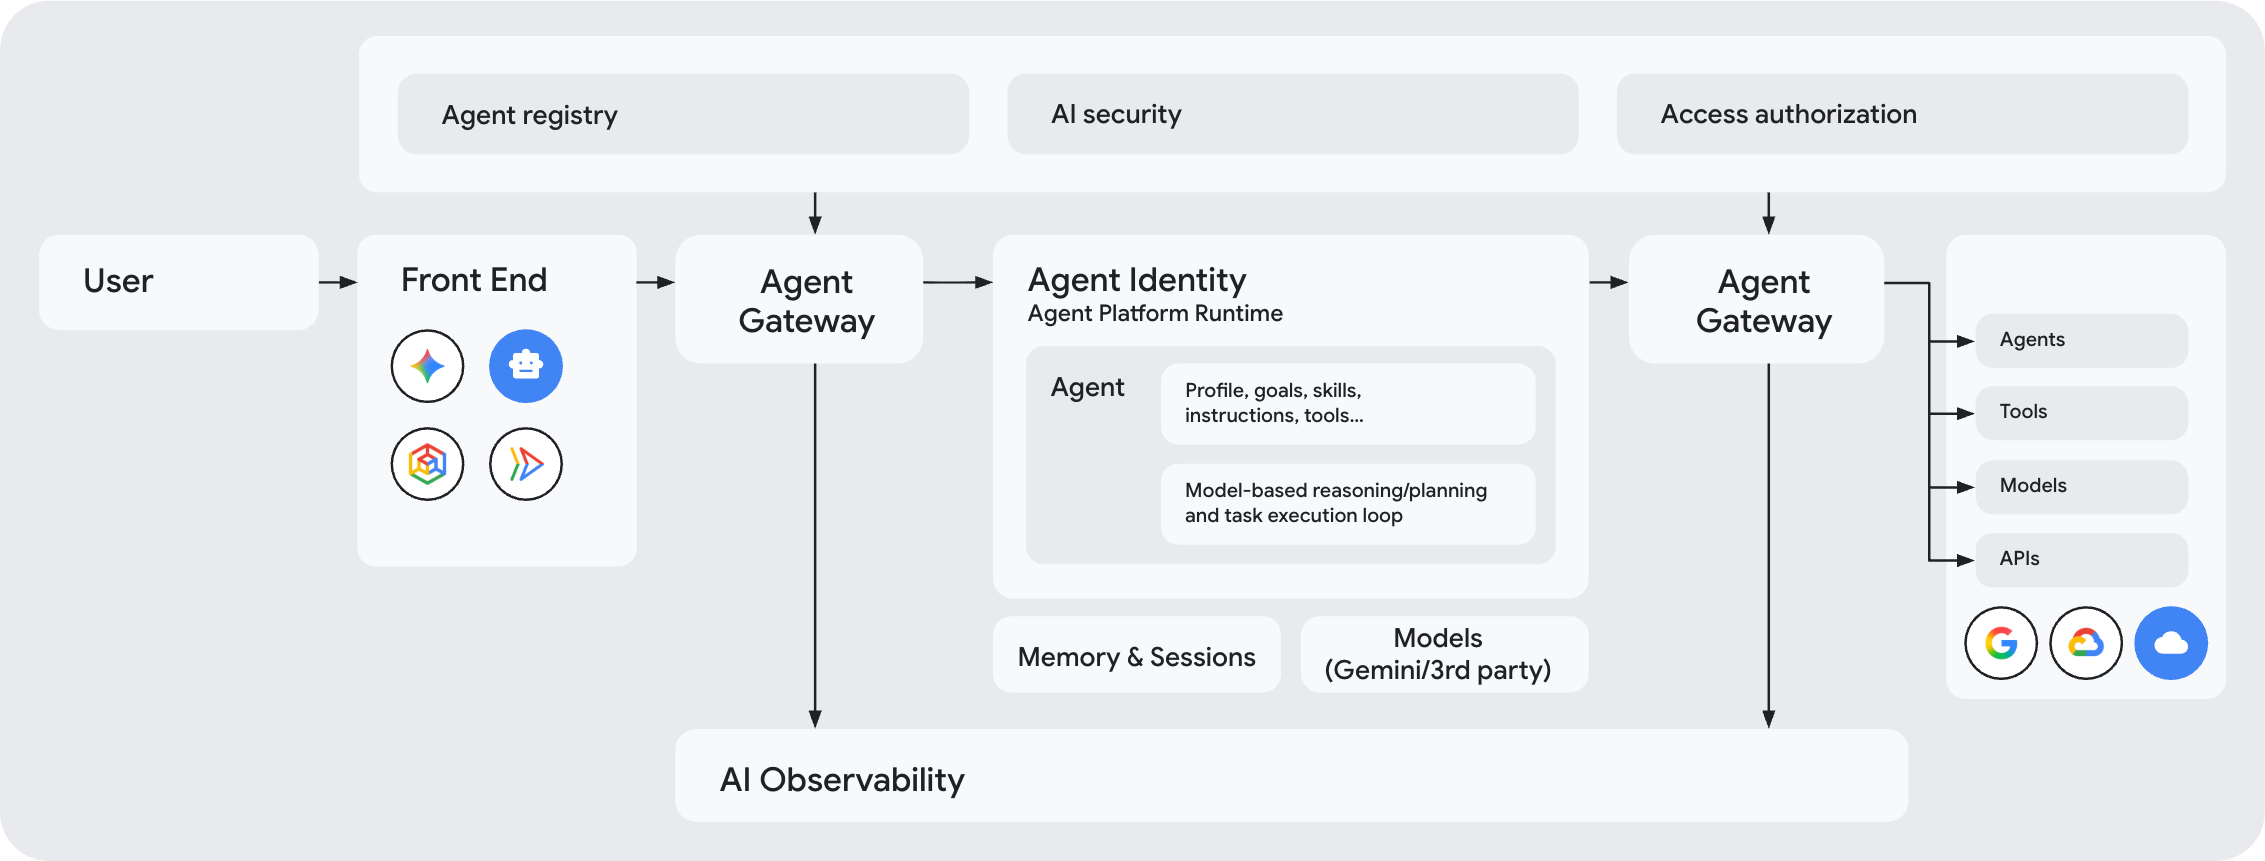
Componentes principales de administración
Los siguientes componentes de Agent Platform funcionan en conjunto para proporcionar una arquitectura de administración unificada:
Identidad del agente (¿Quién hizo la solicitud?): Asigna un ID único y seguro (un ID de SPIFFE) a cada agente. Esta identidad actúa como la firma digital del agente para la autenticación, el control de acceso y la auditoría.
Las identidades de los agentes se protegen de forma predeterminada con el acceso adaptado al contexto, que aplica la autenticación criptográfica de extremo a extremo mediante mTLS y DPoP.
Agent Registry (¿Qué destinos están aprobados?): Actúa como el directorio central de todos los agentes, las herramientas, los servidores del Protocolo de contexto del modelo (MCP) y los endpoints (como essential Cloud de Confiance APIs) aprobados en tu organización. Agent Gateway usa este directorio para verificar los permisos antes de permitir las conexiones.
Políticas (¿Qué acciones están permitidas?): Te permite implementar conjuntos enriquecidos de políticas de seguridad y administración de agentes que controlan qué agentes pueden llegar a recursos específicos y qué contenido puede pasar:
- Políticas de acceso unificado de IAM: Son reglas de acceso que vinculan la identidad de un agente con herramientas y endpoints aprobados en Agent Registry. De forma predeterminada, se bloquean todas las conexiones, a menos que una política de IAM explícita otorgue acceso.
- Model Armor: Son filtros de seguridad de contenido adjuntos a las puertas de enlace. Model Armor analiza las instrucciones del usuario y las respuestas de las herramientas en tiempo real para bloquear los ataques de inyección de instrucciones, las filtraciones de datos sensibles y el contenido dañino.
- Políticas de administración semántica: Son reglas escritas en lenguaje simple que controlan cómo los agentes usan las herramientas. Aplican reglas comerciales en el tiempo de ejecución para evitar que los agentes realicen acciones no deseadas, como ejecutar combinaciones de herramientas no seguras.
- Motores de autorización personalizados: Son extensiones de autorización personalizadas que te permiten delegar decisiones de autorización a sistemas externos mediante Extensiones de servicio.
Internamente, todos estos tipos de políticas se aplican mediante políticas de autorización administradas a través de Extensiones de servicio.
Agent Gateway (¿Dónde se aplican las políticas?): Actúa como el punto principal de entrada y salida para el tráfico de red entre clientes y agentes, y agentes y cualquier lugar. Administra las conexiones encriptadas (mTLS), traduce protocolos (como MCP, REST y gRPC) y aplica verificaciones de políticas a todo el tráfico. Para obtener más información, consulta Cómo Agent Gateway aplica las políticas.
Observabilidad del agente: Agent Gateway genera telemetría de observabilidad para todas las interacciones de los agentes en la capa de red y la exporta a la observabilidad del agente para proporcionarte una comprensión integral de las acciones del agente.
Ventajas clave
Agent Gateway ofrece varios beneficios para los desarrolladores de IA y los administradores empresariales, ya que aborda las complejidades de proteger y administrar las interacciones de los agentes de IA a gran escala.
Para desarrolladores de IA:
- Innovación simplificada: Los desarrolladores pueden enfocarse en crear agentes sin administrar primitivas de redes complejas ni sobrecarga de seguridad.
- Mediación de protocolos: Los desarrolladores pueden usar sin problemas los protocolos de agentes que elijan, como el Protocolo de contexto del modelo (MCP), Agent-to-Agent(A2A), REST y gRPC, mientras cumplen con los estándares de seguridad empresarial.
- Independencia del framework: La funcionalidad está disponible independientemente del framework de desarrollo o el cliente que se use.
- Transporte y autenticación seguros: Controla automáticamente los protocolos de enlace y la finalización de mTLS para garantizar la conectividad encriptada entre agentes y herramientas sin esfuerzo del desarrollador. Se integra con el administrador de autenticación de identidad de agente de Agent Platform para simplificar y proteger los protocolos de enlace de Oauth 2.0 entre sus agentes y herramientas.
Para administradores empresariales y equipos de seguridad:
- Administración centralizada para todas las interacciones de los agentes: Configura y aplica políticas de acceso coherentes en diversos entornos de ejecución de agentes y modelos de implementación, lo que garantiza la aplicación de permisos de privilegio mínimo para los agentes en el tiempo de ejecución.
- Lineamientos de seguridad de IA: Protégete contra riesgos nuevos, como los ataques de inyección de instrucciones del Protocolo de contexto del modelo (MCP) con servicios integrados como Model Armor.
- Observabilidad integral: Obtén visibilidad detallada de las interacciones de los agentes a través de Cloud Logging y Cloud Trace, lo que facilita las investigaciones de seguridad y la supervisión del rendimiento.
- Seguridad perimetral y protección contra el robo de datos: Aplica perímetros de servicio de Controles del servicio de VPC para las comunicaciones de los agentes. Cuando configuras Agent Gateway con una plantilla de conectividad de agente, el tráfico del agente se enruta a través de tu adjunto de red de VPC privada, lo que garantiza que las reglas de perímetro de Controles del servicio de VPC de tu organización también se apliquen a todo el tráfico del agente.
Modos de Deployment
Agent Gateway es una abstracción de redes que te permite definir reglas para la comunicación de agentes y aplica políticas de seguridad, protección y control de acceso, sin que tengas que administrar detalles de redes complejos.
Agent Gateway facilita dos rutas de acceso administradas principales: las interacciones de cliente a agente y las interacciones de agente a cualquier lugar.
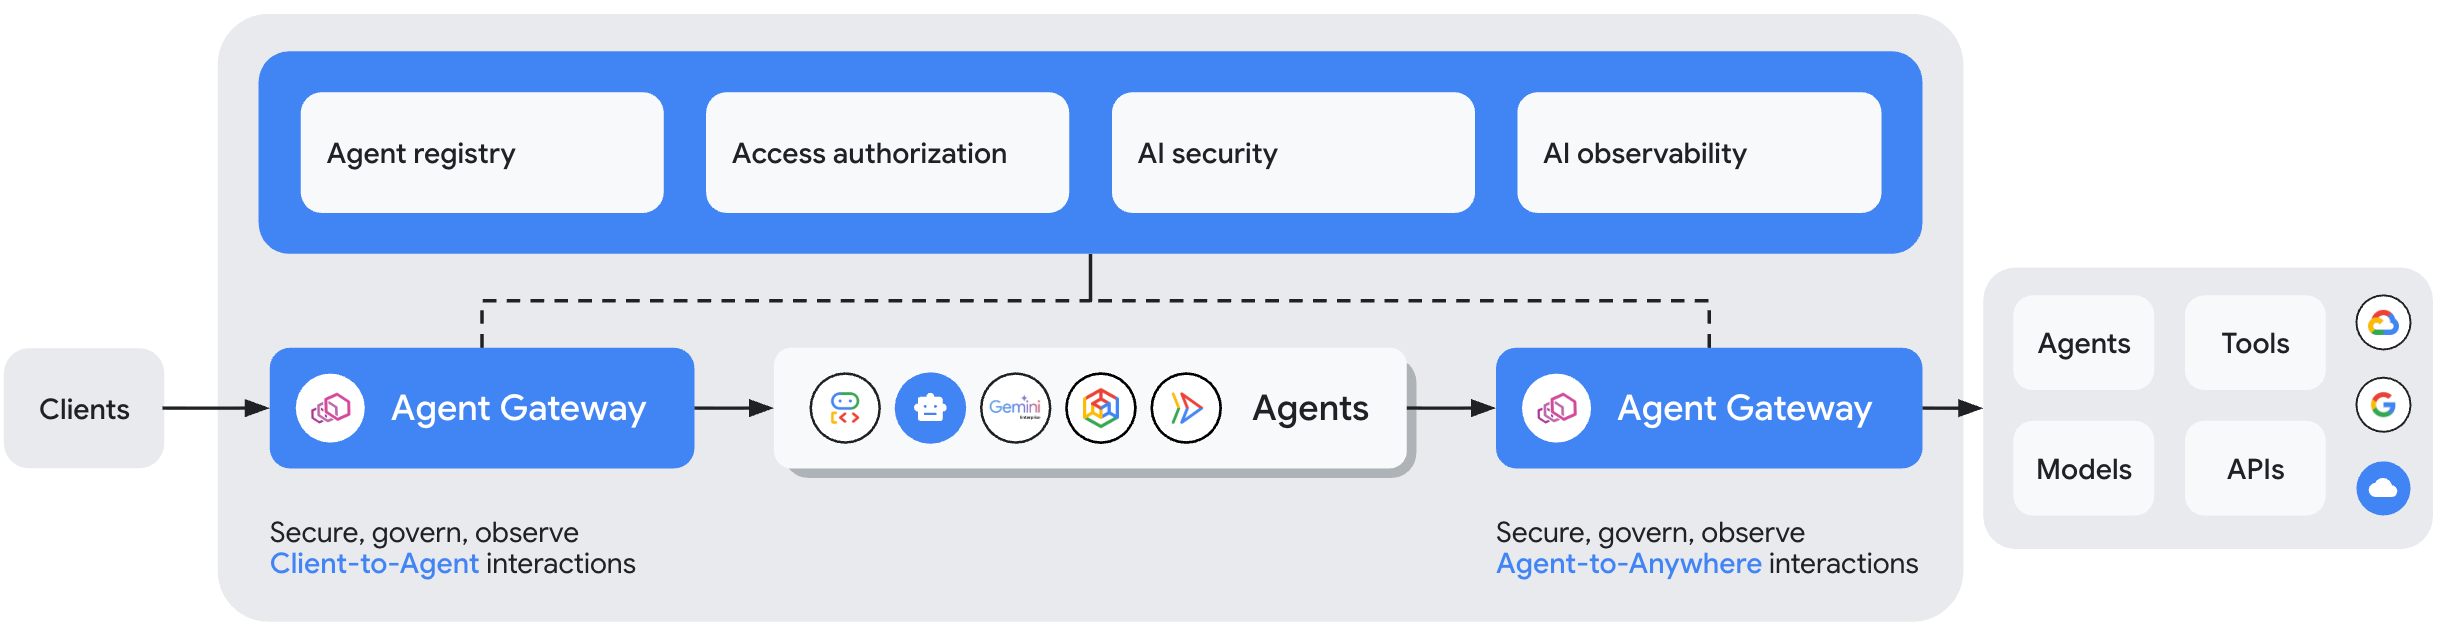
De cliente a agente (entrada) : Este modo se usa para proteger las comunicaciones entre clientes (como Cursor, Claude Code, Gemini CLI) y agentes (y herramientas) que se ejecutan en Cloud de Confiance. En este modo, Agent Gateway actúa como un frontend para tu agente y te permite controlar qué clientes pueden acceder a tus agentes (y herramientas) y qué políticas de seguridad se deben aplicar a esas interacciones.
Del agente a cualquier lugar (salida): Este modo se usa para proteger las comunicaciones entre agentes que se ejecutan en Cloud de Confiance y servidores, agentes, herramientas o APIs que se ejecutan en cualquier lugar. Por ejemplo, Agent Gateway se puede usar para aplicar permisos de acceso y lineamientos de seguridad para tus agentes que necesitan comunicarse con servidores de MCP que tu propia organización creó y aloja, o servidores de MCP remotos alojados por terceros.
La aplicabilidad de cada componente de administración y capa de política varía según la dirección del tráfico:
| Capa de administración | De cliente a agente (entrada) | Del agente a cualquier lugar (salida) |
|---|---|---|
| Identidad | Identidad del cliente o credenciales de usuario que el cliente pasa a Agent Gateway. | Identidad del agente vinculada a la carga de trabajo (ID de SPIFFE) asignada al agente |
| Agent Registry | No está disponible para la entrada. | Registra recursos de destino salientes, como herramientas, servidores de MCP y otros agentes. |
| Políticas de acceso unificado de IAM y límite de acceso de la entidad (PAB) | No está disponible para la entrada. | IAP las aplica en el tiempo de ejecución en función del ID de SPIFFE del agente y el recurso de destino al que llama el agente. Las políticas de límite de acceso de las principales aplicadas a la identidad del agente se evalúan como parte de la llamada de salida. Las identidades de los agentes que están sujetas a las políticas de límite de acceso de las principales solo pueden acceder a los recursos especificados en esas políticas, lo que aísla estrictamente al agente a su límite designado. |
| Model Armor (opcional) | Inspecciona las instrucciones del cliente en busca de ataques de inyección de instrucciones entrantes y contenido dañino. | Inspecciona las cargas útiles de herramientas salientes y las respuestas de los agentes en busca de filtraciones de datos y la inyección de instrucciones. |
| Políticas de administración semántica (opcional) | Evalúa las restricciones de lenguaje natural en función de las solicitudes de clientes entrantes (no se puede combinar con Model Armor en la misma puerta de enlace de entrada). | Evalúa las restricciones de lenguaje natural en función de las llamadas a herramientas salientes y las acciones de los agentes. |
Cómo Agent Gateway aplica las políticas
El tráfico que pasa por Agent Gateway se somete a evaluaciones de políticas específicas según la dirección del tráfico. En las siguientes secciones, se describe la secuencia de eventos para las solicitudes de entrada y salida.
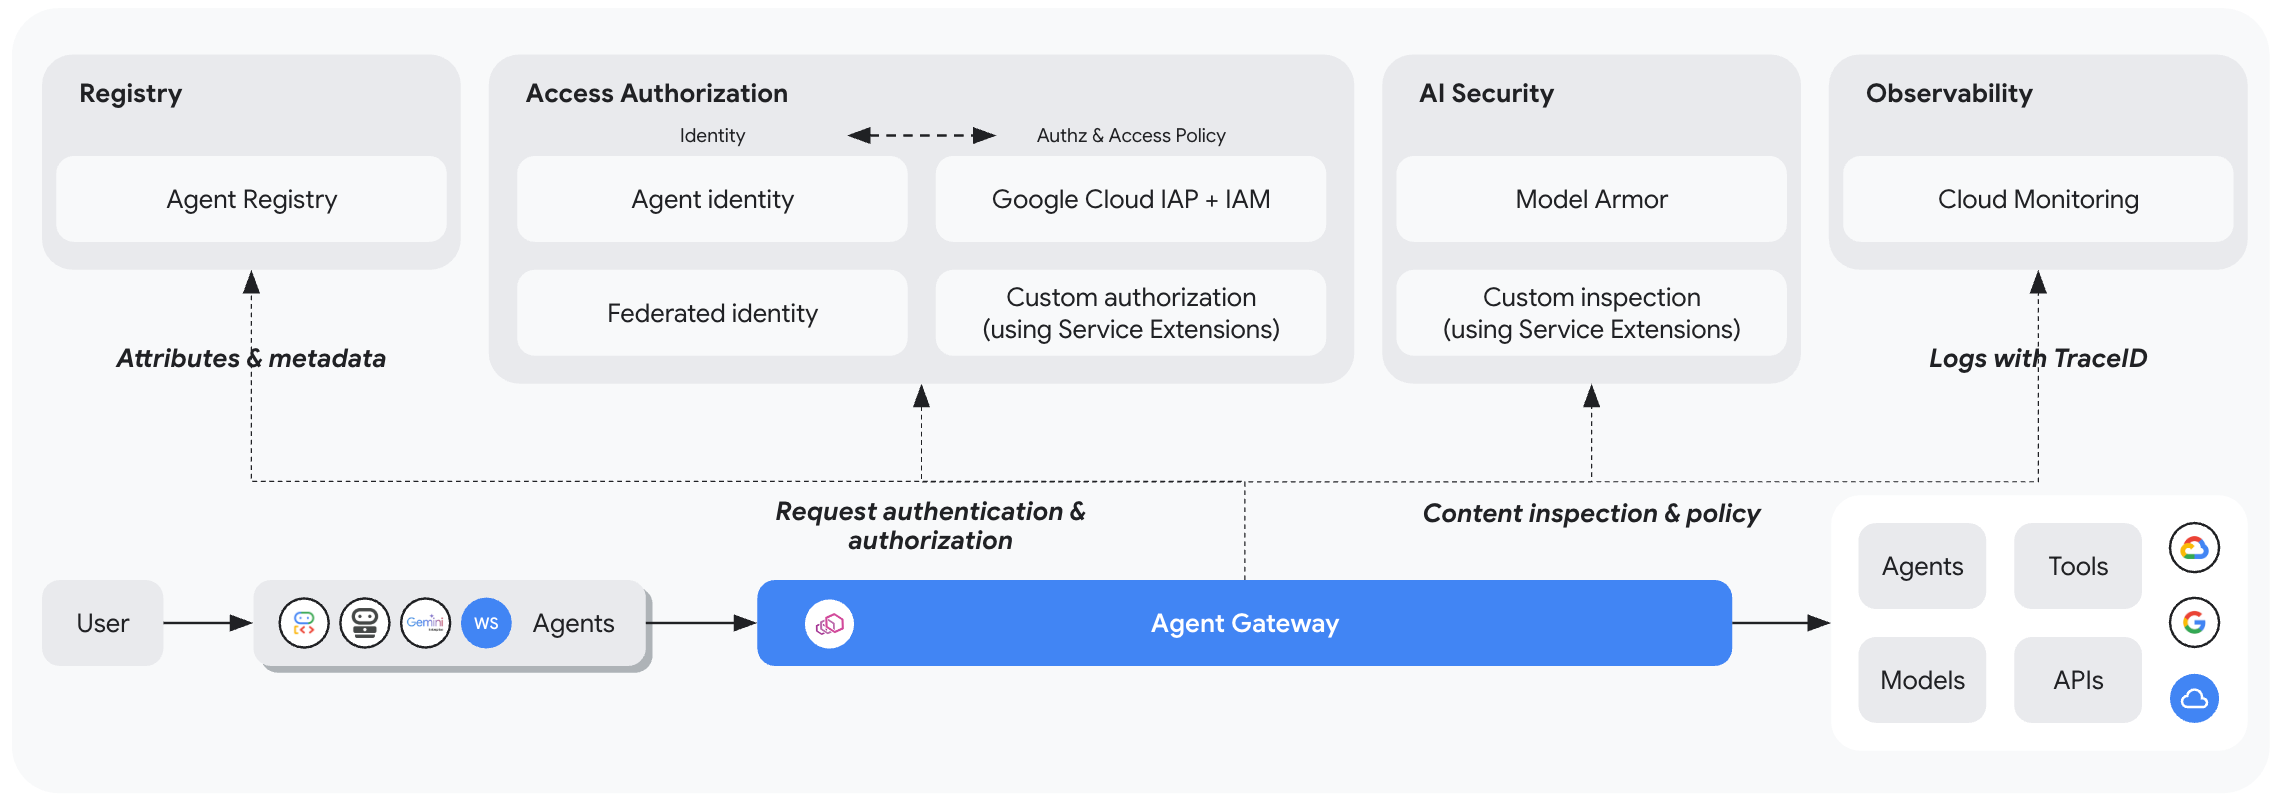
Aplicación de cliente a agente
En el modo de cliente a agente (solo compatible con agentes implementados en Agent Runtime), una solicitud a un agente regido por Agent Gateway pasa por la siguiente secuencia de eventos:
- Solicitud del cliente: Un cliente (como una CLI, una aplicación web o una herramienta para desarrolladores ) envía una solicitud al agente. La solicitud es interceptada por un Agent Gateway que opera en el modo de cliente a agente, que actúa como el frontend del agente.
- Inspección de solicitudes: Agent Gateway evalúa la solicitud
con la política de autorización adjunta a la puerta de enlace.
- Model Armor: Analiza la instrucción del usuario entrante en tiempo real para bloquear los ataques de inyección de instrucciones, los jailbreaks y el contenido dañino.
- Política de administración semántica (si se configura en lugar de Model Armor): Evalúa las restricciones de lenguaje natural en función de la solicitud entrante.
- Reenvío de solicitudes: Si se aprueban todas las verificaciones, Agent Gateway reenvía la solicitud al destino objetivo en Agent Runtime.
Aplicación de agente a cualquier lugar
Cuando un agente que se ejecuta en Agent Runtime o Gemini Enterprise envía una llamada saliente a una herramienta externa, un servidor de MCP o a otro agente, la solicitud pasa por la siguiente secuencia de eventos:
- Solicitud saliente e intercepción: El agente (identificado por su identidad de agente asignada) envía una llamada saliente. La solicitud es interceptada por Agent Gateway que opera en el modo de agente a cualquier lugar.
- Verificación de políticas de IAM, límite de acceso de la entidad principal y IAP:
IAP verifica que haya una política de acceso de IAM
que otorgue a la identidad del agente el permiso
iap.resources.egressViaIAPpara acceder al destino. Las políticas de Límite de Acceso de las Entidades aplicadas a la identidad del agente también se evalúan como parte de la llamada de salida. Las identidades de los agentes que están sujetas a las políticas de límite de acceso de las principales solo pueden acceder a los recursos especificados en esas políticas, lo que aísla estrictamente al agente a su límite de acceso designado. - Verificación de Agent Registry: Agent Gateway verifica que el recurso de destino objetivo esté registrado en Agent Registry (o resuelve la URL del endpoint objetivo si el destino no está registrado). Se recomienda registrar destinos en Agent Registry para aplicar políticas de acceso detalladas por recurso y controles a nivel de herramienta. Si el destino no está registrado en Agent Registry, debe haber una política de acceso de IAM explícita que apunte a la URL de destino. De forma predeterminada, si no existe una política de acceso coincidente, se rechaza la solicitud.
Inspección de solicitudes: Si se aprueban las verificaciones anteriores, Agent Gateway evalúa la solicitud en función de cualquiera de estos otros lineamientos de seguridad que podrías haber configurado:
- Model Armor: Inspecciona las cargas útiles de herramientas y las respuestas de los agentes en busca de inyección de instrucciones y filtración de datos sensibles.
- Políticas de administración semántica: Evalúa las restricciones de lenguaje natural (NLC) en función de las invocaciones de herramientas y las acciones de los agentes.
- Delega la autorización a un motor de autorización personalizado: Puedes delegar las decisiones de autorización a un motor de autorización personalizado mediante Extensiones de servicio. Según la política de autorización configurada, uno o más de estos motores de autorización pueden permitir o rechazar la solicitud.
Reenvío de solicitudes: Si se aprueban todas las verificaciones, Agent Gateway reenvía la solicitud al destino objetivo.
Entornos de ejecución de agentes compatibles
Agent Gateway te permite administrar el tráfico de agentes y herramientas que se ejecutan en las siguientes plataformas de entorno de ejecución:
Agent Runtime: Agent Gateway admite los modos de agente a cualquier lugar (salida) y de cliente a agente (entrada).
Gemini Enterprise: Agent Gateway solo admite el modo de agente a cualquier lugar (salida).
Para obtener detalles sobre la planificación de una implementación con estos entornos de ejecución, consulta Planifica tu implementación de Agent Gateway.
Protocolos admitidos
Agent Gateway admite todo el tráfico basado en HTTP, incluido el tráfico de MCP y A2A. Como mínimo, la puerta de enlace actúa como un paso directo que finaliza y enruta de forma segura el tráfico entrante.
Solo para el tráfico de MCP, Agent Gateway puede analizar los datos de la solicitud para extraer atributos. Esto te permite crear políticas de autorización con condiciones basadas en esos atributos. Por ejemplo, puedes crear políticas que restrinjan el acceso a herramientas específicas. Para obtener más detalles, consulta Autorización basada en atributos de MCP.
Limitaciones
- En el caso de Gemini Enterprise, Agent Gateway no admite el modo de cliente a agente.
- Cada instancia de Agent Gateway puede administrar hasta 5,000 recursos registrados en Agent Registry.
- Revisa las limitaciones asociadas con Agent Runtime.
- Revisa las limitaciones asociadas con las políticas de autorización.
- Cuando uses
trustConfigs para enrutar el tráfico a destinos que usan privadas AC, debes rotar los archivos PEM de forma manual. No se admite la rotación automática de archivos PEM con administradores de secretos, como Cloud de Confiance's Secret Manager. - Agent Gateway no admite redes de VPC que
se hayan configurado con
la integración de seguridad de red
o
Cloud Next Generation Firewall Enterprise.
Si implementas Agent Gateway en una red que usa estas funciones, las solicitudes fallan y muestran un error
503en Logging.
Referencia de API y gcloud
Para obtener detalles sobre los métodos disponibles para Agent Gateway, consulta los siguientes temas de referencia:
- Referencia de gcloud:
gcloud network-services agent-gateways - Referencia de la API de REST: agentGateways
¿Qué sigue?
Codelab: Administra cargas de trabajo de agentes con Agent Platform
Aprende a administrar cargas de trabajo de agentes con Agent Gateway en Gemini Enterprise Agent Platform.
Socios de Agent Gateway
Explora el ecosistema de proveedores de identidad y seguridad de IA que se integran con Agent Gateway.
Soluciona problemas de Agent Gateway
Aprende a solucionar problemas de conectividad de Agent Gateway.