

O Gateway de Agente é o principal componente de aplicação da Agent Platform. Ele atua como o ponto de entrada e saída de rede para todas as interações de agentes. Ele oferece aos administradores de segurança empresarial a capacidade de proteger a conectividade para todas as interações de agentes, sejam elas entre usuários e agentes, agentes e ferramentas ou entre os próprios agentes.
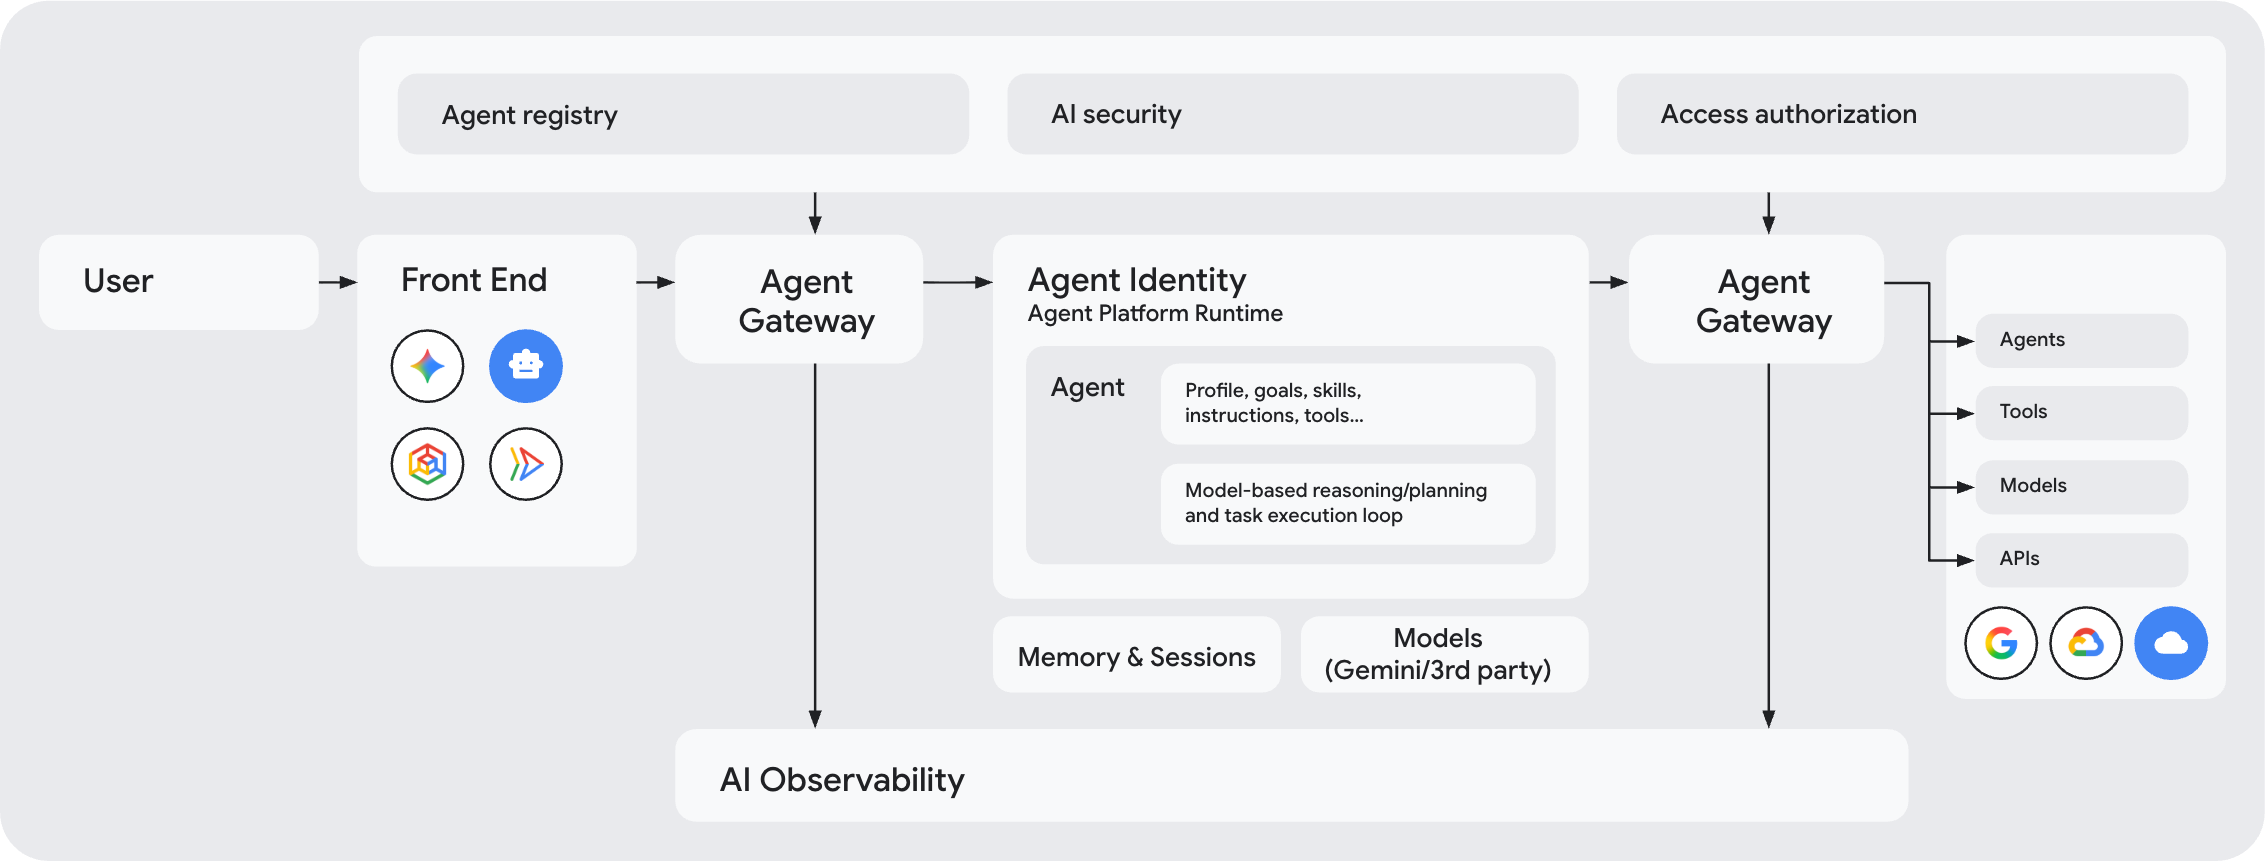
Principais componentes de governança
Os componentes da Agent Platform a seguir funcionam juntos para fornecer uma arquitetura de governança unificada:
Identidade do agente (quem fez a solicitação?): atribui um ID exclusivo e seguro (um ID do SPIFFE) a cada agente. Essa identidade atua como a assinatura digital do agente para autenticação, controle de acesso e auditoria.
As identidades de agente são seguras por padrão com o acesso baseado no contexto, que aplica a autenticação criptográfica de ponta a ponta usando mTLS e DPoP.
Registro de agentes (quais destinos são aprovados?): atua como o diretório central de todos os agentes, ferramentas, servidores do Protocolo de Contexto de Modelo (MCP) e endpoints aprovados (como essential Cloud de Confiance APIs) na sua organização. O Gateway de Agente usa esse diretório para verificar as permissões antes de permitir conexões.
Políticas (quais ações são permitidas?): permite implementar conjuntos avançados de políticas de segurança e governança de agentes que controlam quais agentes podem acessar recursos específicos e qual conteúdo pode ser transmitido:
- Políticas de acesso unificado do IAM: regras de acesso que vinculam a identidade de um agente a ferramentas e endpoints aprovados no Registro de Agentes. Por padrão, todas as conexões são bloqueadas, a menos que uma política explícita do IAM conceda acesso.
- Model Armor: filtros de segurança de conteúdo anexados a gateways. O Model Armor verifica comandos do usuário e respostas de ferramentas em tempo real para bloquear ataques de injeção de comandos, vazamentos de dados sensíveis e conteúdo prejudicial.
- Políticas de governança semântica: Regras escritas em linguagem simples que controlam como os agentes usam as ferramentas. Elas aplicam regras de negócios no ambiente de execução para impedir que os agentes realizem ações não intencionais, como executar combinações inseguras de ferramentas.
- Mecanismos de autorização personalizados: extensões de autorização personalizadas que permitem delegar decisões de autorização a sistemas de terceiros usando as Extensões de serviço.
Internamente, todos esses tipos de política são aplicados usando políticas de autorização gerenciadas pelas Extensões de serviço.
Gateway de Agente (onde as políticas são aplicadas?): serve como o principal ponto de entrada e saída para o tráfego de rede entre clientes e agentes e entre agentes e qualquer lugar. Ele gerencia conexões criptografadas (mTLS), traduz protocolos (como MCP, REST e gRPC) e aplica verificações de política a todo o tráfego. Para saber mais, consulte Como o Gateway de Agente aplica políticas.
Observabilidade do agente: o Gateway de Agente gera telemetria de observabilidade para todas as interações de agentes na camada de rede e a exporta para a Observabilidade do Agente para fornecer uma compreensão abrangente das ações do agente.
Principais vantagens
O Gateway de Agente oferece vários benefícios para desenvolvedores de IA e administradores empresariais, abordando as complexidades de proteger e gerenciar interações de agentes de IA em escala.
Para desenvolvedores de IA:
- Inovação simplificada:os desenvolvedores podem se concentrar na criação de agentes sem gerenciar primitivos de rede complexos ou sobrecarga de segurança.
- Mediação de protocolo:os desenvolvedores podem usar perfeitamente a escolha de protocolos de agentes, como o Protocolo de Contexto de Modelo (MCP), o Agent-to-Agent(A2A), o REST e o gRPC, seguindo os padrões de segurança empresarial.
- Independente de framework:a funcionalidade está disponível independentemente do framework de desenvolvimento ou do cliente usado.
- Transporte e autenticação seguros:processa automaticamente handshakes e encerramento de mTLS para garantir a conectividade criptografada entre agentes e ferramentas sem esforço do desenvolvedor. Integra-se ao Gerenciador de autenticação de identidade do agente da Agent Platform para simplificar e proteger handshakes do OAuth 2.0 entre agentes e ferramentas.
Para administradores empresariais e equipes de segurança:
- Governança centralizada para todas as interações de agentes:configure e aplique políticas de acesso consistentes em diversos ambientes de execução de agentes e modelos de implantação, garantindo a aplicação de permissões de menor privilégio para agentes no ambiente de execução.
- Proteções de segurança de IA:proteja-se contra novos riscos, como ataques de injeção de comandos do Protocolo de Contexto de Modelo (MCP), usando serviços integrados, como o Model Armor.
- Observabilidade abrangente:tenha visibilidade detalhada das interações de agentes pelo Cloud Logging e pelo Cloud Trace, facilitando investigações de segurança e monitoramento de desempenho.
- Segurança de perímetro e proteção contra exfiltração de dados:aplique perímetros de serviço do VPC Service Controls para comunicações de agentes. Ao configurar o Gateway de Agente com um modelo de conectividade de agente, o tráfego de agentes é roteado pela sua conexão de rede VPC particular, garantindo que as regras de perímetro do VPC Service Controls da sua organização também sejam aplicadas a todo o tráfego de agentes.
Modos de implantação
O Gateway de Agente é uma abstração de rede que permite definir regras para a comunicação de agentes e aplica políticas de segurança, proteção e controle de acesso, sem exigir que você gerencie detalhes complexos de rede.
O Gateway de Agente facilita dois caminhos de acesso governados principais: interações cliente-agente e interações agente-qualquer lugar.
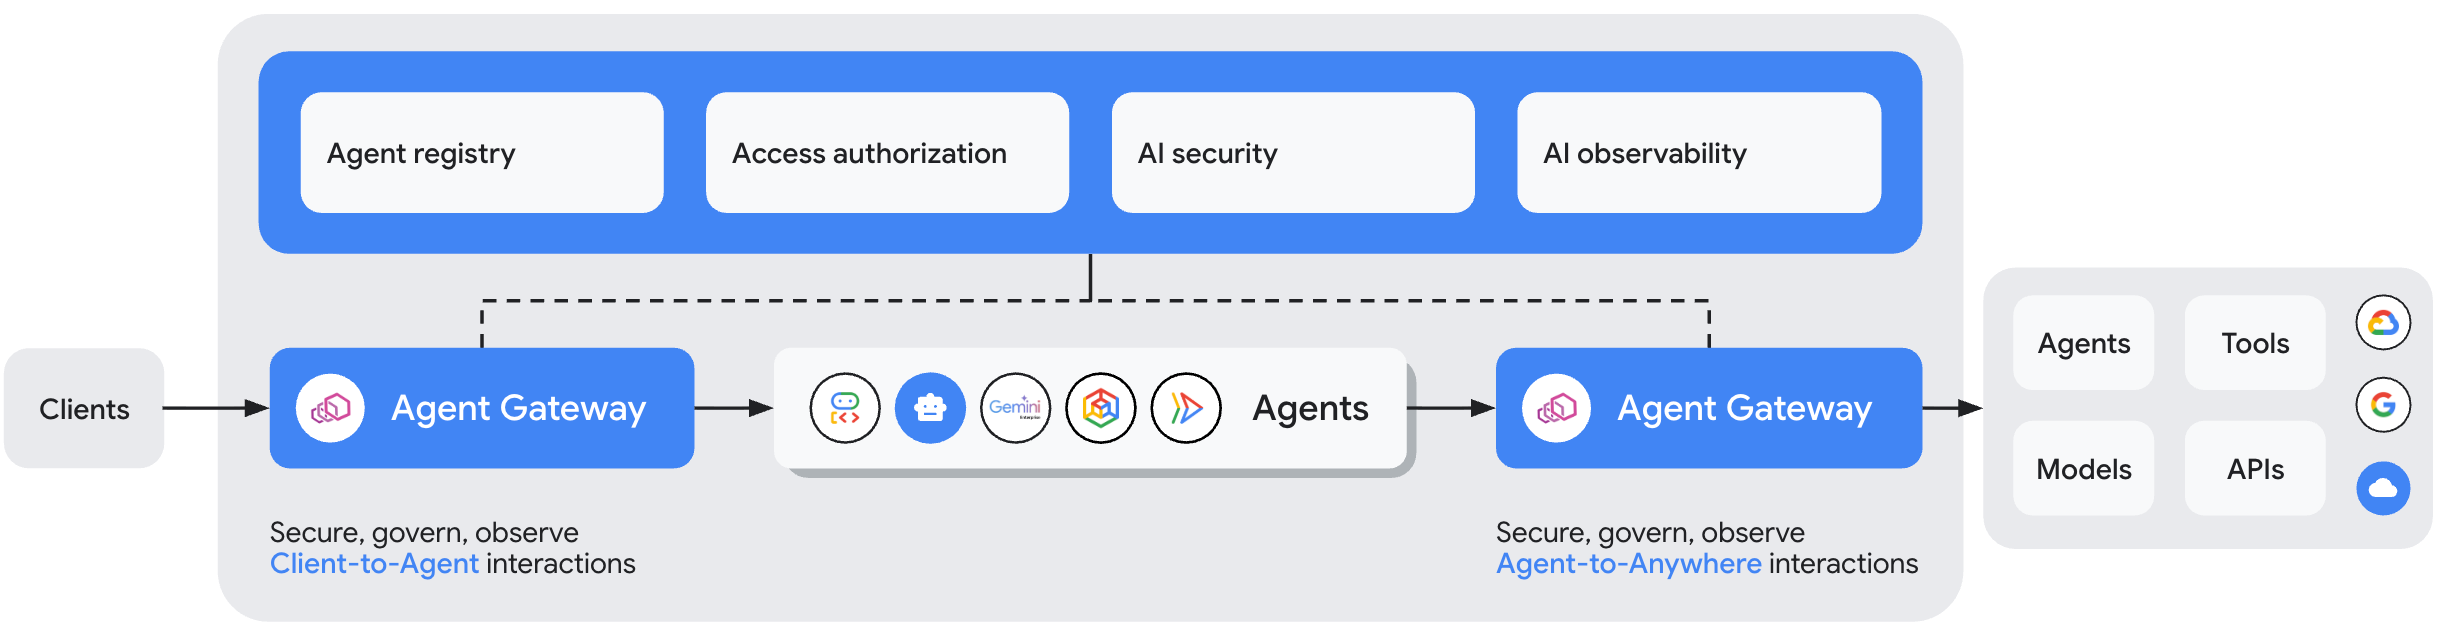
Cliente-agente (entrada) : esse modo é usado para proteger as comunicações entre clientes (como Cursor, Claude Code, CLI do Gemini) e agentes (e ferramentas) em execução em Cloud de Confiance. Nesse modo, o Gateway de Agente atua como um front-end para o agente e permite controlar quais clientes podem acessar seus agentes (e ferramentas) e quais políticas de segurança precisam ser aplicadas a essas interações.
Agente-qualquer lugar (saída): esse modo é usado para proteger as comunicações entre agentes em execução em Cloud de Confiance servidores, agentes, ferramentas ou APIs em execução em qualquer lugar. Por exemplo, o Gateway de Agente pode ser usado para aplicar permissões de acesso e proteções de segurança para seus agentes que precisam se comunicar com servidores MCP criados e hospedados pela sua própria organização ou servidores MCP remotos hospedados por terceiros.
A aplicabilidade de cada componente de governança e camada de política varia de acordo com a direção do tráfego:
| Camada de governança | Cliente-agente (entrada) | Agente-qualquer lugar (saída) |
|---|---|---|
| Identidade | Identidade do cliente ou credenciais do usuário transmitidas pelo cliente ao Gateway de Agente. | Identidade do agente vinculada à carga de trabalho (ID do SPIFFE) atribuída ao agente. |
| Registro de agentes | Não disponível para entrada. | Registra recursos de destino de saída, como ferramentas, servidores MCP e outros agentes. |
| Políticas de acesso unificado do IAM e limite de acesso de principal (PAB) | Não disponível para entrada. | Aplicado no ambiente de execução pelo IAP com base no ID do SPIFFE do agente e no recurso de destino que o agente está chamando. As políticas de limite de acesso de principal aplicadas à identidade do agente são avaliadas como parte da chamada de saída. As identidades de agente sujeitas a políticas de limite de acesso de principal só podem acessar os recursos especificados nessas políticas, isolando estritamente o agente no limite designado. |
| Model Armor (opcional) | Inspeciona comandos do cliente em busca de ataques de injeção de comandos de entrada e conteúdo prejudicial. | Inspeciona payloads de ferramentas de saída e respostas de agentes em busca de vazamento de dados e injeção de comandos. |
| Políticas de governança semântica (opcional) | Avalia restrições de linguagem natural em relação a solicitações de clientes de entrada (não podem ser combinadas com o Model Armor no mesmo gateway de entrada). | Avalia restrições de linguagem natural em relação a chamadas de ferramentas de saída e ações de agentes. |
Como o Gateway de Agente aplica políticas
O tráfego que passa pelo Gateway de Agente passa por avaliações de políticas específicas, dependendo da direção do tráfego. As seções a seguir descrevem a sequência de eventos para solicitações de entrada e saída.
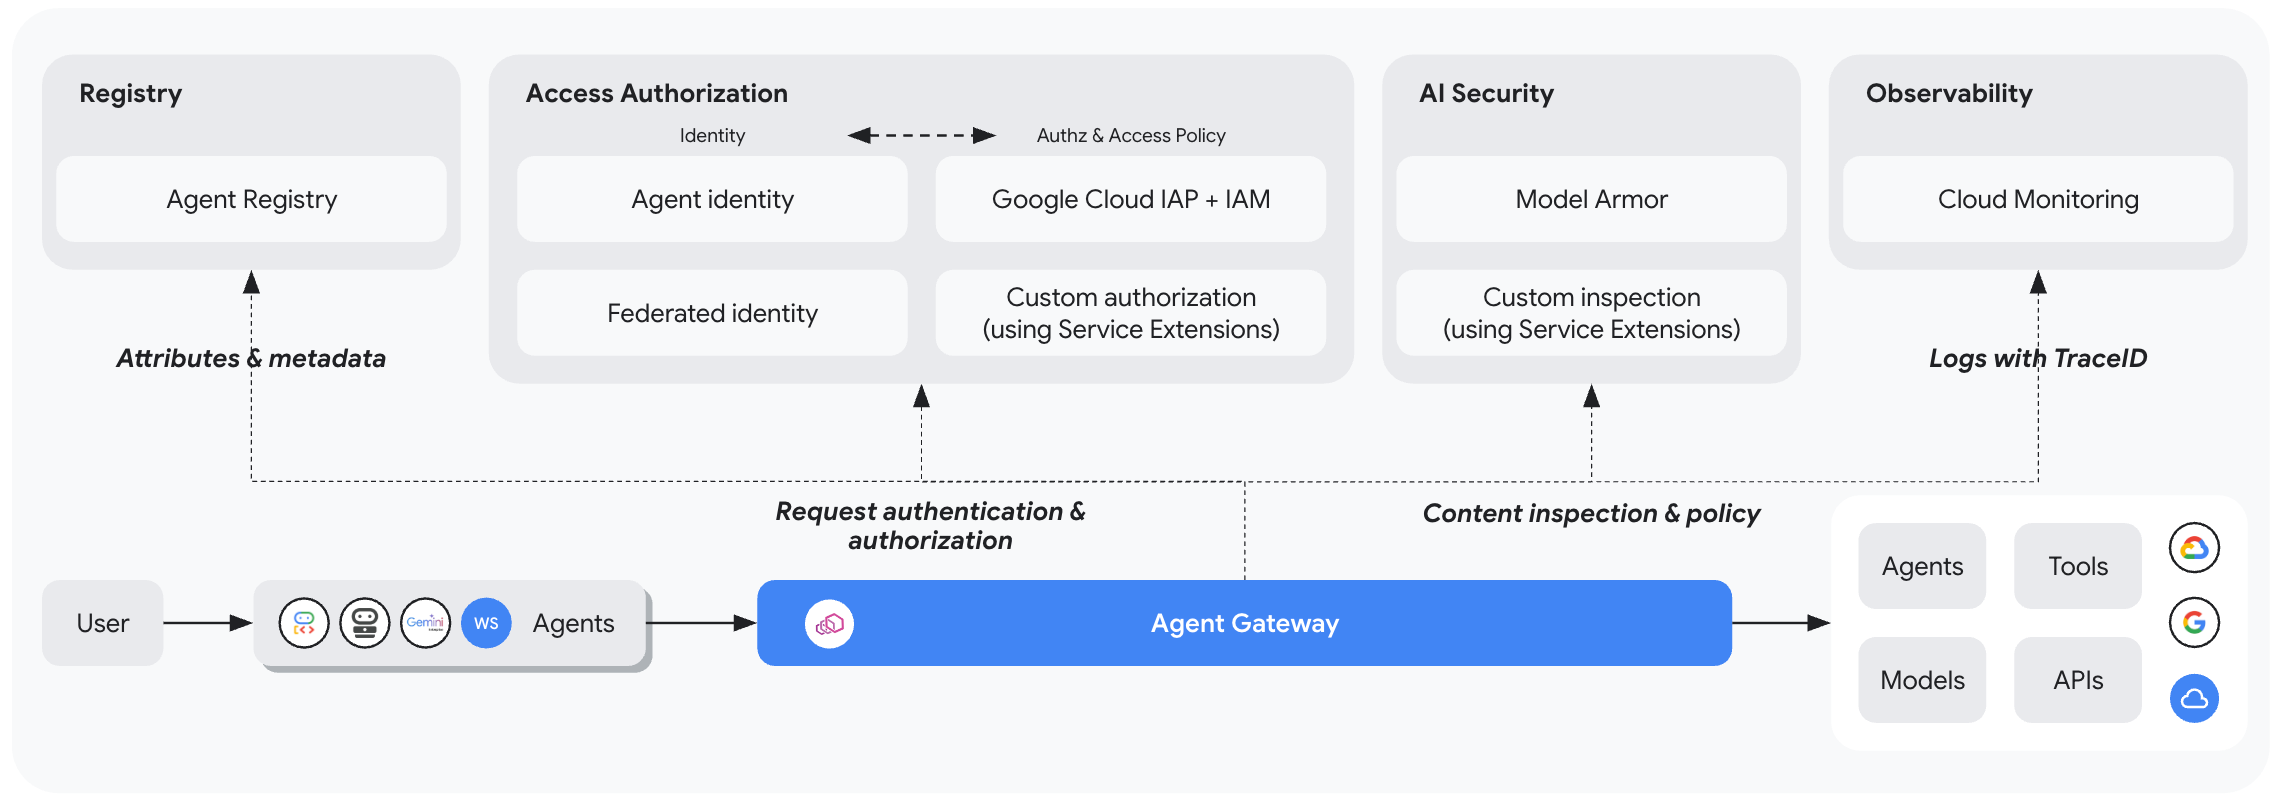
Aplicação de cliente-agente
No modo cliente-agente (compatível apenas com agentes implantados no Agent Runtime), uma solicitação para um agente regido pelo Gateway de Agente passa pela seguinte sequência de eventos:
- Solicitação do cliente: um cliente (como uma CLI, um aplicativo da Web ou uma ferramenta de desenvolvedor ) envia uma solicitação ao agente. A solicitação é interceptada por um Gateway de Agente que opera no modo cliente-agente e atua como o front-end do agente.
- Inspeção de solicitação: o Gateway de Agente avalia a solicitação
usando a política de autorização anexada ao gateway.
- Model Armor: verifica o comando do usuário de entrada em tempo real para bloquear ataques de injeção de comandos, jailbreaks e conteúdo prejudicial.
- Política de governança semântica (se configurada em vez do Model Armor): avalia restrições de linguagem natural em relação à solicitação de entrada.
- Encaminhamento de solicitação: se todas as verificações forem aprovadas, o Gateway de Agente encaminhará a solicitação para o destino de destino no Agent Runtime.
Aplicação de agente-qualquer lugar
Quando um agente em execução no Agent Runtime ou no Gemini Enterprise envia uma chamada de saída para uma ferramenta externa, um servidor MCP ou outro agente, a solicitação passa pela seguinte sequência de eventos:
- Solicitação de saída e interceptação: o agente (identificado pela identidade do agente atribuída) envia uma chamada de saída. A solicitação é interceptada pelo Gateway de Agente que opera no modo agente-qualquer lugar.
- Verificação de política do IAM, do limite de acesso de principal e do IAP:
o IAP verifica se há uma política de acesso do IAM
que concede à identidade do agente a permissão
iap.resources.egressViaIAPpara acessar o destino. Todas as políticas de limite de acesso de principal aplicadas à identidade do agente também são avaliadas como parte da chamada de saída. As identidades de agente sujeitas a políticas de limite de acesso de principal só podem acessar os recursos especificados nessas políticas, isolando estritamente o agente no limite de acesso designado. - Verificação do Registro de Agentes: o Gateway de Agente verifica se o recurso de destino está registrado no Registro de Agentes (ou resolve o URL do endpoint de destino se o destino não estiver registrado). Recomendamos registrar destinos no Registro de Agentes para aplicar políticas de acesso granular por recurso e controles no nível da ferramenta. Se o destino não estiver registrado no Registro de Agentes, deverá haver uma política de acesso explícita do IAM direcionada ao URL de destino. Por padrão, se não houver uma política de acesso correspondente, a solicitação será negada.
Inspeção de solicitação: se as verificações anteriores forem aprovadas, o Gateway de Agente avaliará a solicitação em relação a qualquer uma dessas outras proteções de segurança que você possa ter configurado:
- Model Armor: inspeciona payloads de ferramentas e respostas de agentes em busca de injeção de comandos e vazamento de dados sensíveis.
- Políticas de governança semântica: avaliam restrições de linguagem natural (NLC, na sigla em inglês) em relação a invocações de ferramentas e ações de agentes.
- Delegar autorização a um mecanismo de autorização personalizado: é possível delegar decisões de autorização a um mecanismo de autorização personalizado usando as Extensões de serviço. Dependendo da política de autorização configurada, um ou mais desses mecanismos de autorização podem permitir ou negar a solicitação.
Encaminhamento de solicitação: se todas as verificações forem aprovadas, o Gateway de Agente encaminhará a solicitação para o destino.
Ambientes de execução de agentes compatíveis
O Gateway de Agente permite governar o tráfego de agentes e ferramentas em execução nas seguintes plataformas de ambiente de execução:
Tempo de execução do agente: o Gateway de Agente oferece suporte aos modos agente-qualquer lugar (saída) e cliente-agente (entrada).
Gemini Enterprise: o Gateway de Agente oferece suporte apenas ao modo agente-qualquer lugar (saída).
Para detalhes sobre o planejamento de uma implantação com esses ambientes de execução, consulte Planejar a implantação do Gateway de Agente.
Protocolos compatíveis
O Gateway de Agente oferece suporte a todo o tráfego baseado em HTTP, incluindo o tráfego MCP e A2A. No mínimo, o gateway atua como uma passagem que encerra e encaminha o tráfego de entrada com segurança.
Somente para o tráfego MCP, o Gateway de Agente pode analisar dados de solicitação para extrair atributos. Isso permite criar políticas de autorização com condições baseadas nesses atributos. Por exemplo, é possível criar políticas que restringem o acesso a ferramentas específicas. Para detalhes, consulte Autorização com base em atributos do MCP.
Limitações
- Para o Gemini Enterprise, o modo cliente-agente não é compatível com o Gateway de Agente.
- Cada instância do Gateway de Agente pode reger até 5.000 recursos registrados no Registro de Agentes.
- Analise as limitações associadas ao Agent Runtime.
- Analise as limitações associadas às políticas de autorização.
- Ao usar
trustConfigs para rotear o tráfego para destinos que usam CAs particulares, é necessário girar os arquivos PEM manualmente. A rotação automatizada de arquivos PEM usando gerenciadores de secrets, como Cloud de Confianceo Secret Manager, não é compatível. - O Gateway de Agente não oferece suporte a redes VPC que
foram configuradas com
a Integração de segurança de rede
ou
o Cloud Next Generation Firewall Enterprise.
Se você implantar o Gateway de Agente em uma rede que usa esses recursos, as solicitações vão falhar e retornar um erro
503no Logging.
Referência da API e da gcloud
Para detalhes sobre os métodos disponíveis para o Gateway de Agente, consulte os seguintes tópicos de referência:
- Referência da gcloud:
gcloud network-services agent-gateways - Referência da API REST: agentGateways
A seguir
Codelab: governar cargas de trabalho de agentes com a Agent Platform
Aprenda a governar cargas de trabalho agênticas com o Gateway de Agente na Gemini Enterprise Agent Platform.
Parceiros do Gateway de Agente
Conheça o ecossistema de provedores de identidade e segurança de IA que se integram ao Gateway de Agente.
Resolver problemas do Gateway de Agente
Aprenda a resolver problemas de conectividade do Gateway de Agente.