

エージェントの健全性、関係、依存関係、ポリシーの準拠に関する質問に答えるには、エージェント データ、トラフィック データ、その他のリソース データを関連付けるクエリを実行します。結果は、探索可能なトポロジグラフとして表示されます。
トポロジグラフは、次のことに役立ちます。
- リソースの関係をマッピングする: MCP サーバー、基盤となるインフラストラクチャ、エンドポイント、スキル、ID など、エージェントに関連付けられたデータを可視化します。
- 登録のギャップを特定する: エージェント レジストリに登録されていない検出されたコンピューティング ワークロードを特定します。
- ポリシーの準拠を検証する: Security Command Center によって特定された脆弱性とセキュリティの問題を特定します。
- 変更の影響を分析する: エージェント リソースが依存するアクセス ポリシー、エンドポイント認証情報、インフラストラクチャに対する変更の影響を評価します。
提案されたクエリを実行したり、提案されたクエリをカスタマイズしたり、独自のカスタムクエリを作成したりできます。
始める前に
設定する Cloud de Confiance プロジェクトを特定します。
Security Command Center が提供するセキュリティとコンプライアンスのデータは、 Cloud de Confiance by S3NS 組織のプロジェクトでのみ使用できます。プロジェクトを組織に移行する場合は、移行手順をご覧ください。
クエリするリソースデータを提供するサービスを設定します。
ビルドの来歴などのソフトウェア サプライ チェーンのデータを表示するには、Developer Connect の分析情報を構成します。
Agent Registry に登録されているエージェント リソースのデータを表示するには、Agent Registry を設定して、エージェント リソースを登録します。
エージェント トラフィックを表示するには、AI アプリケーションを計測します。
セキュリティとコンプライアンスのデータを表示するには、セキュリティとコンプライアンスのデータ用に Security Command Center を設定します。組織レベルで Security Command Center を有効にし、使用する機能を構成します。Security Command Center からのデータのクエリは、プレミアム ティアとエンタープライズ ティアでのみ使用できます。
App Hub、アプリトポロジ、Cloud Asset Inventory、Observability の各 API が有効になっていない場合は、有効にします。
API を有効にするために必要なロール
API を有効にするには、
serviceusage.services.enable権限が必要です。プロジェクトを作成した場合は、オーナーロール(roles/owner)を通じてこの権限がすでに付与されている可能性があります。それ以外の場合は、Service Usage 管理者ロール(roles/serviceusage.serviceUsageAdmin)を通じてこの権限を取得できます。ロールを付与する方法を確認する。VPC Service Controls の境界内のサービスを保護している場合は、境界を更新して、アプリトポロジと基盤となるデータを提供するサービスを含めます。詳細
必要なロール
トポロジグラフの表示に必要な権限を取得するには、App Topology を使用するプロジェクトに対する App Topology 閲覧者 (roles/apptopology.viewer)IAM ロールを付与するよう管理者に依頼してください。ロールの付与については、プロジェクト、フォルダ、組織に対するアクセス権の管理をご覧ください。
この事前定義ロールには、トポロジグラフの表示に必要な権限が含まれています。必要とされる正確な権限については、「必要な権限」セクションを開いてご確認ください。
必要な権限
トポロジ グラフを表示するには、次の権限が必要です。
-
検出されたリソースデータを取得します。
apptopology.discoveredResourcesTopologies.generate -
リソースデータのデータを取得します。
apptopology.sreDomainTopologies.generate
カスタムロールや他の事前定義ロールを使用して、これらの権限を取得することもできます。
クエリについて
アプリ トポロジ クエリは、次のコンポーネントで構成されます。
ノード - 検出または登録された Cloud de Confiance by S3NS リソース。ノードの例を次に示します。
- Compute Engine VM
- Artifact Registry のコンテナ イメージ
- エージェント
- Cloud Monitoring のアラート
- AI アプリケーション
- 脆弱性
クエリビルダーはノードをサービス別にグループ化します。
WHERE 句: ノードに適用され、ノードの特定のプロパティに基づいてクエリを絞り込むフィルタ。
接続: 2 つのノード間の方向性のある関係。接続はコンテキストを認識し、選択したノードタイプに対して有効な関係のみが使用可能です。次に例を示します。
contained insends traffic toownsdepends on
次のクエリの例では、特定の脆弱性を持つデプロイを検索します。
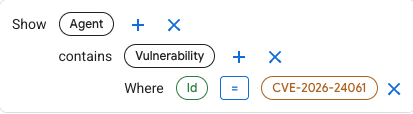
このクエリは、調査のキーノードを確立します。
- Agent
- Vulnerability
接続 contains は、ノードの関係を示します。
Agent contains Vulnerability
WHERE 句は、脆弱性結果をフィルタして特定の CVE を表示します。
Where Id = CVE-2026-24061
推奨クエリを使用またはカスタマイズする
アプリ トポロジには、変更せずに使用できるクエリ候補が表示されます。また、特定の要件に合わせて候補をカスタマイズすることもできます。
Cloud de Confiance コンソールで、[トポロジ] ページに移動します。
プロジェクト選択ツールで、エージェントを含むプロジェクトを選択します。
[クイック クエリ] で、クエリをクリックしてクエリ コンポーネントのプレビューを表示します。
クエリを使用するには、[候補を使用] をクリックします。クエリが [表示] セクションに表示されます。
クエリを変更するには、コンポーネントを追加、編集、削除します。
- クエリにコンポーネントを追加するには、ノードの横にあるプラスアイコン()をクリックします。
- コンポーネントを削除するには、閉じるアイコン をクリックします。
Where句の値を変更するには、その値をクリックします。
[元に戻す] をクリックすると変更を元に戻すことができます。[やり直し] をクリックすると、[元に戻す] で元に戻した変更を再適用できます。
クエリを構築すると、使用可能なノード、フィルタ、接続が更新されます。
クエリの編集が完了したら、[クエリを実行] をクリックします。クエリの結果に Cloud de Confiance 検出されたリソースまたは Agent Registry に登録されたリソースが含まれている場合は、トポロジ グラフが表示されます。
グラフは、文字列やカウントなどのデータ型のみを含むクエリ結果には使用できません。
結果に基づいてクエリを編集し、[クエリを実行] をクリックしてトポロジ グラフを更新します。
トポロジ グラフを確認します。グラフには、クエリに一致するリソースとそれらの関係が表示されます。
- アイコンは、ノード、検出および登録されたリソース、そのリソースタイプを表します。
- 線は、ノード間の関係である接続を表します。
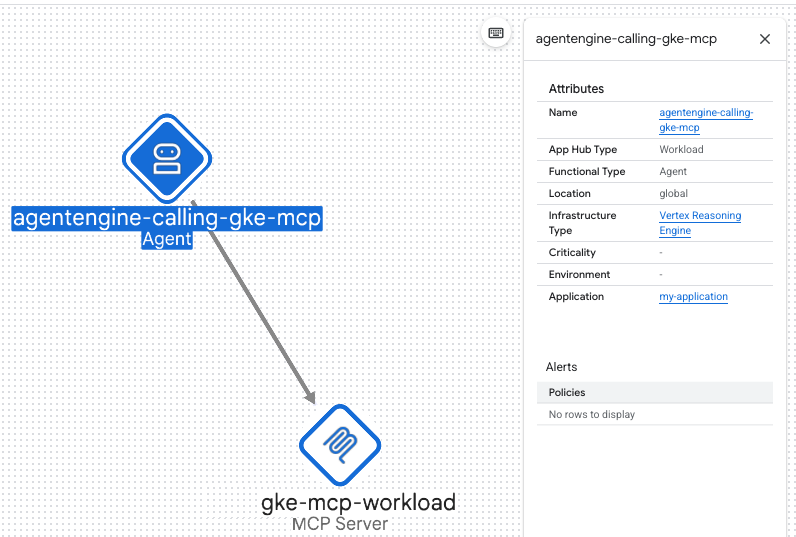
トポロジは次の方法で操作できます。
- ズームイン、ズームアウト、ノードの再配置によって可視化を変更します。
- 2 つのノード間の接続線にカーソルを合わせると、接続のラベルが表示されます。
- ノードまたは接続を選択して、その情報を取得します。
- [パネルの切り替え] をクリックして、クエリ パネルの表示と非表示を切り替えます。
結果がない場合は、クエリを絞り込んでみてください。
カスタムクエリを作成する
カスタムクエリを作成するには、次の手順に沿って新しいクエリを開始するか、既存の候補クエリをカスタマイズします。
Cloud de Confiance コンソールで、[トポロジ] ページに移動します。
プロジェクト選択ツールで、エージェントを含むプロジェクトを選択します。
クエリビルダーで をクリックし、クエリのプライマリ ノードとしてリソースまたは検出結果を選択して、[続行] をクリックします。
クエリを絞り込むには、フィルタまたは接続の切り替えをクリックして、選択したノードで有効にします。有効にする各フィルタの値を定義します。
クエリを変更するには、コンポーネントを追加、編集、削除します。
- クエリにコンポーネントを追加するには、ノードの横にあるプラスアイコン()をクリックします。
- コンポーネントを削除するには、閉じるアイコン をクリックします。
Where句の値を変更するには、その値をクリックします。
[元に戻す] をクリックすると変更を元に戻すことができます。[やり直し] をクリックすると、[元に戻す] で元に戻した変更を再適用できます。
クエリを構築すると、使用可能なノード、フィルタ、接続が更新されます。
クエリの編集が完了したら、[クエリを実行] をクリックします。クエリの結果に Cloud de Confiance 検出されたリソースまたは Agent Registry に登録されたリソースが含まれている場合は、トポロジ グラフが表示されます。
グラフは、文字列やカウントなどのデータ型のみを含むクエリ結果には使用できません。
結果に基づいてクエリを編集し、[クエリを実行] をクリックしてトポロジ グラフを更新します。
トポロジ グラフを確認します。グラフには、クエリに一致するリソースとそれらの関係が表示されます。
- アイコンは、ノード、検出および登録されたリソース、そのリソースタイプを表します。
- 線は、ノード間の関係である接続を表します。
トポロジは次の方法で操作できます。
- ズームイン、ズームアウト、ノードの再配置によって可視化を変更します。
- 2 つのノード間の接続線にカーソルを合わせると、接続のラベルが表示されます。
- ノードまたは接続を選択して、その情報を取得します。
- [パネルの切り替え] をクリックして、クエリ パネルの表示と非表示を切り替えます。
クエリにはいくつかの制限事項が適用されます。結果がない場合は、クエリを絞り込んでみてください。
次のステップ
- Agent Registry に検出されたエージェントを登録します。