
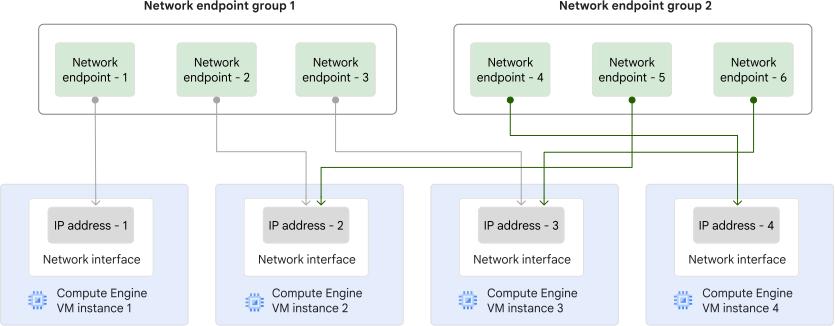
Grup endpoint jaringan (NEG) adalah kumpulan endpoint jaringan. Setiap endpoint dalam NEG harus mengarah ke alamat IP unik antarmuka jaringan VM. Endpoint jaringan termasuk dalam tepat satu grup endpoint jaringan. Satu alamat IP tidak dapat dirujuk oleh lebih dari satu endpoint dalam NEG. Namun, satu alamat IP dapat dirujuk oleh endpoint di NEG yang berbeda. Diagram berikut menampilkan representasi bergaya dari konsep ini. Dalam diagram, "IP address - 2" dan "IP address - 3" direferensikan oleh endpoint jaringan yang terletak di grup endpoint jaringan yang berbeda.
NEG zona adalah resource zona yang mewakili kumpulan alamat IP atau kombinasi alamat IP dan port untuk resource Cloud de Confiance dalam satu subnet VPC. NEG zona memungkinkan Anda melakukan hal berikut:
Merutekan paket ke antarmuka jaringan instance VM mana pun, termasuk antarmuka selain
nic0. Dengan demikian, Anda dapat membuat pengelompokan logis alamat IP dan port yang mewakili layanan software, bukan seluruh VM.Buat kumpulan alamat IP endpoint atau alamat IP dan port yang unik dan fleksibel.
Ada dua jenis NEG zona, bergantung pada jenis endpoint jaringan yang membentuk NEG. Dua jenis NEG zona mendukung kasus penggunaan dan jenis load balancer yang berbeda.
NEG zona dengan endpoint
GCE_VM_IPdidukung sebagai backend untuk load balancer berikut:NEG zona dengan endpoint
GCE_VM_IP_PORTdidukung sebagai backend untuk load balancer berbasis proxy berikut:
NEG dengan endpoint GCE_VM_IP
NEG zona ini berisi satu atau beberapa endpoint GCE_VM_IP dengan setiap endpoint memiliki salah satu alamat IP berikut:
- Alamat IPv4 internal utama dari antarmuka jaringan VM Compute Engine.
- Alamat IPv6 pertama (
/128) dari rentang/96yang ditetapkan ke antarmuka jaringan VM Compute Engine.
Dengan endpoint GCE_VM_IP, Anda memilih alamat IPv4 internal utama atau alamat IPv6 pertama dari antarmuka jaringan, yang memberikan tingkat perincian yang mirip dengan memilih antarmuka jaringan secara langsung.
Endpoint GCE_VM_IP tidak dapat mengarah ke alamat IP dari rentang IPv4 alias.
Antarmuka jaringan yang direferensikan oleh endpoint GCE_VM_IP harus berada di subnet yang sama dengan NEG.
Seperti yang digambarkan dalam tabel berikut, endpoint GCE_VM_IP dapat mereferensikan antarmuka jaringan VM yang jenis stack-nya dapat berupa khusus IPv4, khusus IPv6, atau dual-stack.
Anda tidak dapat menambahkan endpoint yang merupakan IPv4 dan IPv6 secara bersamaan (endpoint stack ganda) ke NEG zona GCE_VM_IP. Dengan kata lain, Anda hanya dapat menggunakan satu alamat IP saat membuat endpoint GCE_VM_IP.
| Endpoint jaringan | Antarmuka jaringan VM yang kompatibel |
|---|---|
| Endpoint IPv4 (utama) | Antarmuka khusus IPv4 |
| Endpoint IPv4 (utama) | Antarmuka dual-stack |
| Endpoint IPv6 (pertama dalam rentang) (Pratinjau) | Antarmuka khusus IPv6 |
| Endpoint IPv6 (pertama dalam rentang) (Pratinjau) | Antarmuka dual-stack |
Karena endpoint GCE_VM_IP mengidentifikasi antarmuka jaringan, Anda tidak dapat menentukan port dengan endpoint GCE_VM_IP.
Jenis endpoint ini hanya dapat digunakan sebagai backend di layanan backend untuk Load Balancer Jaringan passthrough internal dan Load Balancer Jaringan passthrough eksternal regional.
NEG dengan endpoint GCE_VM_IP_PORT
NEG zona ini berisi satu atau beberapa endpoint GCE_VM_IP_PORT dengan setiap endpoint memiliki salah satu kombinasi alamat IP berikut beserta port tujuan:
Alamat IPv4 utama + port: alamat IPv4 internal utama dari antarmuka jaringan VM ditambah nomor port tujuan
Alamat IPv4 alias + port: alamat IPv4 internal dari rentang alamat IP alias yang ditetapkan ke antarmuka jaringan VM ditambah nomor port tujuan
Alamat IPv4 utama + alamat IPv6 apa pun + port: alamat IPv4 internal utama antarmuka jaringan VM dan alamat IPv6 apa pun (
/128) dari rentang/96yang ditetapkan ke antarmuka jaringan VM ditambah nomor port tujuanAlamat IPv4 alias + alamat IPv6 apa pun + port: alamat IPv4 internal dari rentang alamat IP alias yang ditetapkan ke antarmuka jaringan VM dan alamat IPv6 apa pun (
/128) dari rentang/96yang ditetapkan ke antarmuka jaringan VM ditambah nomor port tujuanAlamat IPv6 + port: alamat IPv6 apa pun (
/128) dari rentang/96yang ditetapkan ke antarmuka jaringan VM ditambah nomor port tujuan
Dibandingkan dengan endpoint GCE_VM_IP, dengan endpoint GCE_VM_IP_PORT, Anda dapat memilih tidak hanya alamat IP utama antarmuka jaringan, tetapi juga alamat IP apa pun, sehingga tingkat perincian yang disediakan endpoint GCE_VM_IP_PORT lebih besar daripada sekadar memilih antarmuka jaringan.
Antarmuka jaringan yang direferensikan oleh endpoint GCE_VM_IP_PORT harus berada di subnet yang sama dengan NEG. Jika Anda menghilangkan nomor port dari endpoint GCE_VM_IP_PORT, Cloud de Confiance akan menggunakan nomor port default NEG untuk endpoint tersebut.
Seperti yang digambarkan dalam tabel berikut, endpoint GCE_VM_IP_PORT dapat mereferensikan
antarmuka jaringan VM yang jenis stack-nya dapat berupa khusus IPv4, khusus IPv6,
atau dual-stack.
| Endpoint jaringan | Antarmuka jaringan VM yang kompatibel |
|---|---|
| Endpoint IPv4 (utama atau alias) | Antarmuka khusus IPv4 |
| Endpoint IPv4 (utama atau alias) | Antarmuka dual-stack |
Endpoint IPv6 (apa pun dari rentang /96) (Pratinjau) |
Antarmuka khusus IPv6 |
Endpoint IPv6 (apa pun dari rentang /96) (Pratinjau) |
Antarmuka dual-stack |
Endpoint IPv4 (primer atau alias) dan IPv6 (apa pun dari rentang Juga disebut sebagai endpoint dual-stack |
Antarmuka dual-stack |
Karena backend NEG zona ini memungkinkan Anda menentukan alamat IP dan port, Anda dapat mendistribusikan traffic secara terperinci di antara aplikasi atau container yang berjalan dalam instance VM—load balancing berbasis container.
GKE menggunakan endpoint GCE_VM_IP_PORT untuk:
Anda dapat membuat load balancer yang dikelola sendiri yang menggunakan NEG zona yang endpoint GCE_VM_IP_PORT-nya dikelola oleh GKE.
Untuk mengetahui informasi selengkapnya, lihat
Load balancing berbasis container melalui NEG zona mandiri.
Load Balancer Aplikasi dan Load Balancer Jaringan proxy mendukung NEG zona dengan endpoint GCE_VM_IP_PORT.
Spesifikasi endpoint
Saat membuat NEG, Anda memilih zona, jaringan, dan subnet.
Jika jaringan yang Anda pilih adalah jaringan VPC mode otomatis, Anda dapat menghilangkan penentuan subnet. Namun, subnet masih dikaitkan dengan NEG zona. Jika Anda menentukan jaringan VPC mode otomatis, tetapi tidak menentukan subnet saat membuat NEG zona, subnet yang digunakan adalah subnet yang dibuat secara otomatis di region yang berisi zona yang Anda pilih untuk NEG zona.
Saat Anda menambahkan endpoint ke NEG, antarmuka jaringan instance yang sesuai harus berada di subnet NEG. Jika Anda hanya menentukan nama instance, sistem akan otomatis memilih antarmuka instance di subnet tersebut. Jika Anda juga menentukan alamat IP, alamat IP tersebut harus termasuk dalam antarmuka tertentu. Untuk instance multi-NIC, Anda harus menggunakan NEG yang terkait dengan subnet antarmuka yang ingin Anda gunakan untuk menerima traffic. Dalam semua kasus, pemasangan hanya berhasil jika antarmuka di subnet NEG adalah antarmuka target load balancer.
Jenis NEG zona yang Anda buat ditentukan saat Anda membuat NEG (GCE_VM_IP atau GCE_VM_IP_PORT). Hal ini menentukan jenis endpoint yang didukung NEG.
GCE_VM_IP NEG zona
Dalam NEG tertentu, setiap endpoint GCE_VM_IP
sebenarnya mewakili antarmuka jaringan.
Hal berikut harus terpenuhi untuk NEG zona GCE_VM_IP:
Anda harus menentukan nama VM untuk setiap endpoint.
Setiap VM endpoint harus berada di zona yang sama dengan NEG.
Setiap endpoint dalam NEG
GCE_VM_IPharus berupa alamat IP yang unik. Alamat IP endpoint yang unik dapat direferensikan oleh lebih dari satu NEG.Setiap NEG
GCE_VM_IPselalu dikaitkan dengan jaringan dan subnetwork. Alamat IP dari antarmuka jaringan mana pun dari instance VM multi-NIC dapat ditambahkan ke NEG asalkan berada di subnet yang sama dengan NEG.Setiap NEG mendukung hingga jumlah maksimum endpoint per NEG. Endpoint harus didistribusikan di antara semua VM unik. Beberapa endpoint tidak dapat ditempatkan di satu VM karena VM tidak dapat memiliki lebih dari satu antarmuka jaringan yang terkait dengan subnet yang sama.
Saat menambahkan endpoint untuk NEG GCE_VM_IP, Anda dapat memilih apakah akan menentukan alamat IP atau tidak:
Jika alamat IP ditentukan, alamat IP tersebut harus ditetapkan ke alamat IPv4 internal utama atau alamat IPv6 pertama (
/128) antarmuka jaringan VM.Jika Anda tidak menyertakan alamat IP, alamat IP akan dipilih berdasarkan antarmuka jaringan yang ada di subnet NEG. Jika endpoint mereferensikan antarmuka jaringan khusus IPv4 atau dual-stack, alamat IPv4 internal utama antarmuka jaringan VM akan dipilih sebagai alamat IP endpoint. Jika endpoint mereferensikan antarmuka jaringan khusus IPv6, alamat IPv6 pertama (
/128) dari antarmuka jaringan VM akan dipilih sebagai alamat IP endpoint.
GCE_VM_IP_PORT NEG zona
Dalam NEG tertentu, setiap endpoint GCE_VM_IP_PORT dapat mewakili tidak hanya alamat IP utama antarmuka jaringan, tetapi juga alamat IP antarmuka jaringan mana pun.
Hal berikut harus terpenuhi untuk NEG zona GCE_VM_IP_PORT:
Anda harus menentukan nama VM untuk setiap endpoint.
Setiap VM endpoint harus berada di zona yang sama dengan NEG.
Setiap endpoint di NEG harus berupa kombinasi alamat IP dan port yang unik. Kombinasi alamat IP dan port endpoint yang unik dapat dirujuk oleh lebih dari satu NEG.
Setiap VM endpoint harus memiliki antarmuka jaringan di jaringan VPC yang sama dengan NEG. Alamat IP endpoint harus dikaitkan dengan subnet yang sama yang ditentukan sebagai NEG.
Setiap NEG mendukung hingga jumlah maksimum endpoint per NEG. Endpoint dapat didistribusikan di antara VM unik tersebut atau semuanya berada di satu VM.
Saat menambahkan endpoint untuk NEG GCE_VM_IP_PORT, Anda dapat memilih untuk menentukan
alamat IP dan port, hanya alamat IP, atau tidak keduanya:
Jika Anda menentukan alamat IP dan port, alamat IP dapat berupa alamat IPv4, alamat IPv6, atau alamat IPv4 dan IPv6. Port yang digunakan adalah pilihan Anda. Berbagai kombinasi alamat IP dan port diuraikan di bagian NEG dengan endpoint
GCE_VM_IP_PORTdalam dokumen ini.Alamat IPv4 dapat berupa alamat IPv4 internal utama atau alamat IPv4 internal dari rentang alamat IP alias pada antarmuka jaringan. Alamat IPv6 dapat berupa alamat IPv6 apa pun (
/128) dari rentang/96yang ditetapkan ke antarmuka jaringan VM. Port yang digunakan adalah pilihan Anda.Jika Anda hanya menentukan alamat IP, alamat IP tersebut dapat berupa alamat IPv4, alamat IPv6, atau alamat IPv4 dan IPv6. Port yang digunakan adalah nomor port default NEG untuk endpoint.
Alamat IPv4 dapat berupa alamat IPv4 internal utama atau alamat IPv4 internal dari rentang alamat IP alias pada antarmuka jaringan. Alamat IPv6 dapat berupa alamat IPv6 (
/128) apa pun dari rentang/96yang ditetapkan ke antarmuka jaringan VM. Port yang digunakan adalah nomor port default NEG untuk endpoint.Jika Anda tidak menyertakan alamat IP dan port, alamat IP akan dipilih berdasarkan antarmuka jaringan yang ada di subnet NEG. Jika endpoint mereferensikan antarmuka jaringan khusus IPv4 atau dual-stack, alamat IPv4 internal utama antarmuka jaringan VM akan dipilih sebagai alamat IP endpoint. Jika endpoint mereferensikan antarmuka jaringan khusus IPv6, alamat IPv6 pertama (
/128) antarmuka jaringan VM akan dipilih sebagai alamat IP endpoint.Untuk port, Cloud de Confiance menggunakan nomor port default NEG untuk endpoint.
Load balancing dengan NEG zona
NEG zona dapat digunakan sebagai grup backend yang terhubung ke layanan backend di load balancer. Saat Anda menggunakan NEG zona sebagai grup backend, grup backend lain dari layanan backend harus berupa NEG zona dengan jenis endpoint yang sama (semua GCE_VM_IP atau GCE_VM_IP_PORT). Anda tidak dapat menggunakan grup instance dan NEG zona sebagai grup backend pada layanan backend yang sama.
Anda dapat menambahkan endpoint jaringan yang sama ke lebih dari satu NEG zona. Anda juga dapat menggunakan NEG zona yang sama sebagai backend untuk lebih dari satu layanan backend.
NEG zona dengan endpoint GCE_VM_IP_PORT didukung oleh load balancer berbasis proxy dengan mode load balancing seperti yang ditentukan dalam Mode load balancing untuk Load Balancer Aplikasi dan Cloud Service Mesh dan Mode load balancing untuk Load Balancer Jaringan Proxy.
NEG zona dengan endpoint GCE_VM_IP didukung oleh Load Balancer Jaringan passthrough,
dengan mode load balancing seperti yang ditentukan dalam
Mode load balancing untuk Load Balancer Jaringan passthrough.
Pengelompokan endpoint yang fleksibel
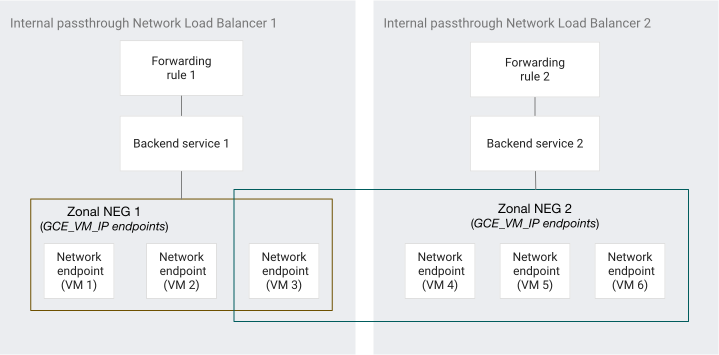
Seperti grup instance, Anda dapat menggunakan NEG yang sama sebagai backend untuk beberapa Load Balancer Jaringan passthrough. Tidak seperti grup instance, endpoint NEG dapat menjadi anggota dari beberapa NEG, dan setiap NEG tersebut dapat digunakan sebagai backend untuk satu atau beberapa Load Balancer Jaringan passthrough. Dibandingkan dengan grup instance, Anda tidak dibatasi oleh fakta bahwa instance VM hanya dapat menjadi bagian dari satu grup instance.
Gambar berikut menunjukkan contoh arsitektur Load Balancer Jaringan passthrough internal dengan VM bersama.
Antarmuka jaringan dan endpoint yang di-load balance
NEG zona mendukung pendistribusian traffic yang di-load balance ke vNIC nic0, vNIC non-nic0, dan Dynamic NIC.
Untuk mengetahui informasi selengkapnya, lihat antarmuka target load balancer.
Untuk mengetahui informasi tentang penggunaan NEG zona dengan Load Balancer Jaringan passthrough, lihat dokumen berikut:
Backend NEG zona dan antarmuka jaringan untuk Load Balancer Jaringan passthrough eksternal global
Backend NEG zona dan antarmuka jaringan untuk Load Balancer Jaringan passthrough eksternal regional
Backend NEG zona dan antarmuka jaringan untuk Load Balancer Jaringan passthrough internal
GKE dan NEG zona
GKE menggunakan NEG zona dengan endpoint GCE_VM_IP dan GCE_VM_IP_PORT:
GKE membuat NEG
GCE_VM_IPunik di setiap zona untuk setiap Service LoadBalancer. NEG ini berisi VM node cluster sebagai endpoint, yang dipilih GKE berdasarkanexternalTrafficPolicylayanan dan jumlah node dalam cluster. Untuk mengetahui informasi selengkapnya, lihat Pengelompokan node dalam dokumen Tentang Service LoadBalancer.Pengontrol GKE Gateway dan Ingress menggunakan NEG
GCE_VM_IP_PORTuntuk merutekan traffic langsung ke Pod (load balancing berbasis container). Setiap endpoint dalam NEGGCE_VM_IP_PORTberisi alamat IP Pod dan port container (targetPort). Cara GKE membuat NEG ini bergantung pada resource Gateway atau Ingress yang Anda gunakan:Gateway internal dan eksternal: GKE membuat NEG
GCE_VM_IP_PORTsecara otomatis untuk setiap Service yang direferensikan. Lihat Tentang Gateway API.Ingress Internal: GKE membuat NEG
GCE_VM_IP_PORTsecara otomatis untuk setiap Service yang direferensikan. Lihat Mengonfigurasi Ingress untuk Load Balancer Aplikasi internal.Ingress Eksternal: GKE membuat NEG
GCE_VM_IP_PORTuntuk setiap Service yang direferensikan yang menyertakan anotasicloud.google.com/neg: '{"ingress": true}'. Lihat Mengonfigurasi Ingress untuk Load Balancer Aplikasi eksternal.
Anda dapat menginstruksikan GKE untuk membuat NEG
GCE_VM_IP_PORTmandiri dan mengelola endpoint Pod-nya sehingga Anda dapat memasang NEG tersebut sebagai backend ke Load Balancer Aplikasi dan Load Balancer Jaringan proxy yang Anda kelola sendiri. Untuk mengetahui informasi selengkapnya, lihat Load balancing berbasis container melalui NEG zona mandiri.
Batasan
- Anda tidak dapat menggunakan NEG zona dengan jaringan lama.
- Properti
default-porttidak didukung untuk NEG zonaGCE_VM_IP.
Kuota
- Untuk mengetahui informasi tentang kuota NEG—seperti NEG per project, NEG per layanan backend, dan endpoint per NEG—lihat halaman kuota load balancing.
Langkah berikutnya
- Untuk mengetahui informasi tentang cara mengonfigurasi NEG zona, lihat Menyiapkan grup endpoint jaringan zona.
- Untuk mengetahui informasi tentang cara menggunakan NEG zona di Google Kubernetes Engine, lihat Load balancing berbasis container melalui Ingress.