

Proxy-Network Load Balancer sind Layer-4-Reverse-Proxy Load Balancer, die TCP-Traffic auf Backends in Ihrem Cloud de Confiance VPC-Netzwerk (Virtual Private Cloud) oder in anderen Cloud-Umgebungen verteilen. Der Traffic wird auf der Load Balancing-Ebene beendet und dann über TCP an das nächstgelegene verfügbare Backend weitergeleitet.
Proxy-Network Load Balancer sind ausschließlich für TCP-Traffic vorgesehen, mit oder ohne SSL. Für HTTP(S)-Traffic empfehlen wir stattdessen die Verwendung eines Application Load Balancers.
Proxy-Network Load Balancer unterstützen die folgenden Features:
- TLS/SSL-Auslagerung für externe Load Balancer Sie können einen globalen externen Proxy-Network-Load-Balancer oder einen klassischen Proxy-Network-Load-Balancer verwenden, um TLS auf der Load-Balancing-Ebene mithilfe eines SSL-Proxys auszulagern.
- Unterstützung für alle Ports Diese Load Balancer lassen jeden gültigen Port von 1–65535 zu. Weitere Informationen finden Sie unter Angabe von Ports.
- Neuzuordnung von Ports Der von der Weiterleitungsregel des Load-Balancers verwendete Port muss nicht mit dem Port übereinstimmen, der beim Herstellen von Verbindungen zu seinen Back-Ends verwendet wird. Beispielsweise kann die Weiterleitungsregel den TCP-Port 80 verwenden, während die Verbindung zu den Back-Ends den TCP-Port 8080 verwenden kann.
- Leitet die ursprüngliche Quell-IP-Adresse weiter. Sie können das PROXY-Protokoll verwenden, um die Quell-IP-Adresse und Portinformationen des Clients an die Load-Balancer-Back-Ends weiterzuleiten.
Das folgende Diagramm zeigt ein Beispiel für eine Network-Load-Balancer-Architektur.

Proxy-Network-Load-Balancer sind in den folgenden Bereitstellungsmodi verfügbar:
Externer Proxy-Network Load Balancer: Führt Load Balancing von Traffic von Clients im Internet aus. Weitere Informationen finden Sie unter Architektur des externen Proxy-Network Load Balancers.
Bereitstellungsmodi für externe Proxy-Network Load Balancer Bereitstellungsmodus Netzwerkdienststufe Load-Balancing-Schema IP-Adresse Frontend-Ports Global, extern Premium-Stufe EXTERNAL_MANAGED IPv4
IPv6
Kann auf genau einen Port von 1–65535 verweisen Klassisch Global in Premium-Stufe
Regional in der Standardstufe.
EXTERN IPv4
IPv6 (erfordert Premium-Stufe)
Kann auf genau einen Port von 1–65535 verweisen Regional, extern Premium- oder Standardstufe EXTERNAL_MANAGED IPv4
IPv6
Kann auf genau einen Port von 1–65535 verweisen Interner Proxy-Network Load Balancer: Führt Load-Balancing von Traffic innerhalb Ihres VPC-Netzwerks oder der Netzwerke aus, die mit Ihrem VPC-Netzwerk verbunden sind. Weitere Informationen zur Architektur finden Sie unter Architektur des internen Proxy-Network Load Balancers.
Bereitstellungsmodi für interne Proxy-Network Load Balancer Bereitstellungsmodus Netzwerkdienststufe Load-Balancing-Schema IP-Adresse Frontend-Ports Regional intern Premium-Stufe INTERNAL_MANAGED IPv4
IPv6
Kann auf genau einen Port von 1–65535 verweisen Regionsübergreifend intern Premium-Stufe INTERNAL_MANAGED IPv4
IPv6
Kann auf genau einen Port von 1–65535 verweisen
Hinweis: Das Load-Balancing-Schema in den vorherigen Tabellen ist ein Attribut für die Weiterleitungsregel und den Backend-Dienst eines Load-Balancers und gibt an, ob der Load-Balancer für internen oder externen Traffic verwendet werden kann. Der Begriff *_MANAGED im Load-Balancing-Schema gibt an, dass der Load-Balancer als verwalteter Dienst auf Google Front Ends (GFEs) oder dem Open-Source-Envoy-Proxy implementiert wird. In einem Load-Balancing-Schema, das *_MANAGED ist, werden Anfragen entweder an das GFE oder an den Envoy-Proxy weitergeleitet.
Externer Proxy-Network Load Balancer
Der externe Proxy-Network-Load-Balancer verteilt Traffic aus dem Internet auf Backends in Ihrem Cloud de Confiance -VPC-Netzwerk, lokal oder in anderen Cloud-Umgebungen. Diese Load Balancer können in einem der folgenden Modi bereitgestellt werden: global, regional oder klassisch.
Externe Proxy-Network Load Balancer unterstützen die folgenden Features:
- IPv6-Beendigung Die externen Load Balancer unterstützen sowohl IPv4- als auch IPv6-Adressen für Clienttraffic. IPv6-Anfragen von Clients werden auf der Ebene des Load-Balancings beendet und dann über eine IPv4- oder IPv6-Verbindung (sofern die Backends als Dual-Stack konfiguriert sind) an Ihre Backends weitergeleitet. Klassische Load Balancer unterstützen nur die Weiterleitung über IPv4 an Ihre Backends.
TLS/SSL-Auslagerung. Sie können einen globalen externen Proxy-Network-Load-Balancer oder einen klassischen Proxy-Network-Load-Balancer verwenden, um TLS auf der Load-Balancing-Ebene mithilfe eines SSL-Proxys auszulagern. Neue Verbindungen werden entweder über SSL (empfohlen) oder TCP zu den nächstgelegenen verfügbaren Backends weitergeleitet. Sie können die folgenden Aspekte Ihrer Bereitstellung konfigurieren:
- Bessere Auslastung von Back-Ends Die SSL-Verarbeitung kann sehr CPU-intensiv sein, wenn die verwendeten Chiffren nicht CPU-effizient sind. Sie können die CPU-Leistung maximieren, indem Sie ECDSA-SSL-Zertifikate sowie TLS 1.2 verwenden und bevorzugt die Cipher Suite
ECDHE-ECDSA-AES128-GCM-SHA256für SSL zwischen dem Load Balancer und Ihren Backend-Instanzen einsetzen. - SSL-Richtlinien Mit SSL-Richtlinien können Sie die Features von SSL steuern, die Ihr Load-Balancer mit Clients aushandelt.
- Bessere Auslastung von Back-Ends Die SSL-Verarbeitung kann sehr CPU-intensiv sein, wenn die verwendeten Chiffren nicht CPU-effizient sind. Sie können die CPU-Leistung maximieren, indem Sie ECDSA-SSL-Zertifikate sowie TLS 1.2 verwenden und bevorzugt die Cipher Suite
Einbindung in Cloud Armor. Sie können die Sicherheitsrichtlinien von Cloud Armor verwenden, um Ihre Infrastruktur vor DDoS-Angriffen (Distributed Denial of Service) und anderen gezielten Angriffen zu schützen.
Beendigung von TLS geografisch steuern Der Load-Balancer beendet TLS an global verteilten Orten, um die Latenz zwischen Clients und dem Load-Balancer zu minimieren. Wenn Sie steuern müssen, wo TLS geografisch beendet wird, können Sie mithilfe der Standard-Netzwerkstufe erzwingen, dass der Load-Balancer TLS auf Back-Ends beendet, die sich nur in einer bestimmten Region befinden. Weitere Informationen finden Sie unter Standardstufe konfigurieren.
Unterstützung für App Hub Ressourcen, die von globalen externen Proxy-Network Load Balancern und regionalen externen Proxy-Network Load Balancern verwendet werden, können in App Hub-Anwendungen als Dienste festgelegt werden.
Im folgenden Diagramm wird der Traffic von Nutzern in Stadt A und Stadt B auf der Load Balancing-Ebene beendet und es wird eine separate Verbindung zum ausgewählten Backend hergestellt.

Weitere Informationen finden Sie unter Übersicht über den externen Proxy-Netzwerk-Load-Balancer.
Interner Proxy-Network Load Balancer
Der interne Proxy-Netzwerk-Load-Balancer ist ein Envoy-Proxy-basierter regionaler Layer-4-Load-Balancer, mit dem Sie Ihren TCP-Diensttraffic hinter einer internen IP-Adresse ausführen und skalieren können, auf die nur Clients im selben VPC-Netzwerk oder Clients, die mit Ihrem VPC-Netzwerk verbunden sind, Zugriff haben.
Der Load Balancer verteilt TCP-Traffic an Backends, die inCloud de Confiance, lokal oder in anderen Cloud-Umgebungen gehostet werden. Diese Load Balancer können in einem der folgenden Modi bereitgestellt werden: regionenübergreifend oder regional.
Interne Proxy-Network Load Balancer unterstützen die folgenden Features:
- IPv6-Beendigung Die internen Load Balancer unterstützen sowohl IPv4- als auch IPv6-Adressen für Clienttraffic. IPv6-Anfragen von Clients werden auf der Ebene des Load-Balancings beendet und dann über eine IPv4- oder IPv6-Verbindung (sofern die Backends als Dual-Stack konfiguriert sind) an Ihre Backends weitergeleitet.
- Ortsrichtlinien. Innerhalb einer Backend-Instanzgruppe oder Netzwerk-Endpunktgruppe können Sie konfigurieren, wie Anfragen an Mitgliedsinstanzen oder -Endpunkte verteilt werden.
- Globaler Zugriff Wenn der globale Zugriff aktiviert ist, können Clients aus jeder Region auf den Load Balancer zugreifen.
- Zugriff aus verbundenen Netzwerken. Sie können Ihren internen Load Balancer für Clients aus Netzwerken über das eigene Cloud de Confiance-VPC-Netzwerk hinaus zugänglich machen. Die anderen Netzwerke müssen über VPC-Netzwerk-Peering, Cloud VPN oder Cloud Interconnect mit dem VPC-Netzwerk des Load Balancers verbunden sein.
- Unterstützung für App Hub Ressourcen, die von regionenübergreifenden internen Proxy-Network Load Balancern und regionalen internen Proxy-Network Load Balancern verwendet werden, können in App Hub-Anwendungen als Dienste festgelegt werden.
Weitere Informationen finden Sie unter Übersicht über den internen Proxy-Netzwerk-Load-Balancer.
Hochverfügbarkeit und regionsübergreifender Failover
Sie können einen regionenübergreifenden internen Proxy-Network Load Balancer in mehreren Regionen einrichten, um folgende Vorteile zu erhalten:
Wenn Backends in einer bestimmten Region ausfallen, wird der Traffic ordnungsgemäß auf die Backends in einer anderen Region übertragen.
Das Beispiel für die regionenübergreifende Failover-Bereitstellung zeigt Folgendes:
- Ein regionenübergreifender interner Proxy-Network Load Balancer mit einer Frontend-VIP-Adresse in der Region A Ihres VPC-Netzwerks. Die Kunden befinden sich ebenfalls in der Region A.
- Einen globalen Backend-Dienst, der auf die Backends in derCloud de Confiance -Region A und -Region B verweist.
- Wenn die Backends in der Region A ausfallen, wird der Traffic auf die Region B umgeleitet.
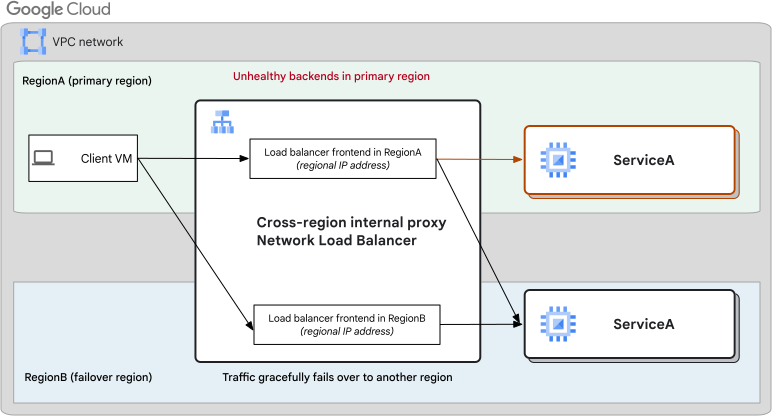
Netzwerkübergreifender interner Proxy-Network Load Balancer mit regionenübergreifender Failover-Bereitstellung (zum Vergrößern klicken) Regionsübergreifende interne Proxy-Network Load Balancer können Ihre Anwendung auch vor kompletten regionalen Ausfällen schützen, indem sie den Traffic von Proxies und Back-Ends in einer anderen Region an Ihren Client weiterleiten.
Das Bereitstellungsbeispiel für Hochverfügbarkeit zeigt Folgendes:
- Ein regionsübergreifender interner Proxy-Network Load Balancer mit Frontend-VIPs in den Regionen A und B Ihres VPC-Netzwerks. Die Clients befinden sich in der Region A.
Sie können den Load Balancer mithilfe von Frontend-VIPs aus zwei Regionen zugänglich machen.

Netzwerkübergreifender interner Proxy-Network Load Balancer mit Hochverfügbarkeitsbereitstellung (klicken Sie zum Vergrößern).
Informationen zum Einrichten einer Hochverfügbarkeitsbereitstellung finden Sie hier: