

בדף הזה מוסבר איך לעבוד עם רשתות משנה של שרתי proxy בלבד, שמשמשות מאזני עומסים שמבוססים על Envoy. תת-רשת של שרת proxy בלבד מספקת מאגר של כתובות IP ששמורות באופן בלעדי לשרתי proxy של Envoy, שמשמשים את מאזני העומסים של Cloud de Confiance by S3NS . אי אפשר להשתמש בו למטרות אחרות.
שרתי ה-proxy סוגרים את החיבורים הנכנסים, ואז בודקים לאן כל בקשה צריכה להגיע על סמך מפת URL, הזיקה לסשן (session affinity) של השירות לקצה העורפי, מצב האיזון של כל קבוצת שרתי עורפיים (backend instance) או קבוצת נקודות קצה ברשת האינטרנט (NEG) וגורמים נוספים.
הלקוח מתחבר לכתובת ה-IP וליציאה של כלל ההעברה של מאזן העומסים.
כל שרת proxy מאזין לכתובת ה-IP וליציאה שצוינו בכלל ההעברה של מאזן העומסים התואם. אחד משרתי ה-proxy מקבל את החיבור לרשת של הלקוח ומסיים אותו.
שרת ה-proxy יוצר חיבור לנקודת הקצה או למכונה הווירטואלית המתאימה בקצה העורפי ב-NEG, כפי שנקבע על ידי מפת URL והשירותים לקצה העורפי של מאזן העומסים.
לכל אחד מהפרוקסי של מאזן העומסים מוקצית כתובת IP פנימית. חבילות שנשלחות משרת proxy למכונה וירטואלית או לנקודת קצה לקצה העורפי, כוללות כתובת IP של מקור מרשת המשנה של שרתי proxy בלבד.
אי אפשר להשתמש בתת-הרשת לשרתי proxy בלבד למטרה אחרת. כתובת ה-IP של כלל ההעברה של מאזן העומסים לא מגיעה מתת-הרשת של שרת ה-proxy בלבד. בנוסף, כתובות ה-IP של המכונות הווירטואליות ונקודות הקצה של ה-backend לא מגיעות מרשת המשנה של שרתי ה-proxy בלבד.
מאזני עומסים ומוצרים נתמכים
במוצרים של Cloud Load Balancing ו-Secure Web Proxy שמבוססים על Envoy, נדרשות רשתות משנה של שרתי proxy בלבד:
תת-רשת של שרת proxy בלבד עם המטרה
REGIONAL_MANAGED_PROXY: ברשת VPC ובאזור נתונים, רק תת-רשת אחת של שרת proxy בלבד עם המטרהREGIONAL_MANAGED_PROXYיכולה להיות פעילה בכל שלב. רשת המשנה הפעילה של שרתי proxy בלבד מפעילה את כל המוצרים הבאים:
איך תת-רשתות של שרתי proxy בלבד משתלבות בארכיטקטורה של מאזן העומסים
בתרשים הבא מוצגים המשאבים של Cloud de Confiance שנדרשים למאזן עומסים פנימי אזורי של אפליקציות (ALB).
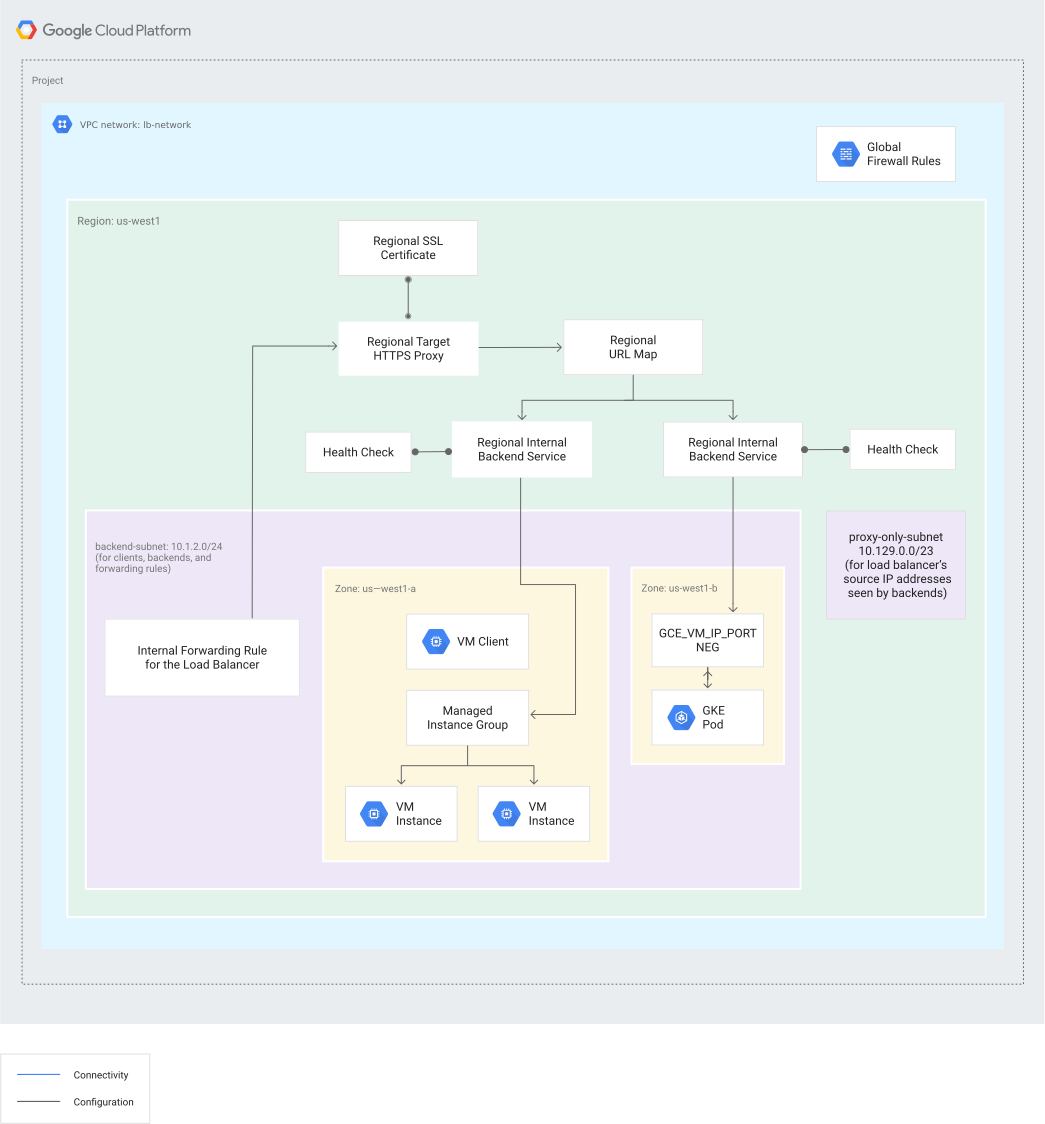
כפי שמוצג בתרשימים, פריסה של מאזן עומסים שמבוסס על Envoy דורשת לפחות שתי רשתות משנה:
- המכונות הווירטואליות ונקודות הקצה של הבק-אנד של מאזן העומסים משתמשות ברשת משנה אחת, שטווח כתובות ה-IP הראשי שלה הוא
10.1.2.0/24(בדוגמה הזו). תת-הרשת הזו היא לא תת-רשת של שרת proxy בלבד. אתם יכולים להשתמש בכמה רשתות משנה למכונות הווירטואליות ולנקודות הקצה של הקצה העורפי, אם רשתות המשנה נמצאות באותו אזור של מאזן העומסים. במאזני עומסים פנימיים של אפליקציות (ALB), כתובת ה-IP של מאזן העומסים שמשויכת לכלל ההעברה יכולה גם להיות בתת-הרשת הזו (אבל לא חייבת להיות). - רשת המשנה לשרתי proxy בלבד היא
10.129.0.0/23(בדוגמה הזו).
תכנון הגודל של רשת המשנה לשרתי proxy בלבד
תת-רשת של שרת proxy בלבד צריכה לספק 64 כתובות IP או יותר. היא מתאימה לאורך קידומת של /26 או קצר יותר. מומלץ להתחיל עם רשת משנה מסוג proxy-only עם קידומת /23 (512 כתובות proxy-only) ולשנות את הגודל בהתאם לשינויים בצרכים של התנועה.
שרתי ה-proxy מוקצים ברמת ה-VPC, ולא ברמת מאזן העומסים. בכל אזור של רשת VPC שבו אתם משתמשים במאזני עומסים מבוססי-Envoy, אתם צריכים ליצור רשת משנה אחת של שרתי proxy בלבד. אם פורסים כמה מאזני עומסים באותו אזור ובאותה רשת VPC, הם חולקים את אותה רשת משנה של שרתי proxy בלבד לאיזון עומסים. במאזני עומסים שמבוססים על Envoy, מספר שרתי ה-proxy שזמינים לטיפול בתנועה משתנה באופן אוטומטי בהתאם לצורכי התנועה.
מספר שרתי ה-proxy שמוקצים למאזן העומסים מחושב על סמך הקיבולת שנמדדה ונדרשת כדי לטפל בתנועה שלכם במשך 10 דקות. במהלך התקופה הזו, אנחנו בודקים מהו הערך הגבוה יותר מבין:
מספר שרתי ה-Proxy שנדרשים כדי לספק את צורכי רוחב הפס של התנועה שלכם. כל מופע של שרת proxy יכול לטפל בעד 18MB לשנייה. אנחנו עוקבים אחרי רוחב הפס הכולל שנדרש ומחלקים את הסכום הכולל ברוחב הפס שמופע של שרת proxy יכול לתמוך בו.
מספר שרתי ה-Proxy שנדרשים כדי לטפל בחיבורים ובבקשות. אנחנו סופרים את סך כל המשאבים הבאים ומחלקים כל ערך בכמות שמופע proxy יכול לטפל בה:
- 600 (HTTP) או 150 (HTTPS) חיבורים חדשים לשנייה
- 3,000 חיבורים פעילים
1,400 בקשות לשנייה
מופע של שרת proxy יכול לטפל ב-1,400 בקשות לשנייה אם Cloud Logging מושבת. אם מפעילים את Logging, מכונת ה-proxy יכולה לטפל בפחות בקשות לשנייה. לדוגמה: רישום ביומן של 100% מהבקשות מקטין את קיבולת הטיפול בבקשות של שרת ה-proxy ל-700 בקשות לשנייה. אפשר להגדיר את Logging כך שידגום אחוז קטן יותר של תנועה. כך תוכלו לענות על צורכי התצפית שלכם תוך שליטה בעלויות.
כל שרת proxy נוסף כרוך בחיוב שעתי נוסף. כדי ללמוד איך מתבצע החיוב על רשתות משנה של שרתי proxy בלבד, קראו את הקטע חיוב על מכונות של שרתי proxy במסמכי התיעוד בנושא תמחור של Cloud Load Balancing.
מאזני עומסים מבוססי-Envoy ושרתי proxy של Envoy ב-Secure Web Proxy
כשמגדירים גם מאזן עומסים מבוסס-Envoy וגם Secure Web Proxy באותו VPC, חשוב לשים לב לנקודות הבאות:
גם מאזן העומסים שמבוסס על Envoy וגם Secure Web Proxy משתמשים בכתובות IP מאותה רשת משנה לשרתי proxy בלבד.
כדי לעמוד בדרישות של כתובות ה-IP בשני השירותים, כדאי להשתמש בתת-רשת גדולה יותר של שרתי proxy בלבד, כמו תת-רשת
/22. כך אפשר לוודא שיש מספיק מרחב כתובות לשתי ההגדרות.מומלץ לעקוב אחרי הקיבולת של שרת ה-proxy כדי לבדוק את צריכת כתובות ה-IP. כך אפשר למנוע את מיצוי הקיבולת של רשת המשנה לשרתי proxy בלבד, שעלול לשבש את השירותים.
יצירת רשתות משנה מסוג proxy-only
בהתאם לדרישות של מאזן העומסים ושל הקצה העורפי, אפשר ליצור את רשת המשנה לשרתי proxy בלבד כמקבץ יחיד (IPV4_ONLY) או כמקבץ כפול (IPV4_IPV6).
-
IPV4_ONLY: אתם יכולים להשתמש ברשת משנה מסוג single-stack proxy-only כשמאזן העומסים מסיים תנועת IPv4 או IPv6. אם רשת המשנה שמשמשת רק לשרתי proxy היא עם מחסנית אחת, החיבורים לקצוות העורפיים מנותבים באמצעות IPv4 בלבד. -
IPV4_IPV6: אתם יכולים להשתמש בתת-רשת של שרת proxy בלבד בשני פרוטוקולים כשמאזן העומסים מסיים תנועה ב-IPv4 או ב-IPv6. אם רשת המשנה proxy-only היא בפריסת dual-stack, החיבורים לקצוות העורפיים מנותבים באמצעות IPv4 או IPv6.
אתם צריכים ליצור רשתות משנה שמשמשות רק לשרתי proxy למאזני עומסים שמבוססים על Envoy, גם אם הרשת שלכם היא במצב אוטומטי וגם אם היא במצב מותאם אישית. התהליך של יצירת רשת משנה מסוג proxy-only זהה בעיקרון ליצירה של כל רשת משנה, אבל עם כמה דגלים נוספים.
ברשת משנה של שרת proxy בלבד, צריך להגדיר את --purpose ל-REGIONAL_MANAGED_PROXY.
אי אפשר להשתמש בתת-רשת קיימת בתור תת-רשת לשרת proxy בלבד. חובה ליצור תת-רשת חדשה בכל אזור שיש בו מאזן עומסים מבוסס-Envoy.
הסיבה לכך היא, בין היתר, שהפקודה subnets update לא מאפשרת לשנות את השדה --purpose של רשת המשנה.
לפני שיוצרים כללי העברה למאזני העומסים האזוריים, צריך ליצור רשת משנה של שרתי proxy בלבד לשימוש על ידי שרתי ה-proxy של מאזני העומסים. אם תנסו להגדיר מאזן עומסים בלי ליצור קודם רשת משנה לשרתי proxy בלבד לאזור, תהליך היצירה של מאזן העומסים ייכשל.
יצירת רשת משנה של שרתי proxy בלבד ב-IPV4-ONLY
כדי להגדיר רשת משנה מסוג IPV4-ONLY proxy-only, פועלים לפי השלבים הבאים:
המסוף
- נכנסים לדף VPC networks במסוף Cloud de Confiance .
כניסה לדף VPC networks - לוחצים על השם של רשת ה-VPC המשותפת שאליה רוצים להוסיף את רשת המשנה proxy-only.
- לוחצים על Add subnet.
- מזינים שם.
- בוחרים Region.
- מגדירים את Purpose ל-Regional Managed Proxy.
- מזינים טווח של כתובות IP.
- לוחצים על הוספה.
gcloud
הפקודה gcloud compute networks subnets create יוצרת רשת משנה של שרתי proxy בלבד.
gcloud compute networks subnets create SUBNET_NAME \
    --purpose=SUBNET_PURPOSE \
    --role=ACTIVE \
    --region=REGION \
    --network=VPC_NETWORK_NAME \
    --range=CIDR_RANGE
מחליפים את מה שכתוב בשדות הבאים:
-
SUBNET_NAME: השם של רשת המשנה לשרתי proxy בלבד. -
SUBNET_PURPOSE: מטרת הרשת. מגדירים את הערךREGIONAL_MANAGED_PROXY. -
REGION: האזור של רשת המשנה שמשמשת רק לשרתי proxy. -
VPC_NETWORK_NAME: השם של רשת ה-VPC שמכילה את רשת המשנה. -
CIDR_RANGE: טווח כתובות ה-IP הראשי של רשת המשנה. צריך להשתמש במסכה של רשת משנה שלא חורגת מ-26, כדי שלפחות 64 כתובות IP יהיו זמינות לשרתי proxy באזור. האורך המומלץ של מסכת רשת המשנה הוא/23.
יצירת רשת משנה בשני פרוטוקולים לשרתי proxy בלבד
במאזני עומסים של אפליקציות ובמאזני עומסי רשת בשרת proxy (פנימיים אזוריים, חיצוניים אזוריים וחוצי-אזורים), אתם יכולים להגדיר את רשת המשנה proxy-only כך שתתמוך בתנועה ב-dual-stack (IPv4 ו-IPv6).
יוצרים רשת VPC במצב מותאם אישית עם רשת משנה בשני פרוטוקולים. חשוב לוודא ש:
- רשת ה-VPC צריכה להשתמש במצב של רשת משנה בהתאמה אישית,
--subnet-mode custom. - צריך להפעיל IPv6 פנימי ברשת באמצעות הדגל
--enable-ula-internal-ipv6.
- רשת ה-VPC צריכה להשתמש במצב של רשת משנה בהתאמה אישית,
יוצרים תת-רשת בשני פרוטוקולים לשרתי proxy בלבד:
gcloud compute networks subnets create NEW_PROXY_ONLY_SUBNET_NAME \
   --purpose=SUBNET_PURPOSE \
   --role=ACTIVE \
   --region=REGION \
   --network=VPC_NETWORK_NAME \
   --range=NEW_PROXY_ONLY_SUBNET_RANGE \
   --stack-type=IPV4_IPV6
מחליפים את מה שכתוב בשדות הבאים:
-
NEW_PROXY_ONLY_SUBNET_NAME: השם של רשת המשנה לשרתי proxy בלבד. -
SUBNET_PURPOSE: מטרת הרשת. מגדירים את הערךREGIONAL_MANAGED_PROXY. -
REGION: האזור של רשת המשנה שמשמשת רק לשרתי proxy. -
VPC_NETWORK_NAME: השם של רשת ה-VPC שמכילה את רשת המשנה. -
NEW_PROXY_ONLY_SUBNET_RANGE: טווח כתובות ה-IPv4 הראשי של תת-הרשת, בסימון CIDR. לדוגמה,10.1.2.0/24. אי אפשר לציין טווח כתובות IPv6. הטווח מוקצה באופן אוטומטי מטווח ה-ULA (כתובת מקומית ייחודית) של הרשת.
-
הגדרת כללי חומת אש לקצה העורפי
במאמר הגדרת רשת משנה לשרתי proxy בלבד תוכלו לקרוא דוגמה להגדרה מלאה.
צריך להגדיר כלל של חומת אש כדי שהשרתים העורפיים יקבלו חיבורים מתת-הרשת של שרת ה-proxy בלבד. דוגמה מלאה להגדרה, כולל הגדרת כלל חומת אש, מופיעה במאמרים הבאים:
- הגדרת מאזן עומסים חיצוני אזורי של אפליקציות (ALB)
- הגדרת מאזן עומסים פנימי אזורי של אפליקציות (ALB)
- הגדרת מאזן עומסי רשת אזורי פנימי בשרת proxy
- הגדרת מאזן עומסי רשת אזורי חיצוני בשרת proxy
זמינות ה-proxy
לפעמים באזורים של Cloud de Confiance אין מספיק קיבולת של שרתי proxy למאזן עומסים חדש. במקרה כזה, כשיוצרים את מאזן העומסים, מופיעה במסוף Cloud de Confiance הודעת אזהרה לגבי הזמינות של שרת ה-proxy. כדי לפתור את הבעיה, אתם יכולים לבצע אחת מהפעולות הבאות:
- בוחרים אזור אחר למאזן העומסים. האפשרות הזו יכולה להיות שימושית אם יש לכם קצוות עורפיים באזור אחר.
- בוחרים רשת VPC שכבר הוקצתה לה רשת משנה לשרתי proxy בלבד.
- צריך להמתין עד שהבעיה תיפתר.
שינוי הגודל או טווח הכתובות של רשת משנה מסוג proxy-only
כשהתנועה שמאזן העומסים מטפל בה גדלה, יכול להיות שתצטרכו להגדיל את תת-הרשת של שרתי ה-Proxy בלבד כדי לאפשר למספר גדול יותר של שרתי Envoy להפעיל את מאזני העומסים.
אי אפשר להרחיב את טווח כתובות ה-IPv4 הראשי של רשת משנה מסוג proxy-only באותו אופן שבו מרחיבים את טווח כתובות ה-IPv4 הראשי של רשת משנה רגילה (באמצעות הפקודה expand-ip-range). במקום זאת, צריך להחליף את רשת המשנה לשרתי proxy בלבד ברשת משנה חדשה. כך פועל תהליך ההחלפה:
יוצרים רשת משנה חדשה של שרתי proxy בלבד, באותו אזור ורשת VPC כמו רשת המשנה הקיימת (המקורית) של שרתי proxy בלבד. כשיוצרים את רשת המשנה החדשה הזו, צריך להגדיר את
roleל-BACKUP. (לכל מטרה של רשת משנה שמשמשת רק כשרת proxy, Cloud de Confiance מאפשרת לרשת משנה אחת שלACTIVEולרשת משנה אחת שלBACKUPשמשמשות רק כשרת proxy להתקיים באזור נתון וברשת VPC נתונה).משנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) ורלוונטיים לשרתים העורפיים, כך שהם יאפשרו חיבורים מטווח הכתובות הראשי של IPv4 גם של תת-הרשת המקורית וגם של תת-הרשת החדשה של שרתי proxy בלבד.
מגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד ל-
ACTIVEומציינים תקופת ניקוז כדי לאפשר לחיבורים בין ה-backends לבין שרתי ה-proxy של Envoy בתת-הרשת המקורית של שרת proxy בלבד להסתיים. (Cloud de Confiance מגדיר באופן אוטומטי את התפקיד של רשת המשנה המקורית לשרתי proxy בלבד ל-BACKUPכשמגדירים את התפקיד של רשת המשנה החדשה לשרתי proxy בלבד ל-ACTIVE).עוקבים אחרי הסטטוס של רשת המשנה המקורית שמשמשת רק לשרתי proxy (בכרטיסייה gcloud מופיע מידע נוסף על המעקב). כשהסטטוס של רשת המשנה הוא
READY, היא לא בשימוש יותר, בתנאי שהתפקיד שלה הואBACKUP. בשלב הזה, אתם יכולים לשנות את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) כדי לאפשר חיבורים רק מטווח הכתובות הראשי של IPv4 של תת-הרשת החדשה של שרת proxy בלבד, ולמחוק את תת-הרשת המקורית של שרת proxy בלבד.
המסוף
יוצרים את רשת המשנה החדשה של שרתי proxy בלבד באותו אזור ורשת VPC, ומציינים טווח כתובות IPv4 ראשי שמתאים לצרכים שלכם. מגדירים את התפקיד של רשת המשנה החדשה לשרתי proxy בלבד כגיבוי.
- נכנסים לדף VPC networks במסוף Cloud de Confiance .
כניסה לדף VPC networks - לוחצים על השם של רשת ה-VPC המשותפת שאליה רוצים להוסיף את רשת המשנה proxy-only.
- לוחצים על Add subnet.
- מזינים שם.
- בוחרים Region.
- נכנסים לדף VPC networks במסוף Cloud de Confiance .
- מגדירים את Purpose ל-Regional Managed Proxy.
- בשדה Role, בוחרים באפשרות Backup.
- מזינים טווח של כתובות IP.
- לוחצים על הוספה.
מעדכנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שחלים על נקודות הקצה או על המכונות הווירטואליות של ה-backend, כך שיכללו את טווחי כתובות ה-IPv4 הראשיות של תת-הרשתות המקוריות והחדשות של שרת proxy בלבד.
מגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד כפעיל, ומציינים זמן קצוב לניקוז כדי לאפשר את סיום החיבורים בין ה-backends לבין תת-הרשת המקורית של שרת proxy בלבד. Cloud de Confiance מגדיר באופן אוטומטי את התפקיד של תת-הרשת המקורית של שרת proxy בלבד כגיבוי כשמגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד כפעיל.
- נכנסים לדף VPC networks במסוף Cloud de Confiance .
כניסה לדף VPC networks - לוחצים על השם של רשת ה-VPC המשותפת שרוצים לשנות.
- בקטע Reserved proxy-only subnets for load balancing, מאתרים את רשת המשנה לגיבוי שיצרתם בשלב הקודם.
- לוחצים על הפעלה.
- מציינים זמן קצוב לניקוז (אופציונלי).
- לוחצים על Activate the subnet.
אחרי זמן הקצוב לתפוגה של זמן להשלמת תהליך (connection draining), או אחרי שאתם בטוחים שהחיבורים למכונות ה-VM או לנקודות הקצה של ה-backend לא מגיעים משרתי proxy ברשת המשנה המקורית של שרתי proxy בלבד, אתם יכולים לבצע את הפעולות הבאות:
- מעדכנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שחלים על נקודות הקצה או על המכונות הווירטואליות העורפיות, כך שיכללו את טווח כתובות ה-IPv4 הראשי של תת-הרשת החדשה של שרת proxy בלבד.
- מוחקים את רשת המשנה המקורית של שרתי ה-Proxy בלבד.
gcloud
בשלבים הבאים מוסבר איך להחליף רשת משנה קיימת של שרתי proxy בלבד ברשת משנה חדשה של שרתי proxy בלבד. בכל השלבים הבאים:
-
ORIGINAL_PROXY_ONLY_SUBNET_NAME: השם של רשת המשנה הקיימת שמשמשת רק כשרת proxy -
ORIGINAL_PROXY_ONLY_SUBNET_RANGE: טווח כתובות ה-IPv4 הראשי של תת-הרשת הקיימת לשרתי proxy בלבד, בפורמט CIDR. זהו טווח כתובות שבחרתם בעבר. -
NEW_PROXY_ONLY_SUBNET_NAME: השם של תת-הרשת החדשה לשרתי proxy בלבד -
NEW_PROXY_ONLY_SUBNET_RANGE: טווח כתובות ה-IPv4 הראשי של רשת המשנה החדשה לשרתי proxy בלבד, בפורמט CIDR. בוחרים טווח כתובות IPv4 שמתאים לצרכים שלכם. -
PROXY_ONLY_SUBNET_FIREWALL_RULE: השם של כלל חומת אש של VPC שמאפשר תעבורת נתונים נכנסת (ingress) מתת-רשתות של שרת proxy בלבד -
REGION: האזור שמכיל את רשתות המשנה המקוריות והחדשות של שרתי proxy בלבד -
VPC_NETWORK_NAME: השם של רשת ה-VPC שמכילה את רשתות המשנה המקוריות והחדשות של שרתי ה-Proxy בלבד
יוצרים רשת משנה חדשה מסוג proxy-only באותו אזור ובאותה רשת VPC באמצעות הפקודה gcloud compute networks subnets create עם הדגל
--role=BACKUP.gcloud compute networks subnets create NEW_PROXY_ONLY_SUBNET_NAME \ --purpose=SUBNET_PURPOSE \ --role=BACKUP \ --region=REGION \ --network=VPC_NETWORK_NAME \ --range=NEW_PROXY_ONLY_SUBNET_RANGE
מחליפים את מה שכתוב בשדות הבאים:
-
SUBNET_PURPOSE: הערךREGIONAL_MANAGED_PROXYאוGLOBAL_MANAGED_PROXY, בהתאם למאזן העומסים שצריך להשתמש בתת-הרשת של שרת ה-proxy בלבד. מידע נוסף מופיע במאמר מאזני עומסים נתמכים.
-
מעדכנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שחלים על נקודות הקצה או על המכונות הווירטואליות של ה-backend, כך שיכללו את טווחי כתובות ה-IPv4 הראשיות של תת-הרשתות המקוריות והחדשות של שרת proxy בלבד.
gcloud compute firewall-rules update PROXY_ONLY_SUBNET_FIREWALL_RULE \
  --source-ranges=ORIGINAL_PROXY_ONLY_SUBNET_RANGE,NEW_PROXY_ONLY_SUBNET_RANGE
מגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד ל-
ACTIVE, ומציינים זמן קצוב לניקוז (--drain-timeout) כדי לאפשר לחיבורים בין הקצוות העורפיים לבין תת-הרשת המקורית של שרת proxy בלבד להסתיים. Cloud de Confiance מגדיר באופן אוטומטי את התפקיד של תת-הרשת המקורית של שרת proxy בלבד ל-BACKUPכשמגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד ל-ACTIVE.כדי לנתק מיד את החיבורים בין הקצוות העורפיים לבין שרתי ה-proxy של Envoy ברשת המשנה המקורית לשרתי proxy בלבד, מגדירים את
--drain-timeoutל-0s.gcloud compute networks subnets update NEW_PROXY_ONLY_SUBNET_NAME \ --region=REGION \ --role=ACTIVE \ --drain-timeout=CONNECTION_DRAINING_TIMEOUT
מחליפים את מה שכתוב בשדות הבאים:
-
CONNECTION_DRAINING_TIMEOUT: משך הזמן, בשניות, שבו מאפשרים לחיבורים הקיימים בין ה-backends לבין שרתי ה-proxy של Envoy בתת-הרשת המקורית של שרתי ה-proxy בלבד להסתיים.
-
כדי לעקוב אחרי הסטטוס של רשת המשנה המקורית שמשמשת רק לשרתי proxy, משתמשים בפקודה gcloud compute networks subnets describe.
gcloud compute networks subnets describe ORIGINAL_PROXY_ONLY_SUBNET_NAME \
   --region=REGION
מחכים עד שהניקוז יסתיים. במהלך הניקוז, הסטטוס של רשת המשנה המקורית של שרתי proxy בלבד הוא
DRAINING. יכול להיות שתצטרכו להריץ את הפקודהdescribeכמה פעמים לפני שהסטטוס של רשת המשנה המקורית לשרתי proxy בלבד ישתנה ל-READY.אחרי שמשנים את התפקיד של רשת המשנה המקורית לשרתי proxy בלבד ל-
READYעם התפקידBACKUP, רשת המשנה לא נמצאת יותר בשימוש. מעדכנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שחלים על המכונות הווירטואליות או נקודות הקצה של ה-backend, כך שיכללו את טווח כתובות ה-IPv4 הראשי של תת-הרשת החדשה של שרת ה-proxy בלבד.gcloud compute firewall-rules update PROXY_ONLY_SUBNET_FIREWALL_RULE \ --source-ranges=NEW_PROXY_ONLY_SUBNET_RANGE
מוחקים את רשת המשנה המקורית לשרתי proxy בלבד.
gcloud compute networks subnets delete ORIGINAL_PROXY_ONLY_SUBNET_NAME \
  --region=REGION
העברת המטרה של רשת משנה לשרתי proxy בלבד
אם יצרתם בעבר תת-רשת proxy-only עם --purpose=INTERNAL_HTTPS_LOAD_BALANCER, תצטרכו להעביר את מטרת תת-הרשת ל-REGIONAL_MANAGED_PROXY כדי שתוכלו ליצור מאזני עומסים אחרים שמבוססים על Envoy באותו אזור של רשת ה-VPC.
המסוף
אם אתם משתמשים במסוף Cloud de Confiance כדי ליצור את מאזן העומסים, תתבקשו להעביר את המטרה של רשת משנה מסוג proxy-only שנוצרה בעבר מ---purpose=INTERNAL_HTTPS_LOAD_BALANCER ל-REGIONAL_MANAGED_PROXY בזמן יצירת מאזן העומסים.
gcloud
כדי לשנות את המטרה של רשת משנה קיימת מסוג proxy-only מ---purpose=INTERNAL_HTTPS_LOAD_BALANCER ל-REGIONAL_MANAGED_PROXY, משתמשים בפקודה הבאה:
gcloud compute networks subnets update PROXY_ONLY_SUBNET \
    --purpose=REGIONAL_MANAGED_PROXY \
    --region=REGION
העברת המטרה של רשת משנה מסוג proxy-only מ---purpose=INTERNAL_HTTPS_LOAD_BALANCER ל-REGIONAL_MANAGED_PROXY לא גורמת לזמן השבתה. השינוי ייכנס לתוקף כמעט באופן מיידי.
מחיקת רשת משנה לשרת proxy בלבד
כשמוחקים רשת משנה מסוג proxy-only, טווח כתובות ה-IP הראשי שלה משתחרר ואפשר להשתמש בו למטרה אחרת. כשמתקבלת בקשה למחיקת רשת משנה מסוג proxy-only, Cloud de Confiance אוכף את הכללים הבאים:
אי אפשר למחוק רשת משנה פעילה של שרתי proxy בלבד אם יש לפחות מאזן עומסים אזורי אחד באותו אזור וברשת ה-VPC.
אי אפשר למחוק תת-רשת פעילה של שרתי proxy בלבד אם יש תת-רשת לגיבוי של שרתי proxy בלבד באותו אזור ובאותה רשת VPC.
אם תנסו למחוק רשת משנה פעילה מסוג proxy-only לפני שתמחקו את הגיבוי, תופיע הודעת השגיאה הבאה: "Invalid resource usage: Cannot delete ACTIVE subnetwork because a BACKUP subnetwork exists".
בפועל, הכללים האלה משפיעים באופן הבא:
אם לא מוגדר מאזן עומסים אזורי באזור וברשת VPC מסוימים, אפשר למחוק את רשתות המשנה של שרתי ה-proxy בלבד באותו אזור. אם קיימת רשת משנה לגיבוי של שרתי proxy בלבד, צריך למחוק אותה לפני שמוחקים את רשת המשנה הפעילה של שרתי proxy בלבד.
אם יש לכם לפחות מאזן עומסים אזורי אחד שמוגדר באזור וברשת VPC מסוימים, אתם לא יכולים למחוק את רשת המשנה הפעילה של שרתי proxy בלבד. עם זאת, אתם יכולים לקדם רשת משנה של שרתי proxy בלבד לגיבוי לתפקיד הפעיל, מה שמוריד באופן אוטומטי את רשת המשנה של שרתי proxy בלבד שהייתה פעילה קודם לכן לתפקיד הגיבוי. אחרי שכל החיבורים יתרוקנו, תוכלו למחוק את רשת המשנה לשרתי proxy בלבד ששימשה לגיבוי (שהייתה פעילה קודם).
מידע נוסף זמין במאמר מחיקת רשתות משנה במסמכי התיעוד של רשת VPC.
מגבלות
המגבלות הבאות חלות על רשתות משנה של שרתי proxy בלבד:
אי אפשר ליצור רשת משנה של שרתי proxy בלבד עם סוג מחסנית
IPV6_ONLYלאף מאזן עומסים. במאזני עומסים אזוריים חיצוניים, אזוריים פנימיים ופנימיים חוצי-אזורים, סוג המחסנית של רשת המשנה proxy-only יכול להיותIPV4_ONLYאוIPV4_IPV6.אי אפשר להשתמש גם ברשת משנה מסוג
INTERNAL_HTTPS_LOAD_BALANCERוגם ברשת משנה מסוגREGIONAL_MANAGED_PROXYבאותה רשת ובאותו אזור, בדיוק כמו שאי אפשר להשתמש בשני שרתי proxy מסוגREGIONAL_MANAGED_PROXYאו בשני שרתי proxy מסוגINTERNAL_HTTPS_LOAD_BALANCER.בכל אזור בכל רשת VPC, אפשר ליצור רק רשת משנה אחת פעילה ורשת משנה אחת לגיבוי שהן proxy-only.
אי אפשר ליצור תת-רשת לגיבוי של שרת proxy בלבד, אלא אם כבר יצרתם תת-רשת פעילה של שרת proxy בלבד באותו אזור ורשת.
כדי לשנות את התפקיד של רשת משנה לשרתי proxy בלבד מגיבוי לפעיל, צריך לעדכן את רשת המשנה. כשעושים את זה, Cloud de Confiance משנה באופן אוטומטי את רשת המשנה הפעילה הקודמת לשרתי proxy בלבד לגיבוי. אי אפשר להגדיר במפורש את התפקיד של רשת משנה מסוג proxy-only כגיבוי על ידי עדכון שלה.
במהלך תקופת הזמן להשלמת תהליך (connection draining) של רשת משנה לשרתי proxy בלבד (
--drain-timeout), אי אפשר לשנות את התפקיד של רשת משנה לשרתי proxy בלבד מגיבוי לפעיל.רשתות משנה של שרתי proxy בלבד לא תומכות ב-VPC Flow Logs.
המאמרים הבאים
- הגדרת מאזן עומסים חיצוני אזורי של אפליקציות (ALB) עם קבוצות של מכונות VM לקצה העורפי
- הגדרת מאזן עומסים חיצוני אזורי של אפליקציות (ALB) בסביבת VPC משותף
- הגדרת מאזן עומסים פנימי אזורי של אפליקציות (ALB) עם קבוצות של מכונות וירטואליות בתור שרתי backend
- הגדרת מאזן עומסים פנימי אזורי של אפליקציות או מאזן עומסים פנימי חוצה-אזורים של אפליקציות בסביבת VPC משותף
- הגדרת מאזן עומסי רשת אזורי פנימי לשרת proxy עם קבוצות של מכונות VM לקצה העורפי
- הגדרת מאזן עומסי רשת אזורי חיצוני בשרת proxy עם קבוצות של מכונות וירטואליות בקצה העורפי