

Introduzione alla sicurezza a livello di riga di BigQuery
Questo documento spiega il concetto di sicurezza a livello di riga, come funziona in BigQuery, quando utilizzarla per proteggere i dati e altri dettagli.
Che cos'è la sicurezza a livello di riga?
La sicurezza a livello di riga consente di filtrare i dati e di accedere a righe specifiche di una tabella in base alle condizioni di idoneità degli utenti.
BigQuery supporta i controlli degli accessi a livello di progetto, set di dati e tabella. La sicurezza a livello di riga estende il principio del privilegio minimo consentendo un controllo dell'accesso granulare dell'accesso a un sottoinsieme di dati in una tabella BigQuery, tramite policy di accesso a livello di riga.
Una tabella può avere più policy di accesso a livello di riga. Le policy di accesso a livello di riga possono coesistere in una tabella con la set di dati, tabella e progetto.
Come funziona la sicurezza a livello di riga
In generale, la sicurezza a livello di riga implica la creazione di criteri di accesso a livello di riga sulla tabella BigQuery di destinazione. Queste policy fungono da filtri per nascondere o mostrare determinate righe di dati, a seconda se un utente o un gruppo fa parte di un elenco autorizzato. L'accesso viene negato a tutti gli utenti o gruppi non inclusi specificamente nell'elenco consentito.
Un utente autorizzato, con il ruolo Identity and Access Management (IAM) BigQuery Admin o BigQuery DataOwner, può creare criteri di accesso a livello di riga su una tabella BigQuery.
Quando crei una policy di accesso a livello di riga, specifichi una tabella per nome e quali utenti o gruppi (definiti grantee-list) possono accedere a determinati dati delle righe. Il criterio include anche i dati che vuoi filtrare, che formano un'espressione di filtro chiamata filter_expression. filter_expression funziona come una clausola WHERE in una query tipica.
Per istruzioni su come creare e utilizzare una policy di accesso a livello di riga, consulta Gestione della sicurezza a livello di riga.
Consulta il riferimento DDL per la sintassi, l'utilizzo e le opzioni completi per la creazione di policy di accesso a livello di riga.
Esempi di casi d'uso
Gli esempi seguenti mostrano potenziali casi d'uso per la sicurezza a livello di riga.
Filtra i dati delle righe in base alla regione
Considera il caso in cui la tabella dataset1.table1 contiene righe appartenenti a regioni diverse (indicate dalla colonna region).
Puoi creare e compilare la tabella di esempio utilizzando la seguente query:
CREATE TABLE IF NOT EXISTS
  dataset1.table1 (partner STRING,
    contact STRING,
    country STRING,
    region STRING);
INSERT INTO
  dataset1.table1 (partner,
    contact,
    country,
    region)
VALUES
  ('Example Customers Corp', 'alice@examplecustomers.com', 'Japan', 'APAC'),
  ('Example Enterprise Group', 'bob@exampleenterprisegroup.com', 'Singapore', 'APAC'),
  ('Example HighTouch Co.', 'carrie@examplehightouch.com', 'USA', 'US'),
  ('Example Buyers Inc.', 'david@examplebuyersinc.com', 'USA', 'US');
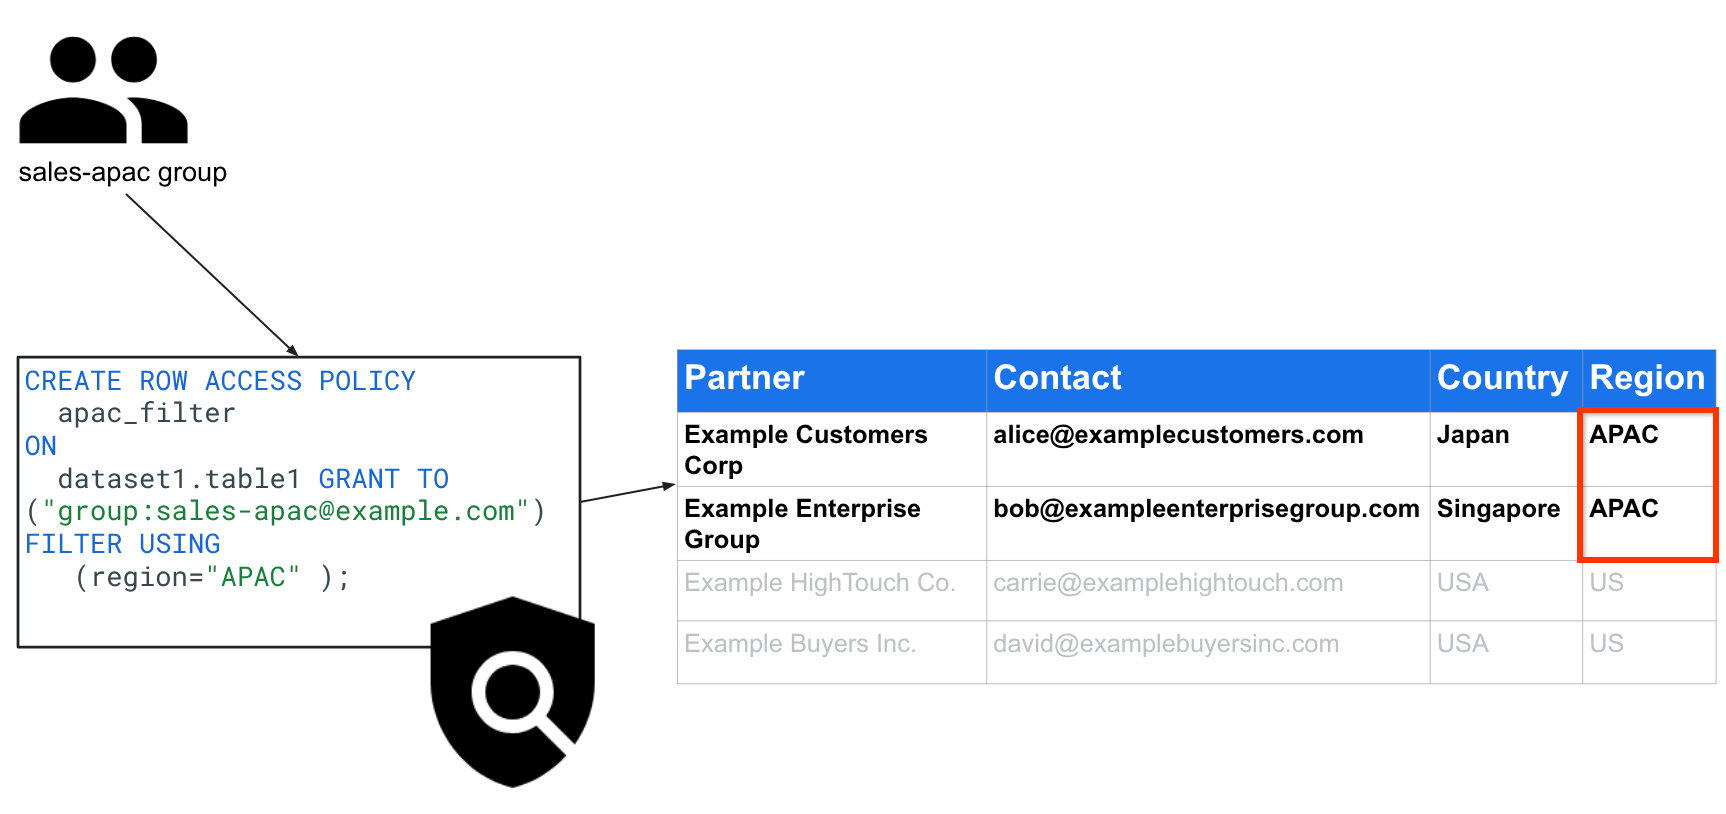
La sicurezza a livello di riga consente a un proprietario o amministratore dei dati di implementare policy. La seguente istruzione implementa una policy che limita gli utenti del gruppo di mailing APAC a visualizzare solo i partner della regione APAC:
CREATE ROW ACCESS POLICY
  apac_filter
ON
  dataset1.table1 GRANT TO ("group:sales-apac@example.com")
FILTER USING
  (region="APAC" );
Il comportamento risultante è che gli utenti del gruppo sales-apac@example.com possono visualizzare solo le righe in cui il valore di region è APAC.
La seguente istruzione implementa una policy che limita sia i singoli utenti che i gruppi alla visualizzazione dei soli partner della regione Stati Uniti:
CREATE ROW ACCESS POLICY
  us_filter
ON
  dataset1.table1 GRANT TO ("group:sales-us@example.com",
"user:jon@example.com")
FILTER USING
  (region="US");
Il comportamento risultante è che gli utenti del gruppo sales-us@example.com e l'utente jon@example.com possono visualizzare solo le righe in cui il valore di region è US.
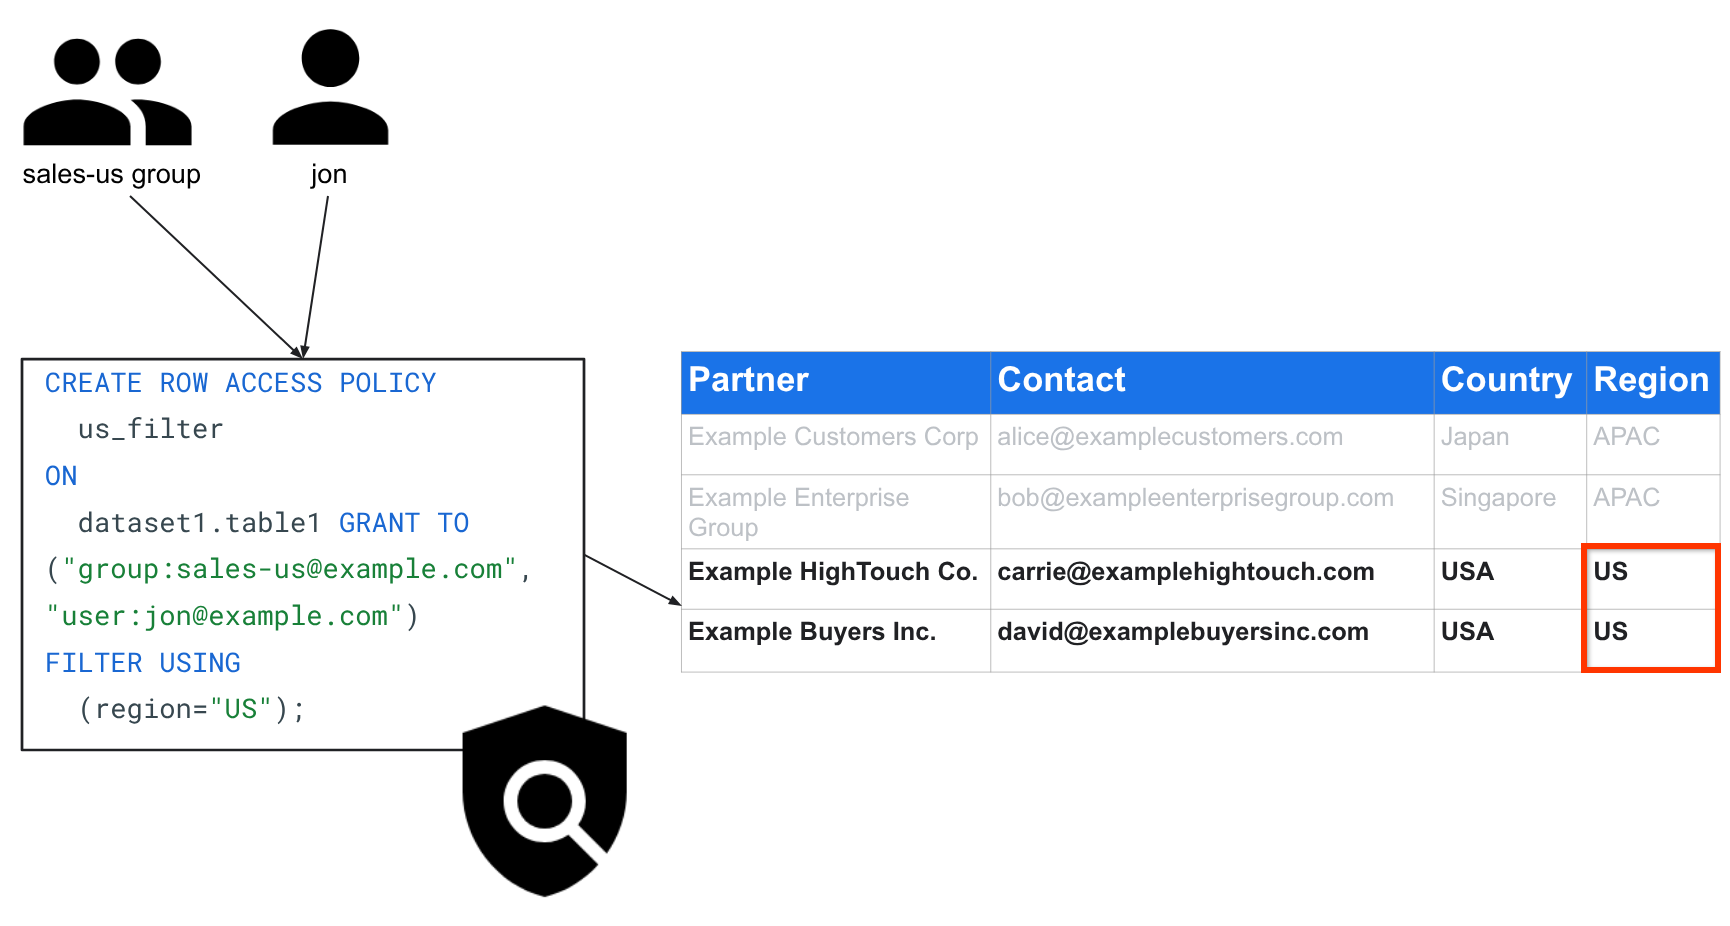
Gli utenti che non fanno parte dei gruppi APAC o US non vedono alcuna riga.
Filtra i dati delle righe in base ai dati sensibili
Ora, considera un caso d'uso diverso, in cui hai una tabella che contiene informazioni sugli stipendi.
Puoi creare e compilare la tabella di esempio utilizzando la seguente query:
CREATE OR REPLACE TABLE
  dataset1.table1 (name STRING,
    department STRING,
    salary INT64,
    email STRING);
INSERT INTO
  dataset1.table1 ( name,
    department,
    salary,
    email)
VALUES
  ('Jim D', 'HR', 100000, 'jim@example.com'),
  ('Anna K', 'Finance', 100000, 'anna@example.com'),
  ('Bruce L', 'Engineering', 100000, 'bruce@example.com'),
  ('Carrie F', 'Business', 100000, 'carrie@example.com');
La policy di accesso alle righe nella seguente istruzione limita l'esecuzione di query ai membri del dominio aziendale. Inoltre, l'utilizzo della funzione SESSION_USER() limita l'accesso solo alle righe che appartengono all'utente che esegue la query, in base al suo indirizzo email.
CREATE ROW ACCESS POLICY
  salary_personal
ON
  dataset1.table1 GRANT TO ("domain:example.com")
  FILTER USING
  (Email=SESSION_USER());
L'immagine seguente mostra in che modo la policy di accesso alle righe limita la tabella contenente le informazioni sugli stipendi. In questo esempio, l'utente si chiama Jim e ha l'indirizzo email jim@example.com.

Per altri esempi di sicurezza a livello di riga, consulta Utilizza la sicurezza a livello di riga.
Filtra i dati delle righe in base alla tabella di ricerca
Con il supporto delle sottoquery, le policy di accesso alle righe possono fare riferimento ad altre tabelle e utilizzarle come tabelle di ricerca. I dati utilizzati nelle regole di filtro possono essere archiviati in una tabella e una singola policy di accesso alle righe della sottoquery può sostituire più policy di accesso alle righe configurate. Per aggiornare le policy di accesso alle righe, devi solo aggiornare la tabella di ricerca, che sostituisce più policy di accesso alle righe. Non è necessario aggiornare ogni singola policy di accesso riga.
Per esempi di filtro dei dati delle righe, consulta Utilizza la sicurezza a livello di riga.
Quando utilizzare la sicurezza a livello di riga rispetto ad altri metodi
Le viste autorizzate, le policy di accesso a livello di riga e l'archiviazione dei dati in tabelle separate offrono livelli diversi di sicurezza, prestazioni e praticità. La scelta del meccanismo giusto per il tuo caso d'uso è importante per garantire il livello di sicurezza appropriato per i tuoi dati.
Confronto con le visualizzazioni autorizzate: vulnerabilità
Sia la sicurezza a livello di riga sia l'applicazione forzata dell'accesso a livello di riga con una vista autorizzata possono presentare vulnerabilità, se utilizzate in modo improprio.
Quando utilizzi viste autorizzate o policy di accesso a livello di riga per la sicurezza a livello di riga, ti consigliamo di monitorare eventuali attività sospette utilizzando l'audit logging.
I canali laterali, come la durata della query, possono far trapelare informazioni sulle righe che si trovano al limite di uno shard di archiviazione. Questi attacchi richiederebbero probabilmente una certa conoscenza di come viene eseguito lo sharding della tabella o un numero elevato di query.
Per ulteriori informazioni su come prevenire questi attacchi side-channel, consulta Best practice per la sicurezza a livello di riga.
Confronto tra viste autorizzate, sicurezza a livello di riga e tabelle separate
La tabella seguente mette a confronto la flessibilità, le prestazioni e la sicurezza di viste autorizzate, policy di accesso a livello di riga e tabelle separate.
| Metodo | Considerazioni sulla sicurezza | Consiglio |
|---|---|---|
| Visualizzazioni autorizzate |
Consigliato per la flessibilità. Può essere vulnerabile a query create con cura, durate delle query e altri tipi di attacchi side channel. | Le viste autorizzate sono una buona scelta quando devi condividere dati con altri e la flessibilità e le prestazioni sono importanti. Ad esempio, puoi utilizzare le viste autorizzate per condividere i dati all'interno del tuo gruppo di lavoro. |
| Policy di accesso a livello di riga | Consigliato per un equilibrio tra flessibilità e sicurezza. Può essere vulnerabile ad attacchi side channel alla durata delle query. | Le policy di accesso a livello di riga sono una buona scelta quando devi condividere dati con altri e vuoi fornire una sicurezza aggiuntiva per le visualizzazioni o le sezioni delle tabelle. Ad esempio, puoi utilizzare le policy di accesso a livello di riga per condividere i dati con persone che utilizzano tutte la stessa dashboard, anche se alcune persone hanno accesso a più dati rispetto ad altre. |
| Tabelle separate | Opzione consigliata per la sicurezza. Gli utenti non possono dedurre i dati senza l'accesso alla tabella. | Le tabelle separate sono una buona scelta quando devi condividere i dati con altri e devi mantenerli isolati. Ad esempio, puoi utilizzare tabelle separate per condividere dati con partner e fornitori di terze parti, quando il numero totale di righe deve essere segreto. |
Crea e gestisci le policy di accesso a livello di riga
Per informazioni su come creare, aggiornare (ricreare), elencare, visualizzare ed eliminare le policy di accesso a livello di riga in una tabella e su come eseguire query sulle tabelle con policy di accesso a livello di riga, consulta Utilizzo della sicurezza dell'accesso a livello di riga.
Eliminazione implicita delle policy di accesso a livello di riga
Le policy di accesso alle righe possono essere rimosse in modo implicito (automatico) da una tabella in diverse condizioni.
Il principio generale per l'eliminazione automatica delle policy di accesso alle righe è il seguente:
- Le operazioni che utilizzano una disposizione di scrittura
WRITE_TRUNCATEsovrascrivono sempre le policy di accesso alle righe esistenti nella tabella di destinazione. - Per le operazioni con una disposizione di scrittura
WRITE_APPEND, le policy di accesso alle righe correnti della tabella di destinazione vengono conservate e le policy della tabella di origine vengono aggiunte alla tabella di destinazione.
Nello specifico, le policy di accesso alle righe vengono rimosse implicitamente nelle seguenti situazioni:
Sostituzione di una tabella: quando una tabella viene sostituita utilizzando l'istruzione DDL
CREATE OR REPLACE
TABLE
, tutte le policy di accesso alle righe esistenti nella tabella originale vengono eliminate. Questo accade anche se la query di sostituzione si basa sui dati della tabella originale.Caricamento o query con
WRITE_TRUNCATE: le operazioni che utilizzano la disposizione di scritturaWRITE_TRUNCATErimuovono tutte le policy di accesso alle righe esistenti. Ciò include il caricamento dei dati utilizzando il comandobq load --replacee l'esecuzione di una query con lo stato diwriteDispositionimpostato suWRITE_TRUNCATE. Queste operazioni sovrascrivono completamente la tabella e le policy di accesso alle righe non vengono trasferite.Eliminazione o scadenza della tabella: se una tabella viene eliminata esplicitamente o se raggiunge la data di scadenza e viene rimossa automaticamente, vengono eliminate anche tutte le policy di accesso alle righe associate.
Operazioni di copia delle tabelle: quando copi una tabella senza policy di accesso alle righe in una tabella di destinazione con policy di accesso alle righe, le policy sulla tabella di destinazione vengono rimosse, a meno che non venga utilizzato il flag
--append_tableo"writeDisposition": "WRITE_APPEND". Per saperne di più sui job di copia delle tabelle, consulta Utilizzo della sicurezza a livello di riga con altre funzionalità di BigQuery.
L'utilizzo dell'istruzione DML TRUNCATE
TABLE, che rimuove tutte le righe da una tabella mantenendo lo schema, non rimuove le policy di accesso alle righe.
Quote
Per saperne di più su quote e limiti per la sicurezza a livello di riga, consulta Quote e limiti di BigQuery.
Prezzi
La sicurezza a livello di riga è inclusa in BigQuery senza costi aggiuntivi. Tuttavia, una policy di accesso a livello di riga può influire sul costo di esecuzione di una query nei seguenti modi:
La fatturazione aggiuntiva può essere causata da policy di accesso a livello di riga, in particolare policy che includono sottoquery che fanno riferimento ad altre tabelle.
I filtri delle policy di accesso a livello di riga non partecipano alla riduzione delle query sulle tabelle partizionate e in cluster. Ciò non significa che legga più dati durante l'esecuzione della query principale. Non sfrutta i predicati della policy di accesso alle righe per eseguire un'ulteriore eliminazione.
Con i filtri delle policy di accesso a livello di riga, non tutti i filtri utente vengono applicati in anticipo. Ciò potrebbe aumentare i dati letti dalle tabelle e potrebbe leggere e fatturare più righe.
Per saperne di più sui prezzi delle query di BigQuery, consulta Prezzi di BigQuery.
Limitazioni
Per informazioni sui limiti per la sicurezza a livello di riga, consulta Limiti della sicurezza a livello di riga di BigQuery. Le sezioni seguenti documentano ulteriori limitazioni della sicurezza a livello di riga.
Limitazioni delle prestazioni
Alcune funzionalità di BigQuery non vengono accelerate quando si utilizzano tabelle contenenti policy di accesso a livello di riga, come BigQuery BI Engine e le viste materializzate.
La sicurezza a livello di riga non partecipa alla eliminazione delle query, che è una funzionalità delle tabelle partizionate. Per saperne di più, consulta Tabelle partizionate e in cluster. Questa limitazione non rallenta l'esecuzione della query principale.
Potresti riscontrare un lieve peggioramento delle prestazioni quando esegui query su tabelle con sicurezza a livello di riga.
Per saperne di più su come la sicurezza a livello di riga interagisce con alcune funzionalità e servizi di BigQuery, consulta Utilizzo della sicurezza a livello di riga con altre funzionalità di BigQuery.
Altre limitazioni
Questa funzionalità potrebbe non essere disponibile quando utilizzi prenotazioni create con determinate versioni di BigQuery. Per ulteriori informazioni sulle funzionalità abilitate in ogni versione, consulta Introduzione alle versioni di BigQuery.
Le policy di accesso alle righe non sono compatibili con l'SQL precedente. Le query delle tabelle con policy di accesso a livello di riga devono utilizzare GoogleSQL. Le query SQL precedente vengono rifiutate con un errore.
Non puoi applicare policy di accesso a livello di riga alle colonne JSON.
Le query sulle tabelle con funzione carattere jolly non sono supportate per le tabelle con policy di accesso alle righe.
Le policy di accesso alle righe non possono essere applicate alle tabelle temporanee.
Non puoi applicare policy di accesso a livello di riga a tabelle che fanno riferimento ad altre tabelle con sicurezza a livello di riga.
Alcune funzionalità di BigQuery non sono compatibili con la sicurezza a livello di riga. Per saperne di più, consulta Utilizzo della sicurezza a livello di riga.
- Le policy di accesso a livello di riga che incorporano subquery non sono compatibili con l'API BigQuery Storage Read. L'API BigQuery Storage Read supporta solo predicati di filtro semplici.
Le operazioni non di query, inclusi i job dei account di servizio, che richiedono l'accesso completo ai dati della tabella possono utilizzare la sicurezza a livello di riga con il filtro
TRUE. Gli esempi includono la copia delle tabelle, i workflow di Managed Service for Apache Spark e altro ancora. Per saperne di più, consulta Utilizzo della sicurezza a livello di riga.Puoi creare, sostituire o eliminare le policy di accesso a livello di riga con istruzioni DDL o API delle policy di accesso alle righe. Puoi anche eseguire tutte le azioni disponibili nelle API delle policy di accesso alle righe nello strumento a riga di comando bq. Puoi elencare e visualizzare le policy di accesso a livello di riga nella consoleCloud de Confiance .
L'anteprima o la navigazione delle tabelle non è compatibile con la sicurezza a livello di riga.
Il campionamento delle tabelle non è compatibile con la sicurezza a livello di riga.
Le policy di accesso a livello di riga impongono un limite di 100 MB ai risultati delle sottoquery di primo livello al loro interno. Il superamento di questa soglia causerà l'esito negativo della query. È importante sottolineare che questa limitazione viene applicata in base alla singola policy e non influisce sulla query dell'utente.
Le sottoquery
INdi primo livello in cui il tipo disearch_valueèFLOAT,STRUCT,ARRAY,JSONoGEOGRAPHYnon sono disponibili nelle policy di accesso alle righe.Se il predicato della policy di accesso a livello di riga non può essere valutato a causa dell'eliminazione di una tabella di riferimento, la query non va a buon fine.
Le policy di accesso a livello di riga delle sottoquery supportano solo le tabelle BigQuery, le tabelle esterne BigLake e le tabelle gestite BigLake.
Le istruzioni di ridenominazione e eliminazione delle colonne che modificano lo schema della tabella sono consentite solo se la colonna da eliminare o rinominare non fa parte di una policy di accesso alle righe.
L'oscuramento dei dati è compatibile solo con le query che hanno policy di accesso alle righe non di sottoquery. Il mascheramento dei dati viene applicato oltre alla sicurezza a livello di riga. Ad esempio, se è applicata una policy di accesso alle righe su
location = "US"elocationè mascherato, gli utenti possono visualizzare le righe in cuilocation = "US", ma il campo della località è mascherato nei risultati. Le query che coinvolgono una policy di accesso alle righe della sottoquery richiedono l'accesso come Lettore granulare alle colonne a cui fanno riferimento le policy di accesso alle righe.
Audit logging e monitoraggio
Puoi monitorare la sicurezza a livello di riga in BigQuery in due modi: utilizza gli audit log in Cloud Logging per monitorare il ciclo di vita delle policy e gli eventi di accesso ai dati oppure esegui query sulla vista INFORMATION_SCHEMA.ROW_ACCESS_POLICIES per esaminare le definizioni e i metadati delle policy di accesso a livello di riga attive.
Audit logging
Quando vengono letti i dati in una tabella con una o più policy di accesso a livello di riga, le policy di accesso a livello di riga autorizzate per l'accesso in lettura e le eventuali tabelle corrispondenti a cui viene fatto riferimento nelle sottoquery vengono visualizzate nelle informazioni di autorizzazione IAM per la richiesta di lettura.
La creazione e l'eliminazione delle policy di accesso a livello di riga vengono registrate negli audit log e sono accessibili tramite Cloud Logging. Gli audit log includono il nome della policy di accesso a livello di riga. Tuttavia, le definizioni filter_expression e grantee_list di una policy di accesso a livello di riga vengono omesse dai log, in quanto potrebbero contenere informazioni sensibili sull'utente o di altro tipo. L'elenco e la visualizzazione delle policy di accesso a livello di riga non vengono registrati nell'audit log.
Per saperne di più sul logging in BigQuery, consulta Introduzione al monitoraggio di BigQuery.
Per saperne di più sul logging in Cloud de Confiance, consulta Cloud Logging.
Monitora con INFORMATION_SCHEMA
Puoi eseguire query sulla
vista INFORMATION_SCHEMA.ROW_ACCESS_POLICIES
per recuperare i metadati in tempo reale sulle policy di accesso a livello di riga attive in un
set di dati o in una regione. La vista restituisce la tabella di destinazione di ogni policy, il nome della policy, il predicato del filtro (filter_predicate), l'ora di creazione e l'ora dell'ultima modifica.
Passaggi successivi
Per informazioni sulla gestione della sicurezza a livello di riga, consulta Utilizza la sicurezza a livello di riga.
Per informazioni su come funziona la sicurezza a livello di riga con altre funzionalità e servizi di BigQuery, consulta Utilizzo della sicurezza a livello di riga con altre funzionalità di BigQuery.
Per informazioni sulle best practice per la sicurezza a livello di riga, consulta Best practice per la sicurezza a livello di riga in BigQuery.