

שימוש ב-Sensitive Data Protection כדי לסרוק נתונים ב-BigQuery
בעזרת Sensitive Data Protection אתם יכולים לבדוק טבלאות ב-BigQuery כדי לזהות, לנהל ולהגן על מידע רגיש, גם כשמערכי הנתונים גדלים ומשתנים. סריקה תקופתית עוזרת לכם לעמוד בדרישות התאימות ולהפחית את הסיכון לחשיפת פרטים כמו מספרי כרטיסי אשראי, מידע רפואי, מספרי תעודות זהות, מספרי רישיונות נהיגה, כתובות, שמות מלאים וסודות ספציפיים לחברה.
במאמר הזה מוסבר איך להריץ בדיקה על פי דרישה מהדף BigQuery במסוף Cloud de Confiance . מידע נוסף על Sensitive Data Protection זמין במסמכי התיעוד של Sensitive Data Protection.
דרכים לסרוק נתונים ב-BigQuery
Sensitive Data Protection הוא שירות שמנוהל במלואו שמאפשר לזהות מידע אישי רגיש ולהגן עליו בקנה מידה נרחב. ב-Sensitive Data Protection יש יותר מ-150 גלאים מוגדרים מראש לזיהוי דפוסים, פורמטים וסיכומי ביקורת (checksum). בנוסף, ב-Sensitive Data Protection יש קבוצת כלים להסרת פרטי הזיהוי מהנתונים, כולל הסתרה, טוקניזציה, פסאודונימיזציה ושינוי תאריכים, בלי לשכפל את נתוני הלקוחות.
יש שתי דרכים לסרוק את הנתונים ב-BigQuery:
יצירת פרופילים של מידע אישי רגיש. בעזרת Sensitive Data Protection אפשר ליצור פרופילים של נתוני BigQuery בארגון, בתיקייה או בפרויקט. פרופילי נתונים מכילים מדדים ומטא-נתונים על הטבלאות, ועוזרים לכם לקבוע איפה נמצאים נתונים רגישים ונתונים בסיכון גבוה. המדדים האלה מדווחים ב-Sensitive Data Protection ברמת הפרויקט, הטבלה והעמודה. מידע נוסף זמין במאמר פרופילי נתונים לנתוני BigQuery.
בדיקה לפי דרישה. בעזרת Sensitive Data Protection אפשר לבצע בדיקה מעמיקה של טבלה אחת או של קבוצת משנה של עמודות, ולדווח על הממצאים עד לרמת התא. בדיקה כזו יכולה לעזור לכם לזהות מופעים ספציפיים של סוגי נתונים מסוימים, כמו המיקום המדויק של מספר כרטיס אשראי בתוך תא בטבלה. אתם יכולים לבצע בדיקה על פי דרישה דרך הדף Sensitive Data Protection במסוףCloud de Confiance , דרך הדף BigQuery במסוף Cloud de Confiance או באופן פרוגרמטי דרך DLP API.
לפני שמתחילים
- כדאי להכיר את התמחור של Sensitive Data Protection ואיך לשלוט בעלויות של Sensitive Data Protection.
חשוב לוודא שלמשתמש שיוצר את משימות Sensitive Data Protection הוקצה תפקיד מתאים מוגדר מראש בניהול זהויות והרשאות גישה (IAM) ב-Sensitive Data Protection, או שיש לו מספיק הרשאות להפעלת משימות Sensitive Data Protection.
סריקת נתונים ב-BigQuery באמצעות מסוף Cloud de Confiance
כדי לסרוק נתונים ב-BigQuery, יוצרים משימה ב-Sensitive Data Protection שמנתחת טבלה. כדי לסרוק במהירות טבלה ב-BigQuery, אפשר להשתמש באפשרות Scan with Sensitive Data Protection במסוף BigQuery Cloud de Confiance .
כדי לסרוק טבלה ב-BigQuery באמצעות Sensitive Data Protection:
נכנסים לדף BigQuery במסוף Cloud de Confiance .
בחלונית הימנית, לוחצים על Explorer:
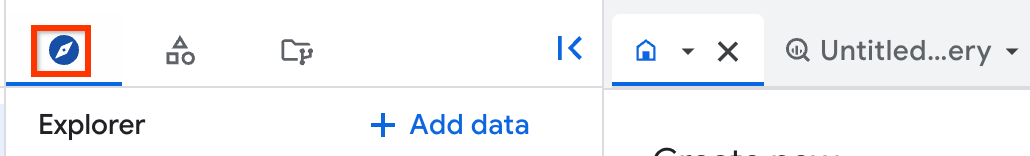
אם החלונית הימנית לא מוצגת, לוחצים על הרחבת החלונית הימנית כדי לפתוח אותה.
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ואז לוחצים על מערך הנתונים.
לוחצים על סקירה כללית > טבלאות, ובוחרים את הטבלה.
בחלונית הפרטים, לוחצים על More > Scan with Sensitive Data Protection. הדף ליצירת משימות ב-Sensitive Data Protection נפתח בכרטיסייה חדשה.
בשלב 1: בחירת נתוני קלט, מזינים מזהה משימה. הערכים בקטע Location נוצרים באופן אוטומטי. בנוסף, בקטע Sampling מוגדרת באופן אוטומטי סריקה של דגימה מהנתונים, אבל אתם יכולים לשנות את ההגדרות לפי הצורך.
לוחצים על Continue.
אופציונלי: ב-Step 2: Configure detection, אתם יכולים להגדיר את סוגי הנתונים שאתם רוצים לחפש, שנקראים
infoTypes.מבצעים אחת מהפעולות הבאות:
- כדי לבחור מתוך רשימת
infoTypesהמוגדרים מראש, לוחצים על Manage infoTypes. לאחר מכן, בוחרים את סוגי המידע שרוצים לחפש. - כדי להשתמש בתבנית בדיקה קיימת, בשדה Template name מזינים את שם המשאב המלא של התבנית.
מידע נוסף על
infoTypesזמין במאמר סוגי infoType וגלאי infoType במסמכי התיעוד של Sensitive Data Protection.- כדי לבחור מתוך רשימת
לוחצים על Continue.
אופציונלי: בשלב 3: הוספת פעולות, מפעילים את האפשרות שמירה ב-BigQuery כדי לפרסם את הממצאים של Sensitive Data Protection בטבלה ב-BigQuery. אם לא שומרים את הממצאים, המשימה שהושלמה מכילה רק נתונים סטטיסטיים על מספר הממצאים ועל
infoTypesשלהם. כששומרים ממצאים ב-BigQuery, נשמרים פרטים על המיקום המדויק ורמת הסבירות של כל ממצא בנפרד.אופציונלי: אם הפעלתם את האפשרות שמירה ב-BigQuery, בקטע שמירה ב-BigQuery מזינים את הפרטים הבאים:
- Project ID: מזהה הפרויקט שבו התוצאות מאוחסנות.
- מזהה מערך הנתונים: השם של מערך הנתונים שבו מאוחסנות התוצאות.
- אופציונלי: מזהה הטבלה: שם הטבלה שבה נשמרות התוצאות. אם לא מציינים מזהה טבלה, לטבלה החדשה מוקצה שם שדומה לזה:
dlp_googleapis_date_1234567890. אם מציינים טבלה קיימת, הממצאים מתווספים אליה.
כדי לכלול את התוכן שזוהה, מפעילים את האפשרות הכללת ציטוט.
לוחצים על Continue.
אופציונלי: ב-Step 4: Schedule, מגדירים את משך הזמן או את לוח הזמנים על ידי בחירה באפשרות Specify time span או באפשרות Create a trigger to run the job on a periodic schedule.
לוחצים על Continue.
אופציונלי: בדף Review, בודקים את פרטי המשימה. אם צריך, משנים את ההגדרות הקודמות.
לוחצים על יצירה.
בסיום המשימה של Sensitive Data Protection, תועברו לדף הפרטים של המשימה ותקבלו התראה באימייל. אפשר לראות את תוצאות הסריקה בדף פרטי המשימה, או ללחוץ על הקישור לדף פרטי המשימה של Sensitive Data Protection באימייל שמודיע על סיום המשימה.
אם בחרתם לפרסם את הממצאים של Sensitive Data Protection ב-BigQuery, בדף Job details לחצו על View Findings in BigQuery כדי לפתוח את הטבלה במסוף Cloud de Confiance . אחרי שהטבלה נוצרת, אפשר לשלוח אליה שאילתות ולנתח את הממצאים. למידע נוסף על שליחת שאילתות לגבי התוצאות ב-BigQuery, קראו את המאמר שליחת שאילתות לגבי ממצאים של Sensitive Data Protection ב-BigQuery במסמכי התיעוד של Sensitive Data Protection.
המאמרים הבאים
מידע נוסף על יצירת פרופילים של נתונים בארגון, בתיקייה או בפרויקט
קראו את הפוסט בבלוג בנושא ניהול זהויות ואבטחה: Take charge of your data: using Sensitive Data Protection to להסיר פרטי זיהוי and obfuscate מידע רגיש.
אם רוצים לצנזר או להסיר פרטי זיהוי של המידע הרגיש שנמצא בסריקה של Sensitive Data Protection, אפשר להיעזר במקורות המידע הבאים:
- בדיקת טקסט כדי להסיר פרטי זיהוי ממידע רגיש
- הסרת פרטי הזיהוי של מידע רגיש במאמרי העזרה של Sensitive Data Protection
- מושגי הצפנה של AEAD ב-GoogleSQL, כדי לקבל מידע על הצפנת ערכים ספציפיים בטבלה
- הגנה על נתונים באמצעות מפתחות Cloud KMS: מידע על יצירה וניהול של מפתחות הצפנה משלכם ב-Cloud KMS כדי להצפין טבלאות ב-BigQuery