

שליטה בגישה למשאבים באמצעות IAM
כדי לאבטח את מערכי הנתונים ב-BigQuery ואת המשאבים הבסיסיים שלהם, אתם יכולים להציג, להעניק ולבטל את אמצעי בקרת הגישה למערכי נתונים, לטבלאות, לתצוגות ולשגרות. למרות שגם מודלים הם משאבים ברמת מערך הנתונים, אי אפשר לתת גישה למודלים ספציפיים באמצעות תפקידים של ניהול זהויות והרשאות גישה (IAM).
אפשר להעניק גישה למשאבים ב- Cloud de Confiance by S3NS באמצעות כללי מדיניות ההרשאה, שנקראים גם כללי מדיניות של IAM ומצורפים למשאבים. אפשר לצרף רק מדיניות הרשאה אחת לכל משאב. מדיניות ההרשאה שולטת בגישה למשאב עצמו, וגם לכל הצאצאים של המשאב שיורשים את מדיניות ההרשאה.
למידע נוסף על מדיניות ההרשאות, קראו את המאמר מבנה המדיניות במסמכי התיעוד של IAM.
המסמך הזה מבוסס על היכרות עם IAM ב- Cloud de Confiance.
מגבלות
- רשימות של בקרת גישה (ACL) לשגרות לא נכללות בשגרות משוכפלות.
- אי אפשר להגדיר בקרת גישה לשגרות בתוך מערכי נתונים חיצוניים או מקושרים.
- בטבלאות בתוך מערכי נתונים חיצוניים או מקושרים אין תמיכה באמצעי בקרת גישה.
- אי אפשר להגדיר אמצעי בקרת גישה לשגרות באמצעות Terraform.
- אי אפשר להגדיר בקרות גישה לשגרות באמצעות Google Cloud SDK.
- אי אפשר להגדיר בקרות גישה לשגרות באמצעות שפת בקרת הנתונים (DCL) ב-BigQuery.
- בתצוגה
INFORMATION_SCHEMA.OBJECT_PRIVILEGESלא מוצגים אמצעי בקרת גישה לשגרות.
לפני שמתחילים
להקצות תפקידים של ניהול זהויות והרשאות גישה (IAM) שנותנים למשתמשים את ההרשאות שנדרשות כדי לבצע כל משימה במסמך הזה.
התפקידים הנדרשים
כדי לקבל את ההרשאות שנדרשות לשינוי מדיניות ה-IAM של המשאבים, צריך לבקש מהאדמין להקצות לכם את התפקיד הבעלים של נתוני BigQuery (roles/bigquery.dataOwner) ב-IAM בפרויקט.
כדי לקרוא הסבר על מתן תפקידים, ראו איך מנהלים את הגישה ברמת הפרויקט, התיקייה והארגון.
זהו תפקיד מוגדר מראש שכולל את ההרשאות שנדרשות כדי לשנות את מדיניות ה-IAM של המשאבים. כדי לראות בדיוק אילו הרשאות נדרשות, אפשר להרחיב את הקטע ההרשאות הנדרשות:
ההרשאות הנדרשות
כדי לשנות את מדיניות ה-IAM של המשאבים, נדרשות ההרשאות הבאות:
-
כדי לקבל את מדיניות הגישה של מערך נתונים:
bigquery.datasets.get -
כדי להגדיר את מדיניות הגישה של מערך נתונים:
bigquery.datasets.update -
כדי לקבל את מדיניות הגישה של מערך נתונים (Cloud de Confiance במסוף בלבד):
bigquery.datasets.getIamPolicy -
כדי להגדיר מדיניות גישה של מערך נתונים (במסוף בלבד):
bigquery.datasets.setIamPolicy -
כדי לקבל את המדיניות של טבלה או תצוגה:
bigquery.tables.getIamPolicy -
כדי להגדיר מדיניות לטבלה או לתצוגה:
bigquery.tables.setIamPolicy -
כדי לקבל את מדיניות הגישה של שגרה:
bigquery.routines.getIamPolicy -
כדי להגדיר מדיניות גישה לשגרה:
bigquery.routines.setIamPolicy -
כדי ליצור משימות של כלי bq או SQL BigQuery (אופציונלי):
bigquery.jobs.create
יכול להיות שתקבלו את ההרשאות האלה באמצעות תפקידים בהתאמה אישית או תפקידים מוגדרים מראש אחרים.
עבודה עם אמצעי בקרת גישה למערכי נתונים
כדי לתת גישה למערך נתונים, אתם יכולים להקצות לחשבון משתמש ב-IAM תפקיד מוגדר מראש או תפקיד בהתאמה אישית, שקובע מה החשבון יכול לעשות במערך הנתונים. הפעולה הזו נקראת גם צירוף של מדיניות הרשאות למשאב. אחרי שנותנים גישה, אפשר לראות את אמצעי בקרת הגישה של מערך הנתונים ולבטל את הגישה אליו.
מתן גישה למערך נתונים
אי אפשר לתת גישה למערך נתונים כשיוצרים אותו באמצעות ממשק המשתמש של BigQuery באינטרנט או כלי שורת הפקודה של BigQuery. קודם צריך ליצור את מערך הנתונים ואז לתת גישה אליו.
ה-API מאפשר להעניק גישה במהלך יצירת מערך הנתונים, על ידי קריאה ל-method datasets.insert עם משאב מערך נתונים מוגדר.
הפרויקט הוא משאב ההורה של מערך הנתונים, ומערך הנתונים הוא משאב ההורה של טבלאות, תצוגות, שגרות ומודלים. כשמקצים תפקיד ברמת הפרויקט, התפקיד וההרשאות שלו עוברים בירושה למערך הנתונים ולמשאבים של מערך הנתונים. באופן דומה, כשמקצים תפקיד ברמת מערך הנתונים, התפקיד וההרשאות שלו עוברים בירושה למשאבים שבתוך מערך הנתונים.
כדי לתת גישה למערך נתונים, אתם יכולים להקצות תפקיד IAM עם הרשאת גישה למערך הנתונים, או להקצות גישה מותנית באמצעות תנאי IAM. מידע נוסף על מתן גישה מותנית זמין במאמר שליטה בגישה באמצעות תנאי IAM.
כדי להקצות תפקיד IAM עם גישה למערך נתונים בלי להשתמש בתנאים, בוחרים באחת מהאפשרויות הבאות:
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
אם החלונית הימנית לא מוצגת, לוחצים על הרחבת החלונית הימנית כדי לפתוח אותה.
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
לוחצים על שיתוף > הרשאות.
לוחצים על Add principal.
בשדה New principals, מזינים חשבון משתמש.
ברשימה Select a role, בוחרים תפקיד מוגדר מראש או תפקיד בהתאמה אישית.
לוחצים על Save.
כדי לחזור לפרטי מערך הנתונים, לוחצים על סגירה.
SQL
כדי לתת לחשבונות משתמשים גישה למערכי נתונים, משתמשים בהצהרת DCL של GRANT:
נכנסים לדף BigQuery במסוף Cloud de Confiance .
בעורך השאילתות, מזינים את ההצהרה הבאה:
GRANT `ROLE_LIST`
ON SCHEMA RESOURCE_NAME
TO "USER_LIST"
מחליפים את מה שכתוב בשדות הבאים:
-
ROLE_LIST: תפקיד או רשימה של תפקידים שרוצים לתת, מופרדים בפסיקים -
RESOURCE_NAME: שם מערך הנתונים שאתם נותנים גישה אליו
USER_LIST: רשימה מופרדת בפסיקים של משתמשים שהתפקיד מוקצה להםלרשימה של פורמטים תקינים, ראו
user_list.
-
לוחצים על Run.
מידע נוסף על הרצת שאילתות זמין במאמר הרצת שאילתה אינטראקטיבית.
בדוגמה הבאה, התפקיד "צפייה בנתוני BigQuery" מוקצה ל-myDataset:
GRANT `roles/bigquery.dataViewer`
ON SCHEMA `myProject`.myDataset
TO "user:user@example.com", "user:user2@example.com"
BQ
-
מפעילים את Cloud Shell במסוף Cloud de Confiance .
בחלק התחתון של מסוף Cloud de Confiance יתחיל סשן של Cloud Shell ותופיע הודעה של שורת הפקודה. Cloud Shell היא סביבת מעטפת שבה ה-CLI של Google Cloud מותקן ומוגדרים ערכים לפרויקט הקיים. הסשן יופעל תוך כמה שניות.
כדי לכתוב את המידע הקיים של קבוצת הנתונים (כולל בקרת גישה) לקובץ JSON, משתמשים בפקודה
bq show:bq show \ --format=prettyjson \ PROJECT_ID:DATASET > PATH_TO_FILE
מחליפים את מה שכתוב בשדות הבאים:
- PROJECT_ID: מזהה הפרויקט
- DATASET: השם של מערך הנתונים
- PATH_TO_FILE: הנתיב לקובץ ה-JSON במחשב המקומי
מבצעים שינויים בקטע
accessשל קובץ ה-JSON. אפשר להוסיף לכל אחד מהרשומות שלspecialGroup:projectOwners,projectWriters,projectReadersו-allAuthenticatedUsers. אפשר גם להוסיף את המאפיינים הבאים:userByEmail,groupByEmailו-domain.לדוגמה, הקטע
accessבקובץ ה-JSON של מערך הנתונים ייראה כך:{ "access": [ { "role": "READER", "specialGroup": "projectReaders" }, { "role": "WRITER", "specialGroup": "projectWriters" }, { "role": "OWNER", "specialGroup": "projectOwners" }, { "role": "READER", "specialGroup": "allAuthenticatedUsers" }, { "role": "READER", "domain": "domain_name" }, { "role": "WRITER", "userByEmail": "user_email" }, { "role": "READER", "groupByEmail": "group_email" } ], ... }
כשמסיימים לערוך, משתמשים בפקודה
bq updateוכוללים את קובץ ה-JSON באמצעות הדגל--source. אם מערך הנתונים נמצא בפרויקט אחר מפרויקט ברירת המחדל, מוסיפים את מזהה הפרויקט לשם של מערך הנתונים בפורמט הבא:PROJECT_ID:DATASET.bq update
--source PATH_TO_FILE
PROJECT_ID:DATASETכדי לאמת את השינויים בבקרת הגישה, משתמשים שוב בפקודה
bq showבלי לכתוב את המידע לקובץ:bq show --format=prettyjson PROJECT_ID:DATASET
Terraform
כדי לעדכן את הגישה למערך נתונים, משתמשים במשאבים של google_bigquery_dataset_iam.
הגדרת מדיניות הגישה למערך נתונים
בדוגמה הבאה מוסבר איך משתמשים במשאב google_bigquery_dataset_iam_policy כדי להגדיר את מדיניות ה-IAM של מערך הנתונים mydataset. הפעולה הזו מחליפה את כל כללי המדיניות הקיימים שכבר מצורפים למערך הנתונים:
# This file sets the IAM policy for the dataset created by
# https://github.com/terraform-google-modules/terraform-docs-samples/blob/main/bigquery/bigquery_create_dataset/main.tf.
# You must place it in the same local directory as that main.tf file,
# and you must have already applied that main.tf file to create
# the "default" dataset resource with a dataset_id of "mydataset".

data "google_iam_policy" "iam_policy" {
  binding {
    role = "roles/bigquery.admin"
    members = [
      "user:user@example.com",
    ]
  }
  binding {
    role = "roles/bigquery.dataOwner"
    members = [
      "group:data.admin@example.com",
    ]
  }
  binding {
    role = "roles/bigquery.dataEditor"
    members = [
      "serviceAccount:bqcx-1234567891011-12a3@gcp-sa-bigquery-condel.s3ns-system.iam.gserviceaccount.com",
    ]
  }
}

resource "google_bigquery_dataset_iam_policy" "dataset_iam_policy" {
  dataset_id  = google_bigquery_dataset.default.dataset_id
  policy_data = data.google_iam_policy.iam_policy.policy_data
}
הגדרת חברות בתפקיד למערך נתונים
בדוגמה הבאה מוסבר איך משתמשים במשאב google_bigquery_dataset_iam_binding כדי להגדיר חברות בתפקיד מסוים במערך הנתונים mydataset. הפעולה הזו מחליפה את כל החברויות הקיימות בתפקיד הזה.
תפקידים אחרים במדיניות ה-IAM של מערך הנתונים נשמרים:
# This file sets membership in an IAM role for the dataset created by
# https://github.com/terraform-google-modules/terraform-docs-samples/blob/main/bigquery/bigquery_create_dataset/main.tf.
# You must place it in the same local directory as that main.tf file,
# and you must have already applied that main.tf file to create
# the "default" dataset resource with a dataset_id of "mydataset".

resource "google_bigquery_dataset_iam_binding" "dataset_iam_binding" {
  dataset_id = google_bigquery_dataset.default.dataset_id
  role       = "roles/bigquery.jobUser"

  members = [
    "user:user@example.com",
    "group:group@example.com"
  ]
}
הגדרת חברות בתפקיד לחשבון משתמש אחד
בדוגמה הבאה מוסבר איך משתמשים במשאב google_bigquery_dataset_iam_member כדי לעדכן את מדיניות ה-IAM של מערך הנתונים mydataset, כדי להקצות תפקיד לחשבון משתמש אחד. עדכון מדיניות ה-IAM הזו לא משפיע על הגישה של חשבונות משתמשים אחרים שקיבלו את התפקיד הזה בקבוצת הנתונים.
# This file adds a member to an IAM role for the dataset created by
# https://github.com/terraform-google-modules/terraform-docs-samples/blob/main/bigquery/bigquery_create_dataset/main.tf.
# You must place it in the same local directory as that main.tf file,
# and you must have already applied that main.tf file to create
# the "default" dataset resource with a dataset_id of "mydataset".

resource "google_bigquery_dataset_iam_member" "dataset_iam_member" {
  dataset_id = google_bigquery_dataset.default.dataset_id
  role       = "roles/bigquery.user"
  member     = "user:user@example.com"
}
כך מחילים את ההגדרות של Terraform בפרויקט ב- Cloud de Confiance :
הכנת Cloud Shell
- מפעילים את Cloud Shell.
-
מגדירים את פרויקט ברירת המחדל ב- Cloud de Confiance שבו רוצים להחיל את ההגדרות של Terraform.
תצטרכו להריץ את הפקודה הזו רק פעם אחת לכל פרויקט, ותוכלו לעשות זאת בכל ספרייה.
export GOOGLE_CLOUD_PROJECT=PROJECT_ID
אם תגדירו ערכים ספציפיים בקובץ התצורה של Terraform, הם יבטלו את ערכי ברירת המחדל של משתני הסביבה.
הכנת הספרייה
לכל קובץ תצורה של Terraform צריכה להיות ספרייה משלו (שנקראת גם מודול ברמה הבסיסית).
-
יוצרים ספרייה חדשה ב-Cloud Shell ובה יוצרים קובץ חדש. שם הקובץ חייב לכלול את הסיומת
.tf, למשלmain.tf. במדריך הזה, הקובץ נקראmain.tf.mkdir DIRECTORY && cd DIRECTORY && touch main.tf
-
אם אתם עוקבים אחרי המדריך, תוכלו להעתיק את הקוד לדוגמה בכל קטע או שלב.
מעתיקים את הקוד לדוגמה בקובץ
main.tfהחדש שיצרתם.לחלופין, אפשר גם להעתיק את הקוד מ-GitHub. כדאי לעשות את זה כשקטע הקוד של Terraform הוא חלק מפתרון מקצה לקצה.
- בודקים את הפרמטרים לדוגמה ומשנים אותם בהתאם לסביבה שלכם.
- שומרים את השינויים.
-
מפעילים את Terraform. צריך לעשות זאת רק פעם אחת לכל ספרייה.
terraform init
אופציונלי: תוכלו לכלול את האפשרות
-upgrade, כדי להשתמש בגרסה העדכנית ביותר של הספק של Google:terraform init -upgrade
החלה של השינויים
-
בודקים את ההגדרות ומוודאים שהמשאבים שמערכת Terraform תיצור או תעדכן תואמים לציפיות שלכם:
terraform plan
מתקנים את ההגדרות לפי הצורך.
-
מריצים את הפקודה הבאה ומזינים
yesבהודעה שמופיעה, כדי להחיל את הגדרות Terraform:terraform apply
ממתינים עד שב-Terraform תוצג ההודעה "Apply complete!".
- פותחים את הפרויקט ב- Cloud de Confiance כדי להציג את התוצאות. במסוף Cloud de Confiance , נכנסים למשאבים בממשק המשתמש כדי לוודא שהם נוצרו או עודכנו ב-Terraform.
API
כדי להחיל אמצעי בקרת גישה כשיוצרים את מערך הנתונים, מפעילים את ה-method datasets.insert עם משאב מערך נתונים מוגדר.
כדי לעדכן את אמצעי בקרת הגישה, צריך להפעיל את ה-method datasets.patch ולהשתמש במאפיין access במשאב Dataset.
ה-method datasets.update מחליפה את כל המשאב של מערך הנתונים, ולכן datasets.patch היא ה-method המועדפת לעדכון אמצעי בקרת הגישה.
המשך
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Go במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Go API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
DatasetMetadataToUpdate
. ואז קוראים לפונקציה dataset.Update() כדי לעדכן את הנכס.
Java
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Java במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Java API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Node.js
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Node.js במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Node.js API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Python
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Python במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Python API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
dataset.access_entries
באמצעות אמצעי בקרת הגישה של קבוצת הנתונים. ואז קוראים לפונקציה client.update_dataset() כדי לעדכן את הנכס.
תפקידים מוגדרים מראש שנותנים גישה למערכי נתונים
אתם יכולים לתת גישה למערך נתונים לתפקידים הבאים שהוגדרו מראש ב-IAM.
| תפקיד | תיאור |
|---|---|
BigQuery Data Owner
(roles/bigquery.dataOwner) |
כשמקצים את התפקיד הזה למערך נתונים, הוא מעניק את ההרשאות הבאות:
|
BigQuery Data Editor
(roles/bigquery.dataEditor) |
כשמקצים את התפקיד הזה למערך נתונים, הוא מעניק את ההרשאות הבאות:
|
BigQuery Data Viewer
(roles/bigquery.dataViewer) |
כשמקצים את התפקיד הזה למערך נתונים, הוא מעניק את ההרשאות הבאות:
|
BigQuery Metadata Viewer
(roles/bigquery.metadataViewer) |
כשמקצים את התפקיד הזה למערך נתונים, הוא מעניק את ההרשאות הבאות:
|
הרשאות למערך הנתונים
רוב ההרשאות שמתחילות ב-bigquery.datasets חלות ברמת מערך הנתונים.
bigquery.datasets.create לא. כדי ליצור מערכי נתונים, צריך להקצות את ההרשאה bigquery.datasets.create לתפקיד בקונטיינר ההורה – הפרויקט.
בטבלה הבאה מפורטות כל ההרשאות למערכי נתונים, והמשאב ברמה הנמוכה ביותר שאפשר להחיל עליו את ההרשאה.
| הרשאה | משאב | פעולה |
|---|---|---|
bigquery.datasets.create |
פרויקט | יצירת קבוצות נתונים חדשות בפרויקט. |
bigquery.datasets.get |
קבוצת הנתונים | מקבלים מטא-נתונים ובקרות גישה לקבוצת הנתונים. כדי לראות את ההרשאות במסוף, צריך גם את ההרשאה bigquery.datasets.getIamPolicy. |
bigquery.datasets.getIamPolicy |
קבוצת הנתונים | נדרשת על ידי המסוף כדי להעניק למשתמש הרשאת משתמש לקבל את אמצעי בקרת הגישה של קבוצת נתונים. הוא נפתח במקרה של כשל. כדי להציג את מערך הנתונים במסוף, נדרשת גם ההרשאה bigquery.datasets.get. |
bigquery.datasets.update |
קבוצת הנתונים | מעדכנים את המטא-נתונים ואת אמצעי בקרת הגישה של מערך הנתונים. כדי לעדכן את אמצעי בקרת הגישה במסוף, נדרשת גם ההרשאה bigquery.datasets.setIamPolicy.
|
bigquery.datasets.setIamPolicy |
קבוצת הנתונים | נדרשת על ידי המסוף כדי לתת למשתמש הרשאה להגדיר את אמצעי בקרת הגישה של מערך הנתונים. הוא נפתח במקרה של כשל. בנוסף, כדי לעדכן את מערך הנתונים, צריך את ההרשאה bigquery.datasets.update במסוף. |
bigquery.datasets.delete |
קבוצת הנתונים | למחוק קבוצת נתונים. |
bigquery.datasets.createTagBinding |
קבוצת הנתונים | מצרפים תגים למערך הנתונים. |
bigquery.datasets.deleteTagBinding |
קבוצת הנתונים | ניתוק התגים ממערך הנתונים. |
bigquery.datasets.listTagBindings |
קבוצת הנתונים | רשימת התגים של מערך הנתונים. |
bigquery.datasets.listEffectiveTags |
קבוצת הנתונים | הצגת התגים בפועל (שהוחלו ושהתקבלו בירושה) של מערך הנתונים. |
bigquery.datasets.link |
קבוצת הנתונים | יוצרים מערך נתונים מקושר. |
bigquery.datasets.listSharedDatasetUsage |
פרויקט | הצגת נתוני השימוש של מערכי נתונים משותפים שיש לכם גישה אליהם בפרויקט. ההרשאה הזו נדרשת כדי לשלוח שאילתות לתצוגה INFORMATION_SCHEMA.SHARED_DATASET_USAGE. |
הצגת אמצעי בקרת הגישה של מערך נתונים
כדי לראות את אמצעי בקרת הגישה שהוגדרו במפורש למערך נתונים, בוחרים באחת מהאפשרויות הבאות. כדי לראות את התפקידים שעברו בירושה במערך נתונים, משתמשים בממשק המשתמש של BigQuery באינטרנט.
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
לוחצים על שיתוף > הרשאות.
אמצעי בקרת הגישה של מערך הנתונים מופיעים בחלונית Dataset Permissions.
BQ
-
מפעילים את Cloud Shell במסוף Cloud de Confiance .
בחלק התחתון של מסוף Cloud de Confiance יתחיל סשן של Cloud Shell ותופיע הודעה של שורת הפקודה. Cloud Shell היא סביבת מעטפת שבה ה-CLI של Google Cloud מותקן ומוגדרים ערכים לפרויקט הקיים. הסשן יופעל תוך כמה שניות.
כדי לקבל מדיניות קיימת ולהפיק אותה לקובץ מקומי ב-JSON, משתמשים בפקודה
bq showב-Cloud Shell:bq show \ --format=prettyjson \ PROJECT_ID:DATASET > PATH_TO_FILE
מחליפים את מה שכתוב בשדות הבאים:
- PROJECT_ID: מזהה הפרויקט
- DATASET: השם של מערך הנתונים
- PATH_TO_FILE: הנתיב לקובץ ה-JSON במחשב המקומי
SQL
שולחים שאילתה לתצוגה INFORMATION_SCHEMA.OBJECT_PRIVILEGES.
בשאילתות לאחזור אמצעי בקרת הגישה של מערך נתונים, צריך לציין את object_name.
נכנסים לדף BigQuery במסוף Cloud de Confiance .
בעורך השאילתות, מזינים את ההצהרה הבאה:
SELECT
COLUMN_LIST
FROM
  PROJECT_ID.`region-REGION`.INFORMATION_SCHEMA.OBJECT_PRIVILEGES
WHERE
object_name = "DATASET";
מחליפים את מה שכתוב בשדות הבאים:
- COLUMN_LIST: רשימה מופרדת בפסיקים של עמודות מהתצוגה
INFORMATION_SCHEMA.OBJECT_PRIVILEGES - PROJECT_ID: מזהה הפרויקט
- REGION: מזהה אזור
- DATASET: השם של מערך נתונים בפרויקט
- COLUMN_LIST: רשימה מופרדת בפסיקים של עמודות מהתצוגה
לוחצים על Run.
מידע נוסף על הרצת שאילתות זמין במאמר הרצת שאילתה אינטראקטיבית.
דוגמה:
השאילתה הזו מקבלת אמצעי בקרת גישה עבור mydataset.
SELECT
object_name, privilege_type, grantee
FROM
my_project.`region-us`.INFORMATION_SCHEMA.OBJECT_PRIVILEGES
WHERE
object_name = "mydataset";
הפלט אמור להיראות כך:
+------------------+-----------------------------+-------------------------+
|   object_name    |  privilege_type             | grantee                 |
+------------------+-----------------------------+-------------------------+
| mydataset        | roles/bigquery.dataOwner    | projectOwner:myproject  |
| mydataset        | roles/bigquery.dataViwer    | user:user@example.com   |
+------------------+-----------------------------+-------------------------+
API
כדי לראות את בקרת הגישה של קבוצת נתונים, מפעילים את ה-method datasets.get עם משאב dataset מוגדר.
אמצעי בקרת הגישה מופיעים במאפיין access של המשאב dataset.
המשך
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Go במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Go API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
client.Dataset().Metadata(). מדיניות הגישה זמינה במאפיין Access.
Java
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Java במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Java API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Node.js
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Node.js במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Node.js API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Dataset#getMetadata().
מדיניות הגישה זמינה במאפיין הגישה של אובייקט המטא-נתונים שנוצר.
Python
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Python במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Python API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
client.get_dataset().
מדיניות הגישה זמינה במאפיין dataset.access_entries.
ביטול הגישה למערך נתונים
כדי לבטל את הגישה למערך נתונים, בוחרים באחת מהאפשרויות הבאות:
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
בחלונית הפרטים, לוחצים על שיתוף > הרשאות.
בתיבת הדו-שיח Dataset Permissions, מרחיבים את חשבון המשתמש שרוצים לבטל את הגישה שלו.
לוחצים על Remove principal.
בתיבת הדו-שיח Remove role from principal?, לוחצים על Remove.
כדי לחזור לפרטי מערך הנתונים, לוחצים על סגירה.
SQL
כדי להסיר את הגישה של חשבון משתמש לקבוצת נתונים, משתמשים בהצהרת DCL REVOKE:
נכנסים לדף BigQuery במסוף Cloud de Confiance .
בעורך השאילתות, מזינים את ההצהרה הבאה:
REVOKE `ROLE_LIST`
ON SCHEMA RESOURCE_NAME
FROM "USER_LIST"
מחליפים את מה שכתוב בשדות הבאים:
-
ROLE_LIST: תפקיד או רשימה של תפקידים שרוצים לבטל, מופרדים בפסיקים -
RESOURCE_NAME: שם המשאב שרוצים לבטל את ההרשאה שלו
USER_LIST: רשימה מופרדת בפסיקים של משתמשים שהתפקידים שלהם יבוטלולרשימה של פורמטים תקינים, ראו
user_list.
-
לוחצים על Run.
מידע נוסף על הרצת שאילתות זמין במאמר הרצת שאילתה אינטראקטיבית.
בדוגמה הבאה, התפקיד "בעלים של נתוני BigQuery" מבוטל אצל myDataset:
REVOKE `roles/bigquery.dataOwner`
ON SCHEMA `myProject`.myDataset
FROM "group:group@example.com", "serviceAccount:user@test-project.s3ns.iam.gserviceaccount.com"
BQ
-
מפעילים את Cloud Shell במסוף Cloud de Confiance .
בחלק התחתון של מסוף Cloud de Confiance יתחיל סשן של Cloud Shell ותופיע הודעה של שורת הפקודה. Cloud Shell היא סביבת מעטפת שבה ה-CLI של Google Cloud מותקן ומוגדרים ערכים לפרויקט הקיים. הסשן יופעל תוך כמה שניות.
כדי לכתוב את המידע הקיים של קבוצת הנתונים (כולל בקרת גישה) לקובץ JSON, משתמשים בפקודה
bq show:bq show \ --format=prettyjson \ PROJECT_ID:DATASET > PATH_TO_FILE
מחליפים את מה שכתוב בשדות הבאים:
- PROJECT_ID: מזהה הפרויקט
- DATASET: השם של מערך הנתונים
- PATH_TO_FILE: הנתיב לקובץ ה-JSON במחשב המקומי
מבצעים שינויים בקטע
accessשל קובץ ה-JSON. אפשר להסיר כל אחד מהרשומות שלspecialGroup:projectOwners,projectWriters,projectReadersו-allAuthenticatedUsers. אפשר גם להסיר אתuserByEmail,groupByEmailו-domain.לדוגמה, הקטע
accessבקובץ ה-JSON של מערך הנתונים ייראה כך:{ "access": [ { "role": "READER", "specialGroup": "projectReaders" }, { "role": "WRITER", "specialGroup": "projectWriters" }, { "role": "OWNER", "specialGroup": "projectOwners" }, { "role": "READER", "specialGroup": "allAuthenticatedUsers" }, { "role": "READER", "domain": "domain_name" }, { "role": "WRITER", "userByEmail": "user_email" }, { "role": "READER", "groupByEmail": "group_email" } ], ... }
כשמסיימים לערוך, משתמשים בפקודה
bq updateוכוללים את קובץ ה-JSON באמצעות הדגל--source. אם מערך הנתונים נמצא בפרויקט אחר מפרויקט ברירת המחדל, מוסיפים את מזהה הפרויקט לשם של מערך הנתונים בפורמט הבא:PROJECT_ID:DATASET.bq update
--source PATH_TO_FILE
PROJECT_ID:DATASETכדי לאמת את השינויים בבקרת הגישה, משתמשים בפקודה
showבלי לכתוב את המידע לקובץ:bq show --format=prettyjson PROJECT_ID:DATASET
API
מפעילים את ה-method datasets.patch ומשתמשים במאפיין access במשאב Dataset כדי לעדכן את אמצעי בקרת הגישה.
ה-method datasets.update מחליפה את כל המשאב של מערך הנתונים, ולכן datasets.patch היא ה-method המועדפת לעדכון אמצעי בקרת הגישה.
המשך
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Go במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Go API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
DatasetMetadataToUpdate
. ואז קוראים לפונקציה dataset.Update() כדי לעדכן את הנכס.
Java
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Java במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Java API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Node.js
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Node.js במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Node.js API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Dataset#get() כדי לאחזר את המטא-נתונים הנוכחיים. משנים את מאפיין הגישה כדי להחריג את הישות הרצויה, ואז מפעילים את הפונקציה Dataset#setMetadata() כדי להחיל את רשימת הגישה המעודכנת.
Python
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Python במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Python API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
dataset.access_entries עם אמצעי בקרת הגישה של מערך הנתונים. ואז קוראים לפונקציה client.update_dataset() כדי לעדכן את הנכס.
עבודה עם בקרות גישה לטבלאות ולתצוגות
תצוגות מפורטות נחשבות למשאבי טבלה ב-BigQuery. כדי לתת גישה לטבלה או לתצוגה, אתם יכולים להקצות לחשבון משתמש ב-IAM תפקיד מוגדר מראש או תפקיד בהתאמה אישית, שקובע מה חשבון המשתמש יכול לעשות בטבלה או בתצוגה. הפעולה הזו נקראת גם צירוף של מדיניות הרשאות למשאב. אחרי שנותנים גישה, אפשר לראות את אמצעי בקרת הגישה של הטבלה או התצוגה, ואפשר גם לבטל את הגישה לטבלה או לתצוגה.
מתן גישה לטבלה או לתצוגה
כדי להגדיר בקרת גישה פרטנית, אתם יכולים להקצות תפקיד IAM מוגדר מראש או בהתאמה אישית בטבלה או בתצוגה ספציפית. הטבלה או התצוגה גם יורשות את אמצעי בקרת הגישה שצוינו ברמת מערך הנתונים וברמות גבוהות יותר. לדוגמה, אם נותנים לחשבון משתמש את התפקיד "בעלים של נתוני BigQuery" במערך נתונים, לחשבון המשתמש הזה יש גם הרשאות של "בעלים של נתוני BigQuery" בטבלאות ובתצוגות שבמערך הנתונים.
כדי לתת גישה לטבלה או לתצוגה, בוחרים באחת מהאפשרויות הבאות:
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
לוחצים על Overview > Tables, ואז לוחצים על טבלה או על תצוגה.
לוחצים על שיתוף > ניהול הרשאות.
לוחצים על Add principal.
בשדה New principals, מזינים חשבון משתמש.
ברשימה Select a role, בוחרים תפקיד מוגדר מראש או תפקיד בהתאמה אישית.
לוחצים על Save.
כדי לחזור לטבלה או לראות פרטים, לוחצים על סגירה.
SQL
כדי לתת לחשבונות משתמשים גישה לטבלאות או לתצוגות, משתמשים בהצהרת DCL של GRANT:
נכנסים לדף BigQuery במסוף Cloud de Confiance .
בעורך השאילתות, מזינים את ההצהרה הבאה:
GRANT `ROLE_LIST`
ON RESOURCE_TYPE RESOURCE_NAME
TO "USER_LIST"
מחליפים את מה שכתוב בשדות הבאים:
-
ROLE_LIST: תפקיד או רשימה של תפקידים שרוצים להקצות, מופרדים בפסיקים
RESOURCE_TYPE: סוג המשאב שהתפקיד חל עליוהערכים הנתמכים כוללים את
TABLE,VIEW,MATERIALIZED VIEWו-EXTERNAL TABLE.-
RESOURCE_NAME: שם המשאב שרוצים לתת לו את ההרשאה
USER_LIST: רשימה מופרדת בפסיקים של משתמשים שהתפקיד מוקצה להםלרשימה של פורמטים תקינים, ראו
user_list.
-
לוחצים על Run.
מידע נוסף על הרצת שאילתות זמין במאמר הרצת שאילתה אינטראקטיבית.
בדוגמה הבאה, התפקיד "צפייה בנתוני BigQuery" מוקצה ב-myTable:
GRANT `roles/bigquery.dataViewer`
ON TABLE `myProject`.myDataset.myTable
TO "user:user@example.com", "user:user2@example.com"
BQ
-
מפעילים את Cloud Shell במסוף Cloud de Confiance .
בחלק התחתון של מסוף Cloud de Confiance יתחיל סשן של Cloud Shell ותופיע הודעה של שורת הפקודה. Cloud Shell היא סביבת מעטפת שבה ה-CLI של Google Cloud מותקן ומוגדרים ערכים לפרויקט הקיים. הסשן יופעל תוך כמה שניות.
כדי לתת גישה לטבלה או לתצוגה, משתמשים בפקודה
bq add-iam-policy-binding:bq add-iam-policy-binding --member=MEMBER_TYPE:MEMBER --role=ROLE --table=true RESOURCE
מחליפים את מה שכתוב בשדות הבאים:
- MEMBER_TYPE: סוג החבר, למשל
user,group,serviceAccountאוdomain. - MEMBER: כתובת האימייל או שם הדומיין של החבר.
- ROLE: התפקיד שרוצים לתת לחבר.
- RESOURCE: שם הטבלה או התצוגה שאת המדיניות שלה רוצים לעדכן.
- MEMBER_TYPE: סוג החבר, למשל
Terraform
כדי לעדכן את הגישה לטבלה, משתמשים במשאבים של google_bigquery_table_iam.
הגדרת מדיניות הגישה לטבלה
בדוגמה הבאה מוסבר איך להשתמש במשאב google_bigquery_table_iam_policy כדי להגדיר את מדיניות ה-IAM לטבלה mytable. הפעולה הזו מחליפה את כל כללי המדיניות הקיימים שכבר מצורפים לטבלה:
# This file sets the IAM policy for the table created by
# https://github.com/terraform-google-modules/terraform-docs-samples/blob/main/bigquery/bigquery_create_table/main.tf.
# You must place it in the same local directory as that main.tf file,
# and you must have already applied that main.tf file to create
# the "default" table resource with a table_id of "mytable".

data "google_iam_policy" "iam_policy" {
  binding {
    role = "roles/bigquery.dataOwner"
    members = [
      "user:user@example.com",
    ]
  }
}

resource "google_bigquery_table_iam_policy" "table_iam_policy" {
  dataset_id  = google_bigquery_table.default.dataset_id
  table_id    = google_bigquery_table.default.table_id
  policy_data = data.google_iam_policy.iam_policy.policy_data
}
הגדרת חברות בתפקיד בטבלה
בדוגמה הבאה מוסבר איך משתמשים במשאב google_bigquery_table_iam_binding כדי להגדיר חברות בתפקיד מסוים בטבלה mytable. הפעולה הזו מחליפה את כל החברויות הקיימות בתפקיד הזה.
תפקידים אחרים במדיניות ה-IAM של הטבלה נשמרים.
# This file sets membership in an IAM role for the table created by
# https://github.com/terraform-google-modules/terraform-docs-samples/blob/main/bigquery/bigquery_create_table/main.tf.
# You must place it in the same local directory as that main.tf file,
# and you must have already applied that main.tf file to create
# the "default" table resource with a table_id of "mytable".

resource "google_bigquery_table_iam_binding" "table_iam_binding" {
  dataset_id = google_bigquery_table.default.dataset_id
  table_id   = google_bigquery_table.default.table_id
  role       = "roles/bigquery.dataOwner"

  members = [
    "group:group@example.com",
  ]
}
הגדרת חברות בתפקיד לחשבון משתמש אחד
בדוגמה הבאה מוסבר איך משתמשים במשאב google_bigquery_table_iam_member כדי לעדכן את מדיניות ה-IAM של הטבלה mytable, במטרה להקצות תפקיד לחשבון ראשי אחד. עדכון מדיניות ה-IAM הזו לא משפיע על הגישה של חשבונות משתמשים אחרים שקיבלו את התפקיד הזה בקבוצת הנתונים.
# This file adds a member to an IAM role for the table created by
# https://github.com/terraform-google-modules/terraform-docs-samples/blob/main/bigquery/bigquery_create_table/main.tf.
# You must place it in the same local directory as that main.tf file,
# and you must have already applied that main.tf file to create
# the "default" table resource with a table_id of "mytable".

resource "google_bigquery_table_iam_member" "table_iam_member" {
  dataset_id = google_bigquery_table.default.dataset_id
  table_id   = google_bigquery_table.default.table_id
  role       = "roles/bigquery.dataEditor"
  member     = "serviceAccount:bqcx-1234567891011-12a3@gcp-sa-bigquery-condel.s3ns-system.iam.gserviceaccount.com"
}
כך מחילים את ההגדרות של Terraform בפרויקט ב- Cloud de Confiance :
הכנת Cloud Shell
- מפעילים את Cloud Shell.
-
מגדירים את פרויקט ברירת המחדל ב- Cloud de Confiance שבו רוצים להחיל את ההגדרות של Terraform.
תצטרכו להריץ את הפקודה הזו רק פעם אחת לכל פרויקט, ותוכלו לעשות זאת בכל ספרייה.
export GOOGLE_CLOUD_PROJECT=PROJECT_ID
אם תגדירו ערכים ספציפיים בקובץ התצורה של Terraform, הם יבטלו את ערכי ברירת המחדל של משתני הסביבה.
הכנת הספרייה
לכל קובץ תצורה של Terraform צריכה להיות ספרייה משלו (שנקראת גם מודול ברמה הבסיסית).
-
יוצרים ספרייה חדשה ב-Cloud Shell ובה יוצרים קובץ חדש. שם הקובץ חייב לכלול את הסיומת
.tf, למשלmain.tf. במדריך הזה, הקובץ נקראmain.tf.mkdir DIRECTORY && cd DIRECTORY && touch main.tf
-
אם אתם עוקבים אחרי המדריך, תוכלו להעתיק את הקוד לדוגמה בכל קטע או שלב.
מעתיקים את הקוד לדוגמה בקובץ
main.tfהחדש שיצרתם.לחלופין, אפשר גם להעתיק את הקוד מ-GitHub. כדאי לעשות את זה כשקטע הקוד של Terraform הוא חלק מפתרון מקצה לקצה.
- בודקים את הפרמטרים לדוגמה ומשנים אותם בהתאם לסביבה שלכם.
- שומרים את השינויים.
-
מפעילים את Terraform. צריך לעשות זאת רק פעם אחת לכל ספרייה.
terraform init
אופציונלי: תוכלו לכלול את האפשרות
-upgrade, כדי להשתמש בגרסה העדכנית ביותר של הספק של Google:terraform init -upgrade
החלה של השינויים
-
בודקים את ההגדרות ומוודאים שהמשאבים שמערכת Terraform תיצור או תעדכן תואמים לציפיות שלכם:
terraform plan
מתקנים את ההגדרות לפי הצורך.
-
מריצים את הפקודה הבאה ומזינים
yesבהודעה שמופיעה, כדי להחיל את הגדרות Terraform:terraform apply
ממתינים עד שב-Terraform תוצג ההודעה "Apply complete!".
- פותחים את הפרויקט ב- Cloud de Confiance כדי להציג את התוצאות. במסוף Cloud de Confiance , נכנסים למשאבים בממשק המשתמש כדי לוודא שהם נוצרו או עודכנו ב-Terraform.
API
כדי לאחזר את המדיניות הנוכחית, צריך להפעיל את ה-method
tables.getIamPolicy.עורכים את המדיניות כדי להוסיף חברים או אמצעי בקרת גישה, או את שניהם. בנושא העזר בנושא מדיניות מוסבר על הפורמט הנדרש למדיניות.
מפעילים את
tables.setIamPolicyכדי לכתוב את המדיניות המעודכנת.
המשך
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Go במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Go API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
IAM().SetPolicy() של המשאב כדי לשמור את השינויים במדיניות הגישה של טבלה או תצוגה.
Java
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Java במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Java API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Node.js
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Node.js במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Node.js API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Table#getIamPolicy()
כדי לאחזר את מדיניות ה-IAM הנוכחית של טבלה או תצוגה, משנים את המדיניות על ידי הוספת קישורים חדשים, ואז משתמשים
בפונקציה Table#setIamPolicy()
כדי לשמור את השינויים במדיניות הגישה.
Python
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Python במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Python API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
client.set_iam_policy()
כדי לשמור את השינויים במדיניות הגישה של טבלה או תצוגה.
תפקידים מוגדרים מראש שמעניקים גישה לטבלאות ולתצוגות
תצוגות מפורטות נחשבות למשאבי טבלה ב-BigQuery. כדי להגדיר בקרת גישה פרטנית, אתם יכולים להקצות תפקיד IAM מוגדר מראש או בהתאמה אישית בטבלה או בתצוגה ספציפית. הטבלה או התצוגה גם יורשות את אמצעי בקרת הגישה שצוינו ברמת מערך הנתונים וברמות גבוהות יותר. לדוגמה, אם נותנים לחשבון משתמש את התפקיד "בעלים של נתונים ב-BigQuery" במערך נתונים, לחשבון המשתמש הזה יש גם הרשאות של בעלים של נתונים בטבלאות ובתצוגות שבמערך הנתונים.
לתפקידים המוגדרים מראש הבאים ב-IAM יש הרשאות בטבלאות או בתצוגות.
| תפקיד | תיאור |
|---|---|
BigQuery Data Owner
(roles/bigquery.dataOwner) |
כשמקצים את התפקיד הזה בטבלה או בתצוגה, הוא נותן את ההרשאות הבאות:
|
BigQuery Data Editor
(roles/bigquery.dataEditor) |
כשמקצים את התפקיד הזה בטבלה או בתצוגה, הוא נותן את ההרשאות הבאות:
|
BigQuery Data Viewer
(roles/bigquery.dataViewer) |
כשמקצים את התפקיד הזה בטבלה או בתצוגה, הוא נותן את ההרשאות הבאות:
|
BigQuery Metadata Viewer
(roles/bigquery.metadataViewer) |
כשמקצים את התפקיד הזה בטבלה או בתצוגה, הוא נותן את ההרשאות הבאות:
|
הרשאות לטבלאות ולתצוגות
תצוגות מפורטות נחשבות למשאבי טבלה ב-BigQuery. כל ההרשאות ברמת הטבלה חלות על תצוגות.
רוב ההרשאות שמתחילות ב-bigquery.tables חלות ברמת הטבלה.
bigquery.tables.create ו-bigquery.tables.list לא. כדי ליצור טבלאות או תצוגות ולהציג אותן, צריך להעניק את ההרשאות bigquery.tables.create ו-bigquery.tables.list לתפקיד בקונטיינר ההורה – מערך הנתונים או הפרויקט.
בטבלה הבאה מפורטות כל ההרשאות לטבלאות ולתצוגות, והמשאב ברמה הנמוכה ביותר שאפשר להעניק לו את ההרשאות האלה.
| הרשאה | משאב | פעולה |
|---|---|---|
bigquery.tables.create |
קבוצת הנתונים | ליצור טבלאות חדשות במערך הנתונים. |
bigquery.tables.createIndex |
טבלה | יוצרים אינדקס חיפוש בטבלה. |
bigquery.tables.deleteIndex |
טבלה | מחיקת אינדקס חיפוש בטבלה. |
bigquery.tables.createSnapshot |
טבלה | יוצרים קובץ snapshot של הטבלה. כדי ליצור קובץ snapshot, צריך כמה הרשאות נוספות ברמת הטבלה וברמת מערך הנתונים. למידע נוסף, קראו את המאמר הרשאות ותפקידים ליצירת קובצי snapshot של טבלאות. |
bigquery.tables.deleteSnapshot |
טבלה | מחיקת תמונת מצב של הטבלה. |
bigquery.tables.delete |
טבלה | למחוק טבלה. |
bigquery.tables.createTagBinding |
טבלה | ליצור קישורי תגי משאבים בטבלה. |
bigquery.tables.deleteTagBinding |
טבלה | למחוק קישורים של תגי משאבים בטבלה. |
bigquery.tables.listTagBindings |
טבלה | הצגת רשימה של קישורי תגי משאבים בטבלה. |
bigquery.tables.listEffectiveTags |
טבלה | הצגת רשימת התגים האפקטיביים (שהוחלו ועברו בירושה) של הטבלה. |
bigquery.tables.export |
טבלה | לייצא את נתוני הטבלה. כדי להריץ משימת חילוץ, צריך גם את ההרשאות bigquery.jobs.create. |
bigquery.tables.get |
טבלה | אחזור מטא-נתונים של טבלה. |
bigquery.tables.getData |
טבלה | מריצים שאילתה על הנתונים בטבלה. כדי להריץ משימת שאילתה, צריך גם את ההרשאות של bigquery.jobs.create. |
bigquery.tables.getIamPolicy |
טבלה | מקבלים את אמצעי בקרת הגישה לטבלה. |
bigquery.tables.list |
קבוצת הנתונים | הצגת רשימה של כל הטבלאות והמטא-נתונים של הטבלאות במערך הנתונים. |
bigquery.tables.replicateData |
טבלה | שכפול נתוני טבלה. ההרשאה הזו נדרשת כדי ליצור תצוגות מהותיות של רפליקות. |
bigquery.tables.restoreSnapshot |
טבלה | לשחזר תמונת מצב של טבלה. |
bigquery.tables.setCategory |
טבלה | מגדירים תגי מדיניות בסכימה של הטבלה. |
bigquery.tables.setColumnDataPolicy |
טבלה | הגדרת מדיניות גישה ברמת העמודה בטבלה. |
bigquery.tables.setIamPolicy |
טבלה | להגדיר אמצעי בקרת גישה בטבלה. |
bigquery.tables.update |
טבלה | עדכון טבלה. ההרשאה metadata. bigquery.tables.get נדרשת גם כדי לעדכן את המטא-נתונים של הטבלה במסוף. |
bigquery.tables.updateData |
טבלה | עדכון נתוני הטבלה. |
bigquery.tables.updateIndex |
טבלה | מעדכנים את אינדקס החיפוש בטבלה. |
הצגת אמצעי בקרת הגישה לטבלה או לתצוגה
כדי לראות את אמצעי בקרת הגישה של טבלה או תצוגה, בוחרים באחת מהאפשרויות הבאות:
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
לוחצים על Overview > Tables, ואז לוחצים על טבלה או על תצוגה.
לוחצים על שיתוף > ניהול הרשאות.
אמצעי הבקרה על הגישה לטבלה או לתצוגה מופיעים בחלונית Share.
BQ
-
מפעילים את Cloud Shell במסוף Cloud de Confiance .
בחלק התחתון של מסוף Cloud de Confiance יתחיל סשן של Cloud Shell ותופיע הודעה של שורת הפקודה. Cloud Shell היא סביבת מעטפת שבה ה-CLI של Google Cloud מותקן ומוגדרים ערכים לפרויקט הקיים. הסשן יופעל תוך כמה שניות.
כדי לקבל מדיניות גישה קיימת ולהפיק אותה לקובץ מקומי ב-JSON, משתמשים בפקודה
bq get-iam-policyב-Cloud Shell:bq get-iam-policy \ --table=true \ PROJECT_ID:DATASET.RESOURCE > PATH_TO_FILE
מחליפים את מה שכתוב בשדות הבאים:
- PROJECT_ID: מזהה הפרויקט
- DATASET: השם של מערך הנתונים
- RESOURCE: שם הטבלה או התצוגה שאת המדיניות שלה רוצים לראות
- PATH_TO_FILE: הנתיב לקובץ ה-JSON במחשב המקומי
SQL
שולחים שאילתה לתצוגה INFORMATION_SCHEMA.OBJECT_PRIVILEGES.
בשאילתות לאחזור של אמצעי בקרת גישה לטבלה או לתצוגה, צריך לציין את object_schema ו-object_name.
נכנסים לדף BigQuery במסוף Cloud de Confiance .
בעורך השאילתות, מזינים את ההצהרה הבאה:
SELECT
COLUMN_LIST
FROM
  PROJECT_ID.`region-REGION`.INFORMATION_SCHEMA.OBJECT_PRIVILEGES
WHERE
object_schema = "DATASET" AND object_name = "TABLE";
מחליפים את מה שכתוב בשדות הבאים:
- COLUMN_LIST: רשימה מופרדת בפסיקים של עמודות מהתצוגה
INFORMATION_SCHEMA.OBJECT_PRIVILEGES - PROJECT_ID: מזהה הפרויקט
- REGION: מזהה אזור
- DATASET: השם של מערך הנתונים שמכיל את הטבלה או התצוגה
- TABLE: שם הטבלה או התצוגה
- COLUMN_LIST: רשימה מופרדת בפסיקים של עמודות מהתצוגה
לוחצים על Run.
מידע נוסף על הרצת שאילתות זמין במאמר הרצת שאילתה אינטראקטיבית.
דוגמה:
SELECT
object_name, privilege_type, grantee
FROM
my_project.`region-us`.INFORMATION_SCHEMA.OBJECT_PRIVILEGES
WHERE
object_schema = "mydataset" AND object_name = "mytable";
+------------------+-----------------------------+--------------------------+
|   object_name    |  privilege_type             | grantee                  |
+------------------+-----------------------------+--------------------------+
| mytable          | roles/bigquery.dataEditor   | group:group@example.com|
| mytable          | roles/bigquery.dataOwner    | user:user@example.com|
+------------------+-----------------------------+--------------------------+
API
כדי לאחזר את המדיניות הנוכחית, צריך להפעיל את ה-method tables.getIamPolicy.
המשך
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Go במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Go API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
IAM().Policy() של המשאב. לאחר מכן, קוראים לפונקציה Roles() כדי לקבל את מדיניות הגישה לטבלה או לתצוגה.
Java
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Java במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Java API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Node.js
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Node.js במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Node.js API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Table#getIamPolicy().
פרטי מדיניות הגישה זמינים באובייקט המדיניות שמוחזר.
ביטול הגישה לטבלה או לתצוגה
כדי לבטל את הגישה לטבלה או לתצוגה, בוחרים אחת מהאפשרויות הבאות:
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
לוחצים על Overview > Tables, ואז לוחצים על טבלה או על תצוגה.
בחלונית הפרטים, לוחצים על שיתוף > ניהול הרשאות.
בתיבת הדו-שיח Share, מרחיבים את חשבון המשתמש שרוצים לבטל את הגישה שלו.
לוחצים על מחיקה.
בתיבת הדו-שיח Remove role from principal?, לוחצים על Remove.
כדי לחזור לטבלה או לראות פרטים, לוחצים על סגירה.
SQL
כדי להסיר את הגישה של חשבונות משתמשים לטבלאות או לתצוגות, משתמשים בהצהרת DCL של REVOKE:
נכנסים לדף BigQuery במסוף Cloud de Confiance .
בעורך השאילתות, מזינים את ההצהרה הבאה:
REVOKE `ROLE_LIST`
ON RESOURCE_TYPE RESOURCE_NAME
FROM "USER_LIST"
מחליפים את מה שכתוב בשדות הבאים:
-
ROLE_LIST: תפקיד או רשימה של תפקידים שרוצים לבטל, מופרדים בפסיקים
RESOURCE_TYPE: סוג המשאב שהתפקיד בוטל בוהערכים הנתמכים כוללים את
TABLE,VIEW,MATERIALIZED VIEWו-EXTERNAL TABLE.-
RESOURCE_NAME: שם המשאב שרוצים לבטל את ההרשאה שלו
USER_LIST: רשימה מופרדת בפסיקים של משתמשים שהתפקידים שלהם יבוטלולרשימה של פורמטים תקינים, ראו
user_list.
-
לוחצים על Run.
מידע נוסף על הרצת שאילתות זמין במאמר הרצת שאילתה אינטראקטיבית.
בדוגמה הבאה, התפקיד "בעלי נתונים ב-BigQuery" מבוטל ב-myTable:
REVOKE `roles/bigquery.dataOwner`
ON TABLE `myProject`.myDataset.myTable
FROM "group:group@example.com", "serviceAccount:user@myproject.s3ns.iam.gserviceaccount.com"
BQ
-
מפעילים את Cloud Shell במסוף Cloud de Confiance .
בחלק התחתון של מסוף Cloud de Confiance יתחיל סשן של Cloud Shell ותופיע הודעה של שורת הפקודה. Cloud Shell היא סביבת מעטפת שבה ה-CLI של Google Cloud מותקן ומוגדרים ערכים לפרויקט הקיים. הסשן יופעל תוך כמה שניות.
כדי לבטל את הגישה לטבלה או לתצוגה, משתמשים בפקודה
bq remove-iam-policy-binding:bq remove-iam-policy-binding --member=MEMBER_TYPE:MEMBER --role=ROLE --table=true RESOURCE
מחליפים את מה שכתוב בשדות הבאים:
- MEMBER_TYPE: סוג החבר, כמו
user,group,serviceAccountאוdomain - MEMBER: כתובת האימייל או שם הדומיין של החבר/ה
- ROLE: התפקיד שרוצים לבטל לחבר
- RESOURCE: השם של הטבלה או התצוגה שאת המדיניות שלה רוצים לעדכן
- MEMBER_TYPE: סוג החבר, כמו
API
כדי לאחזר את המדיניות הנוכחית, צריך להפעיל את ה-method
tables.getIamPolicy.עורכים את המדיניות כדי להסיר חברים או קישורים, או את שניהם. בנושא העזר בנושא מדיניות מוסבר על הפורמט הנדרש למדיניות.
מפעילים את
tables.setIamPolicyכדי לכתוב את המדיניות המעודכנת.
המשך
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Go במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Go API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
policy.Remove()
כדי להסיר את הגישה.
לאחר מכן, קוראים לפונקציה IAM().SetPolicy() כדי לשמור את השינויים במדיניות הגישה לטבלה או לתצוגה.
Java
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Java במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Java API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Node.js
לפני שמנסים את הדוגמה הזו, צריך לפעול לפי הוראות ההגדרה של Node.js במדריך למתחילים של BigQuery באמצעות ספריות לקוח. למידע נוסף, קראו את מאמרי העזרה של BigQuery Node.js API.
כדי לבצע אימות ב-BigQuery, צריך להגדיר את Application Default Credentials. מידע נוסף זמין במאמר הגדרת אימות לספריות לקוח.
לפני שמריצים דוגמאות קוד, צריך להגדיר את משתנה הסביבה GOOGLE_CLOUD_UNIVERSE_DOMAIN לערך s3nsapis.fr.
Table#getIamPolicy().
משנים את המדיניות כדי להסיר את התפקיד או החשבון הראשי הרצויים, ואז מחילים את המדיניות המעודכנת באמצעות השיטה Table#setIamPolicy().
עבודה עם אמצעי בקרת גישה לתרחישים
כדי לשלוח משוב או לבקש תמיכה בתכונה הזו, אפשר לשלוח אימייל לכתובת bigquery-security@google.com.
כדי לתת גישה לשגרה, אתם יכולים להקצות לחשבון משתמש ב-IAM תפקיד מוגדר מראש או תפקיד בהתאמה אישית, שקובע מה חשבון המשתמש יכול לעשות עם השגרה. הפעולה הזו נקראת גם צירוף של מדיניות הרשאות למשאב. אחרי שנותנים גישה, אפשר לראות את אמצעי בקרת הגישה של התרחיש ולבטל את הגישה אליו.
מתן גישה לתרחיש
כדי להגדיר בקרת גישה פרטנית, אתם יכולים להקצות תפקיד IAM מוגדר מראש או בהתאמה אישית לשגרה ספציפית. השגרה גם מקבלת בירושה את אמצעי בקרת הגישה שצוינו ברמת קבוצת הנתונים וברמות גבוהות יותר. לדוגמה, אם נותנים לחשבון משתמש את התפקיד "בעלים של נתוני BigQuery" במערך נתונים, לחשבון המשתמש הזה יש גם הרשאות של בעלים על השגרות במערך הנתונים.
בוחרים באחת מהאפשרויות הבאות:
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
עוברים לכרטיסייה תרחישים ולוחצים על תרחיש.
לוחצים על שיתוף.
לוחצים על הוספת חברים.
בשדה New members, מזינים חשבון משתמש.
ברשימה Select a role, בוחרים תפקיד מוגדר מראש או תפקיד בהתאמה אישית.
לוחצים על Save.
כדי לחזור לפרטי התרחיש, לוחצים על סיום.
BQ
-
מפעילים את Cloud Shell במסוף Cloud de Confiance .
בחלק התחתון של מסוף Cloud de Confiance יתחיל סשן של Cloud Shell ותופיע הודעה של שורת הפקודה. Cloud Shell היא סביבת מעטפת שבה ה-CLI של Google Cloud מותקן ומוגדרים ערכים לפרויקט הקיים. הסשן יופעל תוך כמה שניות.
כדי לכתוב את פרטי השגרה הקיימים (כולל אמצעי בקרת הגישה) לקובץ JSON, משתמשים בפקודה
bq get-iam-policy:bq get-iam-policy \ PROJECT_ID:DATASET.ROUTINE \ > PATH_TO_FILE
מחליפים את מה שכתוב בשדות הבאים:
- PROJECT_ID: מזהה הפרויקט
- DATASET: שם קבוצת הנתונים שמכילה את השגרה שרוצים לעדכן
- ROUTINE: שם המשאב שרוצים לעדכן
- PATH_TO_FILE: הנתיב לקובץ ה-JSON במחשב המקומי
מבצעים שינויים בקטע
bindingsשל קובץ ה-JSON. קישור מחבר בין חשבון משתמש אחד או יותר ל-roleיחיד. חשבונות משתמשים יכולים להיות חשבונות משתמשים, חשבונות שירות, קבוצות Google ודומיינים. לדוגמה, הקטעbindingsבקובץ ה-JSON של תרחיש יכול להיראות כך:{ "bindings": [ { "role": "roles/bigquery.dataViewer", "members": [ "user:user@example.com", "group:group@example.com", "domain:example.com", ] }, ], "etag": "BwWWja0YfJA=", "version": 1 }
כדי לעדכן את מדיניות הגישה, משתמשים בפקודה
bq set-iam-policy:bq set-iam-policy PROJECT_ID:DATASET.ROUTINE PATH_TO_FILE
כדי לאמת את השינויים בבקרת הגישה, משתמשים שוב בפקודה
bq get-iam-policyבלי לכתוב את המידע לקובץ:bq get-iam-policy --format=prettyjson \\ PROJECT_ID:DATASET.ROUTINE
API
כדי לאחזר את המדיניות הנוכחית, צריך להפעיל את ה-method
routines.getIamPolicy.עורכים את המדיניות כדי להוסיף חשבונות ראשיים, קישורים או גם וגם. בנושא העזר בנושא מדיניות מוסבר על הפורמט הנדרש למדיניות.
מפעילים את
routines.setIamPolicyכדי לכתוב את המדיניות המעודכנת.
תפקידים מוגדרים מראש שנותנים גישה לשגרות
כדי להגדיר בקרת גישה פרטנית, אתם יכולים להקצות תפקיד IAM מוגדר מראש או בהתאמה אישית לשגרה ספציפית. השגרה גם מקבלת בירושה את אמצעי בקרת הגישה שצוינו ברמת קבוצת הנתונים וברמות גבוהות יותר. לדוגמה, אם אתם מקצים לחשבון משתמש את התפקיד "בעלי הנתונים" במערך נתונים, לחשבון המשתמש הזה יש גם הרשאות של "בעלי הנתונים" בשגרות במערך הנתונים, באמצעות ירושה.
לתפקידים הבאים שמוגדרים מראש ב-IAM יש הרשאות לגבי שגרות.
| תפקיד | תיאור |
|---|---|
BigQuery Data Owner
(roles/bigquery.dataOwner) |
כשמקצים את התפקיד הזה לשגרת אירועים, הוא נותן את ההרשאות הבאות:
לא מומלץ להקצות את התפקיד "בעלי נתונים" ברמת השגרה. התפקיד "עריכת נתונים" הוא תפקיד עם פחות הרשאות, אבל הוא גם מעניק את כל ההרשאות לשגרה. |
BigQuery Data Editor
(roles/bigquery.dataEditor) |
כשמקצים את התפקיד הזה לשגרת אירועים, הוא נותן את ההרשאות הבאות:
|
BigQuery Data Viewer
(roles/bigquery.dataViewer) |
כשמקצים את התפקיד הזה לשגרת אירועים, הוא נותן את ההרשאות הבאות:
|
BigQuery Metadata Viewer
(roles/bigquery.metadataViewer) |
כשמקצים את התפקיד הזה לשגרת אירועים, הוא נותן את ההרשאות הבאות:
|
הרשאות לתרחישים
רוב ההרשאות שמתחילות ב-bigquery.routines חלות ברמת התרחיש.
bigquery.routines.create ו-bigquery.routines.list לא. כדי ליצור שגרות ולהציג אותן, צריך להעניק את ההרשאות bigquery.routines.create ו-bigquery.routines.list לתפקיד במאגר ההורה – מערך הנתונים.
בטבלה הבאה מפורטות כל ההרשאות לשגרות, והמשאב ברמה הנמוכה ביותר שאפשר להקצות לו את ההרשאות האלה.
| הרשאה | משאב | תיאור |
|---|---|---|
bigquery.routines.create |
קבוצת הנתונים | יוצרים שגרה במערך הנתונים. כדי להריץ משימת שאילתה שמכילה הצהרת CREATE FUNCTION, נדרשת גם ההרשאה bigquery.jobs.create. |
bigquery.routines.delete |
תרחיש | למחוק תרחיש. |
bigquery.routines.get |
תרחיש | להפנות לתרחיש שמישהו אחר יצר. כדי להריץ משימת שאילתה שמפנה לשגרה, נדרשת גם ההרשאה bigquery.jobs.create. בנוסף, נדרשת הרשאת גישה לכל המשאבים שהשגרה מפנה אליהם, כמו טבלאות או תצוגות. |
bigquery.routines.list |
קבוצת הנתונים | הצגת רשימה של שגרות במערך הנתונים והצגת מטא-נתונים של שגרות. |
bigquery.routines.update |
תרחיש | עדכון ההגדרות והמטא-נתונים של השגרה. |
bigquery.routines.getIamPolicy |
תרחיש | מקבלים אמצעי בקרת גישה לתרחיש. |
bigquery.routines.setIamPolicy |
תרחיש | מגדירים את אמצעי בקרת הגישה לתרחיש. |
איך רואים את אמצעי בקרת הגישה של תרחיש מסוים
כדי לראות את אמצעי בקרת הגישה של שגרה, בוחרים באחת מהאפשרויות הבאות:
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
עוברים לכרטיסייה תרחישים ולוחצים על תרחיש.
לוחצים על שיתוף.
אמצעי בקרת הגישה של התרחיש מופיעים בחלונית שיתוף.
BQ
הפקודה bq get-iam-policy לא תומכת בהצגת אמצעי בקרת הגישה של שגרה.
SQL
בתצוגה INFORMATION_SCHEMA.OBJECT_PRIVILEGES לא מוצגים אמצעי בקרת גישה לשגרות.
API
כדי לאחזר את המדיניות הנוכחית, צריך להפעיל את ה-method routines.getIamPolicy.
ביטול הגישה לתרחיש
כדי לבטל את הגישה לתרחיש, בוחרים באחת מהאפשרויות הבאות:
המסוף
נכנסים לדף BigQuery.
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים קבוצת נתונים.
עוברים לכרטיסייה תרחישים ולוחצים על תרחיש.
בחלונית הפרטים, לוחצים על שיתוף > הרשאות.
בתיבת הדו-שיח Routine Permissions, מרחיבים את חשבון המשתמש שרוצים לבטל את הגישה שלו.
לוחצים על Remove principal.
בתיבת הדו-שיח Remove role from principal?, לוחצים על Remove.
לוחצים על Close.
BQ
-
מפעילים את Cloud Shell במסוף Cloud de Confiance .
בחלק התחתון של מסוף Cloud de Confiance יתחיל סשן של Cloud Shell ותופיע הודעה של שורת הפקודה. Cloud Shell היא סביבת מעטפת שבה ה-CLI של Google Cloud מותקן ומוגדרים ערכים לפרויקט הקיים. הסשן יופעל תוך כמה שניות.
כדי לכתוב את פרטי השגרה הקיימים (כולל אמצעי בקרת הגישה) לקובץ JSON, משתמשים בפקודה
bq get-iam-policy:bq get-iam-policy --routine PROJECT_ID:DATASET.ROUTINE > PATH_TO_FILE
מחליפים את מה שכתוב בשדות הבאים:
- PROJECT_ID: מזהה הפרויקט
- DATASET: שם קבוצת הנתונים שמכילה את השגרה שרוצים לעדכן
- ROUTINE: שם המשאב שרוצים לעדכן
- PATH_TO_FILE: הנתיב לקובץ ה-JSON במחשב המקומי
בקובץ המדיניות, הערך של
versionנשאר1. המספר הזה מתייחס לגרסת הסכימה של מדיניות ה-IAM, ולא לגרסת המדיניות. הערך שלetagהוא מספר הגרסה של המדיניות.מבצעים שינויים בקטע
accessשל קובץ ה-JSON. אפשר להסיר כל אחד מהרשומות שלspecialGroup:projectOwners,projectWriters,projectReadersו-allAuthenticatedUsers. אפשר גם להסיר את:userByEmail,groupByEmailו-domain.לדוגמה, הקטע
accessבקובץ ה-JSON של השגרה ייראה כך:{ "bindings": [ { "role": "roles/bigquery.dataViewer", "members": [ "user:user@example.com", "group:group@example.com", "domain:google.com", ] }, ], "etag": "BwWWja0YfJA=", "version": 1 }
כדי לעדכן את מדיניות הגישה, משתמשים בפקודה
bq set-iam-policy:bq set-iam-policy --routine PROJECT_ID:DATASET.ROUTINE PATH_TO_FILE
כדי לאמת את השינויים בבקרת הגישה, משתמשים שוב בפקודה
get-iam-policyבלי לכתוב את המידע לקובץ:bq get-iam-policy --routine --format=prettyjson PROJECT_ID:DATASET.ROUTINE
API
כדי לאחזר את המדיניות הנוכחית, צריך להפעיל את ה-method
routines.getIamPolicy.עורכים את המדיניות כדי להוסיף חשבונות ראשיים או קישורים, או את שניהם. בנושא העזר בנושא מדיניות מוסבר על הפורמט הנדרש למדיניות.
הצגת אמצעי בקרת הגישה שהמשאב ירש
אפשר לבדוק את תפקידי ה-IAM שהמשאב ירש באמצעות ממשק המשתמש של BigQuery באינטרנט. כדי לראות את ההיררכיה במסוף, צריך את ההרשאות המתאימות. כדי לבדוק את ההרשאות שעוברות בירושה למערך נתונים, לטבלה, לתצוגה או לשגרה:
נכנסים לדף BigQuery במסוף Cloud de Confiance .
בחלונית הימנית, לוחצים על Explorer:
בחלונית Explorer, מרחיבים את הפרויקט, לוחצים על Datasets ובוחרים מערך נתונים, או בוחרים טבלה, תצוגה או שגרה במערך הנתונים.
לוחצים על שיתוף > ניהול הרשאות.
מוודאים שהאפשרות Show inherited roles in table מופעלת.
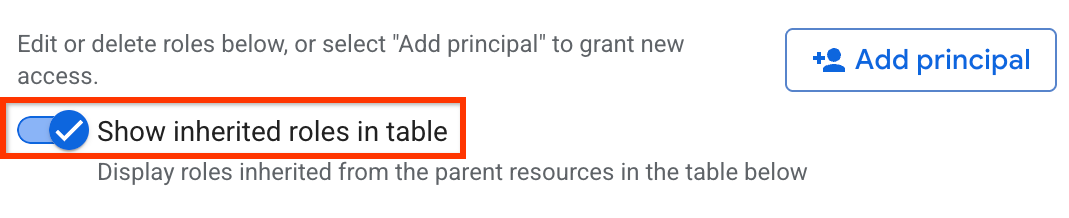
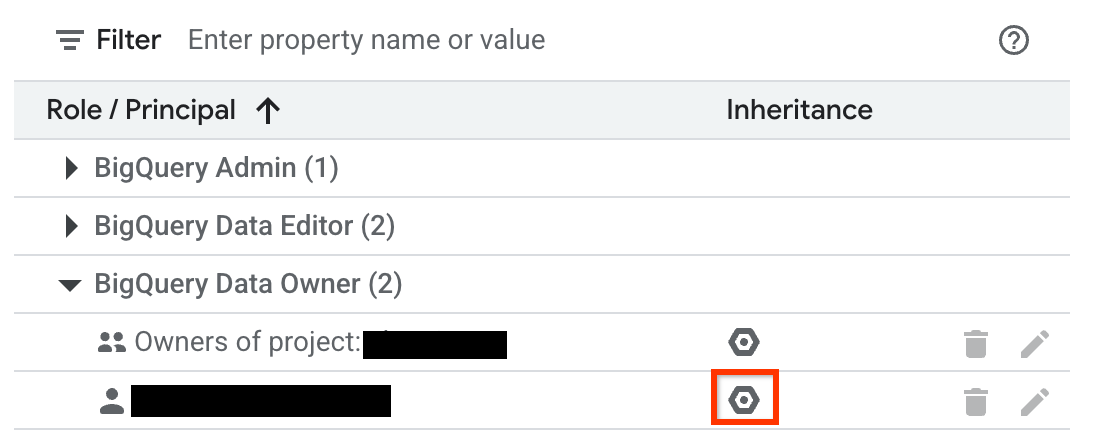
מרחיבים תפקיד בטבלה.
בעמודה Inheritance, הסמל המשושה מציין אם התפקיד עבר בירושה ממשאב הורה.
דחיית הגישה למשאב
כללי מדיניות הדחייה ב-IAM מאפשרים לכם להגדיר שכבות הגנה על הגישה למשאבים של BigQuery. אתם יכולים להגדיר כללי דחייה שמונעים מחשבונות משתמשים מסוימים להשתמש בהרשאות מסוימות, בלי קשר לתפקידים שהוקצו להם.
במאמר דחיית הגישה למשאבים מוסבר איך ליצור, לעדכן ולמחוק כללי מדיניות דחייה.
מקרים מיוחדים
כדאי להביא בחשבון את התרחישים הבאים כשיוצרים כללי מדיניות דחייה ב-IAM:
גישה למשאבים מורשים (תצוגות, פונקציות, מערכי נתונים או פרוצדורות מאוחסנות) מאפשרת ליצור, למחוק או לשנות טבלה, וגם לקרוא ולשנות נתונים בטבלה, גם אם אין לכם הרשאה ישירה לבצע את הפעולות האלה. הוא יכול גם לקבל נתונים או מטא-נתונים של מודלים ולהפעיל פרוצדורות מאוחסנות אחרות בטבלה הבסיסית. היכולת הזו אומרת שלמשאבים האלה יש את ההרשאות הבאות:
bigquery.tables.getbigquery.tables.listbigquery.tables.getDatabigquery.tables.updateDatabigquery.tables.createbigquery.tables.deletebigquery.routines.getbigquery.routines.listbigquery.datasets.getbigquery.models.getDatabigquery.models.getMetadata
כדי למנוע גישה למשאבים האלה, מוסיפים אחד מהערכים הבאים לשדה
deniedPrincipalsכשיוצרים את מדיניות הדחייה:ערך תרחיש לדוגמה principalSet://goog/public:allחסימה של כל החשבונות הראשיים, כולל משאבים מורשים של BigQuery. principalSet://bigquery.googleapis.com/projects/PROJECT_NUMBER/*חסימה של כל המשאבים המורשים של BigQuery בפרויקט שצוין. PROJECT_NUMBERהוא מזהה ייחודי שנוצר באופן אוטומטי לפרויקט מסוגINT64.מכיוון שכללי מדיניות הדחייה ב-IAM מבטלים את כללי מדיניות ההרשאה ואת הגישה למשאבים מורשים, כלל דחייה שמשתמש ב-
principalSet://goog/public:allחוסם גם את הגישה מתצוגות מורשות, ממערכי נתונים מורשים ומשגרות מורשות. כדי להחריג משאבים מורשים של BigQuery ממדיניות דחייה, צריך לציין את הפרויקט שמכיל את המשאבים המורשים בשדהexceptionPrincipalsשל מדיניות הדחייה. רק הגדרת היקף ברמת הפרויקט עם מספר פרויקט נתמכת במשאבים מורשים של BigQuery בשדותdeniedPrincipalsו-exceptionPrincipals. אין תמיכה במזהים ברמת התיקייה, הארגון, מערך הנתונים או המשאב הבודד.רשימת חשבונות המשתמשים המורשים מופיעה במאמר מזהים של חשבונות משתמשים בכללי מדיניות הדחייה.
הרשאת הצפייה ניתנת ברמת מערך הנתונים. לכן, אם מדיניות דחייה של IAM חלה על תג בטבלה ספציפית במערך הנתונים, המשתמש עדיין יכול לשלוח שאילתה לטבלה הזו באמצעות תצוגה מורשית. כדי לחסום את הגישה, צריך להחיל את התג ברמת מערך הנתונים, וכך למנוע גישת צפייה לכל הטבלאות במערך הנתונים.
כדי לציין את משאבי היעד, משתמשים בפורמט הבא:
פורמט תיאור principalSet://bigquery.googleapis.com/projects/PROJECT_NUMBER/*החרגה של כל המשאבים המורשים של BigQuery בפרויקט שצוין. מחליפים את
PROJECT_NUMBERבמספר הפרויקט שמכיל את המשאבים המורשים.ב-BigQuery, תוצאות השאילתות נשמרות במטמון של בעלי המשימה למשך 24 שעות. בעלי המשימה יכולים לגשת לתוצאות האלה בלי ההרשאה
bigquery.tables.getDataבטבלה שמכילה את הנתונים. לכן, הוספה של מדיניות דחייה ב-IAM להרשאהbigquery.tables.getDataלא חוסמת את הגישה לתוצאות שנשמרו במטמון לבעלי המשימה, עד שהתוקף של המטמון פג. כדי לחסום את הגישה של בעלי המשימה לתוצאות שנשמרו במטמון, צריך ליצור מדיניות דחייה נפרדת להרשאהbigquery.jobs.create.כדי למנוע גישה לא מכוונת לנתונים כשמשתמשים בכללי מדיניות דחייה כדי לחסום פעולות קריאת נתונים, מומלץ גם לבדוק ולבטל את כל המינויים הקיימים במערך הנתונים.
כדי ליצור מדיניות דחייה ב-IAM לצפייה באמצעי בקרת הגישה של מערך הנתונים, צריך לדחות את ההרשאות הבאות:
bigquery.datasets.getbigquery.datasets.getIamPolicy
כדי ליצור מדיניות דחייה ב-IAM לעדכון בקרת הגישה של קבוצת הנתונים, צריך לדחות את ההרשאות הבאות:
bigquery.datasets.updatebigquery.datasets.setIamPolicy
המאמרים הבאים
איך משתמשים ב-projects.testIamPermissions כדי לבדוק את הגישה של המשתמשים למשאב