

In der heutigen Cloud-Umgebung können große regulierte Organisationen mit vielschichtigen Risiken für die Betriebskontinuität konfrontiert sein: schwerwiegende technische Ausfälle, sich entwickelnde regulatorische Rahmenbedingungen wie die EU-Verordnung über die digitale operationelle Resilienz (Digital Operational Resilience Act, DORA) und die EU-Datenschutz-Grundverordnung (DSGVO) sowie makroökonomische Belastungen.
Dieser Leitfaden bietet einen Blueprint für eine „souveräne Standby“-Architektur, die Organisationen bei der Bewältigung dieser Herausforderungen unterstützt. In diesem Beispiel wird die Kernanwendung für das Retail Banking hauptsächlich in Google Cloud ausgeführt, um die Skalierbarkeit der öffentlichen Cloud und die globale Infrastruktur zu nutzen. Gleichzeitig wird auf Cloud de Confiance by S3NSeine synchronisierte Spiegelumgebung nahezu in Echtzeit verwaltet.
Wenn die primäre globale Cloud-Verbindung unterbrochen wird, können Organisationen ein geplantes Failover-Protokoll aufrufen. Der gesamte Live-Produktionsverkehr kann zu Cloud de Confiance by S3NSumgeleitet werden, sodass das Core-Banking isoliert ausgeführt werden kann, um Datenverluste zu vermeiden und den fortlaufenden Produktionszugriff zu gewährleisten.
Sie können dieses Beispiel mit Terraform bereitstellen. Folgen Sie dazu der zugehörigen Referenzimplementierung. Je nach Bedarf und Vorlieben haben Sie die Wahl zwischen zwei PostgreSQL-kompatiblen Datenbankoptionen: AlloyDB Omni oder Cloud SQL. Das Beispiel konzentriert sich auf die Identitätsföderation und die Datensynchronisierung. Für eine Produktionsbereitstellung sind eine zusätzliche DNS-Einrichtung und Anwendungskonfiguration erforderlich.
Zielgruppe
In diesem Beispiel wird eine Banking-App verwendet. Die Lösung ist jedoch für Cloud-Architekten, Plattformtechniker und Führungskräfte in allen regulierten Branchen konzipiert. Sie richtet sich an die folgenden Stakeholder:
- Leitende Cloud-Sicherheitsarchitekten / Leiter von Identity and Access Management, die föderierte Identitäts- und Sicherheitsrichtlinien über administrative Grenzen hinweg mit Workforce Identity Federation und Identitätsanbietern durchsetzen und dafür sorgen, dass der Nutzerzugriff nahtlos zwischen Universen ohne doppelte Identitäten bestehen bleibt.
- Lead SREs / Plattformarchitekten, die die automatische universalübergreifende Datenbankreplikation konfigurieren, den Storage Transfer Service für die Synchronisierung von Hintergrundassets einrichten und GitOps-Vorlagen verwalten, um eine vollständige Infrastrukturparität zu gewährleisten.
- Directors of Core Operations, die den globalen Betriebsstatus überwachen, Recovery Time Objectives und Recovery Point Objectives im Blick behalten und die letztendliche Befugnis haben, das Failover bei Störungen auszulösen.
Hauptfunktionen
- Datenbanksynchronisierung über mehrere Universen hinweg: Echtzeit-Datenbankreplikation über Universen hinweg, die sowohl Cloud SQL als auch AlloyDB Omni zwischen Google Cloud und Cloud de Confiance by S3NSunterstützt.
- Parität von Infrastruktur und Speicher: Automatisierte GitOps-Bereitstellungsvorlagen und Storage Transfer Service-Agents sorgen für identische containerisierte Banking-Microservices und Cloud Storage-Bucket-Assets in allen Umgebungen.
- Föderierte Mitarbeiteridentität: Single Sign-on und rollenbasierte Zugriffssteuerung über unabhängige Verwaltungsdomains hinweg mit der Workforce Identity-Föderation und einem externen Identitätsanbieter.
- Determinierter Failover der souveränen Datenbank: Bei der einstufigen Datenbank-Hochstufung wird das schreibgeschützte Replikat auf Cloud de Confiance by S3NS während eines Ausfalls in eine unabhängige eigenständige primäre Datenbank umgewandelt.
- Bidirektionale sichere Netzwerkbrücke: Verschlüsselte HA VPN-Verbindung und Private Service Connect-Endpunkte, die universumsübergreifende Google Kubernetes Engine-Cluster (GKE) und Datenbanken miteinander verbinden.
Architektur
Bei dieser Architektur wird ein primäres Google Cloud-Produktionsuniversum über eine verschlüsselte HA VPN-Bridge mit einem Cloud de Confiance by S3NS Standby-Universum verbunden. Die Lösung synchronisiert Daten und Microservices kontinuierlich, um Datenverlust zu vermeiden und eine sofortige Failover-Bereitschaft zu gewährleisten.
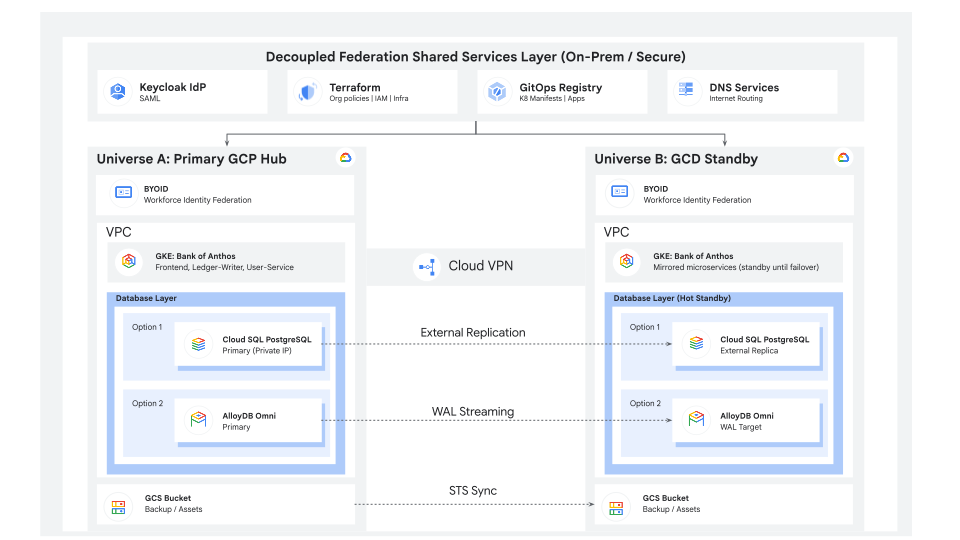
Komponenten
| Komponente | Technologie | Zweck |
|---|---|---|
| Mikrodienste | GKE | Identische containerisierte Bankanwendungen vom Typ „Bank of Anthos“, die in den beiden Universen ausgeführt werden. |
| Datenbank | AlloyDB Omni (von Google Cloud bereitgestellt) oder Cloud SQL |
Leistungsstarkes PostgreSQL-Ledger mit Write Ahead Log (WAL)-Streaming für die universumsübergreifende Transaktionssynchronisierung oder Verwaltete PostgreSQL-Datenbank mit pglogical-Replikation für die Spiegelung des Transaktions-Ledgers. |
| Speicher und Synchronisierung | Cloud Storage Storage Transfer Service wird in Google Cloud ausgeführt. |
Sichere Objektspeicher-Repositories und automatisierter Hintergrundübertragungs-Agent für Assets und Backups. |
| Netzwerk | HA VPN und Private Service Connect | Verschlüsselte universenübergreifende Netzwerkbrücke und ausgehende Private Service Connect-Endpunkte. |
| Document AI für Ausweisdokumente | Mitarbeiteridentitätsföderation und ein externer Identitätsanbieter | Integration von föderierten Identitätsanbietern, die eine einheitliche Einmalanmeldung für alle Universen ermöglicht. |
| Orchestrierung | Terraform und Helm | Automatisierte Skripts zur Infrastrukturbereitstellung und Kubernetes-Helm-Diagrammpakete. |
Referenzimplementierung
Eine Referenzimplementierung dieser Lösung mit Terraform ist auf GitHub verfügbar. Diese Architektur dient ausschließlich als Referenz, um technische Funktionen und die Grundsätze der universumsübergreifenden Föderation zu demonstrieren. Sie wurde nicht für die Produktionsbereitstellung geprüft, gehärtet oder gesichert. Die Beispielanwendung der Bank of Anthos verwendet standardmäßige JSON Web Token-Secrets (JWT), feste Demopasswörter und öffentliche Ingress-Endpunkte, um das Testen zu erleichtern.
Voraussetzungen und Bereitstellungsanleitungen finden Sie unter Sovereign Multi-Universe Federation with Bank of Anthos.