

Dans l'environnement cloud actuel, les grandes organisations réglementées peuvent être confrontées à des risques à plusieurs niveaux pour la continuité opérationnelle : pannes techniques graves, évolution des paysages réglementaires tels que les mandats du Règlement sur la résilience opérationnelle numérique (DORA) et du Règlement général sur la protection des données (RGPD) de l'UE, et pressions macroéconomiques.
Ce guide fournit un plan pour une architecture de "veille souveraine" qui aide les organisations à relever ces défis. Dans cet exemple, l'application bancaire de base s'exécute principalement sur Google Cloud pour tirer parti de l'évolutivité du cloud public et de l'infrastructure mondiale. Parallèlement, un environnement miroir synchronisé en temps quasi réel est maintenu sur Cloud de Confiance by S3NS.
Si la connectivité cloud mondiale principale est interrompue, les organisations peuvent invoquer un protocole de basculement planifié. Tout le trafic de production en direct peut être redirigé vers Cloud de Confiance by S3NS, ce qui permet aux opérations bancaires de base de s'exécuter de manière isolée pour éviter la perte de données et garantir un accès continu à la production.
Vous pouvez déployer cet exemple en suivant l'implémentation de référence avec Terraform, avec le choix entre deux options de base de données compatibles avec PostgreSQL en fonction de vos besoins et préférences : AlloyDB Omni ou Cloud SQL. L'exemple se concentre sur la fédération d'identité et la synchronisation des données. Une configuration DNS et d'application supplémentaires sont requises pour un déploiement en production.
Audience cible
Bien que cet exemple utilise une application bancaire, cette solution est conçue pour les architectes cloud, les ingénieurs de plate-forme et les dirigeants de tous les secteurs réglementés. Il s'adresse aux parties prenantes suivantes :
- Architectes en chef de la sécurité du cloud / Responsables de la gestion des identités et des accès qui appliquent des règles de sécurité et d'identité fédérées au-delà des limites administratives à l'aide de la fédération d'identité de personnel et des fournisseurs d'identité, en veillant à ce que l'accès des utilisateurs persiste de manière fluide entre les univers sans identités en double.
- Les architectes de plate-forme / SRE principaux qui configurent la réplication automatisée des bases de données multi-univers, configurent le service de transfert de stockage pour la synchronisation des composants en arrière-plan et gèrent les modèles GitOps pour assurer une parité complète de l'infrastructure.
- Les directeurs des opérations principales qui surveillent l'état opérationnel global, suivent les objectifs de temps de récupération et les objectifs de point de récupération, et détiennent l'autorité ultime pour déclencher le basculement en cas de perturbation.
Fonctionnalités de base
- Synchronisation de bases de données multi-univers : réplication de bases de données multi-univers en temps réel compatible avec Cloud SQL et AlloyDB Omni entre Google Cloud et Cloud de Confiance by S3NS.
- Parité de l'infrastructure et du stockage : les modèles de déploiement GitOps automatisés et les agents du service de transfert de stockage maintiennent des microservices bancaires conteneurisés et des éléments de bucket Cloud Storage identiques dans tous les environnements.
- Identité fédérée des employés : authentification unique et contrôle des accès basé sur les rôles dans des domaines administratifs indépendants à l'aide de la fédération des identités des employés et d'un fournisseur d'identité externe.
- Basculement déterministe de la base de données souveraine : la promotion de la base de données en une seule étape transforme l'instance répliquée en lecture seule sur Cloud de Confiance by S3NS en instance principale autonome indépendante en cas d'indisponibilité.
- Pont réseau sécurisé bidirectionnel : connectivité VPN haute disponibilité chiffrée et points de terminaison Private Service Connect reliant les clusters et les bases de données Google Kubernetes Engine (GKE) multivers.
Architecture
Cette architecture connecte un univers de production Google Cloud principal à un univers de secours Cloud de Confiance by S3NS à l'aide d'un pont VPN haute disponibilité chiffré. La solution synchronise en continu les données et les microservices pour garantir l'absence de perte de données et la préparation immédiate au basculement.
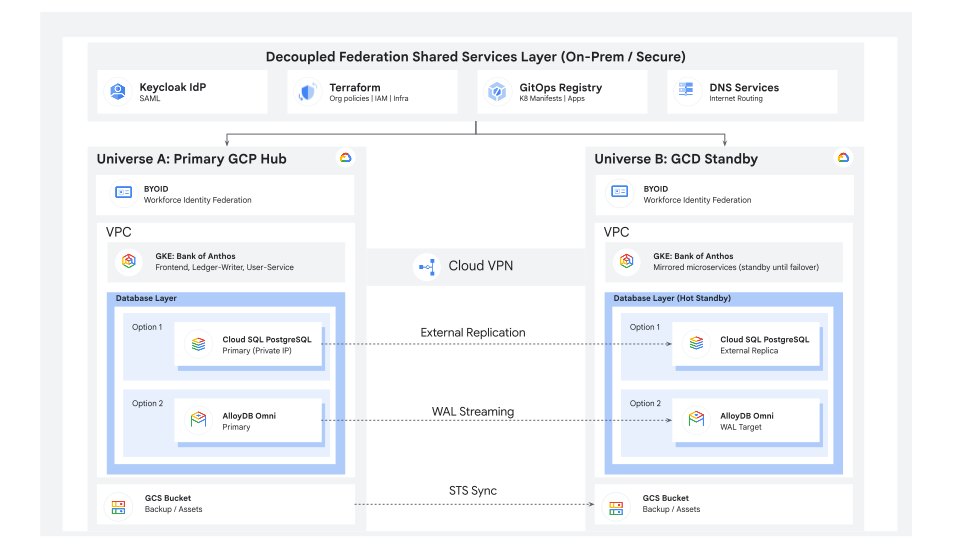
Composants
| Composant | Technologies | Objectif |
|---|---|---|
| Microservices | GKE | Applications bancaires conteneurisées "Bank of Anthos" identiques s'exécutant dans les deux univers. |
| Base de données | AlloyDB Omni (fourni par Google Cloud) ou Cloud SQL |
Ledger PostgreSQL hautes performances utilisant la diffusion en flux continu du journal WAL (Write-Ahead Log) pour la synchronisation des transactions entre les univers ou Base de données PostgreSQL gérée utilisant la réplication pglogical pour la mise en miroir du ledger des transactions. |
| Stockage et synchronisation | Cloud Storage Service de transfert de stockage exécuté dans Google Cloud |
Dépôts de stockage d'objets sécurisés et agent de transfert en arrière-plan automatisé pour les composants et les sauvegardes. |
| Mise en réseau | VPN haute disponibilité et Private Service Connect | Pont réseau chiffré entre les univers et points de terminaison sortants Private Service Connect. |
| Identité | Fédération des identités des employés et un fournisseur d'identité externe | Intégration d'un fournisseur d'identité fédérée permettant une authentification unique unifiée dans tous les univers. |
| Orchestration | Terraform et Helm | Scripts de provisionnement d'infrastructure automatisés et packaging de chart Helm Kubernetes. |
Implémentation de référence
Une implémentation de référence de cette solution avec Terraform est fournie sur GitHub. Notez que cette architecture de référence est uniquement conçue pour illustrer les capacités techniques et les principes de fédération cross-univers. Il n'est pas audité, renforcé ni sécurisé pour le déploiement en production. L'exemple d'application Bank of Anthos utilise des secrets de jeton Web JSON (JWT) par défaut, des mots de passe de démonstration fixes et des points de terminaison d'entrée publics pour faciliter les tests.
Pour connaître les conditions préalables et obtenir des instructions de déploiement, consultez Fédération souveraine multivers avec Bank of Anthos.