

En el entorno de la nube actual, las grandes organizaciones reguladas pueden enfrentar riesgos de varias capas para la continuidad operativa: interrupciones técnicas graves, entornos regulatorios en evolución, como la Ley de Resiliencia Operacional Digital (DORA) de la UE y los mandatos del Reglamento General de Protección de Datos (GDPR), y presiones macroeconómicas.
En esta guía, se proporciona un esquema para una arquitectura de "espera soberana" que ayuda a las organizaciones a abordar esos desafíos. En este ejemplo, la aplicación principal de banca minorista se ejecuta principalmente en Google Cloud para aprovechar la escala de la nube pública y la infraestructura global. Al mismo tiempo, se mantiene un entorno reflejado sincronizado y casi en tiempo real en Cloud de Confiance by S3NS.
Si se interrumpe la conectividad principal de la nube global, las organizaciones pueden invocar un protocolo de conmutación por error planificado. Todo el tráfico de producción en vivo se puede desviar a Cloud de Confiance by S3NS, lo que permite que las operaciones bancarias principales se ejecuten de forma aislada para evitar la pérdida de datos y garantizar el acceso continuo a la producción.
Para implementar este ejemplo, sigue la implementación de referencia que se incluye con Terraform, con dos opciones de bases de datos compatibles con PostgreSQL según tus necesidades y preferencias: AlloyDB Omni o Cloud SQL. El ejemplo se centra en la federación de identidades y la sincronización de datos. Se requiere una configuración adicional de DNS y de la aplicación para una implementación de producción.
Público objetivo
Aunque en este ejemplo se usa una app bancaria, esta solución está diseñada para arquitectos de la nube, ingenieros de plataformas y líderes ejecutivos de cualquier sector regulado. Está dirigida a las siguientes partes interesadas:
- Arquitectos principales de seguridad en la nube o jefes de Identity and Access Management que aplican políticas de seguridad y de identidad federada en los límites administrativos con la federación de identidades de personal y los proveedores de identidad, lo que garantiza que el acceso de los usuarios persista sin problemas entre universos sin identidades duplicadas.
- SREs principales o arquitectos de plataformas que configuran la replicación automática de bases de datos entre universos, configuran el Servicio de transferencia de almacenamiento para la sincronización de recursos en segundo plano y mantienen plantillas de GitOps para garantizar la paridad completa de la infraestructura.
- Directores de operaciones principales que supervisan el estado operativo global, hacen un seguimiento de los objetivos de tiempo de recuperación y los objetivos de punto de recuperación, y tienen la autoridad máxima para activar la conmutación por error durante las interrupciones.
Capacidades principales
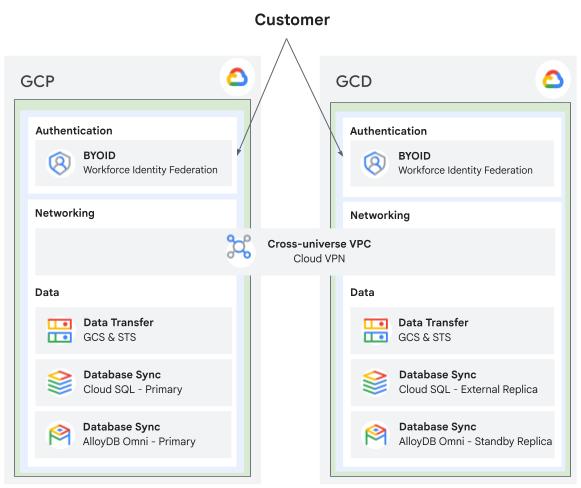
- Sincronización de bases de datos de varios universos: Replicación de bases de datos entre universos en tiempo real que admite Cloud SQL y AlloyDB Omni entre Google Cloud y Cloud de Confiance by S3NS.
- Paridad de infraestructura y almacenamiento: Las plantillas de implementación de GitOps automatizadas y los agentes del Servicio de transferencia de almacenamiento mantienen microservicios bancarios en contenedores idénticos y recursos de bucket de Cloud Storage en todos los entornos.
- Identidad federada de personal: Inicio de sesión único y control de acceso basado en roles en dominios administrativos independientes con la federación de identidades de personal y un proveedor de identidad externo.
- Conmutación por error de base de datos soberana determinista: La promoción de base de datos de un solo paso hace que la réplica de solo lectura en Cloud de Confiance by S3NS se convierta en una principal independiente durante una interrupción.
- Puente de red seguro bidireccional: Conectividad de VPN con alta disponibilidad encriptada y extremos de Private Service Connect que vinculan clústeres y bases de datos de Google Kubernetes Engine (GKE) entre universos.
Arquitectura
Esta arquitectura conecta un universo de producción principal de Google Cloud con un universo de espera Cloud de Confiance by S3NS mediante un puente de VPN con alta disponibilidad encriptado. La solución sincroniza datos y microservicios de forma continua para garantizar que no haya pérdida de datos y que la conmutación por error esté lista de inmediato.
Componentes
| Componente | Tecnología | Objetivo |
|---|---|---|
| Microservicios | GKE | Aplicaciones bancarias en contenedores "Bank of Anthos" idénticas que se ejecutan en los dos universos. |
| Base de datos | AlloyDB Omni (proporcionado por Google Cloud) o Cloud SQL |
Registro de PostgreSQL de alto rendimiento con transmisión de Write Ahead Log (WAL) para la sincronización de transacciones entre universos o Base de datos de PostgreSQL administrada con replicación pglogical para la duplicación del registro de transacciones. |
| Almacenamiento y sincronización | Cloud Storage Servicio de transferencia de almacenamiento que se ejecuta en Google Cloud |
Repositorios de almacenamiento de objetos seguros y agente de transferencia en segundo plano automatizado para recursos y copias de seguridad. |
| Redes | VPN con alta disponibilidad y Private Service Connect | Puente de red encriptado entre universos y extremos de salida de Private Service Connect. |
| Identidad | Federación de identidades de personal y un proveedor de identidad externo | Integración de proveedores de identidad federados que permite el inicio de sesión único unificado en todos los universos. |
| Organización | Terraform y Helm | Secuencias de comandos de aprovisionamiento de infraestructura automatizadas y empaquetado de charts de Helm de Kubernetes. |
Implementación de referencia
En GitHub, se proporciona una implementación de referencia de esta solución con Terraform. Ten en cuenta que está diseñada únicamente como una arquitectura de referencia para demostrar las capacidades técnicas y los principios de federación entre universos. No se audita, protege ni refuerza para la implementación de producción. La aplicación de muestra Bank of Anthos usa secretos predeterminados de JSON Web Token (JWT), contraseñas de demostración fijas y extremos de entrada públicos para facilitar las pruebas.
Para conocer los requisitos previos y las instrucciones de implementación, consulta Federación soberana de varios universos con Bank of Anthos.