

No ambiente de nuvem atual, grandes organizações regulamentadas podem enfrentar riscos de várias camadas à continuidade operacional: interrupções técnicas graves, mudanças nas regulamentações, como a Lei de Resiliência Operacional Digital (DORA) e o Regulamento Geral de Proteção de Dados (GDPR) da UE, e pressões macroeconômicas.
Este guia fornece um modelo para uma arquitetura de "espera soberana" que ajuda as organizações a enfrentar esses desafios. Neste exemplo, o principal aplicativo de banco de varejo é executado principalmente no Google Cloud para aproveitar a escala da nuvem pública e a infraestrutura global. Ao mesmo tempo, um ambiente espelhado sincronizado e quase em tempo real é mantido no Cloud de Confiance by S3NS.
Se a conectividade global principal for interrompida, as organizações poderão invocar um protocolo de failover planejado. Todo o tráfego de produção em tempo real pode ser desviado para Cloud de Confiance by S3NS, permitindo que as operações bancárias principais sejam executadas isoladamente para evitar a perda de dados e garantindo o acesso contínuo à produção.
Para implantar este exemplo, siga a implementação de referência com o Terraform. Escolha entre duas opções de banco de dados compatíveis com PostgreSQL, dependendo das suas necessidades e preferências: AlloyDB Omni ou Cloud SQL. O exemplo se concentra na federação de identidades e na sincronização de dados. É necessário fazer outras configurações de DNS e de aplicativos para uma implantação de produção.
Público-alvo
Embora este exemplo use um app bancário, a solução foi criada para arquitetos de nuvem, engenheiros de plataforma e líderes executivos em qualquer setor regulamentado. Ele atende aos seguintes stakeholders:
- Arquitetos de segurança de nuvem líderes / chefes de gerenciamento de identidade e acesso que aplicam políticas de segurança e identidade federadas em limites administrativos usando a Workforce Identity Federation e provedores de identidade, garantindo que o acesso do usuário persista perfeitamente entre universos sem identidades duplicadas.
- SREs principais / arquitetos de plataforma que configuram a replicação automatizada de banco de dados entre universos, configuram o Serviço de transferência do Cloud Storage para sincronização de recursos em segundo plano e mantêm modelos do GitOps para garantir a paridade completa da infraestrutura.
- Diretores de operações principais que monitoram a integridade operacional global, acompanham os objetivos de tempo de recuperação e de ponto de recuperação e têm autoridade máxima para acionar o failover durante interrupções.
Recursos principais
- Sincronização de banco de dados multiuniverso: replicação de banco de dados entre universos em tempo real com suporte para Cloud SQL e AlloyDB Omni entre o Google Cloud e Cloud de Confiance by S3NS.
- Paridade de infraestrutura e armazenamento: modelos de implantação automatizados do GitOps e agentes do Serviço de transferência do Cloud Storage mantêm microsserviços bancários em contêineres e recursos de bucket do Cloud Storage idênticos em todos os ambientes.
- Identidade federada de colaboradores: logon único e controle de acesso baseado em função em domínios administrativos independentes usando a federação de identidade de colaboradores e um provedor de identidade externo.
- Failover determinístico de banco de dados soberano: a promoção de banco de dados em uma etapa transforma a réplica somente leitura em Cloud de Confiance by S3NS em uma instância principal independente durante uma interrupção.
- Bridge de rede bidirecional segura: conectividade de VPN de alta disponibilidade criptografada e endpoints do Private Service Connect vinculando clusters e bancos de dados do Google Kubernetes Engine (GKE) de vários universos.
Arquitetura
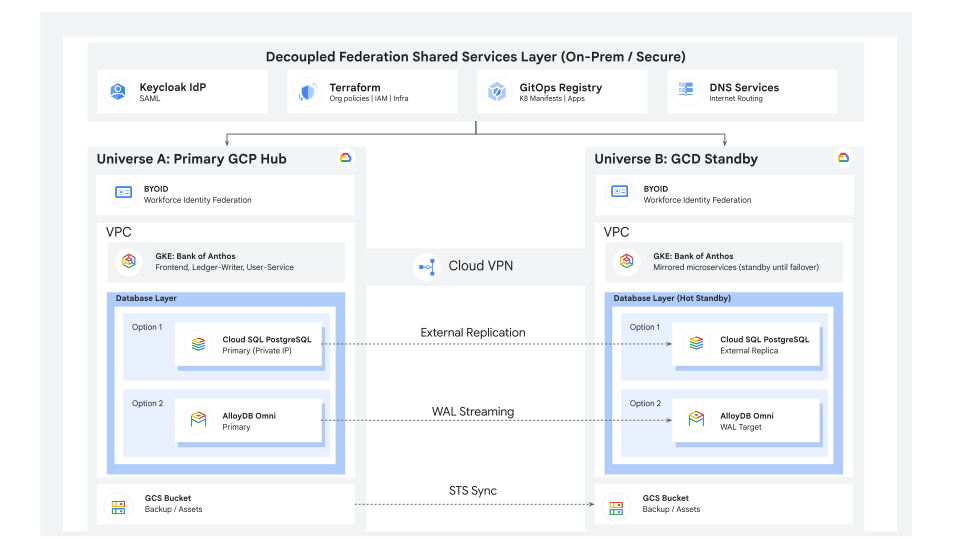
Essa arquitetura conecta um universo de produção principal do Google Cloud a um universo Cloud de Confiance by S3NS em espera usando uma ponte VPN de alta disponibilidade criptografada. A solução sincroniza dados e microsserviços continuamente para garantir perda zero de dados e prontidão imediata para failover.
Componentes
| Componente | Tecnologia | Finalidade |
|---|---|---|
| Microsserviços | GKE | Aplicativos bancários conteinerizados idênticos do "Bank of Anthos" em execução nos dois universos. |
| Banco de dados | AlloyDB Omni (fornecido pelo Google Cloud) ou Cloud SQL |
Razão de alta performance do PostgreSQL usando o streaming do registro prévio de gravação (WAL, na sigla em inglês) para sincronização de transações entre universos ou Banco de dados gerenciado do PostgreSQL usando a replicação pglogical para espelhamento do razão de transações. |
| Armazenamento e sincronização | Cloud Storage Serviço de transferência do Cloud Storage em execução no Google Cloud |
Repositórios seguros de armazenamento de objetos e agente de transferência em segundo plano automatizado para recursos e backups. |
| Rede | VPN de alta disponibilidade e Private Service Connect | Ponte de rede criptografada entre universos e endpoints de saída do Private Service Connect. |
| Identidade | Federação de identidade de colaboradores e um provedor de identidade externo | Integração do provedor de identidade federado, permitindo o logon único unificado em todos os universos. |
| Orquestração | Terraform e Helm | Scripts automatizados de provisionamento de infraestrutura e empacotamento de gráficos Helm do Kubernetes. |
Implementação de referência
Uma implementação de referência dessa solução com o Terraform está disponível no GitHub. Essa arquitetura de referência foi projetada apenas para demonstrar recursos técnicos e princípios de federação entre universos. Ele não é auditado, reforçado nem protegido para implantação em produção. O aplicativo de exemplo do Bank of Anthos usa secrets padrão do JSON Web Token (JWT), senhas de demonstração fixas e endpoints de entrada públicos para facilitar os testes.
Para conferir pré-requisitos e instruções de implantação, consulte Federação soberana de vários universos com o Bank of Anthos.