

No ambiente de nuvem atual, grandes organizações regulamentadas podem enfrentar riscos de várias camadas para a continuidade operacional: interrupções técnicas graves, cenários regulatórios em evolução, como os mandatos do Regulamento de Resiliência Operacional Digital (DORA, na sigla em inglês) e do Regulamento Geral de Proteção de Dados (GDPR, na sigla em inglês) da UE, e pressões macroeconômicas.
Este guia fornece um modelo para uma arquitetura de "espera soberana" que ajuda as organizações a enfrentar esses desafios. Neste exemplo, o aplicativo principal de banco de varejo é executado principalmente no Google Cloud para aproveitar a escala da nuvem pública e a infraestrutura global. Simultaneamente, um ambiente espelhado sincronizado e quase em tempo real é mantido em Cloud de Confiance by S3NS.
Se a conectividade global principal da nuvem for interrompida, as organizações poderão invocar um protocolo de failover planejado. Todo o tráfego de produção ativo pode ser desviado para Cloud de Confiance by S3NS, permitindo que as operações bancárias principais sejam executadas isoladamente para evitar a perda de dados e garantir o acesso contínuo à produção.
Você pode implantar este exemplo seguindo a implementação de referência complementar com o Terraform, com uma opção de dois bancos de dados compatíveis com o PostgreSQL, dependendo das suas necessidades e preferências: AlloyDB Omni ou Cloud SQL. O exemplo se concentra na federação de identidade e na sincronização de dados. A configuração adicional de DNS e a configuração do aplicativo são necessárias para uma implantação de produção.
Público-alvo
Embora este exemplo use um app bancário, essa solução foi projetada para arquitetos de nuvem, engenheiros de plataforma e líderes executivos em qualquer setor regulamentado. Ela atende às seguintes partes interessadas:
- Arquitetos de segurança de nuvem líderes / chefes de gerenciamento de identidade e acesso que aplicam políticas de segurança e identidade federada em limites administrativos usando a Federação de identidade de colaboradores e provedores de identidade, garantindo que o acesso do usuário persista perfeitamente entre universos sem identidades duplicadas.
- SREs líderes / arquitetos de plataforma que configuram a replicação automatizada de bancos de dados entre universos, configuram o Serviço de transferência do Cloud Storage para sincronização de recursos em segundo plano e mantêm modelos do GitOps para garantir a paridade completa da infraestrutura.
- Diretores de operações principais que monitoram a integridade operacional global, rastreiam os objetivos de tempo de recuperação e os objetivos de ponto de recuperação e têm autoridade máxima para acionar o failover durante interrupções.
Recursos principais
- Sincronização de banco de dados multiuniverso: replicação de banco de dados entre universos em tempo real com suporte ao Cloud SQL e ao AlloyDB Omni entre o Google Cloud e Cloud de Confiance by S3NS.
- Paridade de infraestrutura e armazenamento: modelos de implantação automatizados do GitOps e agentes do Serviço de transferência do Cloud Storage mantêm microsserviços bancários em contêineres idênticos e recursos de bucket do Cloud Storage em todos os ambientes.
- Identidade federada de colaboradores: logon único e controle de acesso baseado em papéis em domínios administrativos independentes usando a Federação de identidade de colaboradores e um provedor de identidade externo.
- Failover de banco de dados soberano determinístico: a promoção de banco de dados de uma etapa faz a transição da réplica somente leitura em Cloud de Confiance by S3NS para um principal independente durante uma interrupção.
- Ponte de rede segura bidirecional: conectividade VPN de alta disponibilidade criptografada e endpoints do Private Service Connect que vinculam clusters e bancos de dados do Google Kubernetes Engine (GKE) entre universos.
Arquitetura
Essa arquitetura conecta um universo de produção principal do Google Cloud a um Cloud de Confiance by S3NS universo de espera usando uma ponte VPN de alta disponibilidade criptografada. A solução sincroniza dados e microsserviços continuamente para garantir a perda zero de dados e a prontidão imediata de failover.
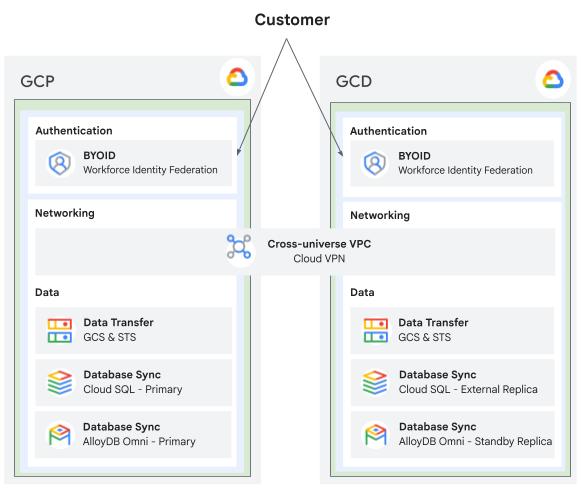
Componentes
| Componente | Tecnologia | Finalidade |
|---|---|---|
| Microsserviços | GKE | Aplicativos bancários em contêineres idênticos do "Bank of Anthos" em execução nos dois universos. |
| Banco de dados | AlloyDB Omni (fornecido pelo Google Cloud) ou Cloud SQL |
Registro de alta performance do PostgreSQL usando o streaming de Write Ahead Log (WAL) para sincronização de transações entre universos ou Banco de dados gerenciado do PostgreSQL usando a replicação pglogical para espelhamento do registro de transações. |
| Armazenamento e sincronização | Cloud Storage Serviço de transferência do Cloud Storage em execução no Google Cloud |
Repositórios de armazenamento de objetos seguros e agente de transferência automatizado em segundo plano para recursos e backups. |
| Rede | VPN de alta disponibilidade e Private Service Connect | Ponte de rede criptografada entre universos e endpoints de saída do Private Service Connect. |
| Identidade | Federação de identidade de colaboradores e um provedor de identidade externo | Integração do provedor de identidade federado que permite o logon único unificado em todos os universos. |
| Orquestração | Terraform e Helm | Scripts de provisionamento de infraestrutura automatizados e empacotamento de gráficos do Helm do Kubernetes. |
Implementação de referência
Uma implementação de referência dessa solução com o Terraform é fornecida no GitHub. Ela foi projetada apenas como uma arquitetura de referência para demonstrar recursos técnicos e princípios de federação entre universos. Ela não é auditada, protegida ou protegida para implantação de produção. O aplicativo de exemplo do Bank of Anthos usa secrets JSON Web Token (JWT) padrão, senhas de demonstração fixas e endpoints de entrada públicos para facilitar os testes.
Para conferir os pré-requisitos e instruções de implantação, consulte Federação multiuniverso soberana com o Bank of Anthos.