

Agent Endpoint étend la gouvernance de la plate-forme Gemini aux agents IA qui s'exécutent sur les appareils gérés de vos employés. Il vous permet de définir des règles d'accès, de sécurité, d'identité et d'observabilité une seule fois dans Cloud de Confiance by S3NS et de les appliquer de manière cohérente pour les agents de codage locaux tels que Claude Code et la CLI Antigravity. Ce processus utilise le même plan de contrôle que celui que vous utilisez pour les agents exécutés dans le cloud.
Les agents de codage locaux et les assistants de productivité peuvent lire et écrire dans le système de fichiers local, exécuter des commandes et appeler des outils d'entreprise et externes tels que GitHub, Jira et Slack. Comme ces agents s'exécutent en tant qu'utilisateur connecté, ils héritent des droits de l'utilisateur, de ses identifiants locaux et de son accès aux données propriétaires. Ces agents fonctionnent généralement en dehors de vos frameworks de sécurité et d'audit existants. Les équipes de sécurité et de plate-forme ont donc peu de visibilité sur les modèles et les outils qu'un agent appelle, avec quelle identité et quelles données quittent l'appareil.
Agent Endpoint comble cette lacune sans que vous ayez à remplacer votre pile de sécurité des points de terminaison, de sécurité réseau ou de gestion des appareils mobiles (MDM), et sans créer de modèle de gouvernance distinct pour chaque fournisseur d'agent.
Présentation
La figure suivante montre comment Agent Endpoint connecte le plan de contrôle d'Agent Runtime sur Gemini Enterprise Agent Platform dans Cloud de Confiance à l'environnement d'exécution de l'agent sur un appareil géré.
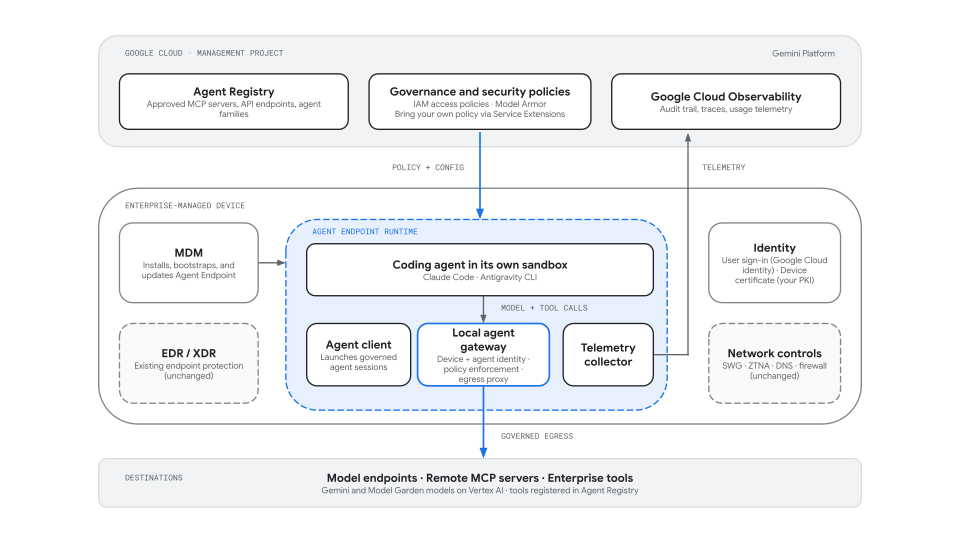
Modèle d'identité
Agent Endpoint dérive l'identité des systèmes que vous utilisez déjà plutôt que d'introduire de nouveaux secrets sur l'appareil. Lorsqu'un administrateur configure les paramètres de bac à sable d'un agent, il approuve les agents pour le parc en tant que familles d'agents, qui sont des types d'agents approuvés tels que Claude Code ou Antigravity CLI.
Identité de l'appareil : certificat client X.509 d'entreprise que votre MDM ou votre PKI d'entreprise provisionne déjà dans le keystore ou le TPM de l'OS de l'appareil. Vous devez d'abord enregistrer votre autorité de certification d'entreprise en tant qu'ancre de confiance dans un pool d'identités de charge de travail. Lorsque l'environnement d'exécution Agent Endpoint démarre, il présente le certificat à Cloud de Confiance via mTLS pour obtenir des identifiants de courte durée. Agent Endpoint n'émet ni ne transmet de nouveaux certificats d'appareil.
Identité du développeur : connexion du développeur lors du premier lancement d'un agent. Le développeur doit se connecter à son compte Cloud de Confiance sur l'appareil, et son identité est validée à l'aide des mêmes méthodes d'authentification que l'appareil.
Identité de l'agent : identité du développeur, avec l'ajout de la famille d'agents approuvée. L'identité de l'agent est établie une fois que la connexion du développeur a été validée.
Vous pouvez appliquer des règles d'accès Identity and Access Management (IAM) à toutes les instances d'agent de votre champ d'application ou à des identités d'agent spécifiques. Étant donné que les identifiants sont obtenus sur l'appareil à partir de l'identité de l'appareil, aucune clé de compte de service ni aucun autre identifiant statique Cloud de Confiancene doit être stocké là où un agent peut les lire.
Contrôles de gouvernance associés
| Couche de gouvernance | Règle ou mécanisme | Objectif |
|---|---|---|
| Contrôle des accès | Stratégies d'accès IAM | Contrôle les identités d'agent autorisées à se connecter à des serveurs MCP, des outils et des points de terminaison d'API enregistrés spécifiques, y compris les agents exécutés sur des appareils. |
| Sécurité des contenus | Model Armor | Analyse les prompts, les réponses et les appels d'outils des agents locaux pour détecter les injections de prompts, les jailbreaks et les données sensibles. |
| Isolation de l'exécution | Le bac à sable de l'agent de codage (Claude Code, Antigravity CLI), configuré par Agent Endpoint | Claude Code et Antigravity CLI sont chacun fournis avec leur propre bac à sable, qui utilise des primitives d'isolation du système d'exploitation (macOS Seatbelt, Linux bubblewrap ou espaces de noms) pour confiner l'accès au système de fichiers, aux processus et au réseau local. En version preview, Agent Endpoint permet d'administrer de manière centralisée ces paramètres de bac à sable pour chaque famille d'agents, l'application étant effectuée de manière native par le bac à sable de l'agent (par exemple, le bac à sable contenu dans Claude Code ou Antigravity CLI), en complément des contrôles au niveau du système d'exploitation et de l'application que vous exécutez déjà. Un bac à sable géré par Google, fourni avec Agent Endpoint et isolant l'ensemble du processus de l'agent, est prévu. |
| Catalogue d'outils et de points de terminaison | Registre des agents | Définit les serveurs MCP, les points de terminaison de l'API et les familles d'agents approuvés que les agents locaux peuvent utiliser. |
| Gestion des appareils | Votre MDM | Installe, amorce, met à jour et maintient l'environnement d'exécution Agent Endpoint sur les appareils gérés. |
| Sécurité des points de terminaison et sécurité réseau | Votre EDR/XDR, votre passerelle Web sécurisée et votre accès réseau zéro confiance | Continuer à protéger l'appareil et le réseau indépendamment d'Agent Endpoint. |
Plates-formes, agents et règles compatibles
En version preview, Agent Endpoint est compatible avec les plates-formes, agents et contrôles de gouvernance suivants.
| Composant | Options compatibles |
|---|---|
| Systèmes d'exploitation | - macOS - Linux |
| Agents locaux | - Claude Code - CLI Antigravity |
| Exécution en bac à sable | - Le propre bac à sable de l'agent de codage (par exemple, le bac à sable de Claude Code, qui utilise macOS Seatbelt ou Linux bubblewrap). Agent Endpoint ne fournit pas son propre bac à sable en version Preview. Il configure et applique de manière centralisée les paramètres de bac à sable de l'agent. |
| Déploiement d'appareils | - Distribution MDM d'entreprise de l'environnement d'exécution Agent Endpoint et de la configuration d'amorçage - Certificats d'appareil de votre MDM ou PKI d'entreprise existant |
| Identité | - Connexion de l'utilisateur avec un compte Google Workspace ou Cloud Identity - Identité de l'appareil à partir du certificat X.509 d'entreprise dans le keystore ou le TPM de l'OS de l'appareil, approuvé via la fédération d'identité de charge de travail X.509 - Identité de l'agent (ID SPIFFE) par famille d'agents approuvée sur chaque appareil, émise à partir d'un pool d'identités d'agents géré par Google |
| Trafic géré | - Trafic des modèles vers les modèles Gemini sur Vertex AI et vers les fournisseurs de modèles externes, inspecté par Model Armor - Serveurs MCP distants (HTTP diffusable) et points de terminaison d'API enregistrés dans Agent Registry |
| Règles | - Stratégies d'accès IAM sur les serveurs MCP, les outils et les points de terminaison d'API enregistrés - Model Armor sur les prompts, les réponses et les appels d'outils |
| Observabilité | - Traces d'activité des agents et télémétrie d'utilisation exportées vers Google Cloud Observability |
Processus d'application des demandes
Lorsqu'un agent gouverné appelle un modèle ou un outil MCP distant, Agent Endpoint traite la requête en plusieurs phases :
Démarrage de l'agent (appareil) :
- Le développeur lance un agent via le client Agent Endpoint.
- Le client connecte le développeur ou réutilise les informations de connexion stockées du développeur, et les utilise pour vérifier auprès du registre d'agents que le développeur est autorisé à exécuter la famille d'agents demandée et à enregistrer l'agent du développeur dans cette famille.
- Lors du premier lancement de cette famille d'agents, le client authentifie l'appareil avec son certificat d'entreprise et obtient l'identité de l'agent pour la famille : un certificat et un ID SPIFFE qui sont réutilisés lors des lancements ultérieurs.
- Le client démarre l'agent dans son propre bac à sable, en appliquant les paramètres de bac à sable définis pour sa famille d'agents et les règles d'accès au système de fichiers (lecture seule, lecture-écriture et chemins d'accès refusés) que vos administrateurs informatiques distribuent à l'appareil, avec sa sortie réseau configurée pour utiliser l'Agent Gateway local.
Chemin de requête (appareil et Cloud de Confiance) :
- L'agent envoie une requête de modèle ou d'outil. L'Agent Gateway local associe l'Agent Identity à la requête. L'agent lui-même ne gère jamais l'identifiant.
- Pour les appels MCP distants, la passerelle résout la cible par rapport au catalogue Agent Registry. Seuls les serveurs et outils enregistrés sont donc accessibles.
- La requête est évaluée par rapport aux stratégies d'accès IAM associées au projet de gestion, limitées à la famille d'agents ou à tous les agents du projet, et par rapport à vos modèles Model Armor. Pour les destinations Cloud de Confiance , le service cible vérifie également les rôles IAM accordés à l'identité de l'agent. Les requêtes refusées par une règle ou signalées par Model Armor sont bloquées avant d'atteindre la destination.
Chemin de réponse et télémétrie :
- Les réponses du modèle et les résultats des outils sont inspectés par Model Armor en fonction de vos modèles, puis renvoyés à l'agent.
- Le collecteur de télémétrie local exporte les traces et les attributs d'utilisation de l'interaction, y compris l'identité de l'agent, la famille d'agents, l'appareil et l'utilisateur, vers Google Cloud Observability.
Cycle de vie du déploiement
Agent Endpoint sépare la configuration de l'administrateur de l'utilisation quotidienne du développeur :
- Avant le déploiement :
- Créez le projet de gestion.
- Enregistrez votre autorité de certification d'entreprise auprès d'un pool d'identités de charge de travail afin que les appareils gérés puissent s'authentifier avec leurs certificats existants.
- Enregistrez les serveurs MCP et les points de terminaison de l'API approuvés dans Agent Registry.
- Définir des familles d'agents
- Associez des règles d'accès IAM et des modèles Model Armor.
- Déploiement de l'appareil :
- Distribuez l'environnement d'exécution Agent Endpoint et une configuration d'amorçage aux appareils gérés via votre MDM.
- Utilisez les commandes MDM et OS existantes pour faire d'Agent Endpoint le chemin de lancement approuvé pour les agents régis.
- Après le déploiement :
- Les développeurs lancent l'agent.
- L'agent s'exécute dans son propre bac à sable avec les paramètres fournis par Agent Endpoint.
- Le trafic du modèle et de l'outil distant de l'agent est acheminé via la passerelle d'agent locale. Les développeurs ne choisissent pas de bac à sable ni de règle.